noticias
A Anthropic acelerou a caça aos bugs e a Microsoft já não consegue acompanhar o ritmo
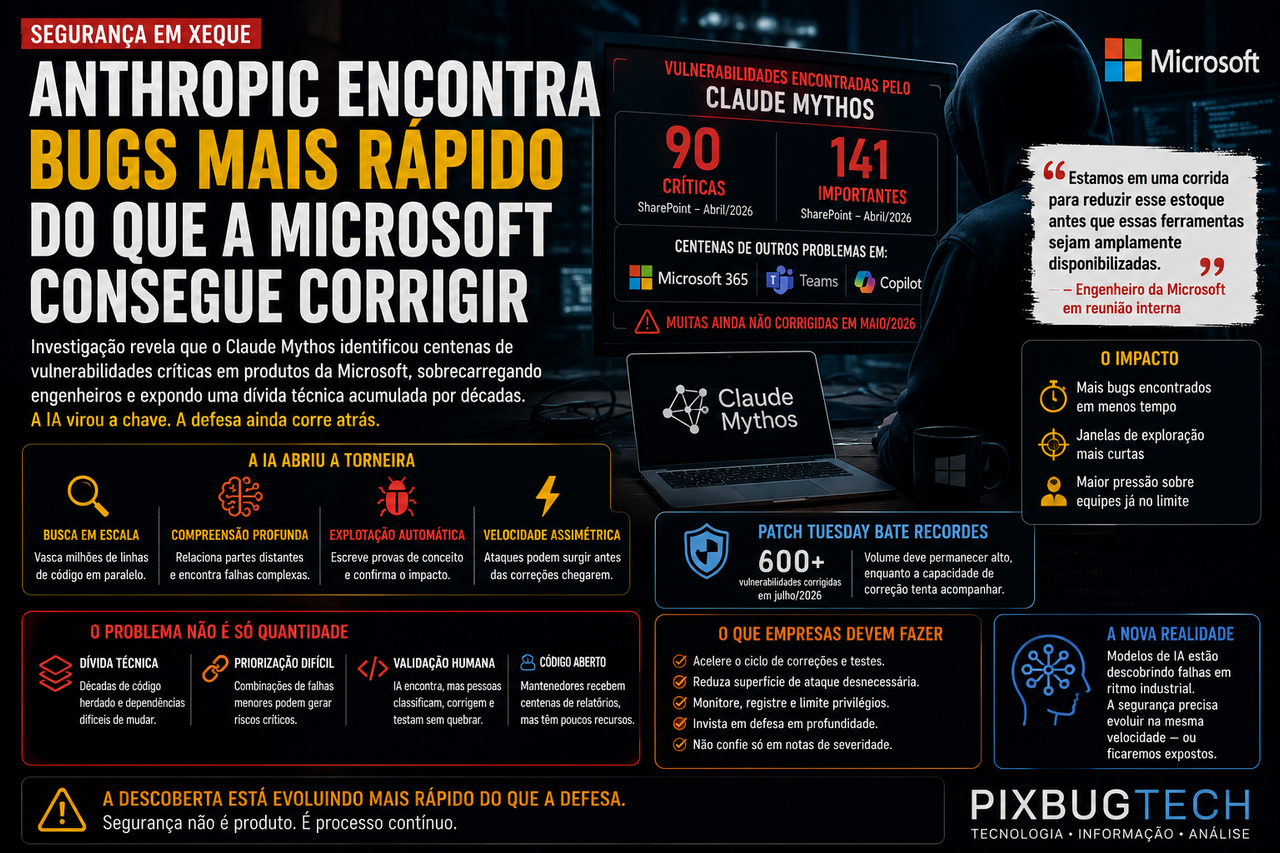
**O Claude Mythos identificou centenas de vulnerabilidades em produtos como SharePoint, Microsoft 365, Teams e Copilot, pressionando engenheiros a uma corrida contra o tempo.
O problema maior não é uma suposta derrota da Microsoft para a Anthropic, mas a descoberta de que a indústria automatizou a caça aos defeitos antes de automatizar a capacidade de compreendê-los, corrigi-los e distribuir atualizações sem quebrar o que já funciona.**
Durante anos, a indústria de segurança trabalhou com uma limitação relativamente confortável: encontrar uma vulnerabilidade realmente explorável exigia tempo, experiência e conhecimento profundo sobre o funcionamento interno de um software. Um pesquisador precisava navegar por milhões de linhas de código, compreender relações pouco documentadas, reproduzir comportamentos estranhos e demonstrar que o defeito poderia produzir algum impacto concreto. Havia ferramentas automáticas, mas boa parte delas despejava alertas genéricos que ainda precisavam ser filtrados por equipes humanas.
O Claude Mythos Preview, modelo especializado em cibersegurança desenvolvido pela Anthropic, está alterando essa relação. Documentos internos examinados pela ProPublica indicam que a ferramenta encontrou vulnerabilidades na Microsoft em uma velocidade superior à capacidade da empresa de produzir e distribuir correções. Em uma reunião realizada em maio, engenheiros teriam reconhecido que estavam em uma corrida para reduzir o estoque de problemas antes que modelos semelhantes se tornassem acessíveis a pesquisadores externos, criminosos e governos adversários.
A dimensão do achado ajuda a explicar a preocupação. Somente em abril, o Mythos teria identificado 90 vulnerabilidades classificadas como críticas e outras 141 consideradas importantes no SharePoint. A ferramenta também encontrou centenas de problemas em produtos como Microsoft 365, Teams e Copilot. Em meados de maio, segundo os documentos, grande parte deles ainda não havia sido corrigida.
Esses números não significam que centenas de ataques estavam prontos para acontecer nem que todas as falhas poderiam ser exploradas facilmente pela internet. Classificar uma vulnerabilidade envolve contexto, configuração, privilégios necessários, impacto, exposição do componente e existência de outras barreiras. Mesmo assim, a escala representa uma mudança concreta. O gargalo deixou de ser apenas encontrar problemas. Passou a ser decidir quais são reais, quais podem ser explorados, quais merecem prioridade e como consertá-los sem criar novos defeitos.
A inteligência artificial abriu uma torneira industrial sobre uma estrutura de resposta desenhada para receber relatórios em ritmo humano.
O problema não é simplesmente que a Microsoft ficou lenta
É tentador resumir o caso como uma humilhação: a Anthropic encontrou vulnerabilidades e a Microsoft não conseguiu acompanhá-la. Essa interpretação rende um título forte, mas explica pouco.
Corrigir software amplamente utilizado é mais difícil do que localizar uma linha suspeita. Uma alteração aparentemente pequena pode interromper integrações, corromper dados, afetar sistemas antigos ou criar incompatibilidades com milhares de aplicações empresariais. Antes de publicar uma atualização, equipes precisam reproduzir o problema, compreender sua causa, desenvolver a correção, testar diferentes configurações e avaliar se o remédio introduz riscos maiores do que a própria vulnerabilidade.
No caso de produtos como SharePoint, Microsoft 365 e Teams, uma decisão errada pode afetar governos, hospitais, universidades e empresas espalhadas pelo mundo. Não basta gerar um trecho de código que interrompa o ataque demonstrado pelo pesquisador. A correção precisa preservar diferentes formas de instalação, políticas corporativas, extensões, versões anteriores e ambientes que a equipe de desenvolvimento não controla diretamente.
A IA consegue executar milhares de análises paralelas porque o custo de iniciar uma nova investigação caiu. A correção continua limitada por revisão, responsabilidade e consequências operacionais.
Isso não absolve a Microsoft. A empresa administra alguns dos softwares mais utilizados e atacados do planeta e possui recursos financeiros para manter uma estrutura de segurança proporcional à importância de seus produtos. A investigação sugere que o Microsoft Security Response Center já operava no limite antes da chegada dessa nova avalanche de achados. Ex-funcionários ouvidos anteriormente pela ProPublica descreveram uma cultura na qual criar funcionalidades gera receita, enquanto corrigir vulnerabilidades aparece contabilmente como custo.
Essa mentalidade funciona até o dia em que a dívida técnica deixa de ser invisível.
Durante décadas, empresas de software conseguiram acumular código antigo, dependências difíceis de substituir e decisões arquiteturais herdadas porque reescrever sistemas críticos é caro e arriscado. A maior parte dos defeitos permanecia desconhecida. Agora, modelos conseguem vasculhar áreas que pesquisadores humanos talvez nunca priorizassem. O código não se tornou subitamente mais inseguro; aumentou a capacidade de enxergar a insegurança que já estava lá.
O Mythos não procura apenas padrões conhecidos
A relevância do Claude Mythos está menos na quantidade bruta de alertas e mais na capacidade de investigar relações complexas dentro de grandes bases de código. Ferramentas tradicionais de análise estática continuam essenciais, mas costumam trabalhar com regras previamente definidas. Elas reconhecem funções perigosas, fluxos de dados suspeitos, uso incorreto de memória e comportamentos semelhantes a vulnerabilidades conhecidas.
Um modelo especializado pode formular hipóteses, seguir caminhos alternativos e relacionar partes distantes de um sistema. Também consegue tentar reproduzir o defeito, desenvolver uma prova de conceito e verificar se o comportamento realmente ultrapassa uma barreira de segurança.
A Anthropic afirma que o Mythos chegou a escrever explorações funcionais em poucas horas para problemas que pesquisadores experientes estimavam que levariam semanas. Em um caso divulgado pela empresa, o sistema identificou e explorou autonomamente uma vulnerabilidade de execução remota presente havia 17 anos no FreeBSD. A falha permitia que um atacante não autenticado assumisse o controle de um servidor NFS vulnerável.
Esse avanço muda o cálculo porque reduz a distância entre descoberta e exploração. Antes, encontrar um comportamento estranho era apenas o começo. Transformá-lo em um ataque confiável exigia outro conjunto de competências e uma quantidade considerável de trabalho. Quando o mesmo sistema encontra o defeito, analisa as proteções e constrói uma forma de contorná-las, a janela de segurança diminui.
Não significa que qualquer pessoa poderá apertar um botão e dominar qualquer sistema. Ambientes reais incluem redes segmentadas, autenticação, monitoramento e diferentes configurações. Uma exploração também precisa chegar ao alvo e escapar de mecanismos defensivos. Ainda assim, uma das etapas mais caras do ataque está ficando muito mais barata.
A vantagem histórica dos defensores estava parcialmente no tempo. A vulnerabilidade podia ser publicada, mas desenvolver um ataque demorava o suficiente para que empresas instalassem a correção. Modelos como o Mythos aproximam esse intervalo de horas.
O Patch Tuesday virou um indicador visível da pressão
A Microsoft publica mensalmente um conjunto de correções conhecido como Patch Tuesday. Em julho de 2026, a empresa distribuiu atualizações para mais de 600 vulnerabilidades, superando o recorde registrado no mês anterior. A quantidade não significa que todas tenham sido descobertas pelo Mythos, mas mostra que a capacidade de encontrar problemas está crescendo rapidamente.
A própria Microsoft espera que o volume elevado de correções continue por algum tempo. A empresa afirma ter investido em pessoas, triagem automatizada e sistemas de IA capazes de localizar e remediar falhas. Seu projeto MDASH, por exemplo, coordena mais de cem agentes especializados e diferentes modelos para examinar códigos internos.
Em maio, o MDASH ajudou a encontrar 16 novas vulnerabilidades em componentes de rede e autenticação do Windows, incluindo quatro falhas críticas de execução remota. A Microsoft também apresentou resultados elevados em testes com defeitos previamente conhecidos e vulnerabilidades implantadas propositalmente.
Isso impede uma interpretação simplista na qual a Anthropic representa a inteligência artificial e a Microsoft permanece presa ao passado. As duas empresas estão desenvolvendo sistemas capazes de automatizar a segurança ofensiva. A diferença é que a Microsoft também precisa corrigir e sustentar o ecossistema gigantesco que seus próprios modelos e os da concorrência estão examinando.
A corrida não é apenas entre Anthropic e Microsoft. É entre descoberta e correção.
Caso a primeira continue avançando mais rapidamente, o setor poderá entrar em um ciclo desconfortável: mais modelos encontram mais vulnerabilidades, mais equipes publicam atualizações e mais empresas precisam decidir quais correções conseguem testar e instalar. A segurança melhora no longo prazo, mas o período de transição pode ser especialmente perigoso.
Quanto mais falhas são reveladas, maior é o número de caminhos disponíveis para atacantes enquanto as atualizações não chegam a todos os sistemas.
A classificação tradicional de risco pode estar envelhecendo
A Microsoft prioriza vulnerabilidades críticas e importantes, o que segue a prática comum da indústria. Recursos limitados são direcionados aos problemas que oferecem maior impacto ou possuem maior probabilidade de exploração.
O Mythos introduz um problema nesse modelo: a capacidade de combinar defeitos considerados pequenos.
Uma vulnerabilidade moderada pode não permitir o controle de um sistema isoladamente. Outra pode revelar uma informação limitada. Uma terceira pode oferecer acesso a um componente que deveria permanecer restrito. Um agente capaz de examinar o conjunto pode conectar essas falhas e construir uma cadeia na qual o resultado final se torna crítico.
A soma de quatro problemas menores não é necessariamente um problema menor.
Modelos de risco tradicionais já consideram encadeamento, mas foram calibrados em um ambiente no qual descobrir e combinar vulnerabilidades exigia pesquisadores especializados. Se a IA puder testar milhares de combinações, caminhos antes considerados improváveis se tornam economicamente viáveis.
Isso obriga empresas a reconsiderarem o que significa “pouco provável de ser explorado”. A probabilidade não depende apenas da estrutura do defeito. Também depende do custo para encontrar o caminho correto. Quando esse custo despenca, antigas avaliações podem subestimar o risco.
A consequência mais difícil é operacional. Se todas as vulnerabilidades precisarem ser tratadas como urgentes porque alguma combinação pode transformá-las em ataques graves, a priorização deixa de funcionar. Equipes já sobrecarregadas receberão uma fila em que tudo parece crítico.
A IA aumenta a necessidade de triagem ao mesmo tempo que enfraquece alguns dos critérios tradicionais usados para realizá-la.
Descobrir dez mil falhas não significa ter dez mil correções
A Anthropic afirma que os participantes do Project Glasswing encontraram coletivamente mais de 10 mil vulnerabilidades críticas ou de alta severidade em seus próprios sistemas. Alguns parceiros teriam aumentado em mais de dez vezes a taxa de descoberta.
A empresa também utilizou o Mythos para analisar mais de mil projetos de código aberto. O sistema estimou milhares de vulnerabilidades graves. Em uma amostra examinada por empresas independentes de segurança, aproximadamente 90% dos achados avaliados eram problemas reais, embora uma parcela menor tenha mantido a classificação inicial de alta ou crítica severidade depois da revisão humana.
Esse detalhe importa. O modelo consegue produzir volume, mas ainda pode superestimar impacto, interpretar incorretamente o contexto ou apresentar problemas que já possuem alguma forma de mitigação. A validação humana continua necessária, especialmente antes de informar mantenedores ou publicar detalhes que poderiam orientar ataques.
A Anthropic reconhece que a capacidade de triagem se tornou um gargalo. Cada descoberta precisa ser reproduzida, classificada, comparada com correções existentes, documentada e comunicada de maneira responsável. Depois disso, o mantenedor ainda precisa desenvolver e distribuir a atualização.
Dos centenas de problemas graves já comunicados pela empresa a projetos de código aberto até maio, apenas uma fração havia recebido correção confirmada. Parte da diferença se explicava pelo prazo normal de divulgação coordenada. Outra parte revelava algo mais estrutural: os responsáveis simplesmente não conseguiam acompanhar o volume.
A IA não corrigiu a escassez de mantenedores. Apenas mostrou quantos problemas estavam aguardando por eles.
O código aberto pode sentir a crise antes das grandes empresas
Microsoft, Google, Apple e outras companhias possuem equipes dedicadas, laboratórios internos e capacidade para mobilizar engenheiros quando surge um problema crítico. Muitos componentes fundamentais da internet são mantidos por pequenos grupos ou voluntários.
Uma biblioteca criptográfica pode estar presente em bilhões de dispositivos e, ainda assim, depender de poucas pessoas para revisar relatórios e preparar versões. Quando um modelo começa a enviar dezenas ou centenas de vulnerabilidades, o mantenedor precisa descobrir quais são verdadeiras enquanto continua respondendo usuários, revisando contribuições e sustentando o projeto.
Nos últimos anos, projetos de código aberto já enfrentavam uma onda de relatórios de baixa qualidade produzidos com ajuda de IA. Pessoas enviavam supostas vulnerabilidades sem reproduzir o problema, muitas vezes motivadas por programas de recompensa. O resultado foi um aumento de ruído que consumiu justamente o tempo de quem deveria analisar problemas reais.
O Mythos tenta resolver parte desse obstáculo produzindo demonstrações e submetendo resultados a empresas independentes. Ainda assim, a escala permanece incompatível com a estrutura disponível.
Há uma assimetria evidente. Uma companhia de IA pode gastar grande capacidade computacional examinando milhares de projetos. Os mantenedores recebem os resultados sem receber automaticamente dinheiro, funcionários ou tempo para corrigir cada problema.
A descoberta torna-se industrial. A manutenção continua artesanal.
Esse talvez seja o ponto menos discutido do Project Glasswing. A tecnologia pode melhorar a segurança global, mas também transferir uma carga gigantesca para comunidades que sustentam infraestruturas sem remuneração proporcional. Encontrar uma falha em uma biblioteca aberta é útil. Entregar cem relatórios simultâneos a uma equipe de três pessoas pode paralisar o projeto.
A Anthropic também está construindo um mercado
A iniciativa possui valor defensivo real, mas não deve ser interpretada apenas como serviço público. A Anthropic está demonstrando que seu modelo especializado consegue encontrar vulnerabilidades em uma escala superior à capacidade humana. Essa demonstração cria demanda por produtos de segurança, serviços empresariais e acesso controlado ao Mythos.
A empresa já começou a oferecer ferramentas capazes de analisar bases de código e propor correções para clientes corporativos. Quanto maior a percepção de que criminosos utilizarão sistemas semelhantes, mais urgente se torna contratar uma IA defensiva.
É uma dinâmica conhecida no setor de segurança: a mesma tecnologia que evidencia o risco também vende uma resposta para ele.
O acesso restrito ao Mythos cria outra concentração de poder. Poucas organizações escolhidas pela Anthropic conseguem examinar sistemas com um modelo que, segundo a própria empresa, supera amplamente ferramentas públicas. Isso oferece uma janela defensiva, mas também transforma uma companhia privada em intermediária entre vulnerabilidades de infraestrutura crítica, empresas e governos.
Quem decide quais organizações recebem acesso? Quais códigos podem ser examinados? Como os resultados são armazenados? Quando uma descoberta deve ser comunicada? Que garantias existem de que informações sensíveis não serão usadas para melhorar produtos comerciais?
Essas perguntas não anulam os benefícios. Elas mostram que a segurança da infraestrutura digital está sendo reorganizada ao redor de modelos controlados por um pequeno número de empresas.
A indústria pode escapar da dependência de pesquisadores escassos e entrar na dependência de provedores de IA igualmente concentrados.
Microsoft enfrenta uma conta maior porque está em toda parte
Os produtos da Microsoft aparecem em computadores pessoais, servidores, nuvens corporativas, órgãos públicos e sistemas de colaboração. Essa presença transforma qualquer vulnerabilidade relevante em um alvo extremamente valioso.
Também significa que a empresa carrega décadas de decisões técnicas. Partes do Windows foram criadas em contextos muito diferentes do atual, quando computadores não estavam permanentemente conectados e ameaças possuíam outra escala. Camadas modernas foram construídas sobre componentes antigos porque a compatibilidade continua sendo uma das principais promessas da plataforma.
Essa continuidade possui valor econômico, mas produz complexidade. Uma função aparentemente obscura pode continuar ativa porque algum cliente ainda depende dela. Removê-la pode quebrar sistemas industriais ou aplicações governamentais. Mantê-la amplia a superfície que pesquisadores e agentes automatizados conseguem examinar.
A IA está cobrando uma dívida acumulada por toda a indústria, mas empresas com mais código legado recebem a fatura primeiro.
A Microsoft também se tornou símbolo recorrente de incidentes graves envolvendo identidades, nuvem e cadeias corporativas. Depois de críticas de autoridades norte-americanas, Satya Nadella declarou que a segurança deveria ser tratada como prioridade acima de novas funcionalidades. O aumento das correções e a criação do MDASH indicam que há investimento real.
O teste, porém, não será a quantidade de discursos ou ferramentas apresentadas. Será a capacidade de reduzir o intervalo entre descoberta, correção e instalação, sem transformar cada Patch Tuesday em uma operação de emergência.
Corrigir mais rápido não resolve tudo
A resposta intuitiva à avalanche de vulnerabilidades é acelerar as atualizações. Isso é necessário, mas encontra limites práticos.
Empresas não instalam toda correção imediatamente porque atualizações podem interromper serviços. Hospitais, bancos e indústrias precisam realizar testes, verificar compatibilidade e preparar formas de reversão. Sistemas que não podem ficar indisponíveis possuem janelas específicas de manutenção.
Quando centenas de correções chegam simultaneamente, equipes precisam escolher. Instalar tudo sem avaliar pode causar uma interrupção. Adiar demais aumenta a exposição. A inteligência artificial torna essa escolha mais difícil porque atacantes podem desenvolver explorações antes do ciclo tradicional de testes terminar.
A solução exigirá mais do que produzir pacotes em maior velocidade.
Fabricantes precisarão reduzir a complexidade das atualizações, melhorar testes automatizados e facilitar a reversão quando algo falhar. Empresas usuárias terão de manter inventários confiáveis, segmentar redes, aplicar autenticação multifator e limitar privilégios. Monitoramento e registros completos se tornam essenciais porque nem toda vulnerabilidade poderá ser eliminada antes de uma tentativa de ataque.
O objetivo deixa de ser imaginar um ambiente sem falhas. Passa a ser impedir que um único defeito permita atravessar toda a organização.
Esse princípio, conhecido como defesa em profundidade, não é novo. A diferença é que a IA tornou muito mais arriscado negligenciá-lo.
A segurança entra numa disputa de velocidade assimétrica
Um atacante precisa que uma exploração funcione em determinado alvo. O fornecedor precisa criar uma correção segura para milhões de ambientes. Essa assimetria sempre existiu, mas a automação a amplia.
Modelos ofensivos podem testar caminhos em paralelo, repetir tentativas e adaptar estratégias. A equipe defensiva precisa validar cada decisão porque um erro na atualização pode causar dano em escala global.
O discurso de que “a IA defenderá a IA” é parcialmente verdadeiro. Sistemas como Mythos e MDASH ajudarão empresas a localizar vulnerabilidades, avaliar impacto e gerar propostas de correção. Outros agentes poderão revisar alterações, construir testes e simular ataques.
Mas a defesa automatizada continuará submetida a uma responsabilidade que o ataque não possui. Um criminoso não precisa garantir compatibilidade, explicar decisões ou preservar dados do usuário. A empresa precisa.
A velocidade dos dois lados pode aumentar sem permanecer equilibrada.
Existe ainda o risco de uma corrida que gere mais alertas do que segurança. Empresas podem adotar modelos para demonstrar modernização, produzir milhões de achados e medir sucesso pela quantidade descoberta. Se a capacidade de correção não acompanhar, os painéis melhorarão enquanto a exposição real permanece.
Contar vulnerabilidades é fácil. Reduzir risco é outra tarefa.
O trabalho humano não desaparece; muda de lugar
O Mythos mostra que parte da pesquisa de vulnerabilidades poderá ser automatizada. Isso não elimina especialistas, mas desloca sua função.
Em vez de passar dias procurando um ponto de partida, pesquisadores poderão validar hipóteses produzidas pelo modelo, avaliar cadeias de exploração e compreender consequências para ambientes reais. Desenvolvedores poderão receber propostas de correção, mas ainda precisarão decidir se a alteração preserva o comportamento esperado.
A demanda por profissionais capazes de interpretar sistemas complexos pode aumentar. O problema será formar e manter pessoas suficientes para ocupar essa camada de decisão.
Há um paradoxo semelhante ao observado no desenvolvimento assistido por IA. Quanto mais código e achados são produzidos, maior se torna a necessidade de profissionais capazes de compreender o resultado. Se empresas enxergarem a automação apenas como forma de reduzir equipes, poderão destruir justamente a capacidade necessária para controlar o volume gerado.
A inteligência artificial torna a execução barata. O julgamento permanece caro.
O que muda agora para empresas e usuários
Para grandes organizações, o caso reduz o prazo aceitável entre a divulgação de uma correção e sua instalação. Vulnerabilidades conhecidas sempre foram perigosas, mas a criação automatizada de explorações diminui a margem para ciclos de atualização mensais ou trimestrais.
Sistemas expostos à internet, plataformas de colaboração, serviços de identidade e ferramentas administrativas devem receber prioridade. Não basta considerar a nota individual de cada falha; é necessário avaliar como diferentes permissões e componentes poderiam ser combinados.
Empresas também precisarão observar produtos que perderam suporte. Um sistema legado sem atualizações se torna especialmente arriscado quando modelos podem examinar versões antigas, comparar correções posteriores e criar ataques adaptados.
Para usuários domésticos, a consequência é mais simples: adiar atualizações indefinidamente ficou ainda menos defensável. O velho argumento de esperar vários dias para verificar se uma correção provoca problemas continua compreensível, mas a espera agora compete com agentes capazes de transformar detalhes públicos em ataques muito mais rapidamente.
A responsabilidade principal, contudo, permanece com fabricantes e organizações. Não é razoável transferir toda a segurança ao usuário quando produtos são complexos, avisos são confusos e atualizações podem falhar. Sistemas precisam ser construídos para atualizar de maneira previsível, automática e recuperável.
O momento mais perigoso vem antes da melhora
No cenário otimista, modelos como Mythos e MDASH serão incorporados ao desenvolvimento antes que o software chegue ao público. Vulnerabilidades serão encontradas durante a programação, propostas de correção aparecerão rapidamente e testes automatizados impedirão que defeitos semelhantes retornem.
Nesse futuro, o volume atual seria uma fase de limpeza. A IA encontraria a dívida acumulada, empresas corrigiriam os problemas e novos sistemas nasceriam mais resistentes.
Um cenário intermediário parece mais provável. A capacidade de descoberta continuará crescendo, enquanto correções avançarão de forma desigual. Grandes empresas conseguirão adaptar processos, mas projetos menores e organizações com sistemas antigos permanecerão expostos. O número de atualizações aumentará, assim como a pressão sobre equipes de infraestrutura.
No pior cenário, ferramentas ofensivas alcançarão ampla disponibilidade antes que o ecossistema defensivo se reorganize. Vulnerabilidades serão encontradas e exploradas em horas, enquanto fornecedores e clientes continuarão trabalhando em ciclos de semanas. O resultado não seria necessariamente uma sequência de ataques espetaculares, mas um aumento contínuo de invasões oportunistas contra qualquer sistema atrasado.
A investigação sobre a Microsoft mostra que essa transição não é uma hipótese distante. Uma das empresas mais ricas e tecnicamente preparadas do mundo já enfrenta dificuldades para acompanhar a quantidade de falhas identificadas por um único programa experimental.
A notícia não é que Claude derrotou a Microsoft. É que a capacidade de descobrir vulnerabilidades deixou de caber na estrutura criada para corrigi-las.
Durante anos, a indústria produziu software mais rápido do que conseguia torná-lo seguro. Agora, começou a encontrar defeitos mais rápido do que consegue removê-los.
A inteligência artificial não criou essa dívida. Apenas chegou ao caixa com uma calculadora grande o suficiente para mostrar o valor inteiro.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)
[1]: https://www.propublica.org/article/anthropic-mythos-microsoft-software-vulnerabilities "Microsoft Struggling With Hundreds of AI-Discovered Security Bugs — ProPublica"