noticias
A economia invisível do Wi-Fi de hotel: como páginas de login viraram risco de segurança e canal de publicidade
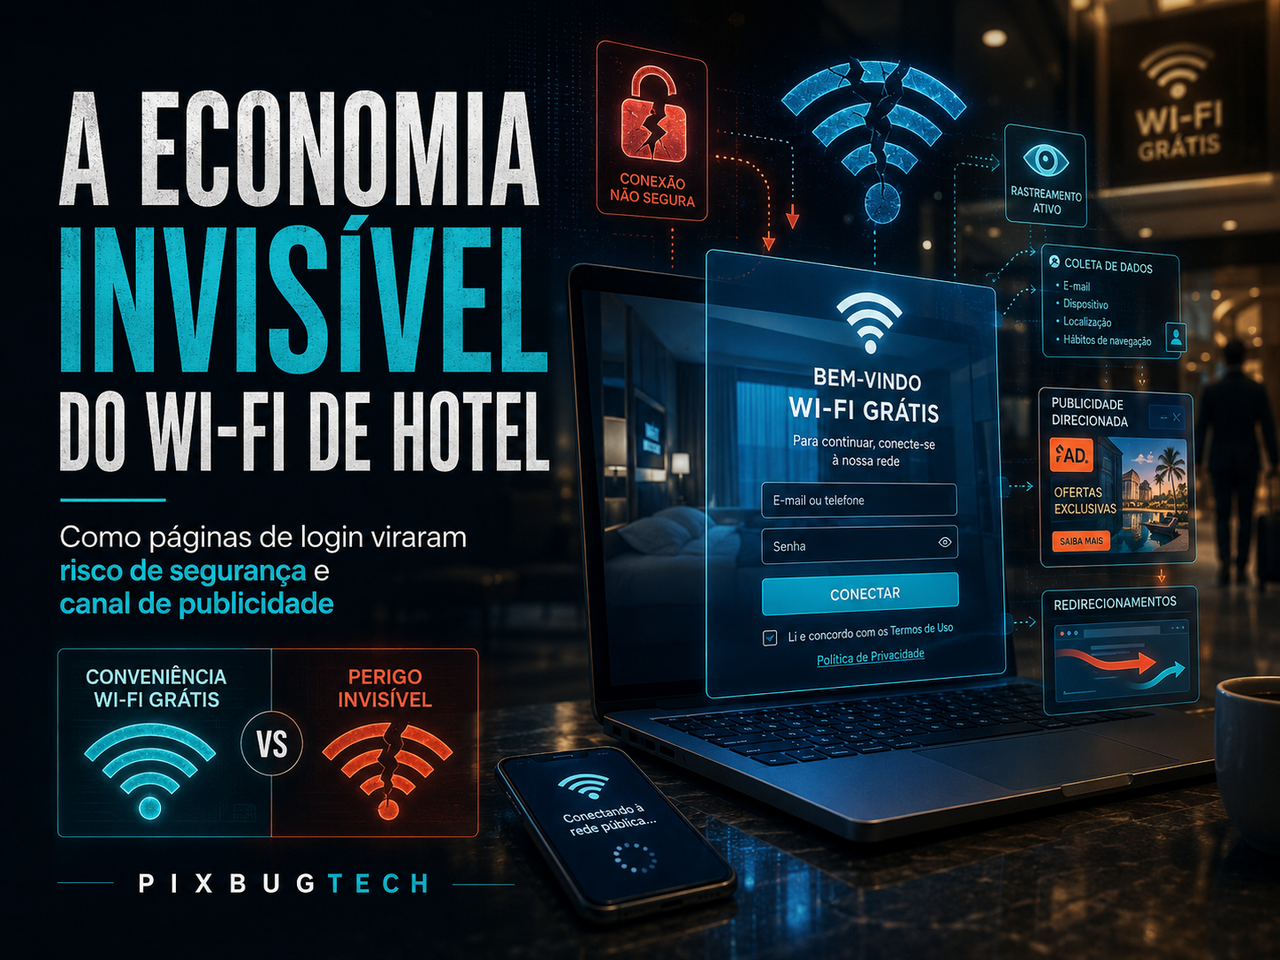
O Wi-Fi gratuito de hotel, aeroporto, cafeteria ou centro de eventos parece uma gentileza simples: você escolhe a rede, abre uma página, aceita os termos, talvez digite o número do quarto e segue a vida. Só que essa tela intermediária, conhecida como captive portal, deixou de ser apenas uma porta de entrada para a internet. Ela virou uma peça ambígua da infraestrutura digital contemporânea: ao mesmo tempo em que controla o acesso à rede, também pode funcionar como superfície de ataque, coletor de dados, vitrine publicitária e ponto frágil justamente no momento em que o usuário ainda está sem proteção plena. A The Next Web chamou essa nova lógica de “economia do captive portal”, e a expressão é boa porque revela o que quase ninguém percebe: antes mesmo de abrir o navegador de verdade, o usuário já entrou em uma negociação silenciosa entre conveniência, rastreamento e segurança.
O que está acontecendo
O artigo da TNW descreve como as páginas de login de Wi-Fi público evoluíram para dois mercados paralelos. De um lado, estão os riscos técnicos: páginas sem TLS adequado, redirecionamentos, interceptação de requisições, exposição temporária antes da conexão segura e redes falsas que imitam o Wi-Fi legítimo de um estabelecimento. De outro, está a monetização: hotéis, aeroportos, varejistas e locais de alto tráfego passaram a tratar a tela de acesso como inventário publicitário, espaço de captura de e-mail, promoção de ofertas, coleta de dados próprios e canal de retargeting. Em termos simples, aquela página que você fecha com pressa pode ser menos “botão de entrar na internet” e mais “contrato de atenção forçada”.
O detalhe técnico que torna isso possível é que o captive portal depende de um comportamento conhecido dos sistemas operacionais. Quando um dispositivo entra em uma rede pública, ele tenta verificar se há acesso real à internet. Se a rede intercepta esse teste e redireciona o usuário para uma página de login, o sistema entende que existe um portal a ser completado antes da navegação normal. A Microsoft descreve esse processo no Windows como uma sequência de testes de conectividade usados para identificar captive portals e abrir a experiência de autenticação ao usuário. A Apple também trata captive networks como redes públicas ou pagas encontradas em hotéis, aeroportos e cafés, nas quais uma tela de login pode aparecer antes do acesso completo.
O que muda na prática
Na prática, o problema não é o captive portal existir. Ele ainda é uma solução útil para redes compartilhadas, porque permite controlar acesso, aceitar termos, liberar planos pagos, separar visitantes e impedir uso totalmente anônimo da infraestrutura. O problema é que essa camada virou um ponto de fricção onde segurança, publicidade e privacidade se misturam. O usuário quer apenas internet; o estabelecimento quer controlar acesso e talvez monetizar a conexão; a plataforma de Wi-Fi quer identificar, medir e converter; e o dispositivo tenta negociar tudo isso antes mesmo de estabelecer sua rotina normal de proteção.
Esse instante é especialmente sensível para quem usa VPN. A Cloudflare explica, em sua documentação do Cloudflare One, que captive portals costumam bloquear tráfego HTTPS até que o fluxo de login seja concluído no navegador, o que impede clientes como WARP de se conectar antes da autenticação. A consequência prática é conhecida por qualquer pessoa que viaja: o usuário tenta usar a rede, a VPN não conecta, ele desliga a proteção para liberar o portal, aceita os termos e depois esquece de religar a VPN. O risco não é apenas técnico; é comportamental. A arquitetura empurra o usuário para uma decisão ruim em nome da conveniência.
O contexto técnico por trás da tela inocente
O captive portal funciona porque intercepta a primeira tentativa de navegação e força uma passagem por uma página local ou hospedada pelo operador da rede. Em um mundo ideal, isso seria feito com comunicação segura, boa segmentação, transparência sobre dados coletados e isolamento real entre convidados e sistemas internos do local. Em um mundo real, especialmente em hotéis franqueados, redes terceirizadas e estabelecimentos com manutenção irregular, a qualidade da implementação varia muito. A marca na fachada pode ser global, mas o roteador, o portal e a política de segurança podem ser profundamente locais.
A TNW aponta três falhas frequentes: portais servidos sem proteção adequada, manipulação de DNS e redes maliciosas que imitam a rede legítima. Esse último ponto não exige paranoia cinematográfica; basta um nome de rede parecido, um ambiente movimentado e um usuário cansado no fim de uma viagem. Ainda assim, o problema mais comum não precisa envolver um criminoso sofisticado. Muitas vezes, o risco vem da própria arquitetura: durante o processo de entrada, a rede sabe mais sobre o dispositivo, a sessão e as tentativas de conexão do que o usuário imagina.
O lado publicitário: Wi-Fi deixou de ser custo e virou mídia
A parte mais interessante do fenômeno é econômica. Para hotéis, aeroportos, estádios e varejistas, oferecer Wi-Fi sempre foi custo: link, suporte, infraestrutura, manutenção, autenticação e reclamação de usuário. O captive portal muda essa equação porque transforma a tela de entrada em mídia. Plataformas de Wi-Fi marketing vendem justamente essa promessa: capturar dados, exibir ofertas, promover programas de fidelidade, segmentar visitantes e criar oportunidades de upsell enquanto o usuário ainda não pode navegar livremente.
Fornecedores do setor descrevem o portal como uma forma de transformar Wi-Fi em canal de relacionamento, coleta de dados e comunicação comercial. A Nonius, por exemplo, apresenta sua solução para hotéis como uma página dinâmica para informar hóspedes, promover programas de fidelidade e aumentar oportunidades de venda cruzada. A Cloud4Wi define captive portal como uma página exibida quando o usuário entra em uma rede pública ou de convidados, normalmente exigindo login, aceite de termos ou registro antes do acesso. Esse vocabulário é revelador: a rede deixou de ser apenas infraestrutura e passou a ser ponto de contato comercial.
Quem será impactado primeiro
Os primeiros impactados são viajantes frequentes, profissionais em trânsito, jornalistas, advogados, executivos, desenvolvedores, pesquisadores, servidores públicos e qualquer pessoa que dependa de redes públicas para trabalhar. Esse público costuma carregar dispositivos com e-mail corporativo, documentos, contas em nuvem, mensageiros, autenticação de dois fatores e dados pessoais sensíveis. O risco não está apenas em “roubarem a senha do Wi-Fi”, mas em transformar uma conexão aparentemente banal em ponto de observação, coleta e indução de comportamento.
Empresas também entram nessa conta. Funcionários conectados em Wi-Fi de hotel podem acreditar que estão em ambiente razoavelmente seguro porque o navegador mostra cadeado nos sites principais e o sistema operacional não dispara alertas graves. Mas o momento anterior à conexão plena é justamente o ponto mais confuso: a VPN pode não ter subido, o DNS pode estar sendo forçado, o portal pode coletar mais informações do que o necessário e o usuário pode aceitar termos sem qualquer leitura. Para departamentos de TI, isso deveria ser tratado como parte real da política de mobilidade, não como inconveniente de viagem.
O que pode dar errado
O primeiro erro é tratar captive portal como problema menor. Como ele aparece antes da navegação normal, muita gente o percebe como uma etapa burocrática, quase equivalente a clicar em “aceito cookies”. Só que essa etapa acontece em uma rede que ainda está controlando o acesso, redirecionando tráfego e definindo o que o dispositivo pode ou não fazer. Quando a implementação é ruim, esse momento pode expor dados de sessão, consultas de domínio, identificadores do dispositivo e informações fornecidas no formulário.
O segundo erro é a opacidade. Um estudo sobre riscos de privacidade em captive portals analisou 67 hotspots públicos em Montreal e encontrou coleta de dados sensíveis por meio de login social e formulários, além de atividades de rastreamento, em alguns casos antes mesmo de o usuário aceitar termos e políticas. O estudo também identificou uso de cookies persistentes de terceiros e compartilhamento de informações com domínios de rastreamento. Embora seja uma amostra específica e não permita generalizar todos os Wi-Fis públicos do mundo, ela confirma uma suspeita importante: captive portal não é só infraestrutura, é também uma superfície de coleta.
O que ninguém ainda está discutindo
O ponto menos discutido é que o captive portal virou um dos últimos lugares da internet onde a experiência de bloqueio ainda é socialmente aceita. Em qualquer outro contexto, uma página que impede o usuário de seguir até que ele assista a um anúncio, aceite termos longos, informe dados pessoais ou passe por um fluxo de identificação seria vista com mais desconfiança. No Wi-Fi público, isso foi normalizado porque a recompensa é imediata: conexão gratuita. O preço é invisível, parcelado em dados, atenção, exposição e fricção.
Também existe um problema de responsabilidade difusa. Se algo dá errado, quem responde? O hotel que oferece a rede? A franquia local? A empresa terceirizada de Wi-Fi? O fornecedor do captive portal? A plataforma de anúncios? O usuário que aceitou os termos? Essa fragmentação é confortável para a cadeia comercial e ruim para a segurança. Quanto mais atores participam da tela de entrada, mais difícil fica entender quem coleta o quê, por quanto tempo, com qual finalidade e sob qual padrão técnico.
Análise PixBugTech
A leitura da PixBugTech é que o captive portal revela uma contradição central da internet contemporânea: até a porta de entrada da conexão virou produto. O usuário não está apenas “entrando no Wi-Fi”; ele está atravessando uma pequena infraestrutura de autenticação, rastreamento, publicidade, mensuração e risco. Isso não significa que todo Wi-Fi de hotel seja perigoso, nem que todo portal seja abusivo. Significa algo mais sutil e mais importante: a camada que deveria apenas liberar acesso passou a disputar valor comercial e, quando isso acontece, segurança e privacidade quase sempre viram variáveis negociáveis.
Também é preciso ler a fonte com senso crítico. O artigo da TNW é assinado pelo fundador da KeepSolid, empresa que vende VPN e promove uma solução específica para detectar captive portals e reconectar a VPN automaticamente. Isso não invalida o problema; pelo contrário, muitas das dores descritas são reais e documentadas por empresas como Cloudflare, Microsoft e estudos acadêmicos. Mas exige cuidado editorial: quando uma empresa de segurança descreve um risco e apresenta seu produto como resposta, a análise precisa separar diagnóstico técnico de posicionamento comercial. O problema existe. A solução, no entanto, não deve ser reduzida a uma marca.
Conclusão
As páginas de login do Wi-Fi público se tornaram uma zona cinzenta da vida digital. Elas parecem pequenas, rápidas e inofensivas, mas operam em um ponto crítico: antes da navegação segura, antes da VPN funcionar plenamente, antes do usuário recuperar controle sobre sua própria conexão. Ao mesmo tempo, viraram canal de marketing, coleta de dados e monetização para locais que antes viam Wi-Fi apenas como custo operacional.
O futuro provável não é o fim dos captive portals. Eles continuam úteis para redes compartilhadas e dificilmente desaparecerão de hotéis, aeroportos, eventos e cafés. O que precisa mudar é a maturidade da implementação: menos coleta desnecessária, mais transparência, melhor suporte a VPNs, autenticação mais segura, segmentação adequada e avisos claros ao usuário. Porque a internet pública não começa quando o site carrega. Ela começa naquele botão aparentemente banal de “conectar”. E é justamente ali que muita coisa já pode estar acontecendo.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis