noticias
A fortaleza eleitoral brasileira: por que alterar uma eleição exigiria romper uma cadeia colossal de segurança
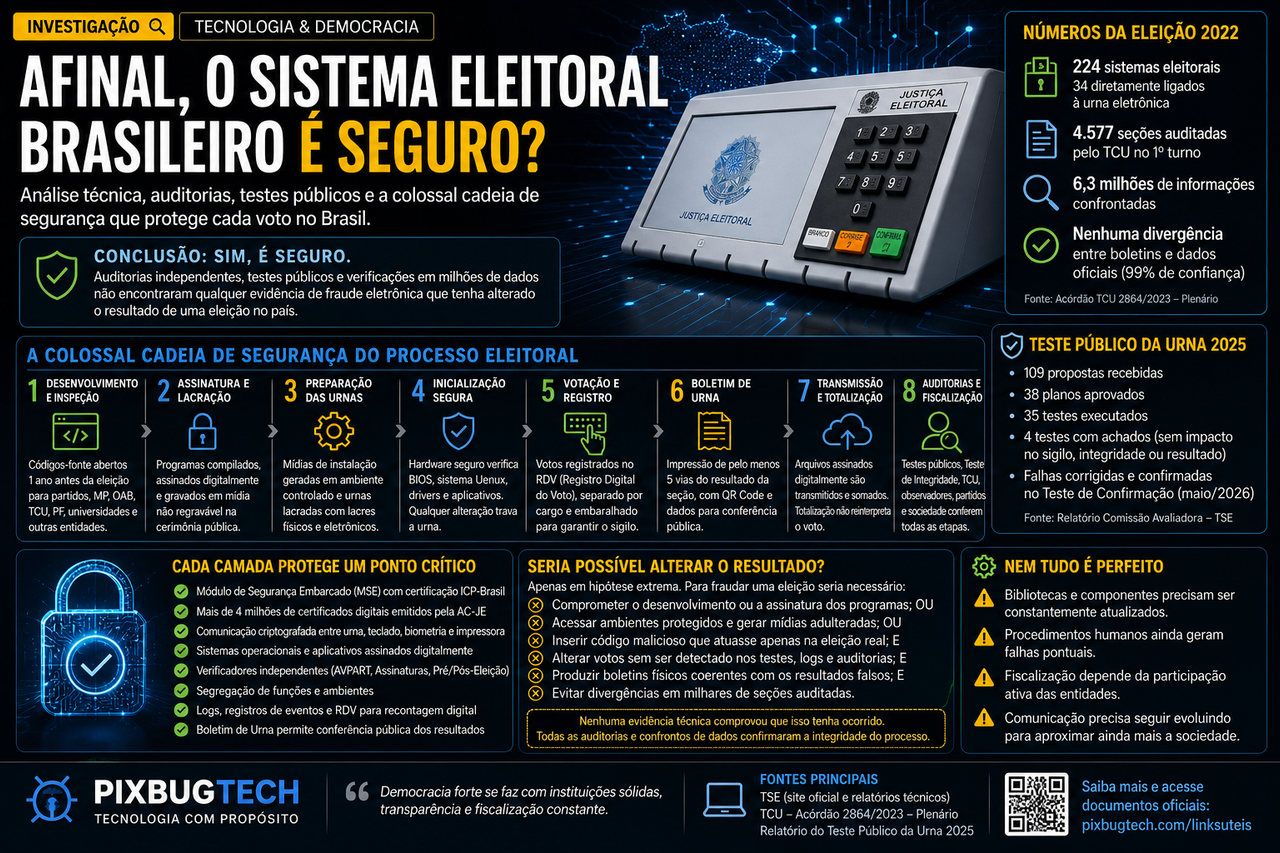
A urna eletrônica costuma ser representada como uma máquina simples: uma tela, um teclado numérico, uma memória e um programa que soma votos. Essa imagem é incompleta.
O equipamento colocado na seção eleitoral é apenas o ponto visível de uma infraestrutura nacional formada por centenas de sistemas, milhões de certificados digitais, ambientes protegidos de desenvolvimento, cerimônias públicas, chaves criptográficas, verificadores independentes, mídias controladas, lacres físicos, registros de eventos, documentos impressos e auditorias realizadas antes, durante e depois da votação.
É nessa dimensão que a segurança eleitoral brasileira precisa ser analisada.
Não basta perguntar se algum componente eletrônico poderia apresentar uma vulnerabilidade, porque todo sistema computacional pode conter falhas.
A questão relevante é outra: uma vulnerabilidade isolada permitiria modificar votos, distribuir a alteração em escala nacional, manter os programas aparentemente legítimos, produzir documentos coerentes e atravessar todas as verificações sem deixar divergências?
As evidências disponíveis indicam que não.
Testes públicos já encontraram falhas, defeitos e oportunidades de melhoria.
Auditorias também identificaram problemas de governança, procedimentos executados de maneira imperfeita e pontos que exigiam formalização adicional.
Nenhum desses achados demonstrou capacidade efetiva de alterar o resultado de uma eleição.
Mais importante: para que uma manipulação relevante funcionasse, não bastaria romper uma urna.
Seria necessário derrotar uma cadeia colossal de controles que começa antes de o software ser instalado e continua depois da divulgação dos resultados.
O sistema eleitoral brasileiro não deve ser considerado seguro porque uma autoridade afirma que ele é.
Deve ser considerado seguro porque diferentes registros, controles e verificações precisam permanecer coerentes entre si e porque as fiscalizações realizadas até agora não encontraram evidência de que essa coerência tenha sido rompida.
A urna é apenas um elo de uma infraestrutura gigantesca
Na auditoria das Eleições de 2022, o Tribunal de Contas da União registrou a existência de 224 sistemas eleitorais, dos quais 34 estavam diretamente relacionados à urna eletrônica.
Esse número ajuda a dimensionar o equívoco de tratar o processo como se tudo estivesse armazenado dentro de uma única máquina ou de um servidor central.
Existem sistemas para desenvolvimento, preparação de dados, geração de mídias, instalação dos programas, votação, apuração local, transmissão, recebimento de arquivos, totalização, fiscalização e verificação de autenticidade.
Cada etapa possui funções, operadores, registros e controles próprios.
Essa fragmentação não é desorganização.
Ela cria segregação.
Uma mesma pessoa ou equipe não deveria controlar sozinha o desenvolvimento, a assinatura, a geração das mídias, a preparação das urnas, a transmissão e a totalização.
A separação reduz o poder de um agente isolado e obriga qualquer ação maliciosa a atravessar ambientes diferentes.
A eleição nacional também é descentralizada fisicamente. São centenas de milhares de urnas distribuídas por quase meio milhão de seções, em municípios, comunidades remotas, representações diplomáticas e locais com condições de infraestrutura muito distintas. Ao final da votação, cada seção produz seu próprio resultado e imprime o respectivo Boletim de Urna.
Não existe um único arquivo nacional que surge misteriosamente em Brasília.
O resultado final é formado pela soma de centenas de milhares de resultados locais que já foram impressos, assinados e disponibilizados para fiscalização.
Para alterar uma eleição em escala relevante, seria necessário interferir nessa estrutura sem produzir contradições entre urnas, boletins, arquivos transmitidos, registros digitais, logs e verificações posteriores.
A dimensão do sistema, que à primeira vista parece aumentar o risco, também multiplica os pontos em que uma alteração pode ser descoberta.
A cadeia de confiança começa quando a urna é ligada
Nos modelos mais recentes, UE2020 e UE2022, a inicialização não funciona como a de um computador doméstico. A urna possui um Módulo de Segurança Embarcado, componente físico dedicado às operações criptográficas e tratado como raiz de confiança do equipamento.
Quando a máquina é ligada, o sistema completo não começa a funcionar imediatamente. Primeiro são energizados o hardware de segurança e a BIOS.
O módulo verifica a assinatura da BIOS, do carregador de inicialização e do sistema operacional Uenux, uma distribuição Linux criada e modificada pelo TSE especificamente para as urnas.
Depois de iniciado, o Uenux realiza um desafio criptográfico ao próprio hardware. Esse procedimento procura confirmar duas coisas ao mesmo tempo: que o software autorizado está sendo executado e que ele está rodando em um equipamento reconhecido pela Justiça Eleitoral.
Se a cadeia não for validada, a urna não segue normalmente com a inicialização. A documentação do TSE informa que o equipamento trava e se desliga quando uma das verificações não é satisfeita.
O kernel do Uenux também verifica as assinaturas digitais de drivers, bibliotecas e aplicativos. Isso impede, em princípio, que um programa comum seja copiado para uma mídia, colocado na urna e executado como se fosse parte do sistema eleitoral. O software precisa integrar a cadeia assinada e lacrada.
A urna também não oferece os recursos normais de um computador.
O sistema operacional é reduzido para suportar apenas o hardware necessário. Não há suporte convencional a redes, mouse, teclado externo ou terminal de comandos disponível para o operador. A retirada desses elementos diminui a superfície de ataque e limita o que pode ser feito mesmo diante do equipamento.
A segurança não depende apenas de manter invasores distantes. O projeto procura fazer com que a própria urna rejeite componentes não reconhecidos.
Milhões de certificados protegem diferentes fases do processo
A cadeia é sustentada pela Autoridade Certificadora da Justiça Eleitoral, instalada em ambiente protegido no TSE. Segundo a documentação técnica, essa estrutura administra mais de quatro milhões de certificados digitais relacionados às urnas.
Isso não significa que existam quatro milhões de “senhas mestres”. Certificados possuem finalidades, hierarquias e escopos distintos. A arquitetura procura separar modelos de equipamentos, fases de produção, ambientes de simulação, preparação e eleição real.
A segregação é essencial. Uma chave utilizada num ambiente de testes não deve autorizar um programa eleitoral real. Um certificado ligado à fabricação do equipamento não deve, sozinho, permitir assinar os aplicativos de votação. Um componente válido para uma eleição não deve permanecer automaticamente válido para qualquer processo futuro.
Nos modelos UE2020 e UE2022, o perímetro criptográfico possui certificação baseada nos requisitos da Infraestrutura de Chaves Públicas Brasileira, a ICP-Brasil.
O Módulo de Segurança Embarcado gera, armazena e utiliza chaves criptográficas, produz números aleatórios e autentica componentes conectados ao equipamento.
O teclado do eleitor também possui um chip criptográfico.
Segundo o TSE, cada tecla pressionada produz um criptograma diferente durante a comunicação com a urna. O leitor biométrico e a impressora dos modelos recentes utilizam comunicação protegida.
Esses recursos não são enfeites tecnológicos.
Eles procuram dificultar substituições, interceptações e dispositivos adulterados. Para introduzir um teclado falso, um módulo diferente ou um programa modificado, não bastaria reproduzir o formato físico da peça. O elemento precisaria ser reconhecido pela cadeia criptográfica.
Não existe um único selo que certifique a eleição inteira
Uma investigação responsável precisa fazer uma distinção importante. Não existe uma certificação internacional única capaz de declarar que todo o sistema eleitoral brasileiro, com seus equipamentos, programas, pessoas e procedimentos, está integralmente livre de vulnerabilidades.
Na auditoria concluída em 2023, a unidade técnica do TCU apontou inicialmente a ausência de uma certificação mais ampla do hardware e do processo de desenvolvimento de software, ou de um estudo que demonstrasse por que essa certificação não seria relevante.
O relator não acolheu integralmente essa conclusão. Considerou suficientes as explicações do TSE de que não havia uma certificação internacional diretamente aplicável a uma solução nacional criada sob demanda, sem produto equivalente disponível no mercado para comparação.
O TCU também registrou que os componentes físicos haviam sido examinados por laboratórios acreditados pelo Inmetro, que mecanismos criptográficos possuíam certificações próprias e que o sistema era submetido a inspeções, testes públicos e auditorias especializadas.
Essa nuance precisa ser preservada. Não seria correto afirmar que “todo o processo é certificado pela ICP-Brasil”. O que existe é uma matriz de garantias: componentes certificados, ensaios laboratoriais, assinaturas digitais, inspeção do código, verificadores de integridade, testes ofensivos, auditorias processuais e conferência dos resultados.
A força do sistema não vem de um carimbo isolado. Vem da sobreposição de controles que precisam falhar simultaneamente para que uma alteração permaneça invisível.
O software é aberto antes da eleição e depois lacrado
Os códigos-fonte dos sistemas eleitorais são disponibilizados para inspeção das entidades fiscalizadoras um ano antes da eleição. Para 2026, a abertura ocorreu em outubro de 2025 e inaugurou um ciclo que o TSE descreve como composto por aproximadamente 40 oportunidades de fiscalização.
Partidos, federações, Ministério Público, OAB, Polícia Federal, TCU, universidades, Sociedade Brasileira de Computação e outras organizações habilitadas podem analisar não apenas o aplicativo de votação, mas também o sistema operacional, as bibliotecas, os módulos de criptografia, os compiladores e os sistemas de transmissão e totalização.
A inspeção ocorre em ambiente controlado, mas permite a utilização de ferramentas automatizadas e o envio de questionamentos técnicos. Alterações realizadas depois da abertura devem permanecer rastreáveis e disponíveis às entidades fiscalizadoras.
Semanas antes da eleição ocorre a Cerimônia de Assinatura Digital e Lacração dos Sistemas. Os códigos são compilados, os arquivos resultantes recebem assinaturas digitais e seus resumos criptográficos são publicados. As entidades podem assinar os programas e desenvolver seus próprios verificadores.
A partir daí, a questão deixa de ser apenas “qual código foi mostrado” e passa a incluir “qual software efetivamente foi instalado”. Para responder a isso, existem ferramentas como o AVPART, o Verificador de Assinaturas Digitais, o Verificador de Autenticação de Programas e o Verificador Pré/Pós-Eleição.
Esses sistemas permitem conferir assinaturas, resumos digitais e a correspondência entre os programas instalados e aqueles que foram oficialmente lacrados.
Uma adulteração realizada depois da cerimônia teria de manter assinaturas e hashes válidos ou comprometer também os mecanismos responsáveis pela conferência. Alterar o arquivo sem alterar sua identidade criptográfica não é uma operação trivial; alterar o programa e todos os verificadores exigiria controlar uma parte muito maior da cadeia.
O que os testes de 2025 realmente encontraram
O Teste Público da Urna de 2025 aprovou 38 planos. Três não foram executados por ausência ou desistência dos participantes, deixando 35 tentativas efetivamente realizadas. Dessas, 31 terminaram sem apresentar achados que contribuíssem para mudanças no sistema.
Os planos investigaram áreas sensíveis. Houve tentativas de comprometer o Módulo de Segurança Embarcado, obter chaves, adulterar registros de votos em mídias, manipular resultados, contornar verificações, acessar a rede de recebimento e quebrar o sigilo do voto.
Nenhuma dessas tentativas conseguiu alterar votos, produzir um resultado eleitoral falso, extrair chaves capazes de assinar mídias adulteradas ou quebrar o anonimato do eleitor.
Quatro planos produziram contribuições. Um deles constatou bibliotecas desatualizadas num kit de transmissão, mas a própria documentação já indicava que versões corrigidas haviam sido incorporadas. Outro encontrou um erro de interface que poderia encerrar inesperadamente um módulo auxiliar, afetando a continuidade do serviço, mas não o processamento de votos.
Um terceiro teste demonstrou que um usuário poderia visualizar a listagem de diretórios protegidos num sistema de preparação. O acesso não permitiu executar programas, modificar arquivos ou adulterar mídias. Mesmo assim, a comissão considerou o comportamento relevante, porque sistemas privilegiados não devem expor caminhos internos desnecessariamente.
O achado mais sério foi uma falha da classe ZipSlip em componentes relacionados ao transporte e ao recebimento de arquivos. Em determinadas condições, uma validação insuficiente poderia permitir que um arquivo fosse extraído fora do diretório esperado.
A própria Comissão Avaliadora classificou a falha como real e não plenamente mitigada. Também registrou uma limitação decisiva: o cenário dependia da quebra de camadas anteriores que o investigador não conseguiu superar. A vulnerabilidade foi identificada no código, mas não foi explorada de forma efetiva até o ponto de comprometer a integridade eleitoral.
Isso mostra como uma investigação técnica precisa separar existência de falha, possibilidade de exploração e impacto final. Uma fechadura defeituosa no interior de um prédio merece correção, mas não significa que alguém conseguiu atravessar os portões, desligar as câmeras, alcançar a sala protegida e substituir seu conteúdo.
Os participantes foram convidados a retornar para o Teste de Confirmação. Em maio de 2026, o TSE informou que as correções impediram a repetição dos achados e que nenhum deles havia fragilizado a integridade ou o sigilo dos votos.
A publicação rápida e detalhada do compêndio final consolidado continua sendo importante. A segurança se fortalece quando a sociedade consegue acompanhar não apenas o anúncio de que uma correção funcionou, mas também a metodologia, as condições e os resultados completos da repetição.
A auditoria do TCU encontrou milhões de correspondências — e nenhuma divergência
Uma das verificações mais importantes ocorreu fora da análise do código. O TCU confrontou os Boletins de Urna impressos nas seções com os dados posteriormente divulgados pelo TSE.
No relatório final, a amostra estatística representou 4.577 seções do primeiro turno de 2022. O cruzamento envolveu aproximadamente 6,3 milhões de informações. Nenhuma divergência foi encontrada.
A conclusão estatística foi apresentada com 99% de confiança e margem de erro de 2%. Os dados publicados na totalização correspondiam aos resultados registrados nos boletins da amostra.
Essa auditoria é particularmente relevante porque verifica o trecho entre a saída do resultado local e sua divulgação central. Mesmo que alguém conseguisse atacar um servidor ou um canal de transmissão, os números modificados teriam de continuar iguais aos documentos já impressos nas seções.
O TCU também registrou que uma fiscalização conduzida pelo Ministério da Defesa realizou procedimento semelhante e não encontrou divergência nem indício de fraude capaz de comprometer o resultado.
O relatório militar levantou hipóteses sobre a compilação dos programas, o acesso às bibliotecas e a possibilidade abstrata de inserção de código malicioso. Essas observações mereciam análise porque tratavam da cadeia de produção do software. Elas não constituíram evidência de que um código malicioso tivesse sido inserido ou executado.
Existe uma diferença enorme entre dizer que não se pode provar a impossibilidade absoluta de uma fraude e demonstrar que uma fraude ocorreu. Nenhum sistema tecnológico pode oferecer a primeira garantia. Uma acusação sobre o resultado de uma eleição, porém, exige a segunda.
Como seria possível alterar um resultado, apenas em hipótese?
A documentação permite construir um modelo teórico de ameaça, mas ele é muito diferente da ideia de “invadir a urna pela internet”. Como a urna não permanece conectada a redes durante a votação, uma alteração nacional exigiria preparação anterior, acesso privilegiado ou comprometimento de vários componentes.
Uma primeira hipótese seria introduzir código malicioso antes da assinatura e da lacração. Para funcionar, o código teria de entrar no ambiente de desenvolvimento ou compilação, ser incorporado ao programa considerado oficial, atravessar a inspeção do código, receber assinaturas válidas e permanecer escondido nos testes.
Também teria de agir de modo seletivo. Se apresentasse o comportamento malicioso durante os testes públicos, os simulados ou as auditorias de integridade, seria descoberto. Para evitar isso, precisaria reconhecer quando está numa eleição real sem depender de informações que revelassem facilmente o mecanismo.
Depois, teria de modificar os votos sem produzir inconsistências no RDV, nos logs, na apuração local e no Boletim de Urna. Caso o boletim registrasse o resultado adulterado, fiscais poderiam compará-lo com votações paralelas e testes de integridade. Caso registrasse o resultado verdadeiro, divergiria da totalização.
Uma segunda hipótese envolveria comprometer a geração das mídias ou a preparação das urnas. O atacante precisaria acessar ambientes controlados, superar a segregação de funções, produzir artefatos reconhecidos como válidos e evitar a detecção pelos verificadores de assinatura e autenticidade.
Para alcançar escala nacional, essa interferência não poderia depender de manipulação manual em milhares de equipamentos. Teria de estar presente num componente distribuído amplamente, o que aumentaria a chance de aparecer em urnas sorteadas para auditoria.
Uma terceira possibilidade teórica seria alterar os arquivos depois da apuração. Esse caminho talvez pudesse causar interrupção, atraso ou indisponibilidade, mas modificar resultados seria muito mais difícil. Os arquivos são autenticados e precisam permanecer compatíveis com os boletins impressos. Uma totalização central falsa seria confrontada com centenas de milhares de documentos locais.
A quarta hipótese seria uma atuação interna coordenada. Ela exigiria acesso a ambientes protegidos, chaves, sistemas, cerimônias e procedimentos físicos. A segregação de funções existe precisamente para impedir que uma única pessoa tenha esse poder. Uma conspiração desse porte dependeria da colaboração silenciosa de equipes diferentes, entidades fiscalizadoras e operadores distribuídos pelo país, sem que arquivos, logs ou boletins mostrassem contradições.
Nenhuma dessas hipóteses é matematicamente impossível. Elas são tecnicamente extraordinárias. Exigem acesso privilegiado, conhecimento profundo, comprometimento simultâneo de controles independentes e capacidade de ocultação diante de auditorias públicas e registros distribuídos.
As tentativas documentadas não chegaram perto desse conjunto. Encontraram falhas localizadas, defeitos operacionais e oportunidades de endurecimento, mas não demonstraram uma cadeia completa capaz de modificar o voto e preservar a coerência de todos os registros.
O Boletim de Urna transforma cada seção num ponto de fiscalização
Ao final da votação, a urna imprime diversas vias do Boletim de Urna. O documento mostra o total de votos por candidatura, votos em branco, votos nulos, comparecimento, identificação da seção e elementos de validação.
Uma via é afixada no local. Outras são entregues e incorporadas à documentação do processo. Fiscais e cidadãos podem fotografar o boletim antes que a totalização nacional termine.
Esse detalhe torna o sistema menos centralizado do que parece. O resultado de cada seção deixa de pertencer exclusivamente ao TSE no instante em que é impresso e distribuído.
Uma tentativa de alterar somente a base central encontraria um obstáculo quase artesanal: o papel. Não se trata de uma cédula individual do eleitor, mas de um registro coletivo produzido na origem.
O aplicativo Boletim na Mão permite ler o QR Code e comparar o documento com o resultado publicado. O TCU identificou momentos em que o aplicativo teve dificuldades para ler alguns códigos, mas isso não modificou os dados nem impediu que a conferência fosse realizada por outros meios.
A existência do boletim não prova individualmente que cada voto foi captado de forma correta. Essa verificação é enfrentada por inspeção do software, RDV, testes de integridade e controles anteriores. O boletim protege especialmente a etapa posterior: garante que o resultado local possa ser confrontado com a totalização.
Procedimentos humanos ainda são a camada mais imperfeita
A auditoria do TCU não encontrou riscos relevantes que comprometessem as Eleições de 2022, mas registrou pequenas divergências procedimentais em algumas seções examinadas.
Foram observados casos isolados de reutilização de lacre, ausência de afixação visível da zerésima ou do boletim, publicidade limitada de cerimônias e dificuldades de mesários para emitir vias adicionais. O próprio TCU considerou a amostra pequena e os eventos incapazes de macular o processo, mas recomendou aperfeiçoamentos.
Esses achados revelam uma realidade comum em grandes infraestruturas: a criptografia costuma ser mais previsível que o comportamento humano.
Uma eleição depende de servidores, mesários, técnicos, transportadores, fiscais e representantes partidários. Pessoas podem se confundir, atrasar atos ou deixar de cumprir integralmente um procedimento. Por isso, a arquitetura não pode depender de uma execução humana perfeita.
Um lacre usado incorretamente deve ser registrado e corrigido, mas não deveria, sozinho, permitir alterar os votos. Um boletim não afixado reduz a transparência naquele local, mas outras vias e arquivos permanecem disponíveis. A segurança utiliza redundância para impedir que um erro pontual derrube toda a cadeia.
O TCU também observou a baixa presença de partidos políticos em algumas cerimônias. Esse é um ponto pouco discutido. O sistema oferece acesso a várias entidades, mas fiscalização disponível não significa fiscalização exercida. Partidos, universidades e organizações credenciadas precisam utilizar os mecanismos oferecidos e publicar análises técnicas próprias.
O sistema é colossal justamente porque não confia numa única barreira
A segurança eleitoral brasileira não repousa apenas na urna, na criptografia ou na competência do TSE. Ela repousa na necessidade de que diversas camadas concordem.
O software mostrado aos fiscais precisa corresponder ao que foi compilado. O programa compilado precisa corresponder ao que foi assinado. O arquivo assinado precisa corresponder ao que foi instalado. A urna precisa reconhecer o hardware e o sistema operacional. O sistema precisa produzir logs, RDV e boletins coerentes. O resultado transmitido precisa manter a assinatura e corresponder ao boletim. A totalização precisa coincidir com os documentos publicados nas seções.
Um atacante bem-sucedido teria de falsificar não apenas um número, mas toda essa realidade documental e criptográfica.
É possível encontrar falhas em partes do sistema, como os testes públicos demonstram. O que não foi demonstrado é a capacidade de transformar essas falhas num ataque completo contra o resultado eleitoral.
Essa diferença explica por que a descoberta de uma vulnerabilidade não deve ser escondida nem transformada automaticamente em acusação de fraude. Quando um teste identifica um problema, o sistema de fiscalização está funcionando. O risco seria ignorar o achado, impedir sua verificação ou deixar de testar a correção.
Afinal, o sistema eleitoral brasileiro é seguro?
Considerando sua arquitetura, as auditorias realizadas, as tentativas documentadas de violação e a ausência de divergências nos resultados confrontados, a resposta é sim.
O sistema eleitoral brasileiro é uma das maiores infraestruturas públicas de tecnologia em operação no país. Ele combina uma cadeia criptográfica iniciada em hardware, milhões de certificados digitais, sistema operacional restrito, assinaturas, hashes, lacração pública, segregação de funções, fiscalização externa, auditoria dos programas, testes ofensivos, registros digitais, boletins impressos e controle social.
Não é um sistema perfeito. Essa definição não existe em segurança da informação. Há bibliotecas que precisam ser atualizadas, interfaces que podem falhar, processos humanos que devem ser melhorados e componentes cuja arquitetura merece escrutínio permanente.
O que as evidências não mostram é uma vulnerabilidade capaz de atravessar toda a cadeia e alterar uma eleição sem produzir sinais verificáveis. Também não mostram código malicioso executado, chaves comprometidas, boletins adulterados ou divergências entre a apuração local e a totalização.
A enormidade do sistema é sua principal defesa e, ao mesmo tempo, sua maior responsabilidade.
Quanto mais complexo o processo, maior a obrigação de documentar, explicar e permitir fiscalização especializada.
A confiança não precisa nascer de uma crença abstrata na Justiça Eleitoral. Ela pode nascer da compreensão de que milhares de componentes e registros independentes precisariam ser corrompidos ou enganados de maneira coordenada.
Não é impossível imaginar uma fraude em termos filosóficos.
É possível imaginar praticamente qualquer desastre tecnológico.
O que importa é a viabilidade demonstrada pelas evidências. Até agora, as tentativas chegaram a portas internas, erros de software e oportunidades de aperfeiçoamento.
Não chegaram ao voto, não chegaram ao resultado e não atravessaram a fortaleza inteira.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)