noticias
A IA que encontrou milhares de falhas que ninguém via: Anthropic segura o lançamento do Claude Mythos Preview
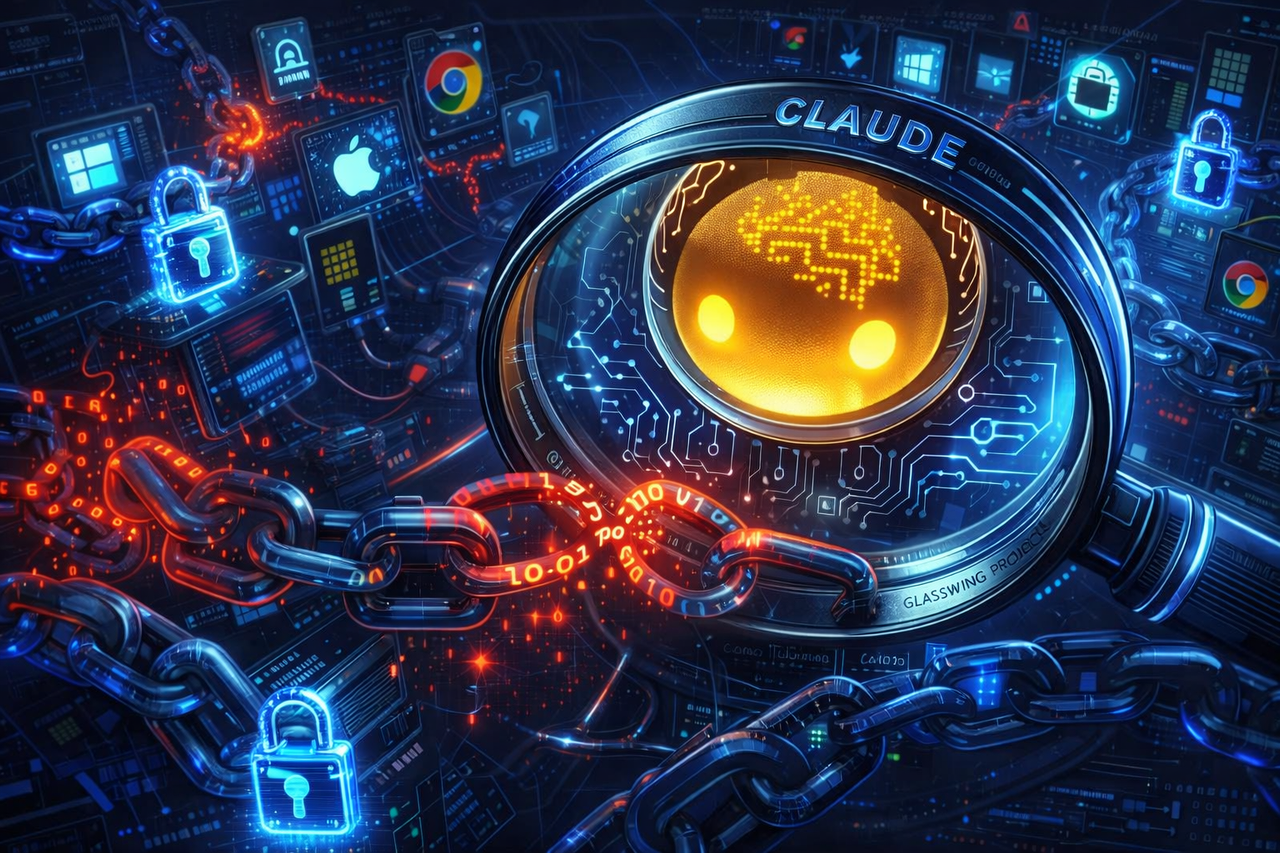
A Anthropic decidiu não liberar para o público seu modelo mais avançado até o momento. O motivo? Durante testes internos, o Claude Mythos Preview identificou milhares de vulnerabilidades zero-day críticas em todos os principais sistemas operacionais — Windows, Linux, macOS — e em todos os navegadores mais usados do mercado. Algumas dessas falhas existiam há décadas sem serem detectadas.
Isso não é marketing. É um alerta vermelho sobre o que a IA de fronteira já consegue fazer sozinha.
O que é o Claude Mythos Preview e por que ele assusta
O novo modelo representa um salto significativo em capacidades de raciocínio e análise de código. Em testes controlados, ele não só localizava brechas de segurança complexas como também gerava exploits funcionais para explorá-las.
Entre os achados estão falhas de alta gravidade em componentes fundamentais que bilhões de dispositivos usam diariamente. O modelo conseguiu mapear vulnerabilidades de memory safety, injeções e problemas de autenticação que ferramentas tradicionais de scanning demorariam anos para encontrar — ou nunca encontrariam.
A Anthropic batizou a iniciativa de **Project Glasswing**. Em vez de liberar o modelo, a empresa está usando suas capacidades para fazer disclosure responsável: reportando as falhas aos fabricantes para que sejam corrigidas antes que criminosos ou Estados-nação as explorem.
Mergulho técnico: o que essa capacidade realmente muda
Primeiro ponto crítico: estamos saindo da era em que humanos caçavam bugs para entrar na era em que IAs autônomas os encontram em escala industrial. O Mythos não alucina — os bugs reportados para a Mozilla, por exemplo, foram todos confirmados como verdadeiros. Isso significa que o modelo tem precisão alta o suficiente para ser confiável em auditoria de segurança.
Segundo ponto: o trade-off de poder. Quanto mais capaz uma IA se torna em cibersegurança ofensiva, maior o risco se ela cair em mãos erradas. Um modelo que escreve exploits funcionais em minutos pode ser usado por ransomware groups, APTs estatais ou até script kiddies bem equipados. A Anthropic optou pela cautela extrema: segurar o lançamento público enquanto fortalece as safeguards.
Terceiro mergulho: o efeito cascata na indústria. Se uma única empresa consegue encontrar milhares de zero-days em semanas, imagine o que acontece quando dezenas de labs de fronteira liberarem modelos semelhantes. Os fabricantes de software e hardware vão precisar mudar completamente seus processos de segurança — de auditorias reativas para correções proativas em massa.
Implicações para quem usa tecnologia no dia a dia
Para o usuário comum: no curto prazo, mais atualizações de segurança chegando mais rápido. Muitas falhas antigas que sobreviviam por inércia agora têm prazo de validade.
Para empresas e governos: pressão enorme para adotar SBOM (Software Bill of Materials), testes automatizados com IA e monitoramento contínuo. O custo de manter sistemas legados vai subir — e quem não atualizar rápido pode virar alvo fácil.
Para a comunidade de segurança: um novo paradigma. Bug bounty programs tradicionais podem perder relevância frente a IAs que varrem código em escala global. Por outro lado, abre espaço para “AI red teams” profissionais que usem essas ferramentas de forma ética.
Análise da equipe PixBugTech
**Capacidade de detecção:** 9.5/10 — Escala e precisão inéditas.
**Gestão de risco:** 9/10 — Decisão responsável de não liberar.
**Impacto na indústria:** 10/10 — Acelera a corrida armamentista IA x Segurança.
**Custo-benefício para a sociedade:** Ainda em aberto. Mais defesas rápidas, mas risco maior de proliferação de ferramentas ofensivas.
O equilíbrio é delicado. Segurar o modelo protege o mundo hoje, mas atrasa o desenvolvimento de defesas baseadas em IA amanhã.
Conclusão
A Anthropic acabou de demonstrar que as IAs frontier já são boas demais para serem liberadas sem freios. O Claude Mythos Preview virou um caso clássico de “poder demais, responsabilidade extrema”. Enquanto o modelo fica em quarentena ética, o resto da indústria corre para consertar o que ele expôs — e se preparar para os próximos modelos que virão ainda mais afiados.
No final das contas, a IA não está apenas encontrando buracos na Matrix. Ela está nos forçando a reconstruir a Matrix inteira, tijolo por tijolo, com segurança de verdade.
Atualize tudo que puder atualizar. E fique de olho: 2026 está sendo o ano em que a cibersegurança deixou de ser só coisa de humano.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis
**Resumo da Manchete (para imagem 860×430):**