noticias
A “SaaSpocalypse” é exagero: a IA barateou o código, mas não o custo de manter software vivo
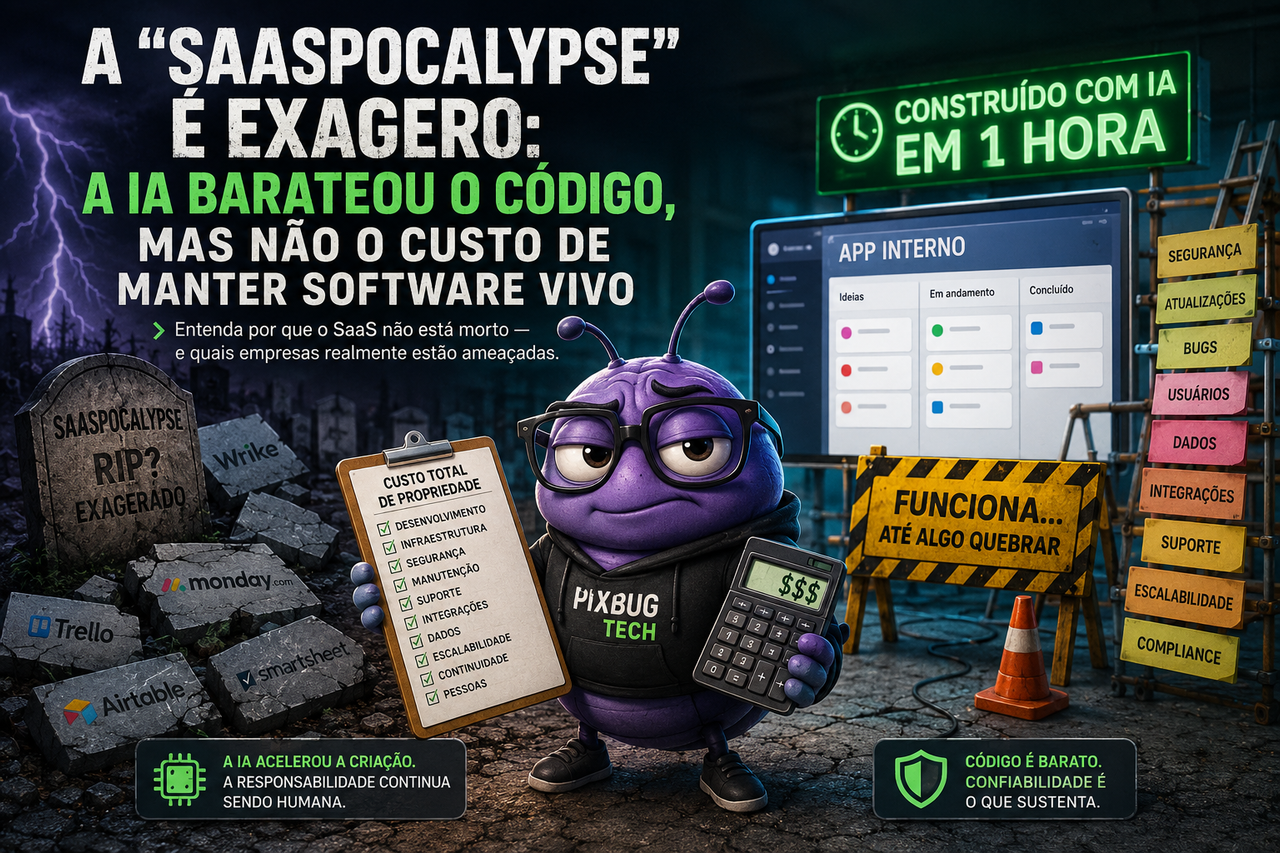
**Meta description:** Ferramentas de IA permitem recriar aplicações SaaS em poucas horas, mas segurança, manutenção, integrações e continuidade revelam uma conta muito maior. Entenda por que o SaaS não está morto — e quais empresas realmente estão ameaçadas.
A demonstração parecia perfeita para decretar o começo do fim do software como serviço. Jornalistas sem experiência profissional em programação utilizaram uma ferramenta de inteligência artificial para reproduzir funções centrais do Monday.com, uma plataforma de gestão de projetos usada por empresas em diferentes países. A experiência ganhou força nas redes sociais, pressionou ações do setor e ajudou a popularizar a ideia de uma iminente “SaaSpocalypse”: um cenário no qual organizações deixariam de pagar assinaturas mensais porque poderiam construir seus próprios sistemas em uma tarde. A interpretação é sedutora, especialmente para executivos acostumados a receber faturas crescentes por usuário, mas confunde a velocidade de criação de um protótipo com a capacidade de sustentar um produto empresarial durante anos.
A inteligência artificial realmente alterou a economia da programação. Interfaces, painéis, automações, bancos de dados simples e fluxos administrativos que antes exigiam semanas de trabalho agora podem surgir em horas. Isso reduz a barreira para experimentar ideias, automatizar processos internos e substituir planilhas improvisadas. O que não desapareceu foi todo o trabalho posterior: autenticação, permissões, auditoria, backups, monitoramento, documentação, proteção de dados, atendimento aos usuários, correção de falhas e adaptação às mudanças do negócio. A IA tornou o software muito mais barato de começar, mas ainda não tornou barato assumir responsabilidade por ele.
O protótipo de uma hora não é o produto de dez anos
Existe uma diferença estrutural entre reproduzir a aparência de uma aplicação e reconstruir tudo aquilo que permite que ela funcione em ambiente corporativo. Um quadro Kanban com cartões arrastáveis pode ser criado rapidamente. A dificuldade aparece quando milhares de usuários precisam editar os mesmos dados, quando informações não podem ser perdidas, quando diferentes departamentos exigem permissões específicas e quando uma atualização precisa ser instalada sem interromper a operação. A interface visível é apenas a superfície de um sistema composto por infraestrutura, segurança, processos internos, suporte e conhecimento acumulado.
A própria descrição do experimento varia entre as fontes. A análise publicada pela The Next Web afirma que as funções centrais do Monday.com foram recriadas durante um fim de semana, enquanto uma publicação oficial da CNBC descreve uma construção realizada em menos de uma hora. A divergência não invalida a demonstração, mas reforça a necessidade de tratá-la pelo que ela foi: uma prova de que interfaces e fluxos básicos podem ser reproduzidos rapidamente, não uma auditoria comparativa entre duas plataformas equivalentes em segurança, desempenho, governança e disponibilidade.
É possível construir uma aplicação semelhante ao Monday.com em uma hora porque grande parte de sua lógica aparente é conhecida: projetos, colunas, tarefas, responsáveis e datas. O valor de uma plataforma madura, entretanto, também está nos milhares de casos excepcionais que foram descobertos ao longo do tempo. São situações como conflitos de sincronização, usuários removidos, integrações interrompidas, restauração de informações, registros de auditoria, migrações de banco de dados e comportamentos inesperados em diferentes dispositivos. A IA consegue gerar rapidamente o caminho feliz. O produto empresarial precisa sobreviver quando quase nada segue esse caminho.
O código ficou barato; a operação continua cara
O custo inicial de desenvolvimento sempre foi apenas uma parte do custo total de um sistema. Depois da publicação começam despesas menos visíveis: servidores, armazenamento, ferramentas de observabilidade, certificados, testes, correções, suporte, gestão de identidades, resposta a incidentes e profissionais capazes de compreender a arquitetura. Também existe o custo de oportunidade. Uma empresa que cria internamente um sistema de gestão passa a gastar energia com um problema que talvez não faça parte de sua atividade principal.
A análise da The Next Web concentra sua tese justamente nesse deslocamento. Ao substituir um serviço contratado por uma aplicação interna, a organização não elimina as responsabilidades do fornecedor; ela as absorve. Atualizações de segurança, integrações, suporte e evolução do produto deixam de ser distribuídos entre milhares de clientes e passam a depender de uma única estrutura corporativa. A antiga assinatura é trocada por gastos com infraestrutura, ferramentas de IA, profissionais técnicos e gestão operacional.
É por isso que a pergunta “quanto custa construir?” está ficando ultrapassada. A pergunta relevante é “quanto custa possuir?”. Possuir software significa aceitar que ele precisará ser mantido mesmo depois que o desenvolvedor original sair, que o modelo de IA utilizado mudar de preço e que uma API externa alterar suas regras. Significa manter documentação atualizada, definir responsáveis, testar cópias de segurança e criar mecanismos de recuperação. Sem isso, uma economia aparente pode se transformar em uma aplicação crítica que ninguém compreende completamente, mas que todos têm medo de desligar.
A dívida técnica pode ser gerada na velocidade da IA
A programação assistida por inteligência artificial também cria um paradoxo. Quanto mais rapidamente o código é produzido, maior pode ser o volume de decisões técnicas que entram no sistema sem revisão adequada. Uma função aparentemente correta pode utilizar bibliotecas desatualizadas, duplicar lógica, ignorar validações ou introduzir dependências difíceis de manter. O software funciona durante a demonstração, mas começa a acumular fragilidades assim que recebe dados reais e usuários reais.
Um estudo preliminar publicado em 2026 analisou 304.362 commits identificados como produzidos com auxílio de cinco ferramentas de IA em 6.275 repositórios públicos. Os pesquisadores encontraram 484.606 ocorrências classificadas como problemas de qualidade, bugs ou riscos de segurança. Mais de 15% dos commits analisados introduziram ao menos um problema, e aproximadamente 24% das ocorrências acompanhadas ainda permaneciam nas versões mais recentes dos projetos. Como se trata de um preprint, os números precisam ser lidos com cautela, mas o conjunto oferece um alerta relevante: acelerar a produção também pode acelerar a formação de dívida técnica.
Isso não significa que código escrito por IA seja necessariamente pior. Estudos patrocinados por fornecedores apresentam ganhos de legibilidade, funcionalidade e velocidade, enquanto pesquisas independentes encontraram resultados mais irregulares. Um experimento da METR realizado com desenvolvedores experientes em projetos que eles já conheciam concluiu, em 2025, que o uso das ferramentas disponíveis naquele período aumentou o tempo de conclusão das tarefas em 19%. Uma atualização publicada em fevereiro de 2026 encontrou sinais de possível melhora, mas com intervalos estatísticos amplos, insuficientes para afirmar que o ganho ocorre de forma uniforme. A produtividade depende da tarefa, da experiência do profissional, da qualidade do contexto e da maturidade do processo de revisão.
Segurança não nasce automaticamente junto com a interface
Ferramentas de geração de código são particularmente eficientes em entregar aquilo que foi solicitado de forma explícita. Se o pedido for “crie um painel de clientes”, o modelo provavelmente produzirá tabelas, formulários e botões. Ele não necessariamente perguntará sobre segregação de acesso, retenção de dados, trilhas de auditoria, criptografia, limitação de tentativas, recuperação de conta ou requisitos regulatórios. O código pode fazer exatamente o que foi pedido e, ainda assim, estar completamente despreparado para produção.
A OWASP alerta que aplicações produzidas por desenvolvedores não especializados ou por processos de geração automatizada podem omitir recursos críticos de segurança, sobretudo quando o objetivo principal do prompt é obter rapidamente uma resposta funcional. O NIST, por sua vez, recomenda que práticas de segurança, verificação e tratamento de vulnerabilidades sejam incorporadas durante todo o ciclo de desenvolvimento, e não adicionadas apenas depois que o sistema estiver pronto.
Essa diferença é decisiva porque o fornecedor de SaaS assume publicamente parte do risco. Ele precisa manter equipes de segurança, corrigir vulnerabilidades, atualizar componentes e responder a incidentes que afetam sua base de clientes. Um sistema interno criado por IA transfere essa obrigação para a própria empresa. Se uma falha expuser informações de funcionários ou consumidores, não será possível explicar o incidente dizendo que o aplicativo havia sido construído rapidamente ou que o modelo não incluiu determinada proteção.
Quem será atingido primeiro pela mudança
A ameaça não é igual para todo o mercado de SaaS. As empresas mais expostas são aquelas cujo produto oferece fluxos relativamente simples, pouca diferenciação técnica e baixo custo de migração. Pequenos painéis administrativos, formulários, geradores de relatórios, sistemas internos de aprovação e ferramentas departamentais podem ser substituídos por soluções personalizadas com relativa facilidade. Nesses segmentos, a cobrança por usuário tende a ser mais questionada, principalmente quando o cliente utiliza apenas uma pequena parte das funções disponíveis.
O impacto também será sentido por fornecedores que construíram seus negócios sobre uma interface conveniente aplicada a dados que pertencem ao próprio cliente. Quando a IA consegue reproduzir essa interface e conectar diretamente as bases internas, o comprador passa a avaliar se ainda existe valor suficiente na assinatura. Não significa que todos construirão seus próprios produtos, mas significa que os fornecedores precisarão justificar melhor seus preços, reduzir fricções e oferecer mais do que um conjunto de telas bem organizadas.
Sistemas financeiros, plataformas de saúde, ferramentas jurídicas, soluções de identidade e aplicações responsáveis por operações críticas estão em uma posição diferente. Nesses casos, conformidade, disponibilidade, auditoria e responsabilidade contratual pesam mais do que o custo inicial de desenvolvimento. Um estudo conceitual publicado em 2026 sobre a nova decisão entre construir ou comprar conclui que a fabricação interna se tornou mais atraente para utilitários simples e aplicações estratégicas altamente personalizadas, enquanto sistemas regulados e essenciais continuam favorecendo fornecedores especializados.
O bloqueio de fornecedor não desaparece; apenas muda de endereço
Um dos argumentos mais comuns a favor do software interno é a eliminação do chamado vendor lock-in, a dependência de um fornecedor específico. A promessa é compreensível: a empresa teria controle sobre o código, os dados e o ritmo de evolução. Na prática, aplicações construídas com IA podem criar uma nova cadeia de dependências formada pelo provedor do modelo, pela plataforma de hospedagem, pelas bibliotecas escolhidas automaticamente e pelas pessoas que sabem conduzir os agentes utilizados no desenvolvimento.
O código pode pertencer à empresa, mas sua manutenção talvez dependa de um modelo proprietário, de uma assinatura corporativa ou de uma arquitetura que foi produzida sem documentação suficiente. Caso a ferramenta aumente os preços, limite o contexto, retire um recurso ou altere seu comportamento, a equipe terá de adaptar o sistema. A independência em relação ao antigo SaaS pode resultar em dependência simultânea de vários fornecedores invisíveis.
O problema mais delicado aparece quando o conhecimento fica concentrado em uma pessoa. Um funcionário cria a aplicação com ajuda de IA, conecta os serviços, corrige os primeiros erros e se torna o único capaz de explicar como tudo funciona. Se essa pessoa deixar a organização, a empresa descobre que substituiu um contrato formal com suporte por uma dependência informal sem acordo de nível de serviço. A The Next Web destaca que essa concentração de conhecimento pode ser mais perigosa do que o vínculo anterior com o fornecedor, especialmente quando a velocidade de construção não foi acompanhada por documentação e transferência de conhecimento.
O que muda na prática para os executivos
A IA transforma a decisão entre comprar e construir em uma avaliação de capacidade institucional. Empresas com equipes técnicas maduras, processos de DevSecOps, documentação, observabilidade e governança podem aproveitar a redução do custo de desenvolvimento para criar soluções que antes seriam economicamente inviáveis. Para essas organizações, aplicações internas podem se tornar uma vantagem competitiva, sobretudo quando refletem processos muito específicos que nenhum produto de mercado atende satisfatoriamente.
Empresas sem essa estrutura precisam resistir à tentação de confundir facilidade de demonstração com simplicidade operacional. O sistema que funciona para vinte usuários pode falhar quando chegar a dois mil. A integração montada em uma tarde pode parar depois de uma atualização externa. Uma aplicação criada para economizar uma assinatura pode exigir a contratação de profissionais, ferramentas de segurança e infraestrutura que superam o valor originalmente gasto.
A decisão madura não exige fidelidade automática ao SaaS nem entusiasmo automático pelo software interno. Ela exige cálculo de custo total, análise de risco e clareza sobre responsabilidade. Antes de cancelar uma assinatura, a organização precisa identificar quem será o proprietário do sistema, quem atenderá os usuários, como os dados serão protegidos, qual será o plano de continuidade e quanto custará manter a aplicação durante três ou cinco anos. Quando essas perguntas não possuem respostas, o projeto ainda não é uma alternativa ao SaaS; é apenas um protótipo convincente.
O que ninguém está discutindo: o excesso de software interno
A redução radical da barreira de criação pode provocar uma nova forma de proliferação tecnológica. Em vez de poucos sistemas corporativos controlados pelo departamento de tecnologia, cada equipe poderá criar suas próprias ferramentas, bancos de dados e automações. O resultado pode ser uma geração ampliada de “shadow IT”, agora acompanhada por agentes capazes de produzir aplicações completas sem revisão central.
No começo, essa descentralização parece eficiente. Cada departamento resolve seus problemas sem entrar em filas de desenvolvimento. Com o tempo, surgem dezenas de sistemas que armazenam informações semelhantes, utilizam padrões diferentes e dependem de integrações frágeis. A empresa economiza na compra de licenças, mas perde visibilidade sobre onde seus dados estão, quem possui acesso e quais aplicações são realmente essenciais.
A ironia é que a IA pode resolver o problema da escassez de software e criar o problema da abundância descontrolada. O custo de escrever código cai, enquanto o custo de descobrir, catalogar, proteger e aposentar sistemas pode aumentar. A próxima grande disciplina corporativa talvez não seja ensinar todos os funcionários a construir aplicativos, mas decidir quais aplicativos merecem continuar existindo.
Análise PixBugTech: não é o fim do SaaS, é o fim da assinatura preguiçosa
A chamada “SaaSpocalypse” funciona melhor como provocação do que como previsão literal. O SaaS não desaparecerá porque ainda resolve um problema econômico importante: distribui os custos de desenvolvimento, manutenção, segurança e suporte entre muitos clientes. O que está desaparecendo é a certeza de que qualquer aplicação hospedada na nuvem pode cobrar indefinidamente por usuário apenas porque seria difícil reproduzi-la.
Fornecedores precisarão demonstrar valor por meio de confiabilidade, ecossistema, integrações, conhecimento do setor, proteção de dados e capacidade de evoluir continuamente. Uma interface bonita e algumas automações genéricas já não constituem uma barreira competitiva duradoura. A IA está comprimindo o valor do código repetitivo e transferindo a diferenciação para aquilo que é mais difícil de copiar: confiança, distribuição, experiência acumulada e responsabilidade operacional.
Para as empresas compradoras, o novo poder vem acompanhado de uma obrigação. Construir deixou de ser privilégio de grandes departamentos de tecnologia, mas operar continua exigindo disciplina. O maior erro dos próximos anos será criar aplicações internas apenas porque agora é possível, sem avaliar se a organização realmente deseja se tornar responsável por elas.
Um futuro híbrido, e não uma extinção
O cenário mais provável não é a substituição completa do SaaS, mas o surgimento de uma arquitetura híbrida. Empresas continuarão contratando plataformas robustas para funções críticas e utilizarão inteligência artificial para construir camadas personalizadas, extensões e ferramentas internas menores. Parte dos fornecedores também deverá abandonar pacotes rígidos em favor de plataformas modulares nas quais clientes e agentes criam fluxos específicos sobre uma infraestrutura segura e mantida profissionalmente.
Nesse futuro, o código perde parte de seu valor isolado, mas o software como sistema econômico se torna ainda mais importante. A questão deixa de ser quem consegue escrever a aplicação e passa a ser quem consegue mantê-la confiável, compreensível e adaptável durante anos. A inteligência artificial já demonstrou que pode transformar uma ideia em protótipo quase instantaneamente. Ainda precisa provar que consegue assumir, sozinha, a responsabilidade pelo dia seguinte.
A “SaaSpocalypse”, portanto, não é exatamente um mito. Ela é uma leitura exagerada de uma transformação real. Algumas assinaturas serão canceladas, ferramentas simples serão substituídas e fornecedores frágeis perderão espaço. Ao mesmo tempo, empresas descobrirão que deixar de pagar por software não significa deixar de pagar pelo trabalho necessário para mantê-lo funcionando. O código pode nascer em uma hora. O verdadeiro produto começa quando essa hora termina.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis