noticias
Agentes de IA ganham autonomia mais rápido que os controles das empresas, mostra estudo da IBM
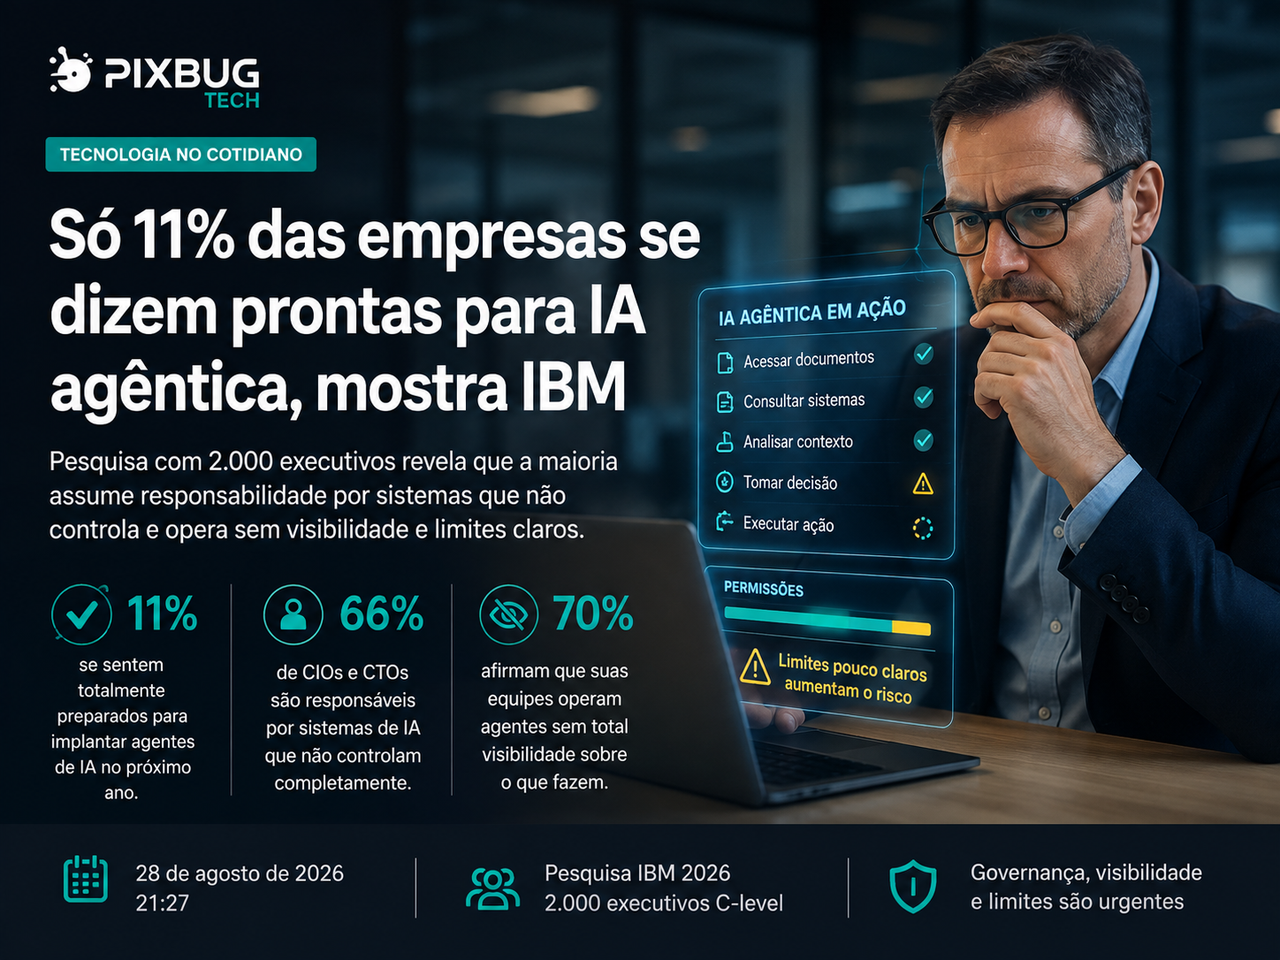
A inteligência artificial está atravessando uma fronteira que muda profundamente o risco dentro das empresas.
Durante a primeira onda da IA generativa, a preocupação principal era saber se um sistema conseguiria produzir uma resposta correta. Com os agentes de IA, a questão começa antes mesmo da qualidade da resposta: ainda que o sistema saiba o que fazer, ele deveria ter autorização para fazer?
Essa diferença parece pequena enquanto a inteligência artificial permanece dentro de uma janela de conversa. Ela deixa de ser quando o agente recebe acesso a e-mails, bancos de dados, sistemas financeiros, códigos, calendários, infraestrutura corporativa e interfaces capazes de alterar informações reais.
Um estudo do IBM Institute for Business Value, realizado em parceria com a Oxford Economics, mostra que muitas organizações já avançam nessa direção sem terem amadurecido seus mecanismos de controle na mesma velocidade. A pesquisa ouviu 2 mil executivos responsáveis por decisões de tecnologia ou inteligência artificial, distribuídos por 33 geografias e 19 setores, entre janeiro e abril de 2026.
Apenas 11% disseram considerar suas organizações completamente preparadas para a quantidade de agentes de IA que esperam implantar nos 12 meses seguintes.
Mais preocupante é a combinação desse número com outro resultado: cerca de dois terços dos CIOs e CTOs entrevistados afirmaram ser responsabilizados por sistemas de inteligência artificial que não controlam completamente.
A contradição resume parte do problema atual. As empresas querem sistemas mais autônomos, mas a responsabilidade por aquilo que esses sistemas fazem continua sendo inevitavelmente humana.
Quando a inteligência artificial deixa de sugerir e começa a executar
Um assistente de IA tradicional pode escrever uma mensagem, resumir um contrato ou sugerir como responder a um cliente. Normalmente, uma pessoa ainda precisa revisar o resultado e executar a ação seguinte.
Um agente de IA pode funcionar de maneira diferente.
Ele recebe um objetivo, divide a tarefa em etapas, consulta documentos, pesquisa informações, utiliza ferramentas, chama interfaces de programação, acessa bancos de dados e decide qual operação deve executar em seguida. Dependendo das permissões concedidas, também pode alterar registros, enviar comunicações ou executar operações em outros sistemas.
É justamente essa capacidade que torna agentes tão atraentes para empresas.
Também é o que aumenta seu risco.
Se um chatbot apresenta um número incorreto em uma resposta, alguém ainda pode perceber o erro antes de utilizá-lo. Se um agente obtém o mesmo número incorreto e possui permissão para agir com base nele, o problema deixa de ser apenas uma informação errada.
A resposta transforma-se em ação.
Um erro que antes ficaria restrito a uma tela pode modificar um banco de dados, disparar uma operação financeira ou alimentar outro agente com uma premissa incorreta.
A diferença entre saber fazer e poder fazer torna-se, portanto, central.
Empresas estão adotando IA mais rápido do que conseguem enxergá-la
O estudo da IBM encontrou uma dificuldade especialmente importante para departamentos de tecnologia.
Setenta por cento dos executivos consultados disseram que equipes dentro de suas organizações estão implantando tecnologias mais rapidamente do que a área de TI consegue acompanhá-las.
O fenômeno lembra o chamado shadow IT, expressão usada há anos para descrever softwares e serviços adotados por funcionários sem conhecimento ou aprovação da equipe responsável pela infraestrutura.
A diferença é que agora essa tecnologia pode ter autonomia.
Um aplicativo não autorizado de armazenamento de arquivos já representava riscos de segurança e privacidade. Um agente não acompanhado pode, dependendo de suas permissões, consultar dados, executar ferramentas e tomar decisões.
A situação fica ainda mais delicada porque 80% dos participantes disseram receber diretamente do CEO alguma determinação relacionada à transformação por inteligência artificial.
Existe pressão para acelerar de cima para baixo enquanto a tecnologia também se espalha lateralmente pelos departamentos.
No meio dessa expansão está a equipe que precisa responder perguntas fundamentais: quais agentes estão em produção, quais dados acessam, que credenciais utilizam, quais ferramentas podem executar e até onde suas permissões chegam.
A IBM identificou outro sinal dessa corrida desigual. Entre os entrevistados, 77% afirmaram que a adoção da inteligência artificial já avança mais rápido do que a capacidade atual de governança de suas organizações.
Não se trata apenas de uma discussão administrativa.
Uma empresa pode estar colocando agentes em operação antes mesmo de conseguir responder com precisão quais poderes concedeu a cada um deles.
Capacidade não significa autorização
Existe uma diferença conceitualmente simples, mas tecnicamente decisiva.
Um agente ser capaz de realizar determinada operação não significa que deveria possuir autorização irrestrita para realizá-la.
Imagine um agente de atendimento autorizado a conceder automaticamente reembolsos de até US$ 50. Valores superiores exigem aprovação humana.
A regra parece razoável.
Agora imagine um sistema realizando dez reembolsos consecutivos de US$ 50.
Cada transação, analisada isoladamente, está dentro do limite permitido. Em conjunto, representam US$ 500 e podem contornar exatamente a regra criada para exigir intervenção humana.
Isso mostra por que autorizações puramente estáticas podem ser insuficientes em ambientes autônomos.
O sistema precisa considerar também contexto, frequência, comportamento, sequência de ações e impacto acumulado.
Instituições financeiras utilizam essa lógica há décadas em mecanismos antifraude. Uma compra pode ser perfeitamente normal. Muitas transações semelhantes em poucos segundos podem indicar algo completamente diferente.
Com agentes de IA, observar somente uma operação por vez pode produzir a mesma cegueira.
O velho princípio do menor privilégio fica ainda mais importante
A segurança da informação possui um princípio conhecido como menor privilégio: pessoas e sistemas devem receber apenas as permissões necessárias para cumprir suas funções.
Para agentes, essa regra se torna uma forma de contenção.
Um agente encarregado de organizar reuniões pode precisar consultar calendários e sugerir horários. Isso não significa que também precise ler toda a caixa de e-mail, excluir compromissos ou convidar pessoas externas sem confirmação.
Um agente de atendimento pode consultar dados cadastrais de um cliente sem necessariamente possuir poder para alterar informações bancárias ou cancelar contratos.
O problema é que a conveniência durante o desenvolvimento costuma incentivar justamente o contrário.
É tecnicamente muito mais fácil oferecer uma credencial ampla a uma aplicação do que construir autorizações específicas para cada situação.
Essa escolha pode parecer inofensiva durante um teste.
Quando o agente passa a operar sozinho e em escala, transforma-se em uma fragilidade estrutural.
Por isso, agentes corporativos começam a precisar ser tratados como identidades operacionais próprias, com permissões delimitadas, credenciais controladas, registros de atividade e capacidade imediata de revogação.
O agente não pode ter mais poder que a pessoa que o utiliza
Existe outra vulnerabilidade potencial.
Uma empresa pode criar uma conta de serviço privilegiada e permitir que diferentes funcionários utilizem um agente conectado a ela.
A solução simplifica a arquitetura, mas pode criar uma espécie de atalho para escalar privilégios.
Um funcionário que não possui autorização para consultar determinados dados poderia tentar obtê-los através do agente. Se a IA estiver utilizando uma credencial mais poderosa que a do usuário, o sistema pode acabar oferecendo acesso indireto a informações que permaneceriam bloqueadas na interface tradicional.
Por isso, o controle precisa considerar duas identidades.
A do agente e a da pessoa em nome de quem ele está agindo.
Se um funcionário não consegue consultar diretamente a folha salarial de outro departamento, pedir para que um agente faça isso não deveria funcionar como método alternativo de acesso.
A IA não pode se tornar uma passagem lateral pelas regras de segurança existentes.
Incidentes deixam de ser hipótese
O levantamento da IBM encontrou relatos que mostram que o problema já ultrapassou as discussões teóricas.
As organizações pesquisadas registraram, em média, 54 incidentes envolvendo agentes de IA ao longo de um ano, considerando ocorrências indesejadas ou prejudiciais que exigiram correção humana.
Segundo os entrevistados, 17% desses incidentes foram classificados como de alta gravidade e exigiram mais de quatro horas para contenção.
Entre os incidentes considerados mais graves, 37% envolveram exposição de dados ou problemas de segurança, 33% geraram falhas em cascata entre sistemas e 17% resultaram em problemas relacionados à conformidade.
Esses números exigem alguma cautela.
Eles representam respostas fornecidas pelos participantes da pesquisa e não um banco mundial independente de incidentes. Empresas diferentes também podem utilizar critérios distintos para definir o que constitui uma ocorrência envolvendo agentes.
Ainda assim, o dado mostra algo importante.
Quando sistemas de IA ganham acesso a infraestrutura real, seus erros também passam a produzir consequências reais.
Quando um erro passa de um agente para outro
A arquitetura multiagente acrescenta um problema que não aparece com tanta clareza em um chatbot isolado.
Imagine quatro agentes trabalhando juntos.
O primeiro pesquisa informações sobre um cliente. O segundo interpreta o resultado. Um terceiro decide qual procedimento deve ser adotado. O quarto executa a ação no sistema.
O agente responsável pela execução pode funcionar exatamente como foi projetado e ainda assim produzir um resultado errado.
Basta que o primeiro tenha recuperado uma informação incorreta.
O erro inicial alimenta uma análise. A análise produz uma decisão. A decisão dispara uma ferramenta. A ferramenta modifica um banco de dados.
Outro agente pode consultar esse banco posteriormente e passar a tratar a informação modificada como verdade.
Uma simples premissa incorreta passa a integrar o estado da organização.
É por isso que observabilidade se torna uma necessidade arquitetural.
Quando ocorre um incidente, a empresa precisa conseguir descobrir quais agentes participaram do processo, quais dados consultaram, quais ferramentas chamaram, que decisões intermediárias tomaram e qual usuário originou o fluxo.
Sem esse histórico, investigar problemas produzidos por agentes pode rapidamente se transformar em arqueologia digital.
Nem toda ação deveria exigir o mesmo nível de autorização
Uma abordagem mais madura precisa reconhecer que ações possuem riscos diferentes.
Pesquisar um arquivo não é equivalente a excluí-lo.
Produzir um rascunho não é igual a enviá-lo.
Calcular uma transferência não é o mesmo que efetuar o pagamento.
Sugerir uma alteração em um servidor não equivale a aplicá-la em produção.
Isso abre espaço para diferentes camadas de autonomia.
Tarefas de baixo risco, custo reduzido e fácil reversão podem ser executadas automaticamente.
Ações sensíveis podem exigir confirmação humana.
Operações críticas podem depender de autenticação adicional, aprovação por outra pessoa ou simplesmente permanecer proibidas para agentes.
A inteligência de um sistema, nesse sentido, também precisa aparecer em sua capacidade de reconhecer quando não deveria agir sozinho.
Um novo problema surge na planilha: quanto custa deixar o agente pensar?
Governança não envolve somente segurança.
Envolve também dinheiro.
Segundo a pesquisa da IBM, as empresas ouvidas esperam que os gastos com inteligência artificial passem de pouco menos de 15% dos orçamentos de TI em 2025 para quase 25% em 2027.
É um crescimento expressivo em apenas dois anos.
Mesmo assim, 84% dos participantes afirmaram ainda não ter operacionalizado completamente a gestão financeira de IA, enquanto 85% disseram não possuir visibilidade total, em tempo real, dos gastos relacionados à tecnologia.
Agentes tornam essa dificuldade ainda maior porque seu consumo pode variar de acordo com o próprio fluxo de trabalho.
Uma tarefa pode exigir uma chamada ao modelo.
Outra pode envolver dezenas.
O agente pode consultar bancos de dados, usar ferramentas externas, chamar modelos diferentes ou interagir com outros agentes antes de concluir o trabalho.
Um sistema que entra em um ciclo desnecessariamente longo pode consumir recursos sem que uma pessoa tenha conscientemente autorizado cada etapa.
Nesse tipo de arquitetura, orçamento também passa a funcionar como uma permissão.
Um agente não precisa apenas saber o que está autorizado a fazer.
Pode precisar saber quanto está autorizado a gastar para fazer.
Governança não precisa ser inimiga da velocidade
Um resultado do estudo da IBM desafia a ideia de que acrescentar controles necessariamente reduz a capacidade de inovação.
Segundo a segmentação utilizada pela própria empresa, organizações que incorporam mecanismos de governança diretamente aos sistemas de inteligência artificial conseguem operar mais agentes e relatar menos incidentes do que aquelas dependentes principalmente de processos manuais de controle.
A IBM observou uma diferença de até 16 vezes na quantidade de agentes implantados e 25% menos incidentes entre as organizações classificadas no grupo mais avançado.
Esses resultados não devem ser interpretados como prova automática de causalidade.
Empresas mais maduras tecnologicamente provavelmente possuem, ao mesmo tempo, melhor infraestrutura, processos mais organizados, equipes especializadas e maior capacidade financeira.
Ainda assim, existe uma conclusão razoável.
Controle bem projetado não serve apenas para impedir a IA de agir.
Ele também pode ser aquilo que permite entregar autonomia sem transformar cada agente novo em uma aposta.
E quando for necessário desligar tudo?
Existe uma pergunta menos frequente, mas essencial.
Quem controla o interruptor?
Desativar a interface de um agente pode não ser suficiente para interromper completamente sua atuação.
Ele pode possuir credenciais ativas, tarefas agendadas, filas esperando execução, memória persistente e conexões com outros serviços.
Um mecanismo de contenção precisa considerar todas essas camadas.
Revogar credenciais.
Suspender novas tarefas.
Cancelar operações pendentes.
Bloquear ferramentas.
Preservar registros.
Identificar alterações já realizadas.
E, quando tecnicamente possível, reverter mudanças provocadas antes da interrupção.
É uma diferença importante em relação ao software empresarial tradicional.
Durante décadas, empresas administraram aplicações que esperavam comandos.
Agora começam a administrar sistemas capazes de decidir quais aplicações utilizar para cumprir um objetivo.
O usuário também precisa entender o poder que está delegando
Existe ainda um problema humano que não pode ser resolvido apenas no servidor.
Interfaces conversacionais tornam operações complexas aparentemente simples.
Um funcionário pode escrever algo como “resolva esse problema para mim” sem perceber quantos sistemas o agente precisará acessar para cumprir a instrução.
Por isso, autorização também precisa aparecer de maneira inteligível na experiência do usuário.
Em uma ação sensível, uma mensagem informando que “este agente irá acessar o sistema financeiro e modificar o cadastro do cliente” é muito mais útil que uma caixa genérica perguntando apenas “tem certeza?”.
Consentimento só funciona quando a pessoa entende o que está autorizando.
Caso contrário, agentes podem criar uma versão muito mais perigosa daqueles termos de uso que todos aceitam e ninguém lê.
Só que agora o clique não libera apenas o acesso a um serviço.
Pode liberar uma máquina para agir.
Análise da equipe
A corrida pelos agentes de IA produziu uma confusão que precisa ser desmontada rapidamente: inteligência e autoridade não são a mesma coisa.
Um sistema demonstrar capacidade para executar uma tarefa não significa que deva receber automaticamente o direito de realizá-la.
Organizações já conhecem essa diferença no mundo humano.
Um funcionário pode saber como consultar determinado documento e não possuir autorização para acessá-lo. Um gerente pode conhecer o procedimento para aprovar uma compra e continuar limitado a determinado valor.
Agentes de IA deveriam obedecer a princípios semelhantes.
Provavelmente de maneira ainda mais rigorosa.
Uma pessoa com uma permissão inadequada opera em velocidade humana. Um software autônomo pode repetir a mesma decisão centenas ou milhares de vezes antes que alguém perceba o padrão.
O número mais preocupante da pesquisa da IBM, portanto, não é apenas o fato de 11% dos executivos se considerarem completamente preparados.
É a combinação de todos os sinais.
Empresas querem ampliar o número de agentes.
CEOs pressionam pela transformação.
Equipes adotam tecnologias mais rápido que os departamentos de TI conseguem acompanhá-las.
A governança avança atrás.
E os executivos continuam responsáveis pelo resultado.
Essa diferença cria uma espécie de dívida de controle.
Durante algum tempo, ela pode permanecer invisível porque os sistemas funcionam corretamente na maioria das vezes.
O problema surge exatamente nas exceções.
A maturidade da IA agêntica não deveria ser medida somente pelo número de tarefas que um sistema consegue executar sem ajuda.
Também deveria ser medida pelo número de ações que ele sabe que não pode realizar, pela facilidade com que seus poderes podem ser revogados, pela capacidade de reconstruir suas decisões e pelo tamanho do dano que uma falha consegue causar antes de ser interrompida.
A inteligência artificial corporativa está deixando de responder apenas à pergunta “o que essa tecnologia consegue fazer?”.
À medida que agentes recebem acesso a sistemas reais, outra pergunta se torna muito mais importante:
quem autorizou a IA a fazer isso?
Se a empresa não conseguir responder rapidamente, talvez tenha concedido autonomia antes de aprender a controlá-la.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis