noticias
Agentes de IA já respondem a ataques em segundos e também podem automatizar o desastre
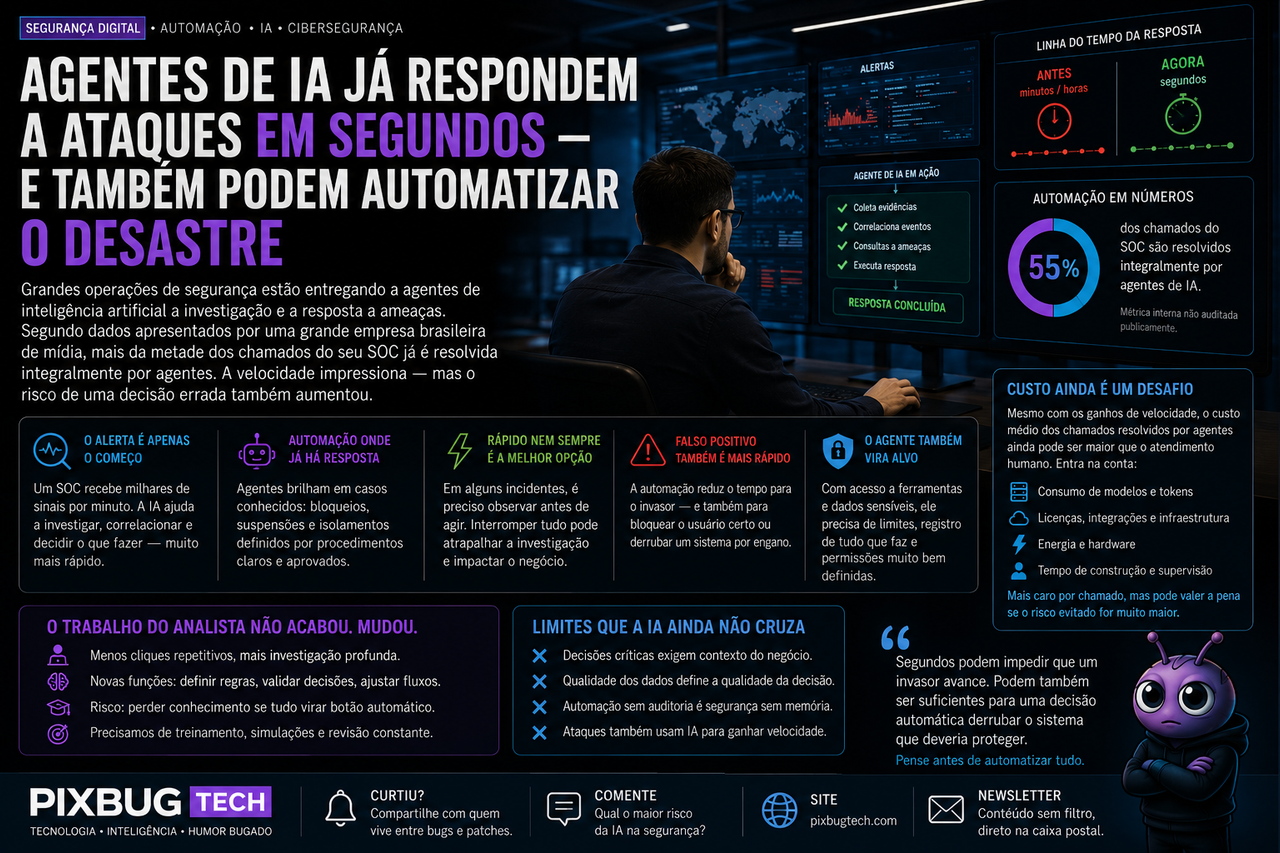
Centros de operações de segurança começaram a entregar a agentes de inteligência artificial uma parte crescente da investigação e da resposta a ameaças digitais. Em ambientes corporativos de grande porte, tarefas que antes exigiam a abertura manual de diferentes painéis, consulta a registros, correlação de eventos e validação por analistas agora podem ser concluídas em segundos. A velocidade reduz o espaço disponível para um invasor agir, mas inaugura uma preocupação igualmente séria: quando a decisão está errada, a máquina também consegue bloquear contas, isolar computadores e interromper serviços antes que alguém compreenda o que aconteceu.
Uma grande operação brasileira de mídia afirmou recentemente que mais da metade dos chamados recebidos por seu centro de segurança já pode ser tratada integralmente por agentes de IA. Segundo as métricas internas apresentadas pela organização, determinados fluxos que antes consumiam minutos ou horas passaram para a escala dos segundos. Os dados não foram acompanhados por auditoria técnica independente e não significam que qualquer ataque sofisticado seja resolvido instantaneamente. Ainda assim, mostram que a inteligência artificial deixou de servir apenas para resumir alertas e começou a receber autorização para agir diretamente sobre a infraestrutura.
Essa diferença é importante. Um assistente que organiza informações pode errar e produzir um relatório ruim. Um agente conectado a sistemas administrativos pode transformar a mesma interpretação equivocada em uma ação concreta. A discussão, portanto, não é mais apenas sobre a qualidade das respostas geradas por modelos. Trata-se de decidir quanto poder operacional deve ser concedido a uma tecnologia probabilística dentro de redes que sustentam serviços, negócios e dados sensíveis.
O alerta é apenas o começo do trabalho
Um centro de operações de segurança, conhecido pela sigla SOC, recebe sinais produzidos por servidores, estações de trabalho, aplicações, sistemas de identidade, firewalls, serviços em nuvem e dispositivos conectados. Tentativas de acesso, alterações em arquivos, conexões externas, uso incomum de credenciais e execução de programas podem gerar alertas continuamente.
A quantidade é muito maior do que uma equipe humana conseguiria investigar individualmente. O desafio nunca foi apenas capturar eventos, mas distinguir comportamento legítimo de atividade maliciosa. Um funcionário pode acessar um sistema durante uma viagem. Uma aplicação pode registrar aumento repentino de tráfego durante uma campanha. Um processo de atualização pode modificar centenas de arquivos sem representar qualquer invasão.
Ferramentas tradicionais de segurança correlacionam esses sinais e aplicam regras. Sistemas conhecidos como SIEM centralizam registros e ajudam a identificar padrões. Plataformas de SOAR automatizam respostas previamente definidas, como abrir um chamado, consultar uma base de ameaças ou bloquear determinado endereço.
Os agentes de IA adicionam uma camada mais flexível. Em vez de seguir apenas uma sequência fixa, podem interpretar descrições, pesquisar diferentes fontes, selecionar ferramentas e adaptar o procedimento conforme os dados encontrados. Um agente pode receber um alerta sobre uma conta administrativa, verificar o histórico de acessos, comparar dispositivos, consultar alterações recentes, procurar sinais semelhantes em outras máquinas e recomendar a suspensão das credenciais.
Quando as integrações estão prontas, todo esse trabalho pode acontecer em poucos segundos. A redução de tempo não decorre de alguma intuição digital inexplicável. Ela surge porque a organização transformou conhecimento humano, permissões e procedimentos em um fluxo que a máquina consegue executar sem esperar pelo próximo clique.
A automação funciona melhor onde a empresa já sabe o que fazer
Os maiores ganhos aparecem em ocorrências conhecidas. São situações nas quais os sinais estão bem definidos, as fontes de informação são confiáveis e existe um procedimento aprovado para resposta.
Um endereço identificado como malicioso pode ser bloqueado. Uma credencial exposta pode ser suspensa. Um computador com comportamento incompatível com sua função pode ser isolado para análise. Uma tentativa repetida de acesso pode acionar autenticação adicional.
Nesses casos, o agente elimina tarefas manuais e reduz o tempo durante o qual um invasor permanece livre para circular pela rede. Analistas deixam de consultar os mesmos painéis repetidamente e passam a se concentrar em ocorrências ambíguas, ataques desconhecidos e decisões que dependem do funcionamento real da organização.
Essa mudança não elimina o trabalho humano. Ela desloca o trabalho. Profissionais passam a definir quais ações são permitidas, quais informações devem ser consultadas, qual nível de evidência é suficiente e em que momento a automação precisa parar.
A inteligência artificial não substitui uma estratégia de segurança. Ela executa, em grande velocidade, a estratégia que recebeu.
Se a empresa possui inventário incompleto, permissões desorganizadas e procedimentos contraditórios, o agente não corrigirá magicamente a infraestrutura. Ele apenas processará dados ruins com mais eficiência. Uma máquina identificada incorretamente como secundária pode ser desligada, embora sustente um serviço crítico. Uma conta legítima pode ser bloqueada porque os registros não explicam adequadamente seu comportamento.
A automação amplifica maturidade. Também amplifica desordem.
Mais da metade dos chamados não significa mais da metade dos ataques
A afirmação de que agentes já resolvem integralmente mais de 50% dos chamados pode parecer equivalente a dizer que metade dos incidentes de segurança ocorre sem participação humana. Não é necessariamente isso.
Um SOC recebe diferentes tipos de eventos. Alguns são alertas sem gravidade, verificações repetitivas, solicitações internas, bloqueios preventivos ou situações com resolução conhecida. Outros representam tentativas de invasão, comprometimento de credenciais, movimentação lateral e possível extração de dados.
Um chamado fechado automaticamente pode ser apenas a validação de um alerta de baixo risco. Isso é muito diferente de reconstruir a trajetória de um atacante dentro da rede, determinar quais informações foram acessadas ou decidir se um serviço essencial precisa ser retirado do ar.
A porcentagem de automação, sozinha, diz pouco sobre a gravidade dos casos. Uma empresa poderia aumentar esse indicador escolhendo tarefas simples e repetitivas, sem automatizar qualquer decisão realmente sensível.
Métricas mais úteis precisam considerar quanto tempo a ameaça permaneceu ativa, quantas ações automáticas foram revertidas, quais incidentes escaparam da detecção e quantas interrupções foram provocadas pela própria defesa.
O número impressiona em apresentações. A redução efetiva do risco é mais difícil de colocar em um slide.
Responder rapidamente nem sempre é a melhor decisão
A segurança digital criou uma associação quase automática entre velocidade e eficiência. Quanto mais cedo um ataque é detectado e contido, menor tende a ser o prejuízo. Essa lógica é correta na maior parte dos casos, mas não em todos.
Uma equipe pode decidir observar temporariamente o comportamento de um invasor para compreender quais sistemas foram atingidos, identificar mecanismos de permanência e preservar provas. Bloquear imediatamente o primeiro sinal pode alertar o atacante e fazê-lo mudar de estratégia antes que a organização conheça a extensão do comprometimento.
Também existem decisões em que a contenção provoca impacto operacional significativo. Isolar um servidor pode impedir o avanço de uma invasão, mas também interromper transmissões, pagamentos, atendimento ao público ou processos internos essenciais.
O agente não enxerga naturalmente essa dimensão empresarial. Ele precisa receber informações sobre criticidade, dependências e tolerância a interrupções. Mesmo assim, determinadas escolhas envolvem consequências jurídicas, reputacionais e financeiras que não deveriam ser delegadas integralmente.
A melhor automação não é aquela que sempre reage. É aquela que distingue uma ação rotineira de uma decisão que exige responsabilidade humana.
O falso positivo também ganhou velocidade
Ferramentas de segurança sempre produziram alertas incorretos. Um comportamento legítimo pode parecer suspeito quando analisado fora de contexto. A diferença é que, antes, muitos desses alertas esperavam pela avaliação de um profissional. Com agentes operacionais, podem gerar respostas imediatas.
Um analista que interpreta um evento incorretamente talvez bloqueie uma conta. Um agente conectado a diferentes ferramentas pode suspender credenciais, revogar sessões, isolar máquinas e alterar regras de rede em sequência.
A automação diminui o tempo disponível para o invasor. Também diminui o tempo disponível para descobrir que a defesa errou.
Essa tensão exige uma arquitetura baseada em impacto. Ações reversíveis e de baixo risco podem ser automatizadas com maior liberdade. Medidas capazes de derrubar serviços precisam de evidências adicionais, validações independentes ou aprovação humana.
Empresas também precisam acompanhar a taxa de reversão das decisões. Se uma parcela relevante dos bloqueios automáticos precisa ser desfeita, a velocidade está apenas produzindo retrabalho e interrupção.
Há uma ironia pouco confortável nessa corrida: sistemas criados para reduzir incidentes podem se transformar em uma nova origem de incidentes.
O agente de segurança passa a ser um alvo privilegiado
Um agente autorizado a consultar registros, bloquear acessos e executar procedimentos ocupa uma posição valiosa dentro da infraestrutura. Para um atacante, comprometer esse sistema pode ser mais interessante do que atacar individualmente cada ferramenta.
A manipulação não precisa ocorrer apenas por invasão direta. Modelos generativos podem ser influenciados por conteúdos processados durante a análise. Um invasor pode inserir textos em arquivos, campos de aplicações ou registros com o objetivo de confundir a interpretação automatizada.
Esse tipo de ataque explora uma diferença fundamental entre dados e instruções. Para o agente, ambos podem aparecer como texto. O sistema precisa ser construído para impedir que uma mensagem encontrada dentro de um log seja tratada como comando operacional.
A solução envolve limitar ferramentas, separar funções e criar barreiras entre interpretação e execução. O modelo pode sugerir uma ação, mas outra camada deve verificar se ela está dentro das regras. Medidas críticas precisam de autorização adicional. Cada consulta e cada mudança devem ser registradas.
Sem rastreabilidade, a organização pode até interromper um ataque, mas não consegue explicar como tomou a decisão. Isso compromete investigação, auditoria e eventual responsabilização.
Segurança automatizada sem memória operacional é apenas uma caixa-preta com acesso administrativo.
O custo ainda desafia a promessa de eficiência
A automação também não significa economia imediata. Na experiência empresarial que colocou o tema em evidência, o custo médio dos chamados tratados integralmente por agentes ainda seria ligeiramente superior ao atendimento realizado por analistas.
A conta inclui consumo de modelos, infraestrutura, licenças, integrações e energia. Um agente pode consultar diferentes sistemas, realizar múltiplas chamadas, manter grandes volumes de contexto e repetir verificações antes de concluir uma tarefa.
Além do custo da execução, existe o trabalho de construção. Alguém precisa desenvolver procedimentos, validar resultados, corrigir falhas e acompanhar mudanças nas ferramentas. A redução do esforço manual em cada chamado não elimina a necessidade de profissionais. Ela concentra trabalho em arquitetura e governança.
Isso não torna o projeto economicamente irracional. Um chamado automatizado pode custar mais e ainda produzir valor se reduzir a exposição a uma ameaça, evitar indisponibilidade ou liberar especialistas para casos importantes.
O problema surge quando empresas usam automação em atividades simples apenas para aumentar indicadores de adoção de IA. Nesse cenário, uma tarefa que custava pouco torna-se mais cara, sem redução relevante de risco.
Inovação operacional precisa ser medida pelo prejuízo evitado e pela capacidade adicional, não pelo número de agentes em produção.
Empresas de mídia operam sob uma pressão particular
Grandes operações de comunicação reúnem sistemas corporativos, plataformas digitais, produção de conteúdo, publicidade, distribuição e serviços acessados por grandes audiências. Uma indisponibilidade pode afetar usuários, anunciantes e programação em questão de minutos.
Esse ambiente cria um incentivo forte para detectar ameaças rapidamente. Também torna respostas automáticas mais delicadas. Bloquear um componente errado pode gerar o mesmo efeito que um ataque: interromper o serviço.
Quanto maior a organização, maior o volume de comportamentos legítimos que parecem anormais. Equipes externas, fornecedores, profissionais em viagem, produções temporárias e sistemas que operam em horários incomuns produzem variações difíceis de reduzir a regras simples.
Para agir corretamente, o agente precisa acessar contexto empresarial. Precisa saber quais sistemas são críticos, quais usuários possuem comportamento atípico por natureza e quais mudanças estavam previstas.
Esse conhecimento não acompanha a licença de um modelo. Ele precisa ser construído, atualizado e protegido pela própria empresa.
A profissão muda, mas não desaparece
Ao automatizar procedimentos repetitivos, os SOCs podem reduzir a fadiga provocada pelo excesso de alertas. Profissionais deixam de gastar horas conferindo ocorrências conhecidas e passam a investigar ataques mais complexos.
Esse deslocamento é positivo, mas produz um risco de formação. Analistas iniciantes tradicionalmente aprendem examinando casos simples, reconhecendo padrões e entendendo o funcionamento dos sistemas. Se todas essas ocorrências forem resolvidas por máquinas, parte do caminho de aprendizado desaparece.
Uma organização pode tornar-se eficiente no presente e perder capacidade humana para reagir quando o agente encontra uma situação inédita.
Será necessário revisar amostras, realizar simulações e manter treinamento contínuo. Os profissionais precisam compreender os fluxos que a máquina executa, inclusive para reconstruí-los quando o sistema falhar.
Ataques relevantes costumam explorar exatamente aquilo que ainda não foi transformado em procedimento.
O trabalho do analista não termina. Torna-se mais próximo da supervisão de uma infraestrutura que observa, interpreta e decide em escala.
A defesa ficou mais rápida porque o ataque também acelerou
A adoção de agentes não ocorre em isolamento. Ferramentas de IA também ajudam criminosos a produzir mensagens de fraude mais convincentes, adaptar códigos, pesquisar vulnerabilidades e atingir um número maior de organizações.
O resultado é uma competição entre automações. Ataques se tornam mais numerosos e adaptáveis. Defesas respondem com triagem e contenção automatizadas.
Essa disputa favorece organizações capazes de integrar dados, ferramentas e equipes. Empresas menores podem beneficiar-se de serviços gerenciados e agentes que operam continuamente, mesmo sem uma grande equipe interna. Também podem ficar mais dependentes de fornecedores e de sistemas que não conseguem auditar.
Comprar uma ferramenta automática não significa possuir uma operação madura. Sem registros confiáveis, permissões bem definidas e conhecimento sobre os próprios processos, a empresa apenas terceiriza decisões que não sabe avaliar.
A desigualdade digital pode se aprofundar. Grandes organizações desenvolverão agentes treinados sobre seu próprio contexto. Pequenas empresas receberão respostas genéricas produzidas por plataformas externas, com menos controle sobre dados, custos e critérios.
A segurança em segundos encerra a fase da inocência
A redução de horas para segundos mostra que a inteligência artificial já produz ganhos concretos em operações de segurança. Isso não é mais uma promessa distante nem uma demonstração limitada a laboratórios.
Também revela que o trabalho sério é muito mais complexo do que instalar um chatbot sobre alertas. É necessário integrar sistemas, organizar dados, definir permissões, testar procedimentos e aceitar que a automação pode custar mais antes de se tornar eficiente.
O avanço mais importante não será aumentar indefinidamente a porcentagem de chamados resolvidos sem humanos. Será provar que as decisões são corretas, auditáveis e proporcionais ao risco.
Uma operação madura não entrega liberdade total ao agente apenas porque ele responde rápido. Ela decide onde a velocidade produz proteção e onde cria perigo.
Segundos podem impedir que um invasor se espalhe pela rede. Também podem ser suficientes para uma decisão automática derrubar o sistema que deveria proteger.
A inteligência artificial está diminuindo o tempo de resposta. A próxima tarefa é impedir que ela diminua, na mesma proporção, o tempo disponível para pensar.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis