noticias
Alerta “Misantropia”: o incidente que expôs a fragilidade silenciosa dos sistemas nacionais de comunicação de emergência
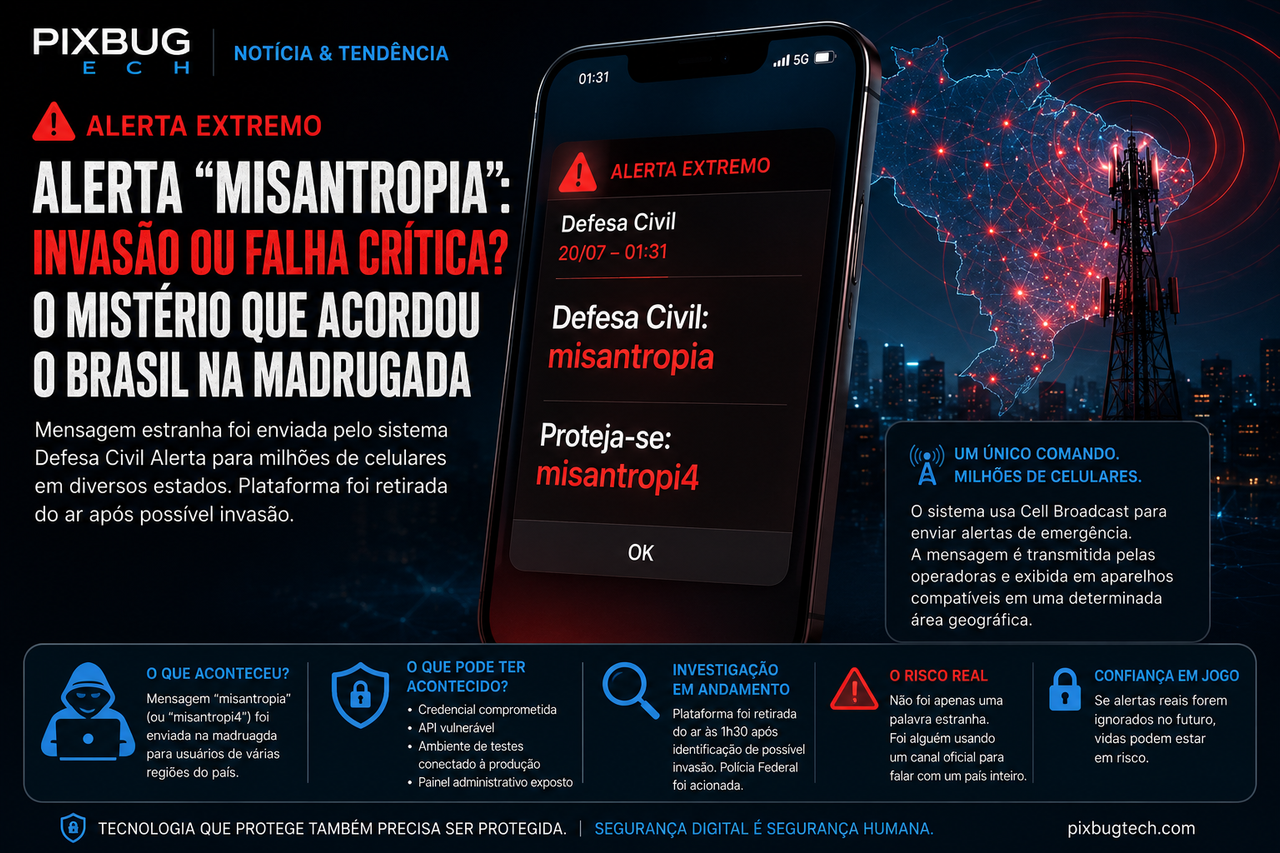
Na madrugada deste sábado, milhares de brasileiros foram acordados por uma mensagem que parecia ter saído menos de um protocolo público de segurança e mais de uma intervenção estranha no coração da infraestrutura digital do país. Em diferentes regiões, celulares exibiram alertas extremos atribuídos à Defesa Civil com uma palavra isolada, desconfortável e completamente fora de contexto: “misantropia”. Em alguns relatos, o termo apareceu alterado como “misantropi4”, acompanhado de frases ainda mais incomuns. O episódio rapidamente deixou de ser apenas uma curiosidade da madrugada e passou a levantar uma questão séria: o que acontece quando um canal oficial, desenhado para orientar a população em situações de risco, é usado para transmitir uma mensagem sem finalidade operacional aparente?
O caso ganhou relevância porque o Defesa Civil Alerta não é um aplicativo comum, uma lista de transmissão ou um serviço convencional de mensagens. Trata-se de uma infraestrutura de comunicação emergencial baseada em transmissão celular, capaz de alcançar aparelhos localizados em determinadas áreas geográficas sem depender de cadastro prévio, internet móvel ativa ou instalação de aplicativo. Esse tipo de tecnologia existe justamente para situações em que segundos importam: enchentes, deslizamentos, tempestades severas, evacuações e eventos críticos. Quando esse canal dispara uma mensagem falsa, confusa ou não autorizada, o problema deixa de ser apenas técnico e passa a ser institucional, social e estratégico.
A informação mais importante até aqui é que o Ministério da Integração e do Desenvolvimento Regional informou ter retirado o sistema do ar preventivamente após identificar uma invasão relacionada ao envio indevido de alerta extremo. O acionamento da Polícia Federal indica que o episódio está sendo tratado como incidente de segurança relevante, não como simples erro de digitação ou falha trivial de operação. Esse ponto muda a leitura do caso. Uma instabilidade administrativa pode produzir mensagens incompletas, campos mal preenchidos ou testes disparados acidentalmente. Mas uma mensagem com conteúdo estranho, sem relação com risco climático ou defesa civil, sugere a possibilidade de acesso indevido a uma camada operacional do sistema.
O funcionamento do alerta ajuda a entender por que o impacto foi tão amplo. Diferentemente de um SMS enviado individualmente para milhões de números, o Cell Broadcast opera como uma transmissão direcionada para antenas e regiões. O sistema emite um comando para a rede, as operadoras distribuem o alerta para as células de cobertura e os aparelhos compatíveis exibem a mensagem de forma destacada, muitas vezes com som e vibração mesmo em condições nas quais notificações comuns seriam ignoradas. Essa arquitetura é poderosa porque permite comunicação massiva em emergência. Mas, exatamente por isso, qualquer falha de controle de acesso, autenticação, homologação ou governança pode produzir efeitos desproporcionais.
O que muda na prática é a percepção de risco sobre sistemas públicos que costumam ser invisíveis até o momento em que falham. A população normalmente só enxerga a camada final: a mensagem na tela. Por trás dela existe uma cadeia técnica envolvendo plataformas governamentais, operadores autorizados, integrações com prestadoras de telefonia, políticas de autenticação, logs, perfis de permissão, ambientes de teste e rotinas de auditoria. Quando um alerta indevido chega a milhares de pessoas, a pergunta correta não é apenas quem escreveu a mensagem. A pergunta mais importante é em qual ponto dessa cadeia alguém conseguiu inserir, aprovar ou disparar conteúdo para um canal nacional de emergência.
As hipóteses técnicas mais plausíveis passam por comprometimento de credenciais, painel administrativo exposto, falha em API, permissão excessiva de operadores ou ambiente de homologação conectado indevidamente à produção. Nenhuma dessas hipóteses deve ser tratada como conclusão antes da investigação oficial, mas todas pertencem ao repertório clássico de incidentes em sistemas críticos. Em estruturas complexas, o invasor nem sempre precisa “derrubar” o sistema. Muitas vezes basta encontrar uma porta legítima mal protegida, uma conta com privilégio alto demais, uma integração sem validação adequada ou um fluxo de teste que nunca deveria ter capacidade de disparar alertas reais.
O detalhe mais preocupante não é a palavra “misantropia” em si. O termo, que descreve aversão ou desprezo pela humanidade, não possui qualquer relação com protocolos de desastre, meteorologia, evacuação ou autoproteção. O problema real é o fato de uma mensagem sem sentido operacional ter atravessado filtros que deveriam impedir exatamente esse tipo de ocorrência. Sistemas de alerta público precisam ser desenhados com múltiplas camadas de proteção: autenticação forte, segregação de funções, aprovação em duas etapas, limitação geográfica, trilha de auditoria, validação semântica mínima, bloqueio de mensagens de teste em produção e resposta rápida a anomalias.
Quem será impactado primeiro por esse incidente não são apenas os órgãos técnicos envolvidos. A confiança pública também sofre. Alertas de emergência dependem de credibilidade. Se a população passa a associar notificações oficiais a mensagens aleatórias, falsas ou inexplicáveis, cresce o risco de dessensibilização. Em uma emergência real, parte dos usuários pode ignorar o aviso, duvidar da origem ou tratar a notificação como mais um ruído digital. Esse é um dano difícil de medir, porque não aparece imediatamente em relatórios de infraestrutura, mas pode custar caro quando o sistema precisar cumprir sua função principal.
O que pode dar errado daqui para frente é justamente a banalização do episódio. Tratar o caso como “pegadinha hacker” ou anedota de internet seria um erro estratégico. O envio indevido de uma palavra estranha já é grave, mas o cenário hipotético mais perigoso envolve mensagens falsas sobre evacuações, rompimento de barragens, ataques, contaminações, interdições ou riscos inexistentes. Um alerta oficial possui poder de orientar deslocamentos, gerar medo, movimentar serviços públicos e interferir na rotina de cidades inteiras. Em um país continental, um canal desse tipo precisa ser tratado como infraestrutura crítica de comunicação, não como painel administrativo comum.
Também existe uma camada pouco discutida: a disputa entre automação, velocidade e controle humano. Sistemas de alerta precisam ser rápidos, porque desastres não esperam burocracia. Ao mesmo tempo, quanto mais rápido e amplo for o disparo, maior deve ser a segurança do processo. O desafio é criar fluxos que não travem a resposta emergencial, mas impeçam que uma credencial comprometida, uma API vulnerável ou um usuário mal-intencionado fale em nome da Defesa Civil para milhões de pessoas. Esse equilíbrio entre agilidade e contenção será uma das grandes questões de governança digital nos serviços públicos.
A análise da PixBugTech é que o episódio “Misantropia” deve ser lido como um teste involuntário de estresse institucional. Ele mostrou que o país já possui uma tecnologia poderosa de comunicação emergencial, mas também revelou que poder de alcance sem governança robusta pode se transformar em vetor de instabilidade. A tecnologia de Cell Broadcast é adequada, necessária e amplamente utilizada no mundo. O ponto frágil quase nunca está na ideia da ferramenta, mas na forma como acessos, integrações, ambientes e permissões são administrados no mundo real.
No fim, a madrugada da “misantropia” não entrou para a história por causa de uma palavra estranha na tela do celular. Ela entrou porque mostrou que, na era digital, falar com um país inteiro pode depender de poucos sistemas, poucos operadores e poucos pontos de falha. A pergunta que fica para governo, operadoras, reguladores e sociedade não é apenas como alguém conseguiu disparar aquele alerta. A pergunta mais séria é se os sistemas que usamos para proteger a população estão protegidos o suficiente para serem confiáveis quando a emergência for verdadeira.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis