noticias
Alexa pode ser hackeada? O risco real está menos no aparelho e mais na casa conectada sem controle
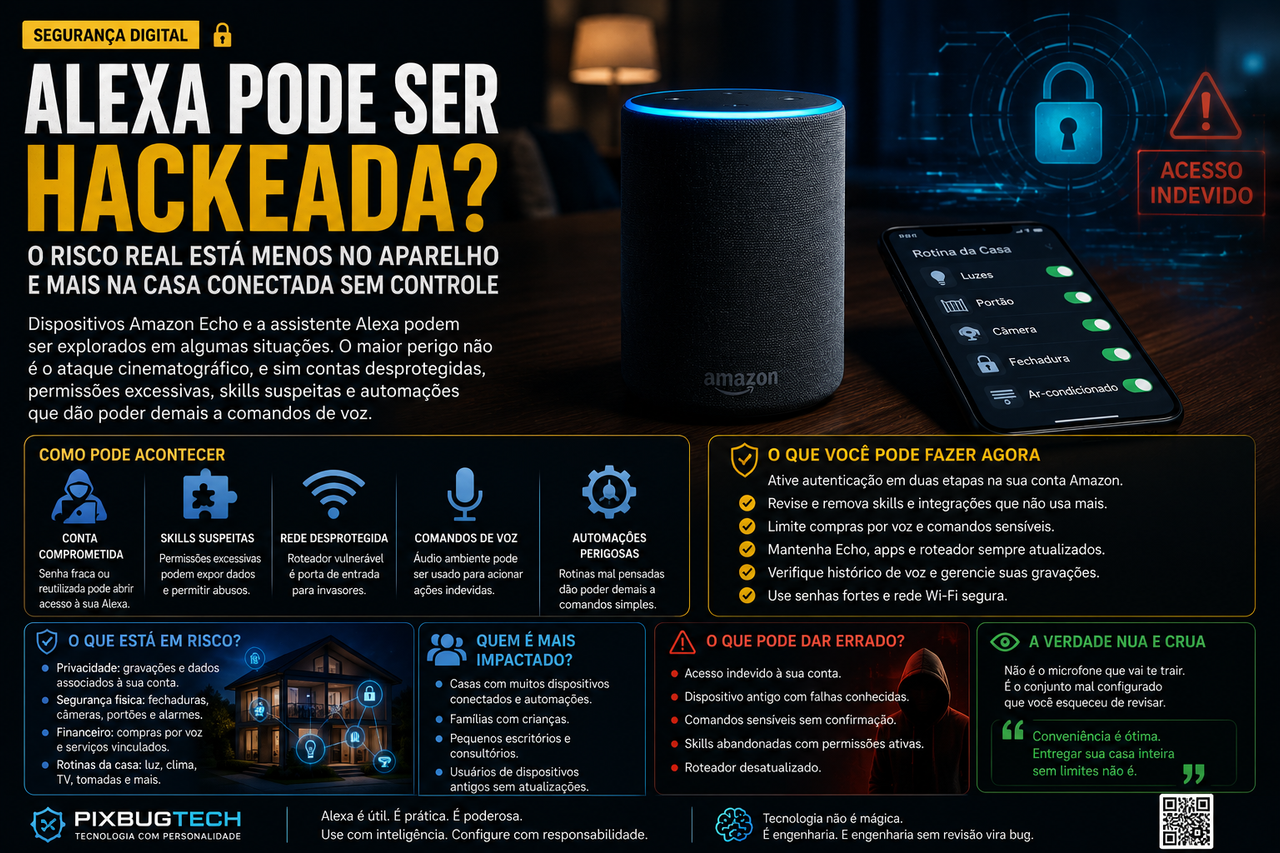
**A pergunta parece simples, mas a resposta exige cuidado: sim, dispositivos com Alexa podem ser alvo de exploração em determinadas condições, como qualquer equipamento conectado à internet. Isso não significa que toda caixa de som inteligente da Amazon esteja vulnerável a uma invasão remota cinematográfica, daquelas em que alguém assume o controle da casa com meia dúzia de comandos em uma tela escura. O risco mais realista é menos espetacular e mais cotidiano: contas mal protegidas, roteadores esquecidos, permissões antigas, skills instaladas sem revisão e automações domésticas que concedem poder demais a um assistente de voz tratado como simples caixa de som.**
A Alexa deixou de ser apenas um aparelho para tocar música, informar a previsão do tempo ou responder curiosidades. Em muitas casas, ela se tornou uma central de comando para lâmpadas, televisores, câmeras, tomadas, fechaduras, rotinas, compras e serviços conectados. Essa mudança altera completamente a análise de segurança. Quando um dispositivo apenas responde perguntas, uma falha pode ser inconveniente; quando ele controla partes físicas da residência, uma falha pode se transformar em acesso, exposição ou execução indevida de comandos.
O ponto central não é demonizar a Alexa, nem tratar assistentes de voz como espiões inevitáveis dentro de casa. A questão mais madura é entender que todo dispositivo conectado amplia a superfície de ataque. Quanto mais funções são integradas ao assistente, maior é o impacto potencial de uma conta comprometida, de uma configuração frágil ou de uma autorização concedida sem reflexão. A tecnologia pode ser segura o suficiente para o uso cotidiano, mas não deve ser administrada como se segurança fosse uma responsabilidade exclusiva do fabricante.
O que está acontecendo
A dúvida sobre a segurança da Alexa voltou a ganhar força porque assistentes domésticos estão cada vez mais presentes e cada vez mais conectados a funções sensíveis. O usuário comum não enxerga a arquitetura por trás do comando de voz. Ele apenas diz uma frase e a casa responde. Essa simplicidade é justamente o valor do produto, mas também é o ponto que exige maior cuidado.
Por trás da experiência natural existe uma cadeia de sistemas: microfone, palavra de ativação, conta do usuário, aplicativo, rede Wi-Fi, serviços em nuvem, skills de terceiros e dispositivos domésticos integrados. Uma falha em qualquer uma dessas camadas pode afetar o conjunto. Por isso, perguntar se “a Alexa pode ser hackeada” é uma forma simplificada de perguntar se todo esse ecossistema pode ser abusado. E a resposta, nesse sentido, é sim.
O risco mais provável, porém, não é alguém invadir diretamente o aparelho sem nenhuma interação. O cenário mais comum envolve fragilidades indiretas: senha reaproveitada, autenticação fraca, acesso indevido à conta, dispositivo antigo, skill maliciosa ou uma automação que permite comandos sensíveis sem confirmação. Em segurança doméstica conectada, o ataque raramente precisa ser genial quando a configuração já deixou portas abertas.
O detalhe técnico que merece atenção
A Alexa funciona como uma interface de comando. Isso parece óbvio, mas muda tudo. Uma interface de comando não precisa armazenar toda a inteligência dentro do aparelho. Ela pode apenas captar a solicitação, encaminhar a ordem, receber a resposta e acionar serviços ou dispositivos vinculados. O usuário olha para o Echo na mesa, mas a decisão pode envolver sistemas externos, permissões de conta e integrações que ele configurou meses ou anos antes.
Essa arquitetura torna o assistente extremamente útil, porque permite conectar diferentes marcas e serviços em uma experiência unificada. Ao mesmo tempo, cria dependência de governança. Quem pode falar? Quais comandos exigem confirmação? Quais dispositivos estão vinculados? Quais skills têm permissão? Quais rotinas foram criadas? O que continua ativo mesmo depois de perder utilidade?
A grande fragilidade não está necessariamente no microfone. Está no excesso de confiança depositado em comandos fáceis. Um assistente de voz foi desenhado para reduzir fricção; segurança, por outro lado, muitas vezes exige aumentar fricção nos momentos certos. Comprar algo, abrir uma fechadura, desativar um dispositivo de segurança ou acessar uma câmera não deveria ter o mesmo nível de facilidade de pedir uma música.
O que muda na prática para o usuário
Para quem usa Alexa apenas como caixa de som, despertador ou assistente básico, o risco prático costuma ser limitado. Ainda assim, a conta associada precisa estar protegida, o aplicativo deve ser revisado e dispositivos antigos não devem permanecer abandonados na rede. O problema cresce quando o assistente passa a controlar elementos físicos e financeiros da rotina.
Em uma casa inteligente, a configuração precisa seguir uma lógica de privilégio mínimo. A Alexa deve ter acesso apenas ao que realmente precisa controlar. Não há motivo para manter integrações antigas, skills sem uso ou comandos sensíveis habilitados por conveniência. A automação doméstica deve facilitar a vida, não transformar qualquer comando de voz em autorização plena para ações importantes.
Também é importante separar conforto de segurança. Uma rotina que apaga luzes, reduz o volume da TV e liga o ar-condicionado oferece baixo risco. Uma rotina que envolve fechadura, câmera, portão, compras ou dados pessoais exige cuidado maior. O usuário precisa pensar na consequência do comando, não apenas na facilidade da experiência.
Quem será impactado primeiro
As pessoas mais expostas são aquelas que adotaram muitos dispositivos inteligentes sem revisar o conjunto. A casa conectada costuma crescer aos poucos: primeiro uma lâmpada, depois uma tomada, depois uma câmera, depois uma fechadura, depois uma rotina automática. O problema é que quase ninguém faz auditoria doméstica depois dessa expansão. O resultado é um ambiente em que tudo funciona, mas ninguém sabe exatamente o que continua autorizado.
Famílias com crianças também precisam de atenção especial. Crianças interagem naturalmente com assistentes de voz, pedem músicas, fazem perguntas e testam comandos. Isso pode ser divertido e educativo, mas exige limites. Compras por voz, respostas inadequadas, automações sensíveis e acesso a determinados dispositivos precisam ser tratados com configuração específica, não com esperança de que nada aconteça.
Pequenos escritórios, consultórios e ambientes profissionais que utilizam Alexa também devem ser cuidadosos. Um assistente de voz em local de trabalho não é apenas um item de conveniência. Ele pode estar presente em salas onde se discutem dados de clientes, assuntos internos e informações sensíveis. Mesmo sem imaginar espionagem sofisticada, é razoável perguntar se aquele ambiente realmente precisa de um microfone conectado ouvindo comandos o tempo todo.
Usuários de equipamentos antigos formam outro grupo vulnerável. Dispositivo inteligente não deve ser avaliado apenas pelo fato de ainda ligar e responder. Ele precisa receber atualizações, manter compatibilidade segura e permanecer dentro de um ciclo mínimo de suporte. Um aparelho que funciona, mas não é mais mantido adequadamente, pode se tornar a peça esquecida pela qual a casa conectada começa a falhar.
O que pode dar errado
O primeiro erro é cair no alarmismo. Tratar toda Alexa como ameaça inevitável não ajuda o usuário a se proteger melhor. O medo exagerado costuma produzir duas reações ruins: abandono irracional da tecnologia ou indiferença depois que a pessoa percebe que a ameaça foi dramatizada. Segurança boa não depende de pânico; depende de rotina.
O segundo erro é o oposto: acreditar que, por ser um produto de grande empresa, nada precisa ser feito pelo usuário. A Amazon pode corrigir falhas, melhorar sistemas e oferecer controles, mas não consegue decidir sozinha quais dispositivos cada pessoa conectou, quais permissões concedeu e quais automações criou. A parte doméstica da segurança continua sendo responsabilidade do morador.
O terceiro risco é permitir comandos sensíveis sem camada adicional de proteção. A casa não deve obedecer tudo da mesma forma. Acender uma lâmpada e destravar uma porta não são ações equivalentes. Comprar papel toalha e comprar produto caro também não. A conveniência precisa ser calibrada conforme o impacto.
O quarto risco é esquecer as permissões. Skills, dispositivos e integrações podem permanecer ativos por anos. O usuário instala, testa, para de usar e não remove. Em tecnologia doméstica, o que fica esquecido também continua fazendo parte da superfície de ataque. O que não é usado deve ser removido. O que é usado deve ser revisado.
O que ninguém ainda está discutindo
A discussão sobre Alexa costuma se concentrar no aparelho, mas o tema mais relevante é a casa como sistema operacional. Lâmpadas, câmeras, fechaduras, roteadores, televisores, celulares, aplicativos e assistentes formam um ambiente integrado. O usuário já não administra apenas objetos; administra permissões entre objetos.
Esse é um tipo de responsabilidade novo para muitas famílias. Durante décadas, segurança doméstica significava chave, portão, fechadura, alarme e cuidado físico. Agora, parte dessa segurança depende de contas, senhas, atualizações, redes Wi-Fi e integrações invisíveis. A casa inteligente exige uma alfabetização técnica mínima que o mercado ainda não explicou direito ao consumidor.
Outro ponto pouco discutido é a falta de inventário doméstico. Empresas fazem listas de ativos, controlam acessos e revisam permissões. Casas conectadas raramente fazem isso. Ninguém mantém uma relação clara de quantos dispositivos estão conectados, quais contas têm acesso, quais familiares podem comandar o quê e quais serviços externos continuam vinculados.
A próxima fase da segurança residencial talvez dependa menos de novos gadgets e mais de painéis simples, honestos e compreensíveis. O usuário precisa enxergar, em uma única tela, quais dispositivos podem ouvir, gravar, abrir, comprar, acionar, compartilhar e armazenar dados. Sem isso, a casa inteligente continuará sendo muito eficiente para obedecer comandos e pouco transparente para explicar suas próprias permissões.
Análise da equipe PixBugTech
A Alexa não precisa ser tratada como vilã, mas também não merece ser tratada como enfeite inofensivo. Ela é uma interface de comando conectada à nuvem, associada a uma conta e frequentemente integrada a dispositivos físicos. Isso já basta para exigir uma postura mais séria.
O erro está em confundir simplicidade de uso com simplicidade técnica. A pessoa fala uma frase curta e recebe uma resposta rápida, mas por trás desse gesto existe um ecossistema inteiro tomando decisões. Quando esse ecossistema controla apenas música, o risco é pequeno. Quando controla partes da casa, o risco cresce.
A ironia é que muita gente configura automação doméstica com a empolgação de quem está montando um brinquedo, mas o resultado final parece mais com infraestrutura. A casa obedece, a luz acende, a câmera liga, a rotina executa, a compra acontece. Tudo é ótimo até o dia em que alguém percebe que nunca definiu limites claros para esse poder.
A resposta mais honesta para a pergunta “Alexa pode ser hackeada?” é: pode, em certos cenários. Mas a pergunta melhor é outra: o que aconteceria na sua casa se alguém conseguisse abusar da sua Alexa, da sua conta ou das integrações conectadas a ela? A segurança real começa quando essa resposta deixa de ser assustadora.
Como reduzir o risco sem abandonar a tecnologia
A primeira medida é proteger a conta associada ao assistente. Senha forte, autenticação adicional e cuidado com acessos desconhecidos são a base. Não adianta ter dispositivos modernos se a conta principal está protegida por uma senha reaproveitada em meia internet.
A segunda é revisar dispositivos conectados. Tudo que não é usado deve sair. Tudo que continua ativo precisa ter função clara. A casa conectada deve ser enxuta, não uma coleção de experimentos antigos.
A terceira é limitar comandos sensíveis. Compras, fechaduras, câmeras e rotinas críticas devem exigir confirmação, senha, reconhecimento adicional ou simplesmente não ficar disponíveis por voz. Conveniência é boa quando não transforma risco alto em comando casual.
A quarta é revisar skills e integrações. Extensões de terceiros precisam ser tratadas como permissões de acesso, não como brinquedos descartáveis. Se não há uso real, remova. Se há uso, entenda o que ela faz.
A quinta é manter dispositivos e roteador atualizados. A segurança da Alexa também depende da rede em que ela está. Um assistente relativamente protegido dentro de uma rede doméstica negligenciada continua exposto por caminhos indiretos.
Conclusão: o problema não é ter Alexa, é esquecer que ela ganhou poder
Manter uma Alexa em casa não é uma imprudência automática. O dispositivo pode ser útil, acessível e seguro para a maioria dos usos cotidianos quando configurado com bom senso. O problema aparece quando o usuário entrega a ela funções sensíveis e continua tratando o conjunto como se fosse apenas uma caixa de som simpática na estante.
Assistentes de voz representam uma mudança importante na forma como interagimos com a tecnologia. Eles tornam a computação menos visível, mais natural e mais espalhada pelo ambiente. Essa naturalidade é confortável, mas também pode esconder riscos. Quando a casa começa a obedecer comandos invisíveis, a segurança precisa deixar de ser invisível também.
A Alexa não precisa ser temida. Precisa ser administrada. A diferença entre uma casa conectada prática e uma casa conectada vulnerável raramente está no aparelho em si. Está nas permissões, nas contas, nas rotinas e nos limites que o usuário definiu — ou esqueceu de definir.
No fim, a pergunta não é se a Alexa pode ser hackeada. A pergunta é: se algo der errado, até onde ela consegue ir dentro da sua casa?
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)