noticias
Anthropic cria padrão para agentes de IA controlarem máquinas e segurança vira parte da interface
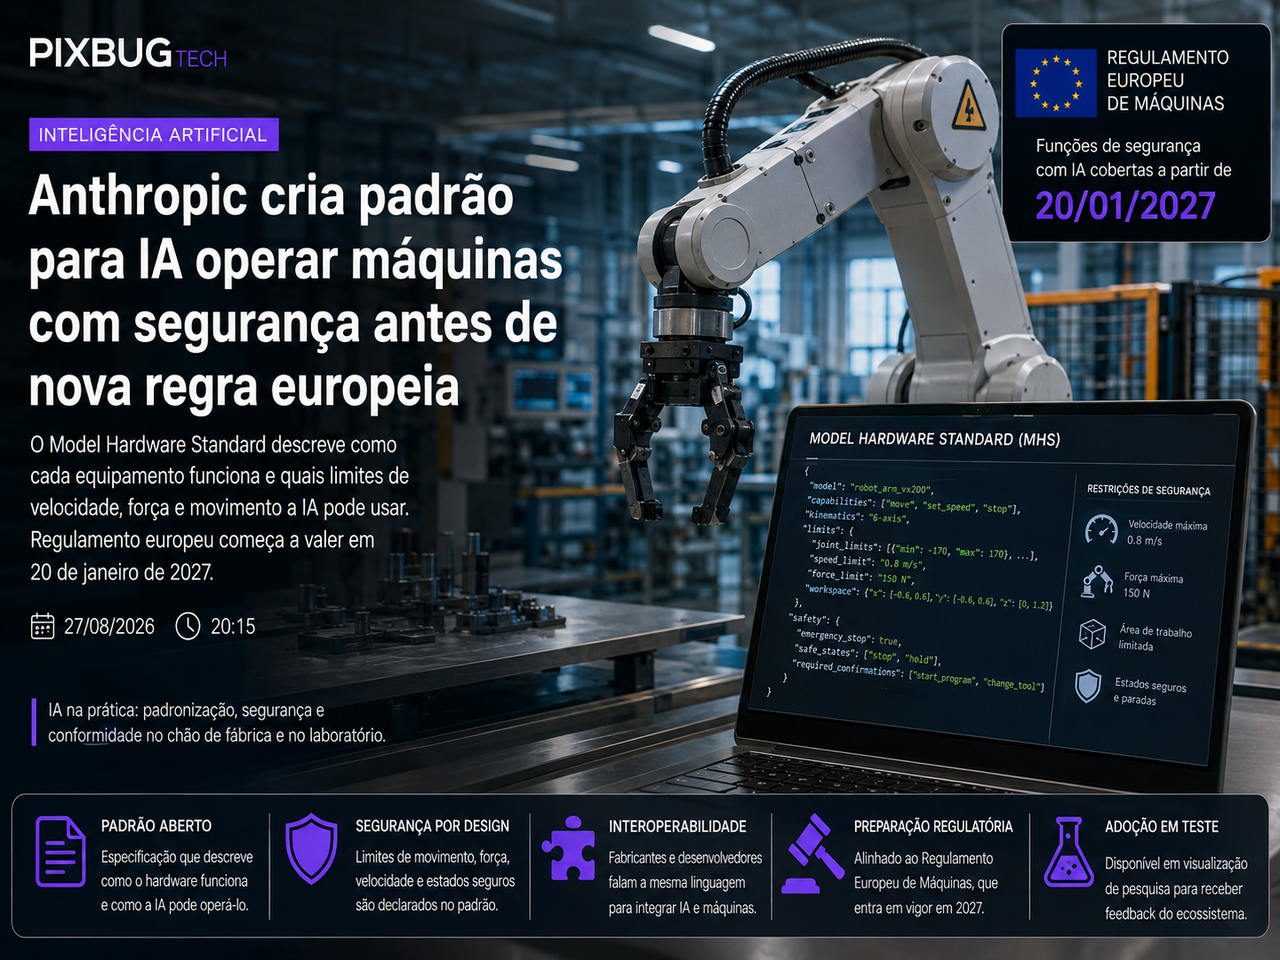
A inteligência artificial está deixando de operar apenas sobre textos, códigos e interfaces digitais para começar a interagir com máquinas reais. A Anthropic apresentou em 27 de agosto de 2026 o **Model Hardware Standard, ou MHS**, uma especificação experimental criada para permitir que agentes de IA descubram, monitorem e controlem equipamentos físicos por meio de uma interface comum.
O projeto ainda está em **prévia de pesquisa** e não deve ser confundido com um padrão industrial consolidado. A proposta, porém, toca em um problema bastante concreto de fábricas e laboratórios: máquinas de fabricantes diferentes costumam utilizar APIs, protocolos, softwares e formatos incompatíveis, o que transforma a integração de equipamentos em um trabalho caro, demorado e altamente especializado.
Com o MHS, a Anthropic tenta criar uma camada intermediária capaz de explicar a um agente não apenas **como conversar com determinado equipamento**, mas também quais capacidades ele possui e quais restrições devem ser respeitadas durante a operação.
É justamente aí que a novidade se torna mais relevante — e mais delicada.
Quando uma IA deixa de apenas recomendar uma ação e ganha permissão para movimentar um braço robótico, alterar parâmetros de laboratório ou controlar instrumentos, uma resposta errada já não termina necessariamente em uma tela.
Ela pode produzir uma consequência física.
O que é o Model Hardware Standard
O funcionamento básico do MHS parte de uma ideia familiar para quem acompanha a arquitetura recente de agentes de inteligência artificial.
Um equipamento recebe uma camada de software, semelhante a um driver, que descreve suas capacidades em um formato que o agente consegue consultar. Esse sistema pode informar, por exemplo, que determinado dispositivo mede temperatura, movimenta um eixo, controla um laser ou transfere líquidos entre recipientes.
As operações podem ser divididas em ações de leitura e escrita.
Uma leitura pode consultar a posição atual de um braço, a temperatura de uma câmara ou o estado de um sensor. Já uma operação de escrita altera alguma característica física do sistema: desloca um componente, modifica uma velocidade ou define um novo valor operacional.
A diferença essencial está no contexto fornecido ao agente.
Além dos comandos disponíveis, o sistema pode registrar informações sobre o próprio hardware, incluindo capacidades, características físicas e limites de operação.
Em um braço robótico, por exemplo, isso pode envolver ângulos permitidos, velocidade máxima, região de trabalho e estados que devem bloquear uma movimentação.
O agente deixa de receber apenas uma função genérica como “mover braço”.
Ele passa a receber uma descrição mais completa do equipamento que está tentando controlar.
O MHS tenta fazer com máquinas algo parecido com o MCP no software
A proposta lembra o **Model Context Protocol, ou MCP**, também criado pela Anthropic.
O MCP ganhou espaço ao criar uma maneira relativamente padronizada de modelos acessarem ferramentas, serviços e fontes de dados digitais. Em vez de construir uma integração completamente diferente para cada combinação de modelo e aplicativo, desenvolvedores podem trabalhar sobre uma interface comum.
O MHS leva esse raciocínio para o hardware.
A diferença é que o mundo físico é muito menos tolerante a improvisos.
Quando uma ferramenta de software retorna uma resposta incorreta, muitas vezes existe a possibilidade de repetir a operação, desfazer uma alteração ou revisar o resultado.
Uma máquina nem sempre oferece essa possibilidade.
Um braço que colide com outro equipamento, uma amostra contaminada ou um processo executado na temperatura errada não aceita simplesmente um comando de “desfazer”.
Por isso, padronizar a comunicação é apenas metade do problema.
A outra metade é garantir que aquilo que o agente **consegue pedir** não seja necessariamente tudo aquilo que a máquina **aceita executar**.
Claude já foi colocado para coordenar equipamentos de laboratório
Os primeiros experimentos divulgados mostram que a tecnologia não está restrita a uma demonstração conceitual.
Em um teste realizado com pesquisadores da Genentech, Claude participou da execução de um ensaio BCA, procedimento utilizado para determinar a concentração de proteínas.
O fluxo envolvia diferentes equipamentos, incluindo um manipulador de líquidos, um braço robótico e um leitor de microplacas.
O agente recebeu o protocolo e passou a coordenar partes do processo por meio do MHS.
O experimento também revelou um limite importante.
Ao trabalhar com líquidos de viscosidades diferentes, o sistema inicialmente utilizou parâmetros de fluxo que não eram adequados para algumas amostras. O resultado foi a formação de bolhas durante a transferência.
Claude tentou ajustar a operação alterando parâmetros, mas não identificou imediatamente a verdadeira causa física do problema.
Pesquisadores humanos precisaram explicar o comportamento do líquido e orientar uma nova estratégia. A informação então pôde ser incorporada ao contexto utilizado em execuções posteriores.
O episódio é mais instrutivo do que uma demonstração perfeita seria.
Um grande modelo de linguagem pode conhecer conceitos de viscosidade, pressão e dinâmica de fluidos, mas isso não significa que possua a experiência prática de alguém acostumado a operar uma bancada de laboratório.
Conhecimento estatístico sobre o mundo e experiência física não são exatamente a mesma coisa.
A Carnegie Mellon colocou máquinas incompatíveis para conversar
Outro teste ocorreu na Universidade Carnegie Mellon.
Pesquisadores precisavam integrar equipamentos distribuídos entre diferentes computadores, utilizando tecnologias pouco compatíveis entre si. Havia desde sistemas controlados por interfaces tradicionais até equipamentos dependentes de mecanismos antigos de software.
Em um dos casos, o dispositivo nem sequer fornecia uma API convencional e precisava ser operado por meio de sua interface gráfica.
Esse tipo de ambiente é comum em laboratórios reais.
Equipamentos científicos podem permanecer em funcionamento por muitos anos, enquanto sistemas operacionais, protocolos e linguagens de programação mudam ao redor deles.
Substituir uma máquina de centenas de milhares de dólares apenas porque sua interface de controle envelheceu raramente é uma opção sensata.
Segundo os resultados apresentados pelos pesquisadores envolvidos no teste, a camada de integração baseada no MHS pôde ser construída em aproximadamente oito horas.
A comparação apresentada é com integrações tradicionais que podem consumir semanas de trabalho especializado.
O número ainda precisa ser tratado com cuidado: trata-se de um experimento divulgado pelos próprios participantes do programa e não de uma medição independente aplicável a qualquer laboratório.
Mesmo assim, o mecanismo que produz a economia é perfeitamente plausível.
A IA não faz a máquina fisicamente trabalhar três vezes mais rápido por alguma propriedade misteriosa.
Ela pode reduzir o tempo gasto fazendo sistemas incompatíveis entenderem o mesmo procedimento.
A diferença é engenharia de integração.
Segurança precisa existir abaixo do modelo
Talvez a parte mais importante dos testes esteja justamente no que o agente **não conseguiu fazer**.
No experimento da Carnegie Mellon, foram introduzidas propositalmente diferentes condições que deveriam impedir o funcionamento normal, como ausência de uma placa, orientação incorreta do material, câmera desconectada, equipamento indisponível e parada de emergência acionada.
Segundo os resultados divulgados, o sistema bloqueou as situações antes de permitir movimentação dos equipamentos.
Esse princípio deveria ser básico em qualquer arquitetura que coloque agentes de IA próximos de máquinas reais.
Um limite crítico de segurança não pode depender exclusivamente de o modelo “lembrar” que determinada ação é perigosa.
Se um braço robótico não deve entrar em determinada área, a própria camada de controle deve impedir fisicamente ou logicamente que esse comando seja executado.
A indústria já trabalha dessa forma há décadas.
Controladores lógicos programáveis, sensores, intertravamentos, barreiras, limites mecânicos e botões de emergência existem justamente porque sistemas que podem causar danos não devem depender de uma única decisão de alto nível.
A inteligência artificial acrescenta uma nova camada de decisão.
Ela não elimina as camadas anteriores.
Uma instrução no prompt não é uma trava de segurança
Essa diferença merece atenção porque existe uma tentação recorrente na indústria de IA de transformar políticas em texto.
Em um chatbot, uma regra pode ser escrita como instrução: “não faça determinada coisa”.
Em uma máquina, isso pode ser insuficiente.
Imagine que um arquivo descreva que um braço só pode movimentar-se a determinada velocidade.
A pergunta realmente importante não é se o modelo recebeu essa informação.
É quem garante que o comando acima desse limite será recusado.
Se a única proteção estiver na interpretação do agente, uma falha de raciocínio, um erro de contexto ou uma manipulação externa pode transformar um limite em mera recomendação.
Para que o MHS seja utilizado em ambientes críticos, restrições precisam ser aplicadas por componentes que não dependam da boa vontade estatística de um modelo.
A IA pode decidir entre alternativas permitidas.
A arquitetura de segurança deve decidir o que nunca será permitido.
Um experimento com laser mostra uma arquitetura mais interessante
Entre os casos apresentados, um dos mais relevantes envolve a QuEra Computing, empresa que trabalha com computadores quânticos baseados em átomos neutros.
Essas máquinas dependem de lasers operando com enorme precisão. Mudanças ambientais podem tirar o sistema de sua condição adequada, exigindo um processo de recuperação.
Segundo os resultados divulgados, um mecanismo anterior conseguia recuperar o equipamento em aproximadamente 58% das tentativas e consumia cerca de 150 segundos em cada execução.
Claude foi conectado aos instrumentos e utilizado em um processo de experimentação para melhorar o controlador.
Diferentes instâncias do modelo podiam propor alterações, modificar código, executar testes e analisar registros.
Depois de centenas de iterações, o controlador resultante foi submetido a 700 testes randomizados.
A Anthropic relata que 695 foram concluídos com sucesso, equivalendo a 99,3% de acerto, e que as recuperações mais difíceis passaram a ser realizadas em aproximadamente 10 a 14 segundos.
Mais interessante que o número, porém, é a arquitetura final.
Claude não precisava continuar tomando decisões durante cada recuperação.
O processo produzido pela IA foi transformado em um script determinístico, que poderia ser inspecionado e executado normalmente.
A IA participou da descoberta da solução.
Depois saiu do circuito operacional.
Para sistemas físicos, esse modelo pode ser muito mais importante do que a ideia de manter uma inteligência artificial improvisando continuamente diante de uma máquina.
IA pode descobrir; software convencional pode executar
Essa separação entre aprendizado e execução é uma das possibilidades mais promissoras da chamada IA física.
Modelos generativos são particularmente bons em lidar com situações abertas, interpretar documentação, propor hipóteses, escrever código e procurar relações entre dados.
Controladores tradicionais são melhores em repetir uma sequência conhecida milhares de vezes exatamente da mesma maneira.
Não existe razão técnica para obrigar apenas uma dessas arquiteturas a fazer todo o trabalho.
Um sistema pode usar IA para explorar uma solução e, depois que a solução for encontrada e validada, convertê-la em uma rotina previsível.
É uma abordagem menos espetacular do ponto de vista comercial.
Também é muito mais compatível com engenharia de sistemas críticos.
A pergunta deixa de ser “a IA consegue controlar essa máquina?”.
Passa a ser “em qual parte do processo a IA realmente agrega valor?”.
O momento coincide com uma mudança importante na Europa
O anúncio também ocorre poucos meses antes de uma mudança relevante na legislação europeia.
O **Regulamento Europeu de Máquinas 2023/1230** passa a ser aplicado de forma geral em **20 de janeiro de 2027**, substituindo a antiga Diretiva de Máquinas.
A nova estrutura jurídica trata explicitamente de software envolvido em funções de segurança e contempla sistemas cujo comportamento pode mudar por meio de técnicas de aprendizado de máquina.
Isso é especialmente relevante para equipamentos com diferentes graus de autonomia.
A legislação estabelece requisitos relacionados à segurança dos sistemas de controle, à limitação de movimentos e ao registro de determinadas informações quando software participa de funções que podem afetar a segurança.
Isso não significa que o MHS automaticamente resolva os requisitos regulatórios europeus.
Também não significa que qualquer equipamento conectado a Claude passe automaticamente a ser classificado como um sistema de segurança baseado em IA.
A avaliação depende da função real desempenhada pelo software dentro da máquina.
Mas o encontro entre essas duas tendências é difícil de ignorar.
Enquanto empresas de IA tentam aproximar modelos do mundo físico, reguladores começam a exigir mais clareza sobre o que acontece quando software inteligente participa de decisões capazes de movimentar máquinas.
O verdadeiro desafio é interoperabilidade
No longo prazo, o MHS pode ter menos importância como produto da Anthropic e mais importância como tentativa de resolver um problema estrutural da automação.
Hoje, grande parte do conhecimento necessário para operar equipamentos continua aprisionada em interfaces proprietárias, manuais, scripts internos e pessoas que aprenderam durante anos como determinada máquina realmente se comporta.
Uma especificação comum poderia tornar parte desse conhecimento legível por sistemas automatizados.
Um equipamento poderia informar suas capacidades de maneira padronizada.
Um agente poderia descobrir o que está disponível.
Um laboratório poderia combinar máquinas diferentes sem reconstruir toda a camada de integração sempre que um novo dispositivo fosse adicionado.
Essa é a promessa.
Transformar essa promessa em padrão é outra história.
Padrões não surgem apenas porque uma empresa os publica
A Anthropic afirma que pretende disponibilizar o MHS como projeto aberto depois da fase inicial de testes e já trabalha com empresas e instituições ligadas a laboratórios, equipamentos científicos e robótica.
Isso ajuda a construir um ecossistema.
Não transforma automaticamente a tecnologia em padrão.
Para chegar a esse estágio, o MHS precisará ser implementado por fornecedores independentes, sobreviver a máquinas de diferentes gerações, demonstrar interoperabilidade real e possuir uma governança que não dependa exclusivamente de uma única fabricante de modelos.
Hardware também apresenta dificuldades que o mundo das APIs muitas vezes esquece.
Uma API pode ser atualizada em semanas.
Uma máquina industrial pode funcionar durante vinte ou trinta anos.
Existem equipamentos com controladores antigos, protocolos proprietários, requisitos rígidos de tempo real e sistemas que jamais foram projetados para conversar com uma inteligência artificial.
O próprio projeto reconhece uma limitação elementar: equipamentos que não possuem alguma forma de interface programável não podem simplesmente ganhar suporte por mágica.
A transformação do mundo físico será muito mais lenta que a atualização de um chatbot.
Laboratórios podem adotar primeiro
Laboratórios científicos parecem um dos ambientes mais naturais para essa tecnologia.
Eles costumam combinar equipamentos muito caros, sistemas de fornecedores diferentes e procedimentos que mudam de acordo com cada experimento.
Automação industrial clássica funciona extremamente bem quando o objetivo é executar a mesma sequência milhares ou milhões de vezes.
Pesquisa científica frequentemente exige justamente o contrário.
O protocolo muda.
O resultado de uma etapa altera a próxima.
Uma máquina precisa trabalhar em conjunto com outra que foi comprada anos depois.
Nesse ambiente, a flexibilidade de um agente pode gerar ganhos reais.
Ele pode ajudar a converter protocolos em sequências operacionais, detectar condições inesperadas, analisar resultados intermediários e adaptar etapas sob supervisão humana.
O benefício não precisa ser substituir pesquisadores.
Pode simplesmente permitir que pesquisadores façam menos integração de sistemas e mais pesquisa.
Fábricas terão um nível de exigência diferente
No chão de fábrica, o caminho tende a ser mais cuidadoso.
Uma linha industrial possui requisitos rígidos de disponibilidade, segurança ocupacional, repetibilidade e responsabilidade.
Uma demonstração que funciona 99 vezes em 100 pode parecer excelente para determinados experimentos.
Para alguns sistemas industriais, uma falha em cem execuções seria completamente inaceitável.
Quanto maior a consequência de um erro, menor o espaço para decisões probabilísticas sem barreiras determinísticas.
Isso não impede o uso de agentes.
Muda onde eles podem atuar.
Um modelo pode ser excelente para diagnosticar falhas, sugerir ajustes, pesquisar documentação, gerar rotinas ou ajudar na reconfiguração de uma linha.
Não significa que deve ter acesso irrestrito aos motores.
Quando a IA ganha braços, a segurança digital vira segurança física
Há ainda uma consequência que merece muito mais atenção.
Agentes já são alvo de ataques de **prompt injection**, nos quais informações externas tentam manipular o comportamento do modelo.
Quando esse agente está conectado apenas a uma interface de texto, o dano pode permanecer digital.
Quando possui acesso a equipamentos, a superfície de ataque muda.
Um documento adulterado, um arquivo malicioso ou uma descrição falsa de equipamento poderia, em determinadas arquiteturas, influenciar decisões do agente.
Por isso, a integridade das informações fornecidas ao sistema se torna parte da segurança da própria máquina.
Drivers precisam ser autenticados.
Alterações precisam ser registradas.
Permissões precisam ser limitadas.
Um agente autorizado a consultar a temperatura não deveria automaticamente receber permissão para modificar o sistema de aquecimento.
Da mesma forma, um modelo autorizado a preparar uma sequência operacional não precisa necessariamente ter acesso para executá-la sem confirmação.
O conhecido princípio de menor privilégio, tradicional em segurança da informação, ganha uma dimensão física.
Um braço robótico não tem Ctrl+Z
Existe uma forma simples de entender por que tudo isso importa.
Software é relativamente tolerante a experimentação.
O mundo físico não.
Uma mensagem enviada à pessoa errada pode ser seguida por um pedido de desculpas.
Um arquivo alterado pode possuir backup.
Uma implantação pode ser revertida.
Uma amostra química contaminada não volta ao estado original.
Um componente atingido por um braço industrial não é restaurado com um rollback.
Essa diferença obriga a inteligência artificial física a amadurecer sob regras diferentes daquelas que acompanharam a explosão dos chatbots.
A cultura do “publique primeiro e corrija depois” funciona mal quando existe energia mecânica envolvida.
Análise da equipe: o mais interessante não é Claude apertar botões
A PixBugTech considera que a parte mais relevante do Model Hardware Standard não está na possibilidade de ver Claude movimentando um braço robótico.
Máquinas são controladas por software há décadas.
A novidade está na tentativa de criar uma **linguagem intermediária entre agentes generalistas e equipamentos especializados**, permitindo que uma IA descubra capacidades, consulte estados e coordene dispositivos sem que cada nova aplicação precise reconstruir do zero toda a integração.
Se essa arquitetura amadurecer, o impacto pode ser significativo.
Grande parte do conhecimento industrial e científico permanece fragmentada entre manuais, APIs, programas antigos, scripts internos e experiência acumulada por operadores.
Transformar isso em uma camada legível por agentes pode reduzir custos de automação e tornar equipamentos mais fáceis de combinar.
Mas padronizar acesso não significa padronizar segurança.
Essa distinção precisa permanecer muito clara.
Um documento pode informar que determinado braço não deve ultrapassar uma velocidade.
A proteção real existe quando o controlador não permite que ele ultrapasse essa velocidade, independentemente do que o agente peça.
Essa arquitetura coloca a IA no lugar em que ela provavelmente funciona melhor: interpretação, planejamento, descoberta, adaptação e geração de soluções.
E mantém mecanismos determinísticos no lugar em que continuam sendo superiores: segurança, limites físicos e execução repetível.
Talvez a inteligência artificial física avance menos pela substituição da engenharia tradicional e mais pela capacidade de trabalhar em cima dela.
O que acompanhar daqui para frente
O primeiro teste do MHS será sua abertura.
Será importante observar a especificação completa, a licença escolhida, o modelo de governança e a facilidade com que fabricantes independentes poderão implementar interfaces compatíveis.
O segundo será a segurança.
Demonstrações controladas precisam dar lugar a avaliações capazes de reproduzir falhas reais: sensores defeituosos, comandos conflitantes, perda de comunicação, alterações indevidas em arquivos, credenciais comprometidas e equipamentos que não respondem conforme esperado.
O terceiro será a adesão da indústria.
Se fabricantes começarem a fornecer equipamentos já capazes de descrever suas funções por uma interface comum, o MHS poderá reduzir significativamente o custo de integração.
Se cada laboratório continuar responsável por construir seus próprios adaptadores, a tecnologia ainda poderá ser útil, mas ficará muito mais próxima de uma boa plataforma de automação do que de um padrão universal.
E haverá um quarto teste, talvez ainda mais importante.
A partir de janeiro de 2027, a Europa entra em uma nova fase regulatória justamente quando a inteligência artificial começa a sair das telas e encontrar motores, lasers, sensores e braços mecânicos.
Até agora, grande parte da discussão sobre IA girou em torno do que os modelos sabem.
A próxima pode girar em torno de algo muito mais concreto:
**o que devemos permitir que eles façam.**
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis