noticias
Ataque à BdThemes expõe um risco invisível do WordPress: o plugin pode estar intacto e o site, comprometido
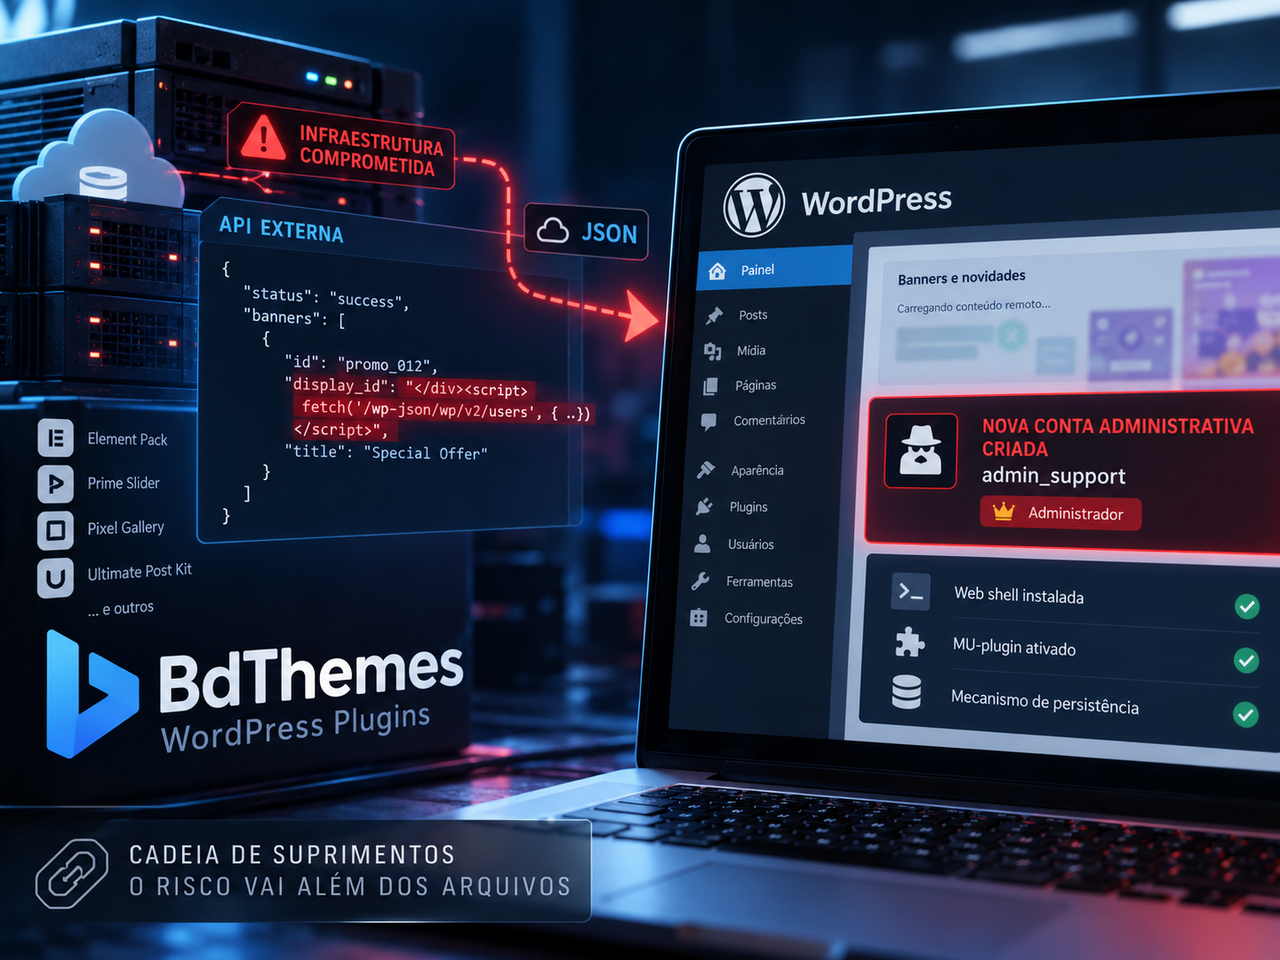
**Invasores manipularam dados entregues pela infraestrutura externa da desenvolvedora e exploraram a confiança de plugins para executar código no painel administrativo, criar contas privilegiadas e estabelecer mecanismos de persistência.
O episódio mostra por que verificar apenas os arquivos instalados já não é suficiente para avaliar a segurança de uma aplicação moderna.**
Um ataque envolvendo plugins da BdThemes colocou em evidência um problema que tende a se tornar cada vez mais relevante na segurança de software: uma aplicação pode permanecer aparentemente legítima dentro do servidor e, ainda assim, comportar-se de maneira maliciosa porque depende de informações recebidas de serviços externos.
O incidente não seguiu o roteiro mais conhecido de um plugin adulterado, distribuído com arquivos modificados ou baixado de uma fonte clandestina.
Segundo a análise técnica divulgada sobre o caso, os invasores conseguiram interferir em uma infraestrutura utilizada pelos próprios produtos da BdThemes para fornecer informações ao painel administrativo do WordPress.
Isso criou uma situação particularmente perigosa. Os arquivos instalados no site podiam continuar iguais aos distribuídos oficialmente, mas parte do comportamento do software dependia de conteúdo remoto que havia deixado de ser confiável.
A diferença parece pequena até observarmos o que aconteceu depois.
O ataque começou fora do WordPress
Os plugins envolvidos utilizavam um componente interno chamado Biggopti para consultar uma API externa e obter informações usadas dentro do ambiente administrativo. Entre essas informações estavam elementos destinados à apresentação de conteúdo e banners no painel.
Esse modelo não é incomum. Plugins modernos frequentemente consultam servidores externos para validar licenças, buscar atualizações, receber configurações, carregar templates, exibir avisos ou sincronizar recursos.
O problema aparece quando a aplicação assume que uma informação é segura simplesmente porque veio da infraestrutura de seu próprio desenvolvedor.
Os invasores conseguiram manipular respostas enviadas por essa infraestrutura. O conteúdo adulterado encontrou, do lado do WordPress, uma implementação que inseria determinados valores na interface sem o tratamento necessário para impedir que fossem interpretados como código.
A combinação abriu espaço para uma vulnerabilidade de Cross-Site Scripting, conhecida como XSS.
Na prática, uma informação que deveria servir apenas para construir parte da interface conseguiu introduzir JavaScript executável dentro do painel administrativo.
O atacante não precisou substituir todo o plugin.
Precisou comprometer uma informação na qual o plugin confiava.
O navegador do administrador tornou-se parte da cadeia de ataque
A localização da falha tornou o cenário muito mais grave.
O conteúdo comprometido era processado dentro do `wp-admin`, justamente o ambiente utilizado por pessoas com privilégios elevados para controlar usuários, plugins, temas, configurações e outras funções críticas do WordPress.
Quando um administrador autenticado acessava uma página onde o componente vulnerável era carregado, o código malicioso podia ser executado aproveitando o contexto daquela sessão.
É uma diferença fundamental.
O invasor não estava tentando descobrir diretamente a senha do administrador ou quebrar o sistema de autenticação. Ele estava tentando fazer com que o próprio navegador de uma pessoa já autenticada executasse ações dentro de um ambiente que confiava nela.
A partir daí, as próprias funcionalidades legítimas do WordPress podiam ser transformadas em ferramentas para avançar o comprometimento.
A cadeia identificada pelos pesquisadores incluía a possibilidade de criar uma nova conta administrativa e instalar componentes adicionais no servidor.
Nesse momento, uma vulnerabilidade que começou na apresentação de conteúdo remoto já havia evoluído para um problema de controle administrativo do site.
Conseguir acesso era apenas o começo
Ataques mais estruturados raramente terminam no momento em que o invasor consegue entrar.
A etapa seguinte costuma ser garantir que o acesso continue disponível mesmo quando a vulnerabilidade inicial for corrigida.
Foi exatamente esse tipo de comportamento que chamou atenção no incidente.
A investigação identificou mecanismos capazes de criar persistência no ambiente comprometido, incluindo uma web shell, recurso que pode permitir a execução posterior de comandos e operações no servidor.
Também foram observados componentes instalados entre os chamados Must-Use Plugins, ou MU-plugins, do WordPress.
Essa área merece atenção porque funciona de maneira diferente do gerenciamento convencional de extensões.
Os MU-plugins são carregados automaticamente e não aparecem exatamente da mesma forma que plugins comuns na administração da plataforma.
Para um invasor tentando permanecer escondido, isso oferece uma vantagem importante.
A campanha ainda teria utilizado mecanismos para dificultar a visualização de determinadas contas administrativas criadas durante o comprometimento.
Não se tratava, portanto, de simplesmente entrar no WordPress, alterar alguma página e desaparecer.
A arquitetura observada buscava criar caminhos para que o acesso sobrevivesse.
Os plugins afetados mostram como uma falha compartilhada pode ganhar escala
Entre os produtos relacionados ao componente vulnerável aparecem Element Pack Addons for Elementor, Prime Slider Addons for Elementor, Pixel Gallery Addons for Elementor, Ultimate Post Kit, Ultimate Store Kit, Live Copy Paste for Elementor e Smart Admin Assistant.
O caso também oferece uma demonstração prática de um dilema conhecido no desenvolvimento de software: reutilizar componentes internos aumenta produtividade, mas também pode ampliar rapidamente o alcance de uma falha.
Uma biblioteca construída para resolver determinada necessidade pode ser incorporada a diversos produtos da mesma empresa. Isso reduz duplicação de código, simplifica manutenção e permite desenvolver funcionalidades mais rapidamente.
Quando o componente está correto, todos ganham.
Quando existe uma vulnerabilidade estrutural dentro dele, a mesma eficiência que ajudou a distribuí-lo também ajuda a distribuir o problema.
Esse efeito é particularmente relevante no WordPress, onde desenvolvedores frequentemente mantêm famílias inteiras de plugins que compartilham bibliotecas, frameworks, sistemas de licença e infraestrutura.
Instalações potencialmente expostas não significam vítimas confirmadas
A BdThemes mantém um ecossistema com ampla presença no mercado de plugins WordPress. Isso naturalmente aumenta a preocupação quando uma vulnerabilidade desse tipo aparece.
Mas existe uma diferença importante entre alcance potencial e comprometimento comprovado.
O número de instalações de um plugin não corresponde automaticamente ao número de sites invadidos.
Para que uma instalação efetivamente tivesse sido comprometida, seria necessário considerar fatores como a versão utilizada, o período em que a infraestrutura remota estava fornecendo conteúdo adulterado, a execução do componente vulnerável e as condições necessárias para que o payload avançasse.
Também seria necessário estabelecer em quantos ambientes o processo chegou às etapas posteriores de criação de usuário, instalação de componentes e persistência.
Sem evidências suficientes, transformar o universo de instalações em número de vítimas seria tecnicamente incorreto.
Em segurança digital, números grandes chamam atenção. Mas alcance potencial e comprometimento confirmado são métricas completamente diferentes.
Atualizar o plugin não significa necessariamente limpar o site
Talvez essa seja a principal consequência prática do incidente.
Em vulnerabilidades tradicionais, atualizar o software costuma ser a primeira e mais importante recomendação.
Isso continua válido.
O problema é imaginar que a atualização, sozinha, elimina tudo o que aconteceu antes dela.
Se um invasor explorou a vulnerabilidade para criar um novo administrador, instalar uma web shell ou estabelecer persistência dentro de MU-plugins, corrigir a falha original pode apenas fechar a porta pela qual ele entrou.
O atacante já pode estar dentro.
Existe uma diferença entre corrigir uma vulnerabilidade e responder a um incidente de segurança.
A correção impede novas explorações daquele vetor.
A resposta a incidente precisa descobrir o que foi alterado depois da exploração.
Em um ambiente potencialmente comprometido, isso significa verificar contas administrativas, plugins instalados, MU-plugins, arquivos adicionados ou alterados, opções persistidas no banco de dados, registros de autenticação, alterações de configuração e outros indicadores associados à atividade maliciosa.
Quanto maior a criticidade do site, menos aceitável é assumir que uma simples atualização devolveu automaticamente o sistema a um estado confiável.
O caso também expõe o limite da verificação de arquivos
Administradores e ferramentas de segurança frequentemente verificam a integridade de instalações comparando os arquivos existentes no servidor com versões oficiais.
É uma técnica extremamente útil.
Se alguém modificar um arquivo PHP, injetar código dentro de um plugin ou alterar uma biblioteca, uma diferença de hash pode revelar imediatamente a adulteração.
Mas esse modelo encontra uma limitação importante quando o comportamento da aplicação depende de serviços remotos.
Imagine um plugin cujos arquivos permaneçam exatamente iguais aos oficiais.
Nenhuma linha foi adicionada.
Nenhum arquivo original foi modificado.
O hash continua correto.
Ainda assim, quando o plugin consulta uma API, recebe uma resposta diferente daquela originalmente prevista e passa a executar algo que não deveria.
O software continua íntegro do ponto de vista estático.
Seu comportamento, porém, mudou.
O caso da BdThemes mostra por que segurança de aplicações modernas não pode ser reduzida à pergunta sobre aquilo que existe no disco.
É preciso saber também aquilo que chega pela rede.
Um plugin moderno não termina no arquivo ZIP
Essa talvez seja a discussão mais importante aberta pelo episódio.
Quando alguém instala um plugin WordPress, a impressão natural é que está adicionando determinado conjunto de arquivos ao servidor.
Tecnicamente, muitos plugins atuais são muito mais do que isso.
Eles consultam servidores de licença, APIs, serviços de atualização, CDNs, plataformas de telemetria, repositórios de templates, bibliotecas externas, sistemas de configuração e serviços promocionais.
Parte do funcionamento continua local.
Outra parte depende permanentemente de infraestrutura pertencente a terceiros.
Cada conexão cria uma relação de confiança.
O administrador confia no WordPress.
Confia no desenvolvedor do plugin.
O plugin pode confiar em uma API.
A API pode depender de um serviço de armazenamento.
Esse armazenamento pode estar protegido por uma CDN.
E toda essa cadeia passa a participar, direta ou indiretamente, da segurança daquele site.
É a chamada confiança transitiva.
O proprietário do WordPress talvez nunca tenha contratado o provedor usado pelo desenvolvedor do plugin. Pode sequer saber que aquela plataforma participa do funcionamento de seu site.
Ainda assim, uma falha nela pode acabar chegando ao seu servidor.
O elemento mais banal da arquitetura pode se transformar no elo mais perigoso
Existe um aspecto particularmente interessante neste incidente.
A cadeia começou em uma funcionalidade relativamente secundária: conteúdo utilizado dentro da interface administrativa, incluindo elementos promocionais.
Não estamos falando do motor de autenticação do WordPress ou de uma função indispensável para processar pagamentos.
Estamos falando de algo que, em princípio, deveria ter baixo impacto sobre a segurança geral do sistema.
Essa aparente banalidade é justamente o que torna o caso relevante.
Um recurso de pouca importância funcional acabou participando de uma cadeia capaz de alcançar privilégios administrativos.
Isso contraria um princípio básico de arquitetura segura: componentes menos importantes deveriam receber o mínimo possível de privilégios e capacidade de interferência.
Se uma funcionalidade serve apenas para apresentar conteúdo remoto, não deveria existir um caminho simples para que uma resposta daquele serviço se transformasse em código executável dentro do navegador de um administrador.
O benefício proporcionado pelo recurso é pequeno.
O privilégio colocado em risco é enorme.
Dados internos também precisam ser tratados como potencialmente hostis
Outro aprendizado vai além do WordPress.
Desenvolvedores normalmente compreendem que entradas vindas diretamente de usuários precisam ser tratadas como não confiáveis.
Formulários são validados.
Campos são sanitizados.
Caracteres são escapados.
Uploads são inspecionados.
O cuidado costuma diminuir quando a informação chega de uma API controlada pela própria empresa.
A lógica parece razoável: se o servidor é nosso, os dados são confiáveis.
Mas essa premissa deixa de existir no instante em que uma credencial é roubada, uma conta administrativa é comprometida, um bucket recebe permissões inadequadas ou algum componente da infraestrutura passa para o controle de terceiros.
Por isso, respostas externas precisam continuar submetidas a validação, sanitização e escape mesmo quando a origem pertence ao próprio fornecedor.
Confiar na identidade do servidor não elimina a necessidade de tratar corretamente aquilo que o servidor entrega.
Análise da equipe
O incidente envolvendo a BdThemes merece atenção não apenas por causa dos plugins afetados, mas porque antecipa um problema que provavelmente veremos com mais frequência.
Durante muito tempo, segurança de software pôde ser explicada de maneira relativamente direta: analise o código instalado, procure vulnerabilidades, verifique as dependências e acompanhe atualizações.
Esse modelo não desapareceu.
Mas deixou de explicar o sistema inteiro.
Software moderno é cada vez mais formado por uma combinação de código local e comportamento determinado remotamente.
Feature flags ligam funções sem instalar novas versões.
APIs alteram informações apresentadas ao usuário.
CDNs fornecem bibliotecas.
Servidores de configuração determinam recursos disponíveis.
Plataformas de inteligência artificial podem modificar respostas sem qualquer alteração no aplicativo cliente.
Serviços de terceiros são incorporados aos sistemas através de algumas linhas de código.
Essa arquitetura acelera brutalmente o desenvolvimento e facilita a evolução dos produtos.
Também torna a fronteira de segurança muito mais difícil de enxergar.
Quanto mais comportamento uma aplicação recebe depois de instalada, menos a simples análise do pacote distribuído consegue descrever aquilo que o programa realmente fará quando estiver funcionando.
O incidente da BdThemes é uma demonstração pequena, mas extremamente didática, dessa mudança.
O que quase ninguém está discutindo
Existe uma consequência ainda mais profunda nessa arquitetura.
Durante anos, falamos em **Software Bill of Materials**, ou SBOM, como uma forma de descobrir quais componentes e bibliotecas fazem parte de determinado programa.
A ideia é importante porque permite compreender dependências e identificar rapidamente aplicações afetadas quando uma biblioteca vulnerável é descoberta.
Mas o modelo moderno começa a exigir uma pergunta adicional.
Não basta saber **do que o software é composto**.
Talvez seja necessário saber também **de quem ele continua recebendo instruções depois de instalado**.
Uma espécie de mapa de dependências operacionais.
Quais APIs são consultadas?
Quais serviços podem alterar configurações?
Quais domínios fornecem scripts?
Quais servidores controlam recursos?
Quais respostas externas são capazes de modificar a interface?
Quais componentes possuem privilégios para executar alguma coisa no navegador?
Essa camada de dependências nem sempre aparece claramente para quem administra a aplicação.
E talvez esteja justamente aí uma das próximas grandes fronteiras da segurança de software.
O que deve ser acompanhado a partir de agora
Uma questão essencial ainda é compreender completamente como os invasores conseguiram modificar as informações entregues pela infraestrutura utilizada pelos plugins.
Esse ponto deve ser separado da vulnerabilidade existente no WordPress.
Uma coisa explica como conteúdo malicioso conseguiu alcançar o sistema.
Outra explica por que aquele conteúdo conseguiu se transformar em código executável.
São duas falhas diferentes dentro da mesma cadeia.
A primeira está relacionada ao controle da infraestrutura remota.
A segunda está relacionada à forma como o software confiou e processou aquilo que recebeu.
É justamente a combinação que transforma o episódio em um ataque de cadeia de suprimentos tão interessante do ponto de vista técnico.
Também será importante acompanhar novas informações sobre instalações efetivamente comprometidas, eventuais indicadores adicionais de persistência e mudanças na arquitetura utilizada para distribuir conteúdo remoto aos plugins.
Para quem administra WordPress, entretanto, a principal lição já está disponível.
Perguntar se um plugin é conhecido, atualizado e obtido de uma fonte legítima continua sendo essencial.
Só não basta mais.
A próxima pergunta precisa ser:
Porque o caso BdThemes mostra uma característica desconfortável do software conectado: às vezes, o código dentro do servidor continua perfeitamente legítimo.
O que foi comprometido é a confiança ao redor dele.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)