noticias
Ataque ao cadastro imobiliário da Romênia paralisa transações e revela o risco de digitalizar o Estado sem proteger sua memória
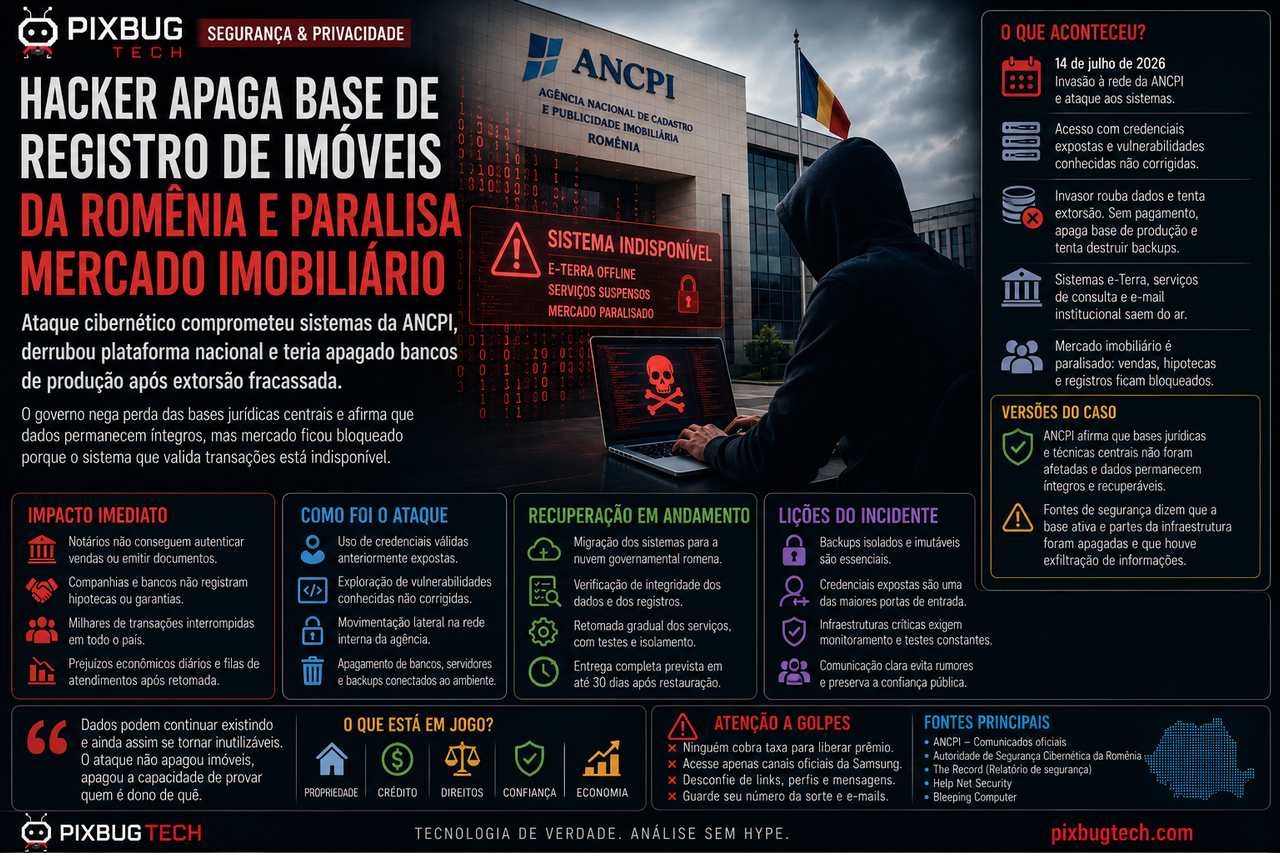
*Invasor comprometeu a infraestrutura da agência responsável pelos registros de imóveis, derrubou sistemas nacionais e teria apagado bancos de produção após uma tentativa frustrada de extorsão. O governo nega a perda das bases jurídicas centrais e afirma possuir cópias recuperáveis, mas o mercado ficou bloqueado porque, no Estado digital, um direito pode continuar existindo no papel e ainda assim se tornar temporariamente impossível de provar.*
A Romênia descobriu da maneira mais cara que um cadastro de imóveis não é apenas uma coleção de arquivos administrativos.
É uma infraestrutura de confiança que sustenta vendas, financiamentos, heranças, garantias bancárias, obras, cobranças tributárias e disputas judiciais. Quando essa infraestrutura desaparece das telas, não importa que prédios, terrenos e casas continuem fisicamente no mesmo lugar. O mercado deixa de conseguir provar com segurança quem é dono do quê, quais dívidas pesam sobre cada bem e se uma nova transferência pode ser registrada.
Um ataque cibernético contra a Agência Nacional de Cadastro e Publicidade Imobiliária da Romênia, conhecida pela sigla ANCPI, retirou do ar o sistema e-Terra e outras aplicações centrais utilizadas por notários, advogados, profissionais de cadastro, funcionários públicos e cidadãos. O incidente começou em 14 de julho e foi inicialmente descrito como um problema técnico de grandes proporções. Pouco depois, a própria instituição confirmou que enfrentava o ataque mais grave de sua história.
Relatos de empresas de inteligência cibernética e publicações especializadas afirmam que o invasor acessou a rede interna, roubou informações, tentou extorquir a agência e, diante da ausência de pagamento, apagou bancos de dados, servidores e cópias de segurança conectadas ao ambiente. O autor também alegou ter obtido documentos de cidadãos, credenciais de funcionários e código-fonte de sistemas como e-Terra e RENNS.
A versão oficial é mais cautelosa. A ANCPI afirma que suas bases técnicas e jurídicas essenciais não foram afetadas e que os dados administrados pela instituição permanecem seguros. Autoridades romenas também disseram não ter encontrado, até o momento, provas de que escrituras, limites cadastrais, proprietários e hipotecas tenham sido destruídos ou roubados em sua totalidade.
As duas narrativas não são necessariamente incompatíveis.
É possível que o invasor tenha apagado a base ativa utilizada pelas aplicações, destruído servidores e comprometido cópias conectadas, enquanto registros principais permaneciam preservados em backups offline ou em repositórios separados. Nesse cenário, a informação jurídica continua existindo, mas o sistema que permite consultá-la e atualizá-la precisa ser reconstruído.
Essa distinção é central para compreender o incidente. A Romênia provavelmente não perdeu de forma definitiva a memória sobre a propriedade de todos os seus imóveis. Perdeu, ao menos temporariamente, a capacidade operacional de utilizar essa memória.
Para a economia, a diferença oferece algum alívio histórico, mas pouco conforto imediato.
O que realmente foi apagado ainda está sob investigação
A afirmação de que um hacker “apagou todo o registro imobiliário da Romênia” produz uma imagem quase apocalíptica: milhões de propriedades subitamente sem dono reconhecido, documentos desaparecidos e famílias obrigadas a provar seus direitos com papéis antigos.
Não há evidência suficiente para sustentar essa interpretação extrema.
A ANCPI declarou que as bases de dados técnicas e jurídicas foram verificadas e não sofreram perda. Essas bases contêm os elementos mais sensíveis do sistema: informações cadastrais, limites geográficos, identificação das propriedades, titulares de direitos, hipotecas e outros registros legais.
Fontes de segurança, por outro lado, afirmam que o invasor apagou a base usada no ambiente comprometido e tentou atingir os backups. Também há relatos de acesso ao GitLab interno, onde estaria armazenado código-fonte de aplicações da agência.
Apagar uma base de produção continua sendo extremamente grave, mesmo quando existe cópia recuperável. A restauração não consiste apenas em copiar arquivos de volta para o servidor. É necessário descobrir quando o acesso indevido começou, verificar se informações foram alteradas antes da exclusão, reconstruir máquinas, trocar credenciais, corrigir vulnerabilidades e testar cada componente.
Um backup pode restaurar o estado anterior. Não consegue responder sozinho se o invasor modificou um proprietário, eliminou uma hipoteca ou inseriu um registro falso antes de apagar seus rastros.
A integridade precisa ser demonstrada, não presumida.
Esse é um dos motivos pelos quais a agência não pode simplesmente colocar o sistema novamente no ar assim que encontra uma cópia. Uma recuperação rápida, mas contaminada, seria pior que alguns dias adicionais de paralisação.
O mercado imobiliário parou sem que nenhuma casa desaparecesse
A plataforma e-Terra permite consultar e registrar informações necessárias para formalizar transações imobiliárias. Notários dependem do sistema para verificar a situação jurídica do bem, emitir extratos e registrar alterações.
Quando a plataforma saiu do ar, uma venda que já estava negociada deixou de poder ser concluída formalmente. Bancos ficaram impossibilitados de registrar garantias hipotecárias. Compradores não conseguiam obter determinados documentos. Profissionais de cadastro não podiam apresentar ou processar solicitações.
O mercado não parou porque compradores perderam interesse ou os preços desabaram. Parou porque a camada estatal que dá validade às operações ficou indisponível.
Uma casa pode ser entregue fisicamente ao comprador. O dinheiro pode ser transferido. As partes podem assinar documentos particulares. Sem o registro adequado, contudo, a transferência não produz toda a segurança jurídica esperada e pode não ser aceita por bancos, tribunais ou futuros compradores.
O cadastro imobiliário funciona como uma espécie de memória oficial da propriedade. Ele não cria materialmente o terreno, mas organiza a cadeia de direitos reconhecida pelo Estado.
Essa função explica por que um sistema aparentemente burocrático pode ser classificado como infraestrutura crítica. O e-Terra não é apenas um portal para obter certidões. É um dos componentes que permitem à economia transformar imóveis em ativos negociáveis e utilizáveis como garantia.
Quando ele falha, o cimento continua firme. A confiança é que perde sustentação.
O momento ampliou o impacto econômico
A indisponibilidade ocorreu durante um período de intensa atividade imobiliária. Compradores romenos tentavam concluir aquisições antes do fim de condições tributárias temporariamente favoráveis, aumentando a pressão sobre notários e instituições.
Transações que já possuíam financiamento, documentos e datas agendadas foram colocadas em espera. Cada dia de interrupção acumulou novos pedidos sobre uma fila que continuará existindo depois da restauração.
A retomada, portanto, não será instantânea.
Mesmo que o sistema volte a funcionar integralmente, profissionais precisarão revisar operações interrompidas, verificar documentos emitidos antes do ataque e processar novas solicitações. Bancos poderão exigir confirmações adicionais. Compradores e vendedores tentarão reorganizar prazos contratuais.
Há também custos que não aparecem imediatamente nas estatísticas. Famílias podem perder reservas, condições de financiamento ou datas de mudança. Empresas deixam de receber pagamentos. Construtoras atrasam escrituras. Escritórios acumulam horas de trabalho sem conseguir concluir procedimentos.
Um ataque digital pode produzir prejuízos físicos sem quebrar uma única janela.
O invasor não precisou de uma operação cinematográfica
O diretor da autoridade nacional de segurança cibernética romena declarou que o ataque não foi particularmente sofisticado. Segundo as informações preliminares, o acesso teria combinado credenciais válidas anteriormente expostas com vulnerabilidades conhecidas em softwares utilizados pela instituição.
Essa avaliação é devastadora porque desloca a história do campo do adversário genial para o da manutenção negligenciada.
Vulnerabilidades conhecidas possuem correções, alertas e procedimentos de mitigação. Credenciais vazadas podem ser invalidadas, protegidas por autenticação multifator e monitoradas. Sistemas sensíveis podem ser segmentados para impedir que uma conta comprometida alcance toda a rede.
Nada disso é simples em uma infraestrutura antiga, distribuída e utilizada continuamente. Atualizações podem provocar incompatibilidades. Aplicações legadas nem sempre aceitam mecanismos modernos. Instituições públicas enfrentam licitações, contratos, falta de pessoal e dificuldade para interromper serviços.
Essas restrições explicam parte do atraso. Não eliminam a responsabilidade.
Quando uma plataforma sustenta direitos sobre imóveis em escala nacional, a correção de uma vulnerabilidade crítica não pode disputar prioridade com pequenos ajustes administrativos. A instituição precisa operar como se sua indisponibilidade tivesse consequências econômicas nacionais, porque foi exatamente isso que aconteceu.
O ataque mais perigoso nem sempre utiliza uma falha desconhecida. Às vezes, apenas encontra uma atualização que todos sabiam ser necessária e ninguém conseguiu instalar.
Credenciais legítimas tornam o ataque mais difícil de perceber
O uso de credenciais válidas oferece ao invasor uma vantagem importante. Em vez de arrombar a porta digital, ele entra apresentando uma chave reconhecida pelo sistema.
Logs mostram um usuário autenticado. Comandos podem se parecer com atividades administrativas. Ferramentas de segurança precisam identificar não apenas quem acessou, mas se o comportamento daquela conta faz sentido.
Uma credencial pode ter sido obtida por phishing, malware, reutilização de senha, vazamento de outro serviço ou compra em mercados clandestinos. A investigação ainda precisa determinar a origem exata.
Autenticação multifator reduz parte desse risco, mas não o elimina. Sessões podem ser roubadas, dispositivos comprometidos e usuários convencidos a aprovar acessos falsos.
A defesa precisa combinar vários controles: privilégio mínimo, segmentação, autenticação forte, detecção de comportamento e confirmação adicional para operações destrutivas.
Uma conta comum não deveria conseguir alcançar bancos centrais, servidores de código e mecanismos de backup. Uma conta administrativa não deveria apagar grandes volumes de dados sem gerar alertas e exigir autorização independente.
Em infraestrutura crítica, a pergunta não pode ser apenas “a senha estava correta?”. Precisa ser “essa ação deveria ser possível para essa pessoa, neste horário e nessa quantidade?”.
Backup conectado ao ambiente não é proteção completa
O caso reforça uma regra conhecida e constantemente ignorada: uma cópia de segurança acessível pela mesma rede pode ser apagada pelo mesmo invasor.
Criminosos modernos procuram os backups antes de iniciar a etapa visível do ataque. Se conseguem destruí-los, aumentam a pressão por pagamento e prolongam a paralisação.
Uma estratégia de recuperação precisa incluir cópias isoladas, imutáveis ou offline, armazenadas em ambientes que não compartilham as mesmas credenciais administrativas da produção.
A existência de uma cópia offline parece ter impedido que o incidente romeno se transformasse em uma crise jurídica irreversível. Essa reserva permite reconstruir o sistema mesmo que servidores ativos e backups conectados tenham sido destruídos.
Mas possuir o arquivo não basta.
A instituição precisa testar regularmente se consegue restaurá-lo, quanto tempo a operação exige e quais dependências precisam ser recuperadas. Bancos, aplicações, certificados, servidores de identidade e redes formam um conjunto. Restaurar apenas uma parte pode produzir um sistema incapaz de operar.
Backups não testados são promessas armazenadas em discos.
A Romênia agora está realizando o tipo de recuperação que deveria ter sido ensaiado antes do ataque. O sucesso dependerá menos da existência abstrata de cópias e mais da capacidade de verificar e recolocar todo o ecossistema em funcionamento seguro.
A agência está migrando para a nuvem governamental durante a crise
A ANCPI iniciou a migração de suas aplicações para a nuvem governamental da Romênia, sob coordenação do Serviço de Telecomunicações Especiais. Depois da transferência, autoridades deverão verificar a integridade dos sistemas e definir uma retomada gradual.
A migração pode oferecer infraestrutura mais padronizada, monitoramento centralizado e controles superiores aos encontrados em servidores antigos mantidos isoladamente pela agência.
Não é uma cura automática.
Mover um sistema vulnerável para outra infraestrutura sem corrigir identidade, código, dependências e procedimentos apenas transfere o problema para máquinas diferentes. A nuvem reduz alguns riscos operacionais e cria outros, principalmente quando permissões são configuradas incorretamente.
O valor da mudança depende da arquitetura adotada: segmentação, registros de auditoria, backups imutáveis, gerenciamento de credenciais, criptografia e resposta a incidentes.
Também será necessário evitar que a urgência produza uma dependência improvisada. Sistemas públicos precisam de planejamento para continuidade, portabilidade e controle dos dados.
A nuvem pode tornar o Estado mais resiliente. Também pode concentrar serviços críticos em um ambiente cuja falha afeta várias instituições simultaneamente.
Centralizar proteção é útil quando a proteção é realmente melhor. Centralizar fragilidade apenas aumenta o tamanho do próximo incidente.
O código-fonte roubado prolonga o risco
O invasor afirmou ter obtido cópias dos repositórios de código dos sistemas da agência. Essa alegação ainda precisa ser validada integralmente, mas deve ser tratada como possível durante a resposta.
Código-fonte não contém necessariamente dados de cidadãos. Pode, no entanto, revelar arquitetura, bibliotecas antigas, rotas internas, erros de implementação e credenciais incluídas indevidamente pelos desenvolvedores.
Com esse material, atacantes conseguem estudar o sistema longe dos mecanismos de defesa, procurar novas vulnerabilidades e planejar operações futuras.
A exposição também significa que reconstruir servidores não encerra o problema. A agência terá de revisar o código, trocar segredos, atualizar componentes e monitorar tentativas de exploração baseadas no conhecimento roubado.
Se chaves, senhas ou certificados foram armazenados nos repositórios, todos precisam ser considerados comprometidos.
O incidente deixa de ser apenas uma recuperação e se transforma em uma dívida de segurança de longo prazo.
A organização precisa operar sob a hipótese de que o adversário conhece internamente suas aplicações. É uma posição desconfortável, mas mais segura que esperar que o código roubado nunca seja utilizado.
Dados imobiliários são valiosos mesmo sem permitir alterar proprietários
Registros de propriedade contêm informações atraentes para criminosos: nomes, endereços, características dos imóveis, vínculos jurídicos e detalhes sobre financiamentos ou disputas.
Combinados com dados de outras fontes, esses registros podem alimentar fraudes, engenharia social, extorsão e falsificação de documentos.
Um criminoso que conhece o imóvel, o cartório envolvido e o nome das partes consegue produzir mensagens mais convincentes. Pode se passar por advogado, banco, notário ou funcionário público.
A ANCPI afirma não ter identificado comprometimento das bases principais. Há, contudo, relatos de exfiltração limitada de credenciais, documentos internos e código.
Enquanto a investigação não for concluída, pessoas e profissionais afetados precisam considerar a possibilidade de campanhas de fraude relacionadas ao incidente.
O ataque não termina quando o servidor é restaurado. Informações roubadas podem circular durante anos.
O cadastro é uma autoridade, não apenas um banco de dados
Um registro imobiliário possui uma característica diferente de uma plataforma comercial. Ele não armazena apenas informações; confere validade e publicidade a direitos.
Uma empresa pode reconstruir seu catálogo consultando fornecedores. Um cadastro de propriedades precisa preservar uma cadeia jurídica que atravessa décadas, heranças, divisões de terrenos, decisões judiciais e garantias.
Cada alteração deve ser rastreável. Não basta que o valor atual pareça correto. É preciso demonstrar como chegou até ali.
Isso torna ataques de integridade mais perigosos que simples indisponibilidade.
Se um criminoso apaga tudo, o dano é visível. Se altera silenciosamente poucos registros, a fraude pode permanecer escondida até que alguém tente vender, financiar ou disputar o imóvel.
A recuperação deve comparar cópias, logs, documentos e operações realizadas durante o período comprometido. Transações recentes precisam receber atenção especial, porque podem não estar presentes no último backup seguro.
O desafio não é apenas restaurar linhas em tabelas. É restabelecer a confiança de que cada linha corresponde a um direito juridicamente válido.
Registros em papel ainda podem funcionar como última linha histórica
A digitalização cadastral não eliminou completamente documentos físicos, arquivos locais, escrituras notariais e decisões judiciais. Esses materiais podem ajudar a verificar registros e reconstruir inconsistências.
Isso não significa que o papel seja uma alternativa eficiente para a operação cotidiana.
Procurar manualmente milhões de documentos seria lento, caro e sujeito a erros. A função dos arquivos físicos é oferecer evidência complementar e preservar uma linha de continuidade quando sistemas digitais falham.
O melhor modelo não é escolher entre papel e digital. É construir redundâncias independentes.
Cópias digitais imutáveis, backups offline, registros de auditoria e documentação física crítica podem coexistir. Cada camada protege contra uma categoria diferente de falha.
Digitalizar não deveria significar colocar toda a memória institucional dentro do mesmo banco conectado à mesma rede.
Blockchain não resolveria automaticamente o problema
Incidentes envolvendo registros de propriedade costumam despertar propostas de colocar tudo em blockchain. A ideia é que um livro-razão distribuído impediria exclusões e alterações clandestinas.
A tecnologia pode ajudar a criar trilhas de auditoria e verificar se determinado registro foi modificado. Não elimina a necessidade de uma autoridade responsável por validar documentos, corrigir erros e resolver disputas.
Um contrato falso registrado de maneira imutável continua sendo falso. Uma decisão judicial precisa conseguir alterar um registro anterior. Heranças, divisões, desapropriações e correções cadastrais exigem intervenção legítima.
Também seria necessário proteger as chaves usadas pelas autoridades. Caso sejam roubadas, o invasor poderia registrar operações aparentemente válidas.
Blockchain pode funcionar como uma camada adicional de verificação. Não substitui governança, identidade, backups e segurança dos sistemas que alimentam a rede.
A promessa de que descentralização elimina confiança é enganosa. Registros jurídicos dependem de confiança institucional; a tecnologia apenas reorganiza onde ela é exercida.
A infraestrutura pública possui um problema de investimento invisível
Governos costumam financiar sistemas quando eles são criados. A manutenção recebe menos atenção porque não produz inaugurações, novos portais ou cerimônias.
Atualizar bibliotecas, revisar permissões, substituir servidores e testar backups não gera a mesma visibilidade política. São despesas cujo sucesso é justamente evitar que algo aconteça.
Quando a prevenção funciona, parece que não havia risco. Quando falha, todos descobrem que a economia dependia de um sistema antigo mantido por uma equipe pequena.
A segurança de infraestrutura pública exige financiamento contínuo, carreiras competitivas e capacidade para agir rapidamente diante de alertas.
Instituições perdem profissionais para o setor privado, enfrentam processos de contratação lentos e acumulam sistemas que não podem ser desligados para modernização.
Essa realidade não é exclusiva da Romênia. Países digitalizaram serviços mais rapidamente do que modernizaram a forma de protegê-los.
A transformação digital entregou interfaces novas sobre estruturas antigas. O cidadão enxerga um formulário moderno; o servidor pode continuar operando com componentes que deveriam ter sido substituídos anos antes.
O ataque demonstra o perigo do ponto único de falha
Centralizar o cadastro nacional facilita consulta, padronização e operação. Também cria um alvo cujo comprometimento afeta todo o território.
A solução não é fragmentar os registros em dezenas de sistemas incompatíveis. É impedir que a centralização lógica resulte em dependência física absoluta.
Serviços regionais, réplicas, cópias verificáveis e procedimentos emergenciais podem permitir operação limitada enquanto o núcleo é recuperado.
Notários poderiam dispor de mecanismos temporários para consultar informações previamente assinadas e verificar a existência de determinados direitos, sem abrir espaço para novas alterações inseguras.
Essas alternativas precisam ser planejadas antes do ataque. Criá-las durante a crise aumenta o risco de fraude e decisões contraditórias.
Resiliência significa degradar com controle, não simplesmente sair do ar por completo.
O Brasil deveria observar o incidente com atenção
O Brasil possui uma estrutura registral diferente, distribuída entre cartórios e sistemas de alcance nacional, estaduais e locais. Isso reduz alguns riscos de concentração e cria outros relacionados à interoperabilidade, padronização e dependência de fornecedores.
Registros de imóveis, plataformas judiciais, sistemas fiscais e bases de identificação sustentam direitos e operações econômicas essenciais. A indisponibilidade prolongada de qualquer uma dessas estruturas pode afetar crédito, empresas, famílias e serviços públicos.
A principal lição não é copiar exatamente a arquitetura romena nem presumir que o mesmo ataque produziria consequência idêntica no Brasil.
É reconhecer que cadastro público é infraestrutura crítica.
Backups precisam estar isolados e testados. Credenciais administrativas devem utilizar autenticação forte. Fornecedores precisam corrigir vulnerabilidades rapidamente. Órgãos devem conhecer todas as dependências e possuir procedimentos manuais ou alternativos para situações extremas.
Também é necessário comunicar incidentes com transparência. Chamar um ataque de “problema técnico” enquanto sistemas permanecem indisponíveis reduz a confiança e permite que rumores preencham o vazio.
A segurança pública digital depende de admitir falhas com precisão, sem exagero nem minimização.
A comunicação oficial abriu espaço para versões conflitantes
A ANCPI primeiro comunicou uma interrupção técnica e depois reconheceu o ataque cibernético. Em seguida, negou que as bases essenciais tivessem sido afetadas e criticou informações não oficiais sobre as consequências.
Empresas de inteligência e publicações especializadas apresentaram uma narrativa mais grave, incluindo exclusão da base e de backups após tentativa de extorsão.
A divergência mostra como a comunicação durante incidentes é difícil.
Instituições não podem divulgar detalhes que prejudiquem a investigação ou orientem o invasor. Também não devem afirmar com certeza que dados estão seguros antes de concluir todas as verificações.
A melhor prática é separar claramente o que foi confirmado, o que está sob investigação e o que permanece desconhecido.
No caso romeno, a afirmação mais segura é que os sistemas foram comprometidos e tornados indisponíveis, houve possível exfiltração de informações e destruição de componentes, mas as autoridades dizem possuir registros técnicos e jurídicos recuperáveis.
Isso já é grave o suficiente. Não é necessário inventar o desaparecimento definitivo de todas as propriedades para demonstrar a falha.
O resgate não é o único custo de uma extorsão
Não há confirmação pública de que a agência tenha pago qualquer valor. O relato predominante indica que a tentativa de extorsão fracassou e o invasor executou a destruição prometida.
Recusar pagamento evita financiar criminosos e não garante que os dados serão restaurados. Pagar também não oferece garantia: o invasor pode manter cópias, vender informações ou entregar ferramentas de recuperação defeituosas.
Instituições públicas ainda enfrentam implicações legais e políticas adicionais. Transferir dinheiro a criminosos pode violar regras, incentivar novos ataques e transformar o Estado em alvo conhecido por pagar.
A melhor defesa continua sendo capacidade independente de recuperação.
Quando a organização consegue restaurar sistemas a partir de cópias isoladas, a ameaça perde parte de seu poder econômico. O invasor ainda causa interrupção, mas não controla completamente a saída.
A recuperação precisa ser lenta o bastante para ser confiável
A pressão pela retomada é enorme. Compradores, vendedores, bancos, notários e construtoras desejam voltar a operar.
Colocar aplicações no ar cedo demais pode permitir uma segunda invasão ou reintroduzir dados contaminados.
A equipe precisa identificar o vetor inicial, invalidar credenciais, corrigir vulnerabilidades, revisar código, reconstruir servidores e verificar registros. Só depois deve liberar funções por prioridade.
Consultas podem voltar antes de alterações. Operações simples podem preceder procedimentos complexos. Usuários privilegiados devem ser reativados de maneira controlada.
Essa retomada por etapas reduz o risco e permite observar comportamentos anormais.
O mercado pagará pelo tempo adicional. Pagaria muito mais por um sistema restaurado sem confiança.
O dano mais profundo está na percepção de segurança jurídica
A propriedade imobiliária depende da crença de que o registro público é estável, verificável e resistente a manipulações.
Mesmo que nenhum direito tenha sido perdido, o ataque introduz uma dúvida: uma infraestrutura nacional pode ser derrubada por credenciais vazadas e falhas conhecidas?
A resposta preliminar parece ser sim.
Recuperar a confiança exigirá mais que restaurar o site. A Romênia precisará explicar o que ocorreu, quais dados foram afetados, como a integridade foi verificada e quais mudanças impedirão repetição.
Sem transparência, rumores continuarão circulando. Pessoas poderão questionar documentos, bancos adotarão cautela extra e criminosos explorarão a insegurança.
A confiança institucional leva anos para ser construída e poucos dias para ser colocada em dúvida.
O registro sobreviveu; a ilusão de invulnerabilidade não
Até o momento, as evidências apontam que a Romênia possui cópias capazes de preservar suas informações jurídicas essenciais. O cenário mais catastrófico — a perda definitiva da memória nacional de propriedade — aparentemente foi evitado.
Isso não transforma o episódio em simples indisponibilidade.
Um invasor conseguiu comprometer uma instituição crítica, retirar sistemas do ar, paralisar transações e forçar a reconstrução de parte da infraestrutura em uma nova plataforma. Possivelmente teve acesso a credenciais, documentos internos e código-fonte. Tudo isso teria ocorrido sem um ataque tecnicamente extraordinário.
O incidente demonstra que dados podem continuar existindo e ainda assim se tornar economicamente inúteis durante uma crise. A informação só produz valor quando permanece íntegra, disponível e juridicamente confiável.
A Romênia não perdeu suas casas. Perdeu temporariamente o mecanismo capaz de provar, transferir e financiar essas casas.
Essa é a diferença entre guardar dados e proteger uma instituição.
A digitalização tornou o cadastro mais rápido, acessível e eficiente. Também concentrou processos vitais em sistemas que precisam de manutenção permanente, backups independentes e equipes capazes de reagir.
Quando o Estado converte sua memória em software, segurança cibernética deixa de ser assunto reservado ao departamento de tecnologia. Torna-se proteção direta de propriedade, crédito e direitos.
O invasor pode não ter apagado definitivamente o mapa jurídico da Romênia.
Mas conseguiu mostrar que, por alguns dias, era possível desligá-lo.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis