noticias
Base “MORGUE” com 251 milhões de CPFs volta a circular mas não há prova de invasão ao Gov.br
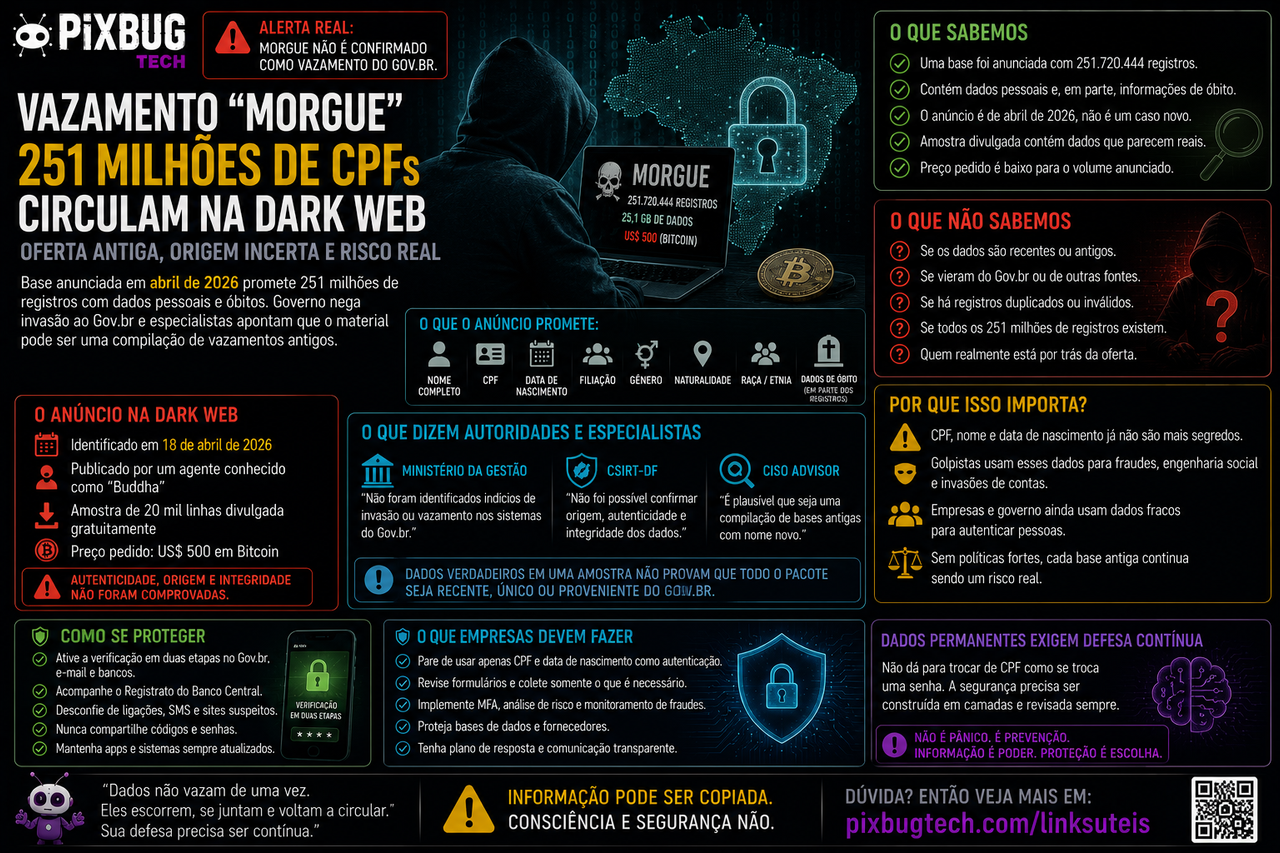
Uma base de dados anunciada no submundo digital como “MORGUE” voltou a provocar manchetes ao prometer informações associadas a mais de 251 milhões de registros de CPF.
O pacote seria vendido por apenas US$ 500 em Bitcoin e reuniria nome completo, data de nascimento, filiação, gênero, naturalidade, raça ou etnia e, em parte dos cadastros, informações sobre óbito.
A dimensão é suficiente para produzir a impressão de que praticamente toda a população brasileira teria sido atingida por um novo ataque aos sistemas do Governo Federal. Essa conclusão, porém, não está comprovada. O anúncio apareceu originalmente em abril de 2026, o Ministério da Gestão e da Inovação em Serviços Públicos negou ter encontrado sinais de invasão ao Gov.br e as análises públicas disponíveis não estabeleceram a origem do conjunto.
O que existe até agora é uma oferta feita por um criminoso, um relatório de inteligência de ameaças baseado nessa publicação e uma amostra divulgada pelo próprio vendedor. Mesmo que parte dos dados seja verdadeira, isso não demonstra que a base inteira seja autêntica, atualizada ou proveniente de um único incidente.
A hipótese considerada plausível por profissionais do setor é menos cinematográfica e, em alguns aspectos, igualmente preocupante: a “MORGUE” pode ser uma combinação de cadastros antigos, vazamentos anteriores e informações obtidas de diferentes fontes, reunidas em uma tabela maior e relançadas como novidade.
No mercado clandestino, o nome do vazamento também é marketing. Uma coleção reciclada pode receber uma identidade nova, uma história de invasão conveniente e um número suficientemente assustador para atrair compradores.
O caso não confirma que 251 milhões de brasileiros acabaram de perder seus dados. Confirma algo mais incômodo: existe material cadastral suficiente em circulação para que alguém consiga montar um banco quase nacional e vendê-lo pelo preço de um celular intermediário.
O alerta não é novo
A oferta da “MORGUE” foi identificada em 18 de abril de 2026. O anúncio era atribuído a um agente conhecido como “Buddha” e dizia que os dados teriam sido obtidos em março daquele ano.
A plataforma Vecert Threat Intelligence publicou um alerta sobre o material, descrito como uma base com exatamente 251.720.444 registros e cerca de 25,1 GB de arquivos. O vendedor teria liberado gratuitamente uma amostra de 20 mil linhas para tentar demonstrar que possuía informações reais.
A notícia reapareceu em redes sociais e portais meses depois, frequentemente sem a data original e com um tom mais conclusivo. Um suposto vazamento antigo passou a ser apresentado como se tivesse acabado de acontecer.
Essa perda de contexto importa. Quando um alerta reaparece sem cronologia, usuários podem interpretar que houve uma nova invasão, empresas podem tomar decisões com base em informação incompleta e criminosos ganham outra oportunidade para explorar o medo.
Golpistas aproveitam repercussões sobre vazamentos para enviar mensagens falsas oferecendo consultas, indenizações ou proteção emergencial. A notícia sobre um possível vazamento pode, assim, produzir uma segunda onda de fraude mesmo antes de a primeira ter sido tecnicamente confirmada.
A primeira regra editorial deveria ser separar três acontecimentos diferentes: a publicação do anúncio criminoso, a confirmação da autenticidade dos dados e a identificação da organização responsável pelo incidente.
No caso da “MORGUE”, apenas o primeiro está demonstrado de forma pública.
O nome macabro ajuda a explicar o número — mas não prova 251 milhões de vítimas
O Brasil possui uma população inferior ao número de linhas anunciado. Isso não significa necessariamente que o vendedor tenha inventado todo o material.
O CPF existe há décadas e permanece associado a registros históricos de pessoas falecidas. A presença de campos relacionados a óbito teria inspirado o nome “MORGUE”, necrotério em inglês.
Há outras explicações possíveis para o volume. Uma mesma pessoa pode aparecer mais de uma vez, registros podem estar duplicados, CPFs inválidos podem ter sido incluídos e diferentes tabelas podem ter sido unidas sem uma limpeza adequada.
Portanto, 251.720.444 linhas não significam 251.720.444 cidadãos únicos atingidos.
Essa distinção parece pequena, mas é central para avaliar vazamentos. Criminosos vendem quantidade porque quantidade produz manchetes. Um banco de dados com registros repetidos, antigos ou incompletos pode ser promovido como se representasse uma fotografia precisa da população.
Para medir a extensão real seria necessário analisar uma parcela estatisticamente adequada, verificar duplicidades, validar campos, comparar datas de atualização e procurar marcas que indiquem a fonte original.
Uma amostra de 20 mil linhas pode demonstrar que o vendedor possui alguns dados verdadeiros. Não consegue provar sozinha que os outros 251 milhões de registros possuem a mesma qualidade.
Dados verdadeiros não confirmam a história contada pelo criminoso
Esse é um dos erros mais comuns na cobertura de vazamentos.
Um pesquisador recebe uma amostra, encontra pessoas reais e confirma que nomes, CPFs e datas de nascimento correspondem. A partir daí, a narrativa completa do vendedor passa a ser aceita: a quantidade estaria correta, os dados seriam recentes e a origem declarada seria verdadeira.
Nada disso decorre automaticamente da validação de algumas linhas.
Informações cadastrais brasileiras circulam em fóruns criminosos há anos. Um vendedor pode utilizar registros autênticos de vazamentos antigos para dar credibilidade a uma base nova. Pode também misturar dados verdadeiros, duplicados, sintéticos e desatualizados.
A atribuição ao Gov.br é especialmente difícil de provar porque o portal funciona como uma porta para inúmeros serviços, mas não representa uma única base contendo todas as informações públicas do país em uma tabela simples.
Nome, CPF, filiação, naturalidade e situação de óbito podem existir em cadastros de diferentes órgãos, empresas e prestadores de serviços. Uma coleção com esses campos pode ter sido formada por integrações, consultas indevidas, acessos a fornecedores ou vazamentos completamente separados.
Além disso, nomes de instituições conhecidas aumentam o valor comercial do anúncio. Dizer que uma tabela veio do “Gov.br” é mais atraente do que admitir que foi montada com arquivos comprados de outros criminosos.
Sem elementos técnicos como registros de acesso, estrutura interna dos arquivos, metadados confiáveis e confirmação da organização afetada, a origem permanece uma alegação.
A negativa do governo também não autentica nem invalida toda a base
O Ministério da Gestão afirmou não ter identificado invasão ou vazamento nos sistemas do Gov.br. Essa informação reduz a sustentação da narrativa apresentada pelo vendedor, mas não resolve completamente o caso.
Uma base pode conter dados reais sem ter sido retirada do local alegado. Também pode ter origem em um fornecedor, sistema estadual, empresa privada ou incidente anterior.
Do outro lado, a ausência inicial de evidência não é uma prova absoluta de que nenhum comprometimento ocorreu. Investigações complexas podem demorar, especialmente quando envolvem credenciais legítimas, consultas distribuídas e extração gradual.
A posição tecnicamente responsável permanece intermediária: não existem elementos públicos suficientes para confirmar que o Gov.br foi invadido, e também não há uma análise independente completa capaz de declarar que todo o pacote é falso.
Essa incerteza deveria reduzir o tom das manchetes, não a atenção sobre o problema.
Mesmo uma compilação antiga pode continuar sendo extremamente útil para fraude. Nomes de pais, datas de nascimento e cidades de origem raramente mudam. Informações históricas conservam valor durante muitos anos.
A base não precisa ser nova para ser perigosa.
O preço de US$ 500 revela a desvalorização dos dados brasileiros
Se o valor anunciado estiver correto, uma coleção com centenas de milhões de registros estaria disponível por uma quantia extremamente baixa diante de sua escala.
Isso pode indicar baixa qualidade, dados reciclados ou pouca confiança dos próprios compradores na exclusividade do material. Também mostra como informações cadastrais deixaram de ser um ativo raro.
Quando uma base circula entre diferentes grupos, cada revendedor reduz o preço. O produto perde exclusividade, mas não perde utilidade para campanhas automatizadas de fraude.
Um criminoso não precisa possuir informações inéditas. Precisa de dados suficientes para personalizar uma abordagem, convencer uma vítima ou testar um processo de recuperação de conta.
O baixo preço transforma grandes bases em matéria-prima acessível a operações menores. Golpes que antes exigiam acesso privilegiado podem ser realizados por grupos com pouca infraestrutura.
A industrialização do crime digital não depende apenas de malware sofisticado. Depende de planilhas baratas, automação e instituições que continuam tratando informações cadastrais como segredo.
CPF identifica uma pessoa; não deveria autenticar essa pessoa
O problema mais profundo exposto pela “MORGUE” não é a possibilidade de milhões de CPFs estarem circulando. O CPF nunca foi criado para funcionar como senha.
Ele é um identificador cadastral amplamente utilizado em relações tributárias, bancárias, comerciais e administrativas. Aparece em notas fiscais, contratos, cadastros, processos e documentos.
Mesmo assim, muitas organizações ainda utilizam CPF, data de nascimento e nome da mãe como se essa combinação demonstrasse que a pessoa diante do sistema é realmente a titular.
A lógica funcionava enquanto se supunha que essas informações eram difíceis de obter. Essa premissa deixou de ser defensável.
Perguntar ao usuário dados que um criminoso consegue comprar não representa autenticação. É apenas uma consulta à mesma base de conhecimento disponível para os dois lados.
O CPF pode servir para localizar um cadastro. A partir daí, a identidade deveria ser comprovada por fatores adicionais: posse de um dispositivo confiável, autenticação multifator, credenciais criptográficas, validação de documentos, análise de risco e revisão humana quando necessário.
Empresas que ainda recuperam senhas apenas com CPF, data de nascimento e perguntas familiares estão construindo segurança sobre informações que não controlam.
A “MORGUE” pode ser parcialmente reciclada e ainda assim demonstrar que esse modelo morreu há muito tempo.
O campo mais delicado pode não ser o CPF
O anúncio chama atenção pelo volume de documentos, mas outros campos podem produzir ataques mais convincentes.
Filiação ajuda criminosos a responder perguntas utilizadas em centrais de atendimento. Naturalidade e data de nascimento fortalecem histórias falsas. Informações de óbito podem ser exploradas em fraudes patrimoniais, cadastros irregulares e manipulação de familiares.
O suposto campo de raça ou etnia merece cuidado adicional porque essa categoria é considerada dado pessoal sensível pela legislação brasileira. Sua utilização pode favorecer discriminação, segmentação abusiva e ataques dirigidos contra grupos específicos.
A combinação é mais perigosa do que cada informação isolada.
Um CPF sozinho oferece pouco contexto. CPF, nome, idade, parentesco e cidade permitem construir uma abordagem personalizada. O golpista consegue citar informações verdadeiras para conquistar confiança antes de pedir uma ação perigosa.
A vítima pensa que apenas uma empresa legítima conheceria tantos detalhes. Na realidade, todos vieram de uma tabela vendida em massa.
O golpe mais provável não começa com a abertura instantânea de uma conta
É comum afirmar que um vazamento de CPF permite automaticamente abrir contas, contratar empréstimos e assumir a identidade de outra pessoa.
Processos financeiros sérios utilizam outras verificações, como documentos, biometria, prova de vida, análise do aparelho e cruzamento de dados. Os registros da “MORGUE”, sozinhos, não deveriam ser suficientes.
O risco aparece quando esses dados são combinados com outras fontes ou utilizados contra processos frágeis.
Uma abordagem pode começar com uma ligação. O criminoso cita CPF, nome da mãe e data de nascimento, apresenta-se como funcionário de um banco e informa que encontrou uma movimentação suspeita. A precisão das informações reduz a desconfiança da vítima.
Depois disso, tenta obter o elemento que ainda falta: código enviado por SMS, confirmação no aplicativo, fotografia do documento ou transferência para uma suposta conta de segurança.
O vazamento não conclui necessariamente a fraude. Torna a narrativa inicial muito mais convincente.
Também permite automatizar tentativas contra diversos serviços. Sistemas mal protegidos podem revelar quais CPFs possuem cadastro, quais números estão associados a contas e quais fluxos oferecem recuperação mais fraca.
A defesa precisa considerar que dados corretos sobre a vítima não comprovam a identidade de quem está entrando em contato.
Não existe botão para trocar de CPF como se troca uma senha
Quando uma senha aparece em um vazamento, a recomendação é alterá-la. Com dados cadastrais, a solução não é tão simples.
CPF, data de nascimento e filiação permanecem associados à pessoa por toda a vida. Não podem ser substituídos sempre que uma base é vendida.
Isso aumenta a responsabilidade das organizações que utilizam essas informações. Um dado permanente precisa receber proteção elevada, mas não pode continuar sendo utilizado como segredo de autenticação depois de exposto.
Para o cidadão, a resposta não é tentar esconder novamente o CPF. É proteger os sistemas que ainda dependem dele.
A conta principal de e-mail merece atenção especial porque costuma permitir a recuperação de outros serviços. A conta Gov.br deve utilizar verificação em duas etapas. Bancos e redes sociais também precisam de fatores adicionais de autenticação.
Senhas não precisam ser alteradas apenas porque o CPF apareceu em uma base, caso não exista evidência de que credenciais tenham sido expostas. Mas senhas reutilizadas ou fracas continuam sendo um risco e devem ser substituídas por combinações únicas.
A defesa eficiente precisa responder ao conteúdo efetivamente vazado, não a uma lista genérica de pânico.
O Registrato ajuda a localizar sinais financeiros inesperados
O Banco Central oferece o Registrato, no qual o cidadão consegue consultar gratuitamente informações sobre contas bancárias, relacionamentos financeiros, empréstimos, financiamentos e chaves Pix associados ao seu nome.
A ferramenta não impede uma fraude, mas ajuda a identificar algo que já apareceu no sistema financeiro.
Uma conta desconhecida, empréstimo não reconhecido ou chave Pix cadastrada sem autorização merece contato imediato com a instituição envolvida.
Também é recomendável ativar notificações de movimentações e novos acessos nos aplicativos financeiros. Quanto menor o intervalo entre a fraude e sua identificação, maior a possibilidade de contenção.
Essas verificações não precisam tornar-se uma obsessão diária. Podem fazer parte de uma rotina periódica, especialmente após alertas de grande circulação ou quando o usuário recebe comunicações suspeitas.
O cuidado deve incluir parentes idosos e pessoas com menor familiaridade digital, alvos frequentes de golpes apoiados por informações pessoais verdadeiras.
Consultas milagrosas sobre vazamentos também coletam dados
Sempre que surge uma notícia de megavazamento, aparecem páginas prometendo informar se determinado CPF está incluído.
Algumas podem pertencer a empresas legítimas. Outras existem para capturar novos dados, vender serviços, distribuir publicidade agressiva ou alimentar futuras campanhas de fraude.
Inserir CPF, telefone, e-mail e nome em um site desconhecido para descobrir se essas mesmas informações foram vazadas pode apenas ampliar a exposição.
Serviços confiáveis precisam informar quem é o controlador, para que os dados serão utilizados, por quanto tempo permanecerão armazenados e como o titular pode exercer seus direitos.
A ausência dessas informações é um sinal de alerta.
Também não se deve comprar a suposta base, procurar amostras em fóruns ou baixar arquivos distribuídos por terceiros. Além das implicações legais e éticas, esses pacotes podem conter malware, informações manipuladas e armadilhas preparadas para atingir curiosos.
A segurança não exige possuir o vazamento. Exige assumir que informações cadastrais já podem estar disponíveis aos criminosos.
A responsabilidade empresarial começa antes da confirmação do incidente
Uma empresa não precisa esperar que a origem da “MORGUE” seja definida para revisar seus próprios processos.
O primeiro passo é localizar onde CPF, data de nascimento e filiação são utilizados. Em muitos sistemas, esses campos aparecem em cadastro, recuperação de senha, atendimento, consulta de contratos e validação de pagamentos.
Depois, é necessário distinguir identificação de autenticação. Encontrar o cadastro pelo CPF pode ser legítimo. Liberar acesso ou alterar dados apenas com informações cadastrais não é.
Endpoints que permitem verificar grandes quantidades de CPFs precisam de limites, monitoramento e proteção contra enumeração. Centrais de atendimento devem evitar perguntas cujas respostas podem ser obtidas em vazamentos.
A autenticação multifator também precisa ser bem desenhada. Enviar um código por SMS pode não ser suficiente quando o criminoso controla a linha ou convenceu a própria vítima a repassar a mensagem.
A solução é uma arquitetura em camadas, capaz de aumentar a exigência conforme o risco da ação.
Consultar um boleto possui impacto diferente de alterar telefone, cadastrar um novo aparelho ou solicitar transferência elevada.
A biometria ajuda, mas não deve virar resposta automática para tudo
Diante da falência das perguntas cadastrais, empresas tendem a migrar para reconhecimento facial e prova de vida.
Essas tecnologias podem dificultar fraudes, mas também introduzem riscos próprios. Dados biométricos não podem ser trocados depois de um vazamento, apresentam falsos positivos e podem excluir usuários legítimos.
Sistemas de prova de vida também enfrentam deepfakes, câmeras virtuais, documentos sintéticos e ataques contra o fluxo de recuperação.
A biometria deve funcionar como uma camada dentro de um processo maior, não como chave universal.
Organizações precisam limitar retenção, proteger templates, oferecer alternativas acessíveis e revisar decisões quando a tecnologia falhar.
Substituir perguntas frágeis por uma coleta biométrica desproporcional não representa necessariamente uma evolução. Pode apenas transformar um problema de autenticação em um banco de dados ainda mais sensível.
A LGPD exige comunicação quando o risco relevante é confirmado
A legislação brasileira não determina que toda suspeita publicada em um fórum seja imediatamente comunicada a toda a população.
A organização responsável precisa investigar se houve incidente, quais dados foram afetados, quantos titulares estão envolvidos e qual risco pode surgir.
Quando um controlador confirma um incidente capaz de causar risco ou dano relevante, as regras da ANPD estabelecem comunicação à autoridade e aos titulares dentro do prazo aplicável.
No caso da “MORGUE”, a ausência de uma origem comprovada dificulta essa cadeia. Não existe publicamente um controlador confirmado assumindo o incidente.
Essa fragmentação é uma das maiores vantagens para o mercado clandestino. Uma base pode ser composta por dados de dezenas de fontes, tornando quase impossível apontar uma única organização responsável.
Cada empresa consegue afirmar que não reconhece o pacote como seu. O cidadão permanece exposto ao efeito combinado.
A LGPD foi construída para atribuir responsabilidades pelo tratamento de dados. O mercado de compilações desafia esse modelo ao transformar pequenos vazamentos em um produto novo, sem origem facilmente identificável.
O Estado também precisa explicar melhor o que investigou
Uma negativa institucional é necessária quando um órgão é associado a um incidente. Ela deveria vir acompanhada, sempre que possível, de informações sobre o escopo da análise.
Quais sistemas foram examinados? Houve busca por extrações anormais? Credenciais de fornecedores foram verificadas? A estrutura da amostra foi comparada aos bancos oficiais? Existem campos que não correspondem aos dados mantidos pelo Gov.br?
Nem todos os detalhes podem ser publicados sem prejudicar a segurança. Ainda assim, dizer apenas que não há evidência de invasão deixa uma lacuna entre a negativa e a alegação criminosa.
Essa lacuna será preenchida por especulação.
Transparência não significa autenticar o material do vendedor nem revelar a arquitetura interna. Significa fornecer elementos suficientes para que a sociedade compreenda por que determinada hipótese foi descartada.
A mesma exigência vale para empresas de inteligência que anunciam o vazamento. Devem separar aquilo que observaram diretamente daquilo que foi afirmado pelo criminoso.
Uma captura de tela do anúncio prova que alguém está vendendo uma base. Não prova o conteúdo, a origem ou a data.
O Brasil acumulou um mercado de dados que funciona como infraestrutura criminosa
A “MORGUE” não apareceu em um vazio. Dados cadastrais brasileiros circulam há anos em painéis ilegais, fóruns, grupos de mensagens e serviços clandestinos de consulta.
Cada novo incidente amplia esse patrimônio. As bases são combinadas, atualizadas e enriquecidas com telefones, endereços, veículos, vínculos profissionais e informações financeiras.
O resultado é uma infraestrutura paralela de identificação.
Criminosos não precisam invadir um sistema a cada golpe. Podem consultar informações previamente coletadas e concentrar seus esforços na manipulação da vítima ou na exploração de processos fracos.
A discussão pública costuma procurar um grande culpado e uma invasão específica. O problema é mais distribuído: organizações coletam dados em excesso, fornecedores recebem cópias, integrações se multiplicam e controles permanecem desiguais.
Quando uma base aparece à venda, talvez represente o resultado acumulado de centenas de decisões menores.
O nome “MORGUE” chama atenção. A infraestrutura que a tornou possível permanece funcionando depois que a manchete desaparece.
O que muda para o cidadão
A principal mudança é psicológica: informações corretas não devem produzir confiança automática.
Uma ligação que conhece o CPF, nome completo e data de nascimento continua podendo ser fraudulenta. Um atendente verdadeiro não precisa pedir senhas, códigos de autenticação ou transferências para proteger valores.
Mensagens sobre bloqueio de conta, restituição, benefício, processo ou vazamento devem ser verificadas diretamente no aplicativo ou canal oficial da instituição.
A conta Gov.br deve ter verificação em duas etapas ativada, assim como o e-mail utilizado para recuperar acessos. Aplicativos bancários precisam permanecer atualizados e protegidos por bloqueio forte no aparelho.
O cidadão também deve acompanhar o Registrato e suas notificações financeiras, mantendo atenção especial a contas, empréstimos e chaves Pix que não reconhece.
Não é possível garantir que o CPF nunca circule. É possível impedir que ele funcione sozinho como chave para o restante da vida digital.
O que muda para empresas e governos
A “MORGUE” deveria ser tratada como um teste de arquitetura.
Mesmo que amanhã fique demonstrado que o pacote é antigo, duplicado e montado com vazamentos anteriores, a pergunta permanece: o sistema continuaria seguro se todos esses campos fossem públicos?
Se a resposta for negativa, a organização já possui uma vulnerabilidade independente da autenticidade da base.
CPF, nome da mãe, data de nascimento e endereço não podem sustentar processos críticos. Essas informações devem ser consideradas potencialmente conhecidas pelo atacante.
Segurança precisa depender de fatores que comprovem posse, contexto e autorização, com registros capazes de identificar comportamentos anormais e procedimentos humanos preparados para exceções.
A coleta também deve ser reduzida. Empresas não deveriam armazenar filiação, raça, documentos e histórico pessoal apenas porque o formulário tradicional sempre pediu esses campos.
Cada dado desnecessário cria um risco que permanecerá mesmo depois de o contrato terminar.
O maior vazamento pode ser uma compilação — e isso não o torna irrelevante
A investigação disponível não permite afirmar que o Gov.br foi invadido nem que 251 milhões de pessoas foram atingidas por um único incidente em março de 2026.
A hipótese de reaproveitamento de dados antigos é plausível. O preço reduzido, o volume excepcional e a estrutura anunciada são compatíveis com uma base agregada para fins comerciais.
Isso deveria impedir o uso de frases como “todos os brasileiros foram hackeados” ou “o Governo Federal perdeu 251 milhões de CPFs” sem evidência adicional.
Mas não deveria produzir alívio excessivo.
Dados reciclados continuam sendo dados reais. Compilações aumentam o valor operacional ao reunir informações que antes estavam espalhadas. Um criminoso compra uma única base e recebe contexto suficiente para personalizar milhões de tentativas.
O ponto central não é descobrir se o pacote merece o título de maior vazamento da história do Brasil. É reconhecer que o país construiu serviços públicos e privados sobre informações que já não conseguem funcionar como segredos.
A “MORGUE” talvez não seja a cena de um crime novo. Pode ser o necrotério onde dezenas de vazamentos antigos foram reunidos, identificados e colocados novamente à venda.
A origem ainda precisa ser comprovada. A fragilidade do nosso modelo de autenticação já não precisa.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis