noticias
BlueHammer entra em ação: falha já corrigida no Windows Defender começa a ser explorada por criminosos
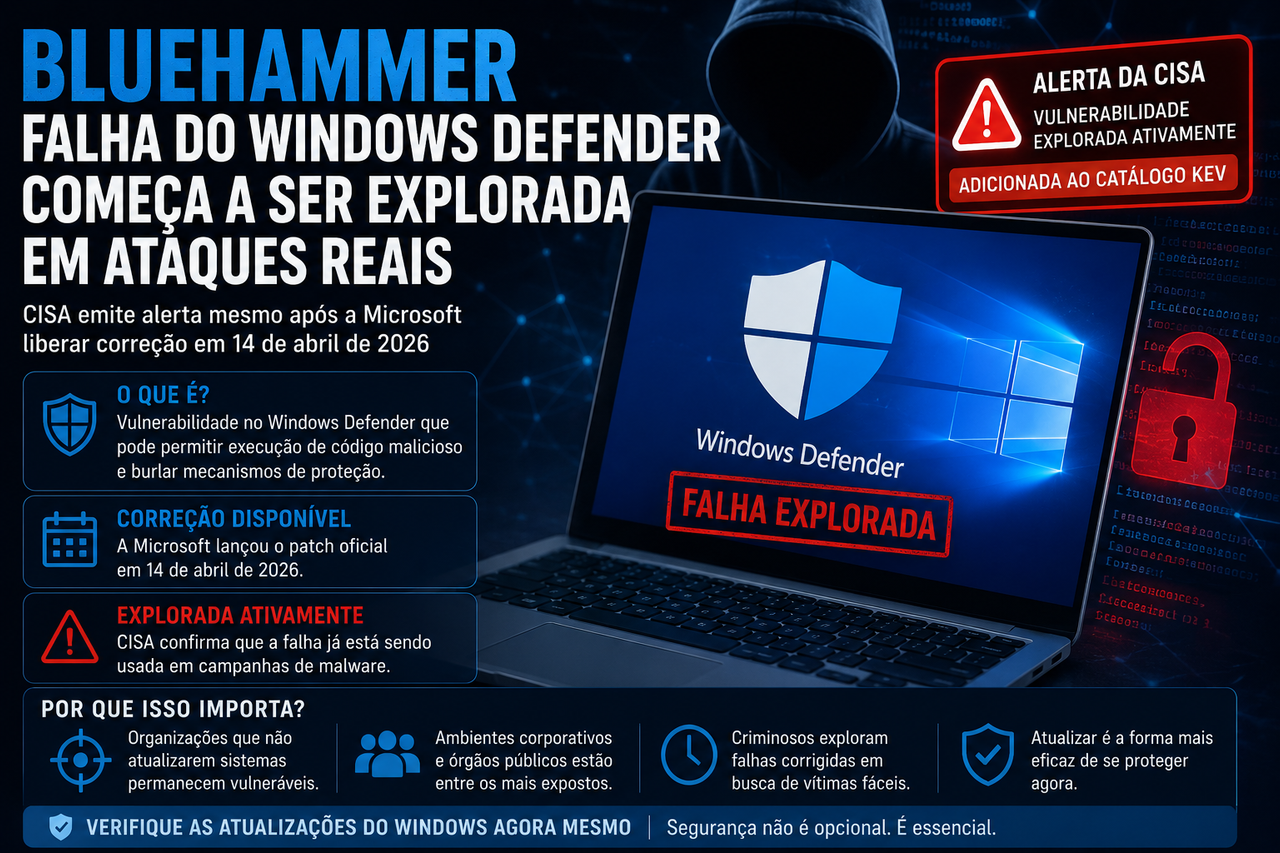
A Microsoft disponibilizou a correção há meses, mas isso não impediu que uma vulnerabilidade crítica do Windows Defender passasse a integrar campanhas reais de malware. O alerta emitido pela agência de cibersegurança dos Estados Unidos (CISA) mostra um problema recorrente da indústria: muitas organizações continuam expostas simplesmente porque não aplicaram atualizações de segurança disponíveis.
A vulnerabilidade, conhecida informalmente como **BlueHammer**, recebeu correção da Microsoft em **14 de abril de 2026**.
Apesar disso, pesquisadores observaram sua utilização em ataques reais, levando a **CISA** a incluir a falha em seu catálogo de vulnerabilidades exploradas ativamente (Known Exploited Vulnerabilities – KEV). A mensagem é clara: corrigir uma vulnerabilidade não significa que ela deixou de representar risco. Pelo contrário, após a divulgação pública de um patch, o interesse de grupos criminosos costuma aumentar significativamente.
O que é a BlueHammer?
Embora o nome "BlueHammer" pareça saído de um filme de espionagem, trata-se de uma vulnerabilidade relacionada ao **Windows Defender**, componente de segurança presente em praticamente todas as instalações modernas do Windows.
Segundo as informações divulgadas, a falha permite que invasores explorem o sistema em determinadas condições, abrindo caminho para a execução de códigos maliciosos ou comprometendo mecanismos de proteção do próprio Windows Defender.
Por questões de segurança, os detalhes técnicos completos normalmente não são divulgados imediatamente, justamente para evitar que sistemas ainda desatualizados sejam atacados antes que recebam as correções.
O problema não é a vulnerabilidade. É o atraso nas atualizações.
Existe um comportamento que se repete há décadas na segurança digital.
Uma empresa libera uma correção.
Administradores adiam a atualização para evitar impactos em sistemas críticos.
Dias depois, pesquisadores publicam análises técnicas.
Pouco tempo depois, criminosos adaptam essas informações para desenvolver novos ataques.
Esse ciclo continua acontecendo em 2026.
A BlueHammer é apenas mais um exemplo de como o maior risco frequentemente não está na existência da falha, mas na demora em aplicar o patch disponível.
Por que os ataques aumentam depois da correção?
À primeira vista, parece contraditório.
Se a vulnerabilidade foi corrigida, por que os ataques começam justamente depois?
A resposta está na engenharia reversa.
Quando uma atualização é publicada, pesquisadores conseguem comparar a versão antiga do software com a versão corrigida. Esse processo revela exatamente quais partes do código foram modificadas.
Em muitos casos, isso permite descobrir rapidamente como a vulnerabilidade funcionava.
Com essa informação, grupos criminosos desenvolvem exploits direcionados aos computadores que continuam sem atualização.
É uma corrida contra o tempo.
Quem atualiza primeiro praticamente elimina o risco.
Quem adia a atualização torna-se um alvo muito mais previsível.
Quem pode ser afetado?
Embora qualquer computador Windows desatualizado possa estar vulnerável, alguns ambientes apresentam risco significativamente maior.
Entre eles:
• empresas com centenas de estações de trabalho;
• órgãos públicos;
• ambientes industriais;
• servidores administrativos;
• computadores que permanecem longos períodos sem manutenção.
Em muitos desses locais, atualizações são adiadas por receio de incompatibilidades com softwares internos.
Esse cuidado faz sentido operacionalmente, mas cria uma janela de exposição que pode durar semanas ou até meses.
A CISA elevou o nível de alerta
O fato de a **Cybersecurity and Infrastructure Security Agency (CISA)** incluir uma vulnerabilidade em sua lista de falhas exploradas ativamente não é apenas um procedimento burocrático.
Essa relação reúne vulnerabilidades cuja exploração já foi observada em ataques reais.
No governo americano, órgãos federais recebem prazos específicos para aplicar essas correções justamente porque elas representam risco imediato.
É um indicativo importante também para empresas privadas.
A inteligência artificial acelera esse processo
Outro fator que começa a preocupar especialistas é o papel da IA na exploração de vulnerabilidades.
Ferramentas baseadas em modelos de linguagem conseguem auxiliar pesquisadores — e também criminosos — na análise de códigos, documentação técnica e desenvolvimento de scripts.
Isso reduz significativamente o tempo entre a publicação de uma atualização e o surgimento de ataques explorando sistemas que permanecem vulneráveis.
A consequência é direta.
As chamadas "janelas de oportunidade" estão ficando cada vez menores.
O que fazer agora?
Se o Windows Update estiver ativo e as atualizações automáticas estiverem funcionando normalmente, há uma boa chance de que a correção já tenha sido instalada.
Mesmo assim, vale a pena verificar:
• se existem atualizações pendentes;
• se o Windows Defender está atualizado;
• se o sistema operacional recebeu os patches de abril e posteriores;
• se computadores antigos da empresa permanecem recebendo manutenção.
Em ambientes corporativos, também é recomendável revisar políticas de gerenciamento de patches para reduzir o tempo entre a liberação da correção e sua instalação em produção.
A análise da equipe PixBugTech
O caso da BlueHammer demonstra que o desafio atual da segurança digital mudou de foco. Durante muito tempo, acreditava-se que o principal problema era descobrir vulnerabilidades antes dos criminosos. Hoje, em muitos casos, as falhas já estão corrigidas. O verdadeiro risco está em quantos computadores permanecem meses sem instalar atualizações disponíveis.
Esse cenário se torna ainda mais delicado com a evolução das ferramentas de análise automatizada e da inteligência artificial. À medida que pesquisadores identificam rapidamente o funcionamento interno de um patch, grupos maliciosos também conseguem acelerar o desenvolvimento de exploits voltados para sistemas desatualizados.
A principal lição deixada pela BlueHammer é simples: um computador desatualizado não está apenas sem novos recursos. Ele pode estar executando exatamente a versão do software que criminosos procuram explorar. Em um ambiente onde o tempo entre a correção e os primeiros ataques continua diminuindo, manter o Windows atualizado deixou de ser uma recomendação técnica e passou a ser uma das medidas de segurança mais eficazes disponíveis.
---
**👉 Dúvida? Então veja mais em:** [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)