noticias
Bots “JirGearPlus” aparecem sem convite em equipes do Brawl Stars e levantam dúvidas sobre automação e segurança
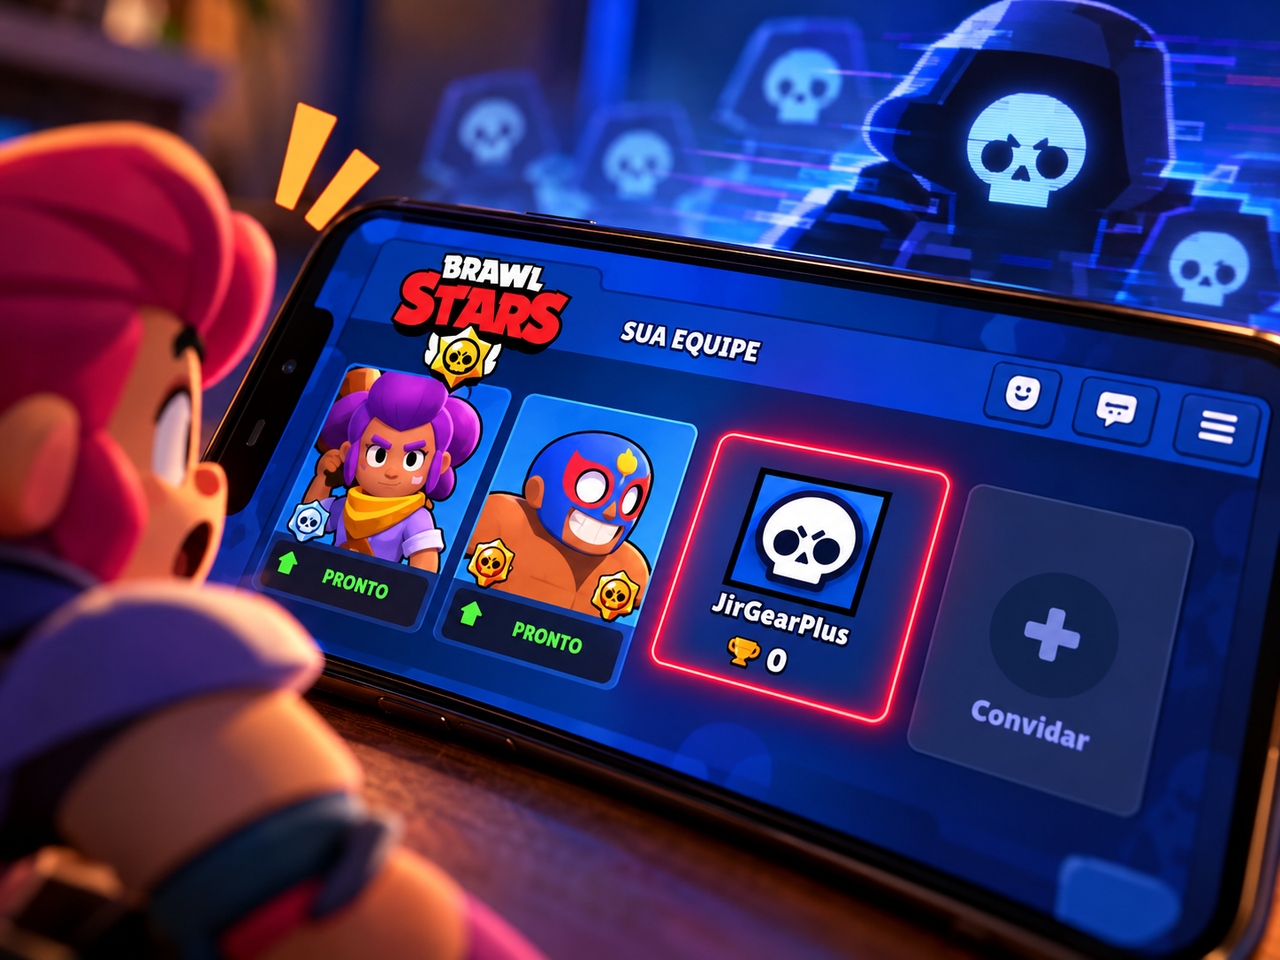
Contas praticamente descartáveis estão surgindo em equipes do Brawl Stars, divulgando o nome JirGearPlus e desaparecendo logo depois. Os relatos sugerem uma campanha automatizada ligada à promoção de uma suposta ferramenta de trapaça, mas ainda não há evidência de invasão dos celulares ou das contas dos jogadores.
Jogadores de **Brawl Stars** começaram a relatar um comportamento bastante incomum dentro do jogo: contas desconhecidas aparecem repentinamente em equipes, mesmo quando os participantes afirmam não ter compartilhado o convite com outras pessoas.
Em vários desses episódios, o visitante utiliza alguma variação do nome **JirGearPlus**, permanece por pouco tempo no grupo e depois desaparece. Algumas das contas registradas têm praticamente nenhum progresso no jogo, característica compatível com perfis criados apenas para executar uma tarefa específica.
À primeira vista, a situação parece apenas mais uma forma de spam. O problema é que a pergunta mais interessante vem antes da propaganda: **como essas contas estão encontrando equipes nas quais aparentemente nunca foram convidadas?**
É justamente isso que transforma o episódio em algo que merece atenção.
O que é o JirGearPlus?
As informações disponíveis indicam que JirGearPlus não deve ser interpretado necessariamente como um único jogador.
Há diferentes contas utilizando o nome ou promovendo a mesma identidade, inclusive perfis com níveis de progresso completamente distintos. Enquanto algumas aparecem praticamente zeradas, existem registros públicos de contas com milhares de troféus utilizando a mesma denominação.
Esse contraste é um forte indício de que o nome funciona como uma espécie de **marca ou identificador de uma campanha**, e não como o apelido exclusivo de uma pessoa.
Publicações associadas ao projeto também descrevem essas contas como instrumentos de divulgação de uma futura ferramenta de cheat para Brawl Stars.
Isso, entretanto, exige uma distinção importante.
Existe evidência de que alguém está **promovendo** uma ferramenta de trapaça. Isso não significa que todas as capacidades anunciadas pelo responsável tenham sido demonstradas publicamente.
Em ambientes relacionados a cheats, mods e ferramentas clandestinas, promessas técnicas exageradas fazem parte do marketing. Até que exista análise independente do software, é impossível determinar exatamente o que a ferramenta realmente consegue fazer.
A parte mais estranha não é o cheat
O aspecto mais interessante do caso JirGearPlus é menos chamativo do que a promessa de uma ferramenta capaz de manipular o jogo.
É a automação.
Criar uma conta nova em um jogo não representa uma façanha técnica. Criar muitas contas e fazê-las localizar grupos ativos, entrar, divulgar uma identidade e repetir o processo continuamente é outra história.
Isso sugere algum mecanismo automatizado interagindo com a infraestrutura do Brawl Stars.
Os relatos compartilhados por jogadores apontam justamente para esse padrão: a conta aparece, realiza uma interação muito limitada e desaparece. O comportamento lembra muito mais um **bot publicitário** do que um usuário humano percorrendo grupos manualmente.
Se isso estiver realmente acontecendo em escala, alguém encontrou uma maneira eficiente de automatizar ao menos parte do sistema de equipes do jogo.
E aí surge uma pergunta bem mais relevante para a Supercell.
Como um bot encontra uma equipe sem receber o convite?
Equipes temporárias em jogos online normalmente dependem de algum identificador que permite que outro jogador encontre e entre naquele grupo.
Esse identificador pode funcionar como uma espécie de segredo temporário. Quem possui o código consegue solicitar entrada.
Uma hipótese para o caso JirGearPlus seria a utilização de automação para testar grandes quantidades desses identificadores até localizar equipes válidas.
Em segurança da informação, mecanismos desse tipo precisam considerar algo chamado **entropia**: basicamente, o número de combinações possíveis que um identificador pode assumir.
Se os códigos forem suficientemente grandes e imprevisíveis, tentar descobri-los por força bruta deveria ser impraticável.
Mas tamanho do código não é o único fator.
Também existem controles como limitação de tentativas por endereço IP, dispositivo ou conta, detecção de comportamento automatizado e bloqueio de padrões anormais.
Se um sistema permitir milhares de tentativas sucessivas sem mecanismos adequados de proteção, até códigos razoavelmente complexos podem se tornar interessantes para automação.
Há, porém, outras possibilidades.
O bot pode estar explorando alguma função legítima do próprio jogo, chamadas internas utilizadas pelo cliente, informações obtidas por engenharia reversa ou até algum comportamento inesperado do sistema de formação de equipes.
Sem acesso ao tráfego das contas envolvidas ou uma explicação técnica da Supercell, não é possível determinar qual mecanismo está sendo utilizado.
E é importante não preencher essa lacuna com conclusões espetaculares.
Isso significa que o celular foi hackeado?
Não.
Pelo menos não há qualquer evidência conhecida até agora que permita chegar a essa conclusão.
Uma conta desconhecida entrar em uma equipe do Brawl Stars é um problema bastante diferente de alguém comprometer o smartphone de um jogador.
Não há demonstração de que a simples presença desses bots permita acessar fotografias, arquivos, mensagens, senhas, contas Google ou Apple ou qualquer outro conteúdo do dispositivo.
Também não há evidência de que o JirGearPlus consiga assumir automaticamente o controle de uma conta Supercell apenas ao participar de uma equipe.
O problema de segurança pode estar no próprio mecanismo de descoberta ou entrada nas salas.
Mas existe um segundo risco, potencialmente mais perigoso.
O ataque pode começar depois que o jogador fica curioso
Imagine a sequência.
Uma conta estranha aparece dentro do Brawl Stars.
Seu nome diz **JirGearPlus**.
O jogador nunca ouviu falar disso e decide pesquisar.
Encontra perfis, vídeos ou comunidades prometendo cheats para o jogo. A curiosidade leva até um site ou canal externo. Ali surge a oferta de um APK modificado, programa para Windows ou alguma ferramenta que promete vantagens dentro do jogo.
É nesse momento que uma ação aparentemente inofensiva dentro do Brawl Stars pode se transformar em um verdadeiro problema de segurança.
Softwares de trapaça são particularmente atraentes para criminosos porque o usuário frequentemente está disposto a ignorar alertas do próprio sistema operacional para conseguir executá-los.
Um instalador pode pedir para desativar o antivírus. Um APK pode solicitar a liberação de instalação de aplicativos externos. Um programa pode exigir execução como administrador.
A justificativa normalmente é simples: “o antivírus detecta porque é um cheat”.
Às vezes é verdade que determinadas técnicas utilizadas por ferramentas de modificação podem disparar mecanismos de segurança.
Mas essa explicação também é extremamente conveniente para quem deseja distribuir malware.
Cheats são um vetor interessante para roubo de contas
Existe uma diferença enorme entre instalar um software conhecido de uma empresa estabelecida e executar um arquivo distribuído anonimamente em fóruns ou grupos de mensagens.
Um programa apresentado como cheat pode fazer exatamente aquilo que promete e, simultaneamente, executar outras funções.
Pode procurar sessões autenticadas de navegadores, cookies, tokens, carteiras de criptomoedas, senhas armazenadas ou credenciais de serviços.
Também pode instalar ferramentas de acesso remoto ao computador.
Nada disso significa que o JirGearPlus esteja fazendo essas coisas.
Até o momento, **não existem elementos técnicos suficientes para atribuir malware ao projeto**.
A questão é outra: o modelo de distribuição associado a ferramentas clandestinas cria exatamente o ambiente em que esse tipo de ataque costuma prosperar.
Por isso, instalar qualquer programa relacionado ao episódio sem análise independente representa um risco desnecessário.
O que a Supercell proíbe
A Supercell mantém regras bastante claras contra programas que ofereçam vantagens indevidas em seus jogos.
Isso inclui cheats, mods não autorizados, bots e scripts capazes de automatizar ou alterar o funcionamento normal de títulos como Brawl Stars.
A empresa também pode aplicar punições às contas relacionadas a essas práticas.
Mas o caso JirGearPlus coloca uma situação diferente sobre a mesa.
Mesmo jogadores que não estão procurando cheats estão sendo expostos à campanha.
Se bots realmente conseguem entrar sistematicamente em equipes apenas para promover uma ferramenta externa, o problema deixa de ser exclusivamente disciplinar e passa a envolver também a capacidade da plataforma de impedir **spam automatizado dentro do próprio jogo**.
O que seria necessário para bloquear esse tipo de comportamento
Existem várias camadas que podem ser utilizadas para combater automação.
A primeira é simples: limitar quantas equipes uma conta pode tentar acessar em determinado período.
Outra envolve análise comportamental.
Uma conta criada recentemente que tenta participar de centenas de grupos em sequência apresenta um padrão completamente diferente daquele de um jogador normal.
Também é possível considerar sinais como dispositivo utilizado, velocidade das requisições, origem das conexões e quantidade de contas operadas pela mesma infraestrutura.
É justamente aí que sistemas modernos de combate a bots trabalham.
Eles não precisam necessariamente descobrir exatamente qual programa está sendo utilizado. Muitas vezes basta detectar que aquele comportamento seria praticamente impossível para um ser humano.
Se os relatos sobre o JirGearPlus estiverem corretos, esse provavelmente será um dos caminhos para interromper a campanha.
O caso também revela algo sobre a economia dos cheats
Existe um detalhe curioso nessa história.
Por que alguém gastaria recursos criando e operando dezenas ou centenas de bots apenas para divulgar um nome?
Porque cheats são um mercado.
Ferramentas para jogos competitivos podem ser vendidas por assinatura, licenças temporárias ou acesso permanente. Em alguns casos, desenvolvedores utilizam sistemas de afiliados, comunidades privadas ou canais pagos.
Ou seja, aquele pequeno bot entrando no lobby pode ser apenas a primeira etapa de um **funil de aquisição de usuários**.
Em vez de comprar publicidade em redes sociais, o responsável pela ferramenta estaria colocando a propaganda exatamente na frente do público que deseja atingir: jogadores do próprio Brawl Stars.
É uma estratégia agressiva, provavelmente contrária às regras da plataforma, mas tecnicamente bastante eficiente.
E talvez isso explique a escala da campanha melhor do que teorias envolvendo invasões sofisticadas.
Análise da equipe
O caso JirGearPlus é interessante justamente porque parece assustador antes mesmo de sabermos exatamente o que está acontecendo.
Uma conta aparece em uma equipe privada sem ser convidada. Naturalmente, a primeira reação de muitos jogadores é imaginar que alguma grande vulnerabilidade foi descoberta.
Pode ser.
Mas ainda é cedo demais para afirmar isso.
O cenário mais plausível, diante das informações disponíveis, é que exista algum nível de automação capaz de localizar ou acessar equipes e utilizar essas contas como propaganda para uma ferramenta externa.
Mesmo assim, há uma questão legítima para a Supercell responder: **como essas contas conseguem chegar até esses grupos com tamanha frequência?**
Se estiver ocorrendo tentativa automatizada de códigos de equipes, controles de taxa e mecanismos antiabuso deveriam conseguir tornar a operação extremamente cara ou simplesmente inviável.
Se estiver sendo utilizada alguma API interna ou comportamento inesperado do protocolo do jogo, então o episódio se torna tecnicamente mais relevante.
Existe ainda a possibilidade de que os próprios jogadores não compreendam completamente como determinadas formas de ingresso em equipes funcionam, criando a impressão de que uma sala era inacessível quando, tecnicamente, não era.
Todas essas hipóteses precisam permanecer abertas enquanto não houver evidência suficiente para eliminar alguma delas.
É exatamente assim que incidentes de segurança precisam ser analisados: separando **o comportamento observado da explicação que imaginamos para ele**.
O que fazer se o JirGearPlus aparecer na sua equipe
Não há motivo para pânico.
O jogador pode registrar uma captura de tela mostrando o nome da conta, sua tag, horário aproximado e informações do grupo em que ela apareceu. Esses dados podem ajudar a Supercell a identificar padrões relacionados às contas envolvidas.
Também é recomendável utilizar as ferramentas oficiais de denúncia.
O mais importante é não seguir links divulgados por essas contas e não instalar programas, APKs modificados ou arquivos oferecidos como cheat.
Caso o jogador já tenha instalado algum software associado à campanha, a situação muda. Nesse cenário, vale remover o programa, realizar uma verificação de segurança no dispositivo e revisar as credenciais das principais contas utilizadas nele.
Para quem apenas encontrou o bot dentro do jogo, entretanto, trocar todas as senhas ou restaurar o celular não parece necessário com as evidências disponíveis.
O que precisamos observar agora
O episódio ainda está em desenvolvimento.
O primeiro sinal importante será descobrir se os relatos continuam se multiplicando e se novas contas mantêm o mesmo comportamento.
Outro será uma eventual reação da Supercell. A empresa possui telemetria que jogadores externos simplesmente não conseguem acessar e pode identificar rapidamente se milhares de contas estão repetindo exatamente a mesma sequência de ações.
Também será necessário acompanhar aquilo que o responsável pelo JirGearPlus promete lançar.
Se surgir realmente uma ferramenta de cheat, pesquisadores poderão analisar seu funcionamento e descobrir se existe uma vulnerabilidade no Brawl Stars ou apenas técnicas já conhecidas de modificação e automação do cliente.
Até lá, existem três coisas que podemos afirmar com razoável segurança: **há relatos consistentes de contas associadas ao JirGearPlus aparecendo inesperadamente em equipes; o nome está sendo utilizado para promover uma suposta ferramenta de trapaça; e não existe evidência de que a simples presença desses bots permita invadir o celular ou roubar automaticamente a conta de um jogador.**
O resto ainda precisa ser investigado.
E talvez a parte mais interessante deste caso seja justamente essa: por trás de uma conta com zero troféus aparecendo durante alguns segundos dentro de um jogo pode existir uma infraestrutura de automação muito mais sofisticada do que o perfil aparentemente descartável deixa transparecer.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis