noticias
Brecha no PayPal: E-mails Oficiais Viram Arma de Phishing Convencente
📡 Notícia & Tendência
Brecha no PayPal: E-mails Oficiais Viram Arma de Phishing Convencente
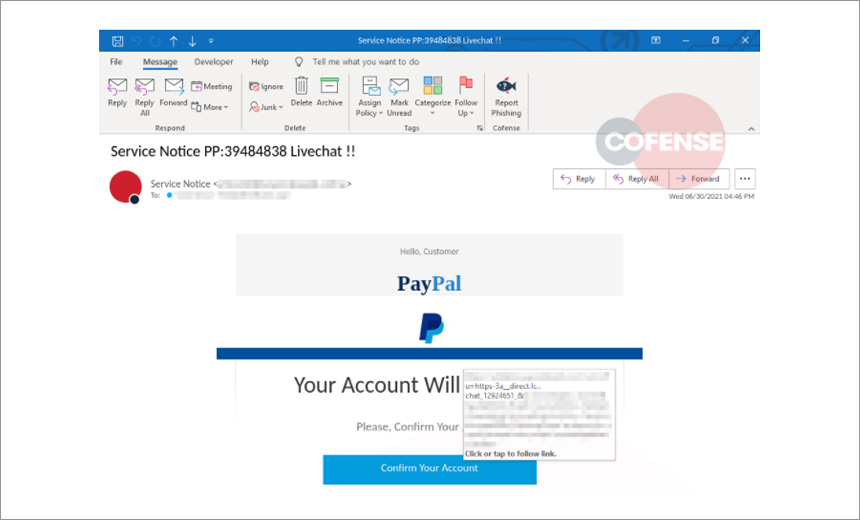
Recebeu um e-mail do PayPal avisando sobre cancelamento de assinatura cara, com cobrança de produto caro que você nunca comprou?
Pois é, golpistas exploraram uma falha na plataforma para disparar mensagens legítimas de service@paypal.com, fingindo compras falsas e induzindo vítimas a ligar para suporte falso.
O truque usava o recurso de assinaturas para injetar texto malicioso em campos como URL de atendimento, tornando o golpe quase indetectável por filtros de spam.
Felizmente, o PayPal corrigiu a vulnerabilidade recentemente, mas o alerta permanece: desconfie sempre de urgências inesperadas.
Como o Golpe Operava Tecnicamente
Os criminosos criavam acordos de assinatura manipulados, pausando-os para disparar notificações automáticas do PayPal.
No campo de "URL de suporte ao cliente", inseriam mensagens falsas sobre cobranças de US$ 1.300 a 1.600 por itens como MacBooks ou consoles.
Como o e-mail saía dos servidores oficiais, passava por autenticações SPF e DKIM, chegando à caixa principal sem alertas.
A vítima, em pânico, ligava para o número falso, onde golpistas pediam acesso remoto ou dados para "cancelar" a compra.
Por Que Essa Brecha Era Tão Perigosa
Diferente de phishing clássico com spoofing, aqui não havia como checar o remetente falso, pois era real.
Bypassava filtros de e-mail corporativos e pessoais, aumentando taxa de sucesso.
Explorava confiança no domínio oficial, tornando a regra "verifique o from" obsoleta temporariamente.
Variantes simulavam compras de alto valor para criar urgência, perfeito para vishing em sequência.
Impacto Técnico: Lições para Plataformas de Pagamento
Essa vulnerabilidade expõe riscos em features de notificação automática que permitem entrada de texto livre por usuários.
Tecnicamente, bastava limitar caracteres ou sanitizar campos para bloquear injeções de conteúdo malicioso.
Reforça necessidade de auditorias em metadados de transações, especialmente em APIs de assinatura.
Mostra evolução do crime: abusar infraestrutura legítima em vez de falsificá-la, reduzindo custo e detecção.
Mercado de Segurança: Confiança Digital em Xeque
Economicamente, incidentes assim afetam retenção em serviços financeiros digitais, onde confiança é tudo.
Socialmente, aumenta paranoia com comunicações oficiais, complicando alertas reais de fraude.
Empresas como PayPal aceleram patches, mas o episódio pressiona por padrões mais rígidos em autenticação de e-mails.
Tendência: mais abusos em campos de metadados de outras plataformas, forçando redesign de notificações.
Prevenção: Hábitos que Salvam Sua Conta
Sempre acesse o PayPal manualmente pelo app ou site oficial para checar atividades.
Ignore números de telefone em e-mails inesperados, use apenas canais verificados.
Ative autenticação de dois fatores e monitore transações regularmente.
Se receber algo suspeito, encaminhe para phishing@paypal.com antes de deletar.
Análise da Equipe
**Detecção:** Alta dificuldade inicial, pois remetente legítimo, mas urgência falsa é pista clara.
**Prevenção:** Excelente com 2FA e acesso direto, tornando golpe ineficaz.
**Impacto:** Médio-alto enquanto ativo, com potencial para perdas financeiras via suporte falso.
**Resposta da Plataforma:** Rápida correção, ponto positivo em agilidade.
**Usabilidade Geral:** Recurso útil vira vetor, equilíbrio delicado entre conveniência e segurança.
No fim, é o golpe que usa a própria voz da vítima contra ela, como se o PayPal gritasse "me ajude" para o criminoso.
Ironia nerd: a brecha que permitia assinaturas infinitas agora assinou o fim da própria festa, com patch salvador.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis
**Resumo da Manchete**
Logo PayPal azul clássico ao centro, rachado com linhas vermelhas de alerta pulsando.
E-mail falso flutuando ao lado, com envelope oficial abrindo para revelar gancho de pesca cibernético.
Clima cyberpunk tenso, tons azul corporativo contrastando com vermelho sangue e sombras escuras.
Símbolo: cadeado quebrado emergindo de uma notificação legítima, representando confiança traída.