noticias
Bug de 2038: o relógio invisível que pode parar máquinas que ninguém atualiza
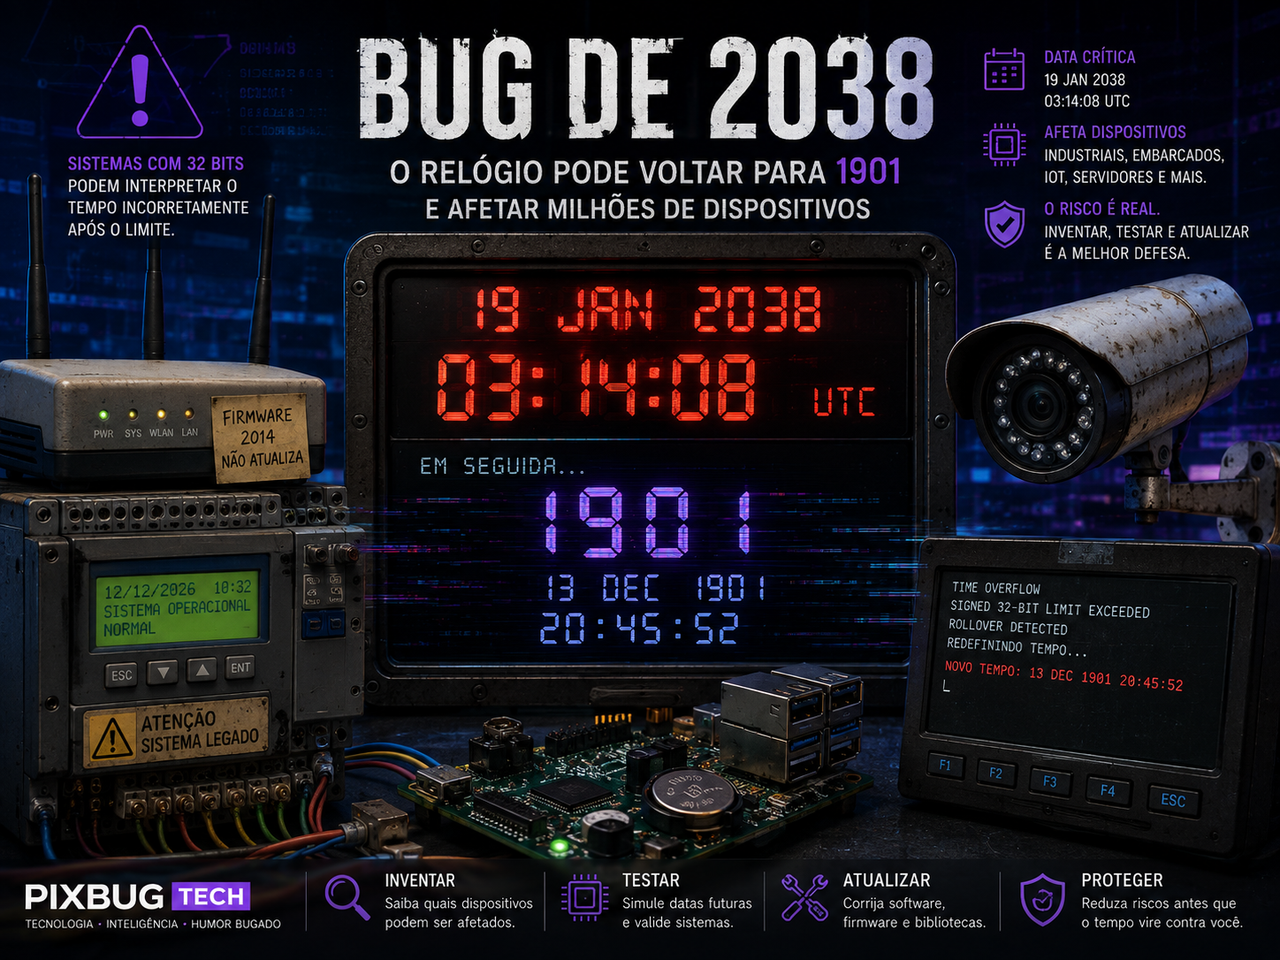
**Linha fina:** Sistemas modernos já superaram a limitação, mas equipamentos industriais, dispositivos embarcados e softwares antigos podem interpretar 2038 como 1901.
**Meta description:** Bug de 2038 ameaça sistemas Unix de 32 bits. Entenda a data crítica, os dispositivos vulneráveis e por que a correção precisa começar agora.
**Slug:** bug-2038-novo-bug-milenio-dispositivos-32-bits
**Palavra-chave principal:** bug de 2038
**Editoria:** Segurança Digital
**Autor:** Redação PixBugTech
**Data:** 5 de agosto de 2026
Às 03h14min08s do dia 19 de janeiro de 2038, no horário universal, uma parte dos sistemas que ainda utilizam contadores de tempo Unix de 32 bits poderá deixar de compreender corretamente a passagem dos segundos. Em vez de avançar normalmente, o relógio interno poderá interpretar a data como um momento de dezembro de 1901, produzindo registros incorretos, falhas de autenticação, erros em certificados e comportamentos imprevisíveis.
O episódio recebeu o apelido de “novo bug do milênio”, mas a comparação é apenas parcialmente correta. O problema de 2000 surgiu porque muitos programas armazenavam o ano com dois dígitos e poderiam interpretar “00” como 1900. O bug de 2038 tem outra origem: um limite matemático na forma como determinados sistemas representam o tempo.
A falha é conhecida há décadas e já foi corrigida nos principais sistemas operacionais modernos. Computadores atuais, servidores recentes e smartphones atualizados não devem simplesmente parar em 2038. O risco permanece concentrado em uma parte menos visível da infraestrutura tecnológica: equipamentos embarcados, dispositivos industriais, roteadores antigos, sistemas especializados e softwares que continuam em funcionamento muito depois do fim do suporte.
O problema, portanto, não está nos aparelhos que serão vendidos em 2038. Está nas máquinas instaladas hoje — ou há muitos anos — que ninguém pretende substituir até que algo pare de funcionar.
Computadores não enxergam o tempo como pessoas
Para seres humanos, uma data costuma ser representada por dia, mês, ano, hora, minuto e segundo. Sistemas computacionais precisam de uma forma mais simples para comparar momentos, calcular intervalos e ordenar acontecimentos.
Em muitos ambientes baseados em Unix, o tempo é registrado como a quantidade de segundos transcorridos desde 1º de janeiro de 1970, às 00h00 no horário universal. Esse ponto de partida é conhecido como Unix Epoch.
A representação transforma datas em números. Em vez de comparar separadamente ano, mês, dia e horário, o sistema verifica qual contador é maior. Isso facilita cálculos de duração, ordenação de registros, expiração de sessões e sincronização entre máquinas.
O problema aparece quando esse contador é armazenado em um inteiro assinado de 32 bits. Nesse formato, um bit indica se o número é positivo ou negativo, enquanto os demais representam o valor. O maior número positivo disponível é 2.147.483.647.
Esse limite será alcançado às 03h14min07s UTC de 19 de janeiro de 2038. Um segundo depois, o valor necessário já não caberá naquele espaço.
O resultado dependerá da implementação. Em muitos casos, o número poderá passar a ser interpretado como negativo, fazendo o relógio saltar para dezembro de 1901. Em outros, o programa poderá travar, rejeitar a data, produzir um erro ou continuar funcionando com informações corrompidas.
Não existe um único comportamento universal. E essa variedade torna a preparação mais difícil.
O problema pode aparecer antes da data marcada
A imagem de uma contagem regressiva até janeiro de 2038 ajuda a explicar o bug, mas também esconde uma parte importante: alguns sistemas podem apresentar falhas muito antes daquele dia.
Programas não trabalham apenas com a data atual. Eles calculam vencimentos, validade de certificados, contratos, financiamentos, agendamentos, ciclos de manutenção e períodos de retenção de dados.
Um software que, em 2026, tenta registrar um prazo de 15 anos já precisa representar uma data posterior ao limite de 2038. Caso utilize uma estrutura vulnerável, o erro pode surgir durante o cálculo, mesmo que o relógio real ainda esteja distante da data crítica.
Certificados digitais emitidos por períodos longos também podem encontrar problemas. Um dispositivo pode interpretar a validade como impossível, considerar o certificado expirado ou rejeitar uma conexão segura.
Sistemas financeiros, registros de propriedade, equipamentos médicos e controles industriais frequentemente trabalham com datas futuras. Por isso, a preparação não pode começar apenas na década de 2030.
O bug de 2038 não é um evento isolado no calendário. É uma fronteira que começa a afetar qualquer software assim que ele precisa olhar para além dela.
Os aparelhos novos provavelmente estarão protegidos
A maior parte dos sistemas modernos utiliza representações de tempo com 64 bits. Nesse formato, o limite deixa de ser uma preocupação prática para a civilização atual.
Projetos como o kernel Linux e bibliotecas fundamentais de software vêm substituindo interfaces antigas por estruturas capazes de manipular datas posteriores a 2038. Distribuições Linux também realizaram transições extensas para alterar bibliotecas e aplicações em arquiteturas de 32 bits.
Esse trabalho é complexo porque aumentar o campo de tempo não significa apenas trocar uma variável. Programas, bibliotecas e arquivos precisam concordar sobre o formato utilizado. Se uma parte espera 32 bits e outra envia 64 bits, dados podem ser interpretados incorretamente.
Também existem informações antigas armazenadas em bancos de dados, arquivos binários e protocolos próprios. Mesmo depois de atualizar o programa, pode ser necessário migrar todo o histórico.
Em computadores comuns, atualizações de sistema e substituições de hardware tendem a resolver o problema naturalmente. Poucos usuários estarão utilizando em 2038 o mesmo smartphone comprado em 2026.
A situação muda quando o equipamento foi projetado para operar durante 20, 30 ou 40 anos.
O perigo está nos computadores que fingem não ser computadores
Um roteador é um computador. Uma câmera de segurança é um computador. Um controlador de elevador, uma máquina industrial, um painel de automação e uma central eletrônica também são computadores, embora raramente sejam tratados dessa maneira pelo comprador.
Esses dispositivos costumam utilizar processadores mais simples, sistemas compactos e software desenvolvido especificamente para uma função. Muitos foram construídos sobre arquiteturas de 32 bits porque são mais baratas, consomem menos energia e oferecem desempenho suficiente.
O equipamento pode funcionar de maneira confiável durante anos. Essa estabilidade cria um paradoxo: justamente por não apresentar problemas, ele permanece esquecido.
Alguns dispositivos não possuem mecanismo de atualização remota. Outros dependem de fabricantes que deixaram de existir. Há produtos cujo código-fonte foi perdido, cuja senha administrativa ninguém conhece ou cuja substituição exige interromper uma operação inteira.
Em uma residência, trocar um roteador antigo é relativamente simples. Em uma fábrica, substituir um controlador pode exigir testes, certificações, integração com máquinas e parada programada da produção.
Em hospitais, sistemas de transporte, distribuição de água e infraestrutura energética, a troca precisa considerar segurança, continuidade e conformidade regulatória.
O problema de 2038 não será distribuído de maneira uniforme. Ele se concentrará onde tecnologia antiga continua executando tarefas importantes sem chamar atenção.
“Milhões de dispositivos” é possível, mas não é uma contagem auditável
Manchetes sobre o Y2038 frequentemente afirmam que milhões de equipamentos poderão ser afetados. A escala é plausível, considerando a quantidade de dispositivos embarcados produzidos durante décadas, mas não existe um inventário público confiável capaz de determinar o número exato.
Nem todo aparelho de 32 bits é vulnerável. Um sistema pode utilizar processador de 32 bits e ainda assim trabalhar com tempo de 64 bits. Também pode não depender da data para sua função principal.
O inverso igualmente ocorre. Um servidor moderno pode executar um programa antigo, importar um banco de dados legado ou conversar com um equipamento que envia horários em formato vulnerável.
A arquitetura do processador, sozinha, não resolve o diagnóstico. É necessário examinar sistema operacional, bibliotecas, aplicações, protocolos, formatos de arquivo e dados armazenados.
A ausência de um censo é parte do problema. Muitas organizações não possuem inventário completo dos dispositivos conectados à própria rede. Sabem quantos notebooks compraram, mas não necessariamente quais controladores, sensores, câmeras e sistemas especializados continuam ativos.
Antes de corrigir o bug, será preciso descobrir onde ele está.
Certificados podem falhar mesmo quando o aparelho continua ligado
Uma máquina afetada não precisa desligar completamente para causar transtornos. Ela pode continuar energizada e aparentemente funcional, mas perder a capacidade de conversar com outros sistemas.
Certificados digitais possuem datas de início e expiração. Eles são usados para confirmar identidades, proteger sites, autenticar servidores e estabelecer conexões criptografadas.
Se o relógio de um dispositivo volta para 1901, certificados atuais podem parecer pertencer ao futuro. Se o cálculo de validade transborda, o equipamento pode considerar um certificado expirado ou inválido.
O aparelho continua ligado, mas deixa de acessar serviços, enviar dados ou receber comandos.
Esse cenário é especialmente delicado em dispositivos da internet das coisas. Muitos dependem de servidores externos para autenticação, atualizações e operação. Um erro de data pode produzir um bloqueio que parece falha de rede, defeito de hardware ou indisponibilidade do fornecedor.
Registros de segurança também podem perder valor. Se os acontecimentos são gravados com horários errados, torna-se difícil reconstruir uma invasão, atribuir responsabilidades ou estabelecer a sequência de uma falha.
O relógio é uma peça discreta da segurança digital. Quando deixa de ser confiável, toda a investigação passa a trabalhar sobre uma linha do tempo quebrada.
A falha também pode ampliar vulnerabilidades
O Y2038 não é automaticamente uma brecha que permite invadir qualquer dispositivo de 32 bits. O risco de segurança depende de como cada sistema reage ao estouro e de quais controles dependem da data.
Sessões podem ser encerradas indevidamente ou permanecer válidas por tempo excessivo. Certificados podem ser aceitos ou rejeitados incorretamente. Registros podem ser sobrescritos. Rotinas de atualização podem acreditar que uma versão antiga é mais recente.
Um programa que não trata adequadamente valores inesperados também pode travar ou entrar em ciclos de repetição. Em equipamentos críticos, a indisponibilidade já representa um problema de segurança.
Existe ainda a possibilidade de antecipar comportamentos por meio da manipulação do relógio. Dispositivos que aceitam informações de horário sem validação adequada podem ser levados a processar datas futuras e revelar como reagirão ao limite.
Isso não significa que qualquer pessoa possa simplesmente alterar o calendário de uma fábrica. Sistemas sérios possuem autenticação, redundância e fontes confiáveis de tempo. Equipamentos antigos ou mal configurados, porém, podem aceitar sinais inadequados ou confiar demais em uma única referência.
A melhor defesa não é esconder a data de 2038. É testar o software em ambientes controlados, validar entradas e impedir que uma falha temporal produza controle indevido sobre o sistema.
O bug do milênio não foi “alarme falso”
A passagem para o ano 2000 ocorreu sem o colapso global anunciado por previsões mais dramáticas. Isso levou muita gente a concluir que o problema nunca existiu.
A interpretação ignora o trabalho realizado antes da virada. Empresas, bancos, governos e fornecedores revisaram sistemas, corrigiram programas e substituíram equipamentos. A ausência de uma catástrofe foi, em grande parte, resultado da preparação.
O Y2K também produziu falhas pontuais, mas o cenário extremo foi evitado porque o risco foi tratado com antecedência.
O bug de 2038 pode seguir uma trajetória semelhante. Se poucas falhas ocorrerem, haverá quem diga que a preocupação foi exagerada. Se as correções forem negligenciadas, os problemas serão usados como prova de que o setor não se preparou.
Essa é uma dificuldade permanente da prevenção: quando ela funciona, parece desnecessária.
A diferença é que hoje existem muito mais computadores invisíveis espalhados por objetos, veículos, prédios e redes industriais. Muitos possuem ciclos de suporte menores do que sua vida útil real.
O mundo não depende apenas de grandes sistemas mantidos por equipes de tecnologia. Depende de pequenos equipamentos cuja documentação pode estar guardada em uma pasta que ninguém abre há quinze anos.
Atualizar não será suficiente em todos os casos
Em um computador pessoal, instalar uma nova versão do sistema pode resolver o problema. Em equipamentos embarcados, a correção pode exigir recompilar o software, atualizar bibliotecas, alterar formatos de dados e repetir certificações.
Alguns processadores conseguem executar código com tempo de 64 bits sem trocar o hardware. Outros possuem limitações de memória, armazenamento ou compatibilidade que tornam a atualização inviável.
Há equipamentos conectados a componentes que não podem ser modificados. Uma biblioteca atualizada pode deixar de conversar corretamente com outra parte do sistema. Uma mudança aparentemente simples pode alterar o tamanho de estruturas e provocar erros silenciosos.
Por isso, organizações não deveriam esperar uma atualização universal enviada pelo fabricante. Parte dos produtos receberá correção. Outra parte precisará ser substituída. Alguns continuarão funcionando mediante adaptações, conversores ou isolamento.
Também haverá equipamentos que permanecerão vulneráveis porque sua substituição custa mais do que a organização está disposta a pagar.
O risco técnico acabará transformado em decisão financeira.
Quem deveria começar a se preocupar agora
Para usuários domésticos, não há motivo para trocar aparelhos atuais por causa de 2038. Produtos modernos e atualizados tendem a estar protegidos, e boa parte será substituída naturalmente antes da data.
A situação é diferente para organizações com infraestrutura de longa duração.
Indústrias, hospitais, operadoras de telecomunicações, empresas de transporte, instituições financeiras, concessionárias e órgãos públicos precisam identificar sistemas que continuarão ativos na década de 2030.
O inventário deve incluir mais do que computadores e servidores. Controladores, sensores, câmeras, terminais, relógios de ponto, equipamentos de rede, sistemas de acesso, dispositivos médicos e aplicações antigas também precisam ser avaliados.
Contratos de aquisição já deveriam exigir informações sobre suporte a datas posteriores a 2038. Um produto comprado em 2026 para operar durante 15 anos ultrapassará a fronteira crítica ainda dentro de sua vida útil planejada.
A pergunta não é somente “o aparelho funciona hoje?”. É “ele continuará funcionando durante todo o período pelo qual estamos pagando?”.
Testar 2038 exige mais do que mudar o calendário
Avançar manualmente o relógio de um equipamento pode revelar alguns problemas, mas não representa um teste completo.
Mudar a data pode invalidar certificados, afetar licenças, alterar registros e acionar rotinas programadas. Em sistemas conectados, a diferença de horário pode provocar bloqueios antes mesmo de o bug ser alcançado.
Testes adequados devem ocorrer em ambientes isolados ou cópias controladas. É necessário verificar inicialização, armazenamento de registros, autenticação, agendamentos, cálculos futuros e comunicação com outros sistemas.
Também é preciso observar o comportamento ao atravessar exatamente o limite, não apenas iniciar o equipamento depois dele.
O programa pode funcionar corretamente em fevereiro de 2038 e falhar somente durante a transição. Pode ainda interpretar datas atuais sem erro, mas não conseguir ordenar registros que misturam valores anteriores e posteriores.
Bancos de dados e protocolos precisam ser incluídos. Um aplicativo preparado para 64 bits pode receber datas truncadas de um dispositivo antigo.
A correção não termina quando cada componente funciona sozinho. O sistema inteiro precisa concordar sobre que horas são.
A conta chegará para quem perdeu o controle sobre a própria infraestrutura
A maior ameaça do Y2038 não é matemática. O limite numérico é conhecido e sua solução técnica também.
O problema real é organizacional.
Empresas mantêm equipamentos sem documentação, aplicações sem responsáveis e dispositivos adquiridos por departamentos que já não existem. Fornecedores desaparecem. Contratos vencem. Conhecimento técnico se perde com a saída de profissionais.
Quando janeiro de 2038 se aproximar, organizações com inventário, testes e planos de substituição tratarão a mudança como projeto de manutenção. As demais iniciarão uma corrida para descobrir quais caixas cinzentas escondidas em armários controlam operações importantes.
O mercado provavelmente verá consultorias, auditorias, ferramentas de diagnóstico e campanhas de substituição semelhantes às do ano 2000. Também haverá oportunismo, alarmismo e produtos vendidos como solução para sistemas que nunca estiveram vulneráveis.
Separar risco real de marketing exigirá conhecer a arquitetura de cada ambiente.
O futuro não vai quebrar de uma vez
O bug de 2038 não deve derrubar simultaneamente todos os computadores do planeta. Ele não afeta automaticamente qualquer aparelho antigo e já foi resolvido em grande parte dos sistemas modernos.
Também não deve ser ignorado.
Seu perigo está na fragmentação. Uma câmera deixa de autenticar. Um equipamento perde conexão. Um terminal registra datas erradas. Um controlador industrial entra em estado inesperado. Um banco de dados recusa uma transação futura.
Falhas pequenas e distribuídas podem produzir impactos grandes quando atingem serviços que dependem uns dos outros.
Ainda existem mais de onze anos para a data crítica. Para consumidores, parece muito tempo. Para equipamentos industriais, sistemas públicos e infraestrutura de longa duração, pode representar apenas um ciclo de aquisição.
O relógio do Y2038 não está contando até um apocalipse digital. Está contando o tempo disponível para localizar tecnologias que continuaram funcionando por tanto tempo que todos esqueceram como foram construídas.
A ironia é bastante adequada para a indústria: o próximo grande problema do futuro pode estar escondido justamente nas máquinas que ninguém mexe porque “sempre funcionaram”.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis