noticias
Chrome quer instalar correções sem reiniciar porque a IA está encontrando bugs mais rápido do que os usuários fecham o navegador
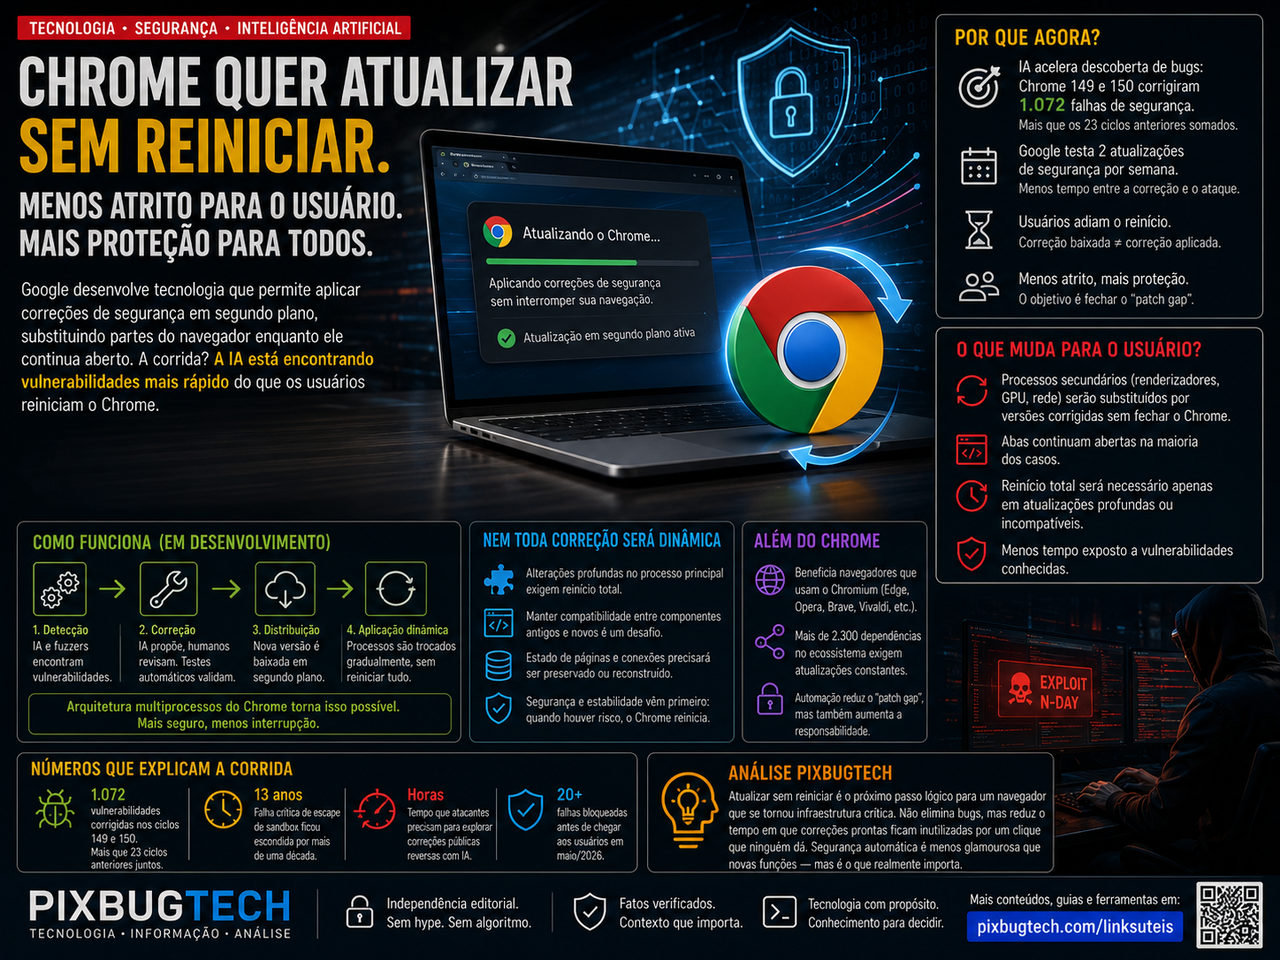
**O Google desenvolve uma tecnologia capaz de substituir partes do Chrome enquanto ele continua funcionando, reduzindo o intervalo entre a chegada de uma correção e sua aplicação efetiva. A ideia parece uma melhoria de conveniência, mas nasce de um problema muito mais sério: ferramentas de inteligência artificial estão encontrando vulnerabilidades em escala industrial, enquanto milhões de usuários permanecem expostos porque mantêm o navegador aberto durante dias ou semanas.**
Existe um pequeno ritual que acompanha praticamente toda atualização importante do Chrome. O navegador baixa os arquivos em segundo plano, exibe um aviso colorido no canto da tela e pede que o usuário reinicie o programa. A operação costuma preservar as abas abertas, leva poucos segundos e raramente exige qualquer conhecimento técnico.
Mesmo assim, muita gente adia.
Há formulários incompletos, reuniões em andamento, sistemas corporativos abertos, vídeos pausados, dezenas de abas que alguém pretende organizar “mais tarde” e janelas anônimas que não serão restauradas. O botão de reinicialização permanece ignorado enquanto o Chrome continua funcionando com o código antigo.
O problema é que o arquivo corrigido estar armazenado no computador não significa que a vulnerabilidade tenha sido eliminada. A proteção só entra em vigor quando o navegador carrega os novos componentes. Até esse momento, a falha continua disponível para exploração.
O Google quer retirar essa decisão das mãos do usuário.
A equipe de segurança do Chrome está desenvolvendo uma técnica de atualização dinâmica que pretende substituir partes do navegador enquanto ele permanece aberto. Em vez de encerrar todas as janelas, descarregar o programa inteiro e iniciar uma nova versão, o Chrome tentaria atualizar progressivamente seus processos secundários, aproveitando uma característica fundamental de sua arquitetura.
A proposta ainda está em pesquisa. Não há data confirmada para uma liberação ampla, e o Google evita prometer que toda atualização poderá ocorrer sem reinicialização. A expressão utilizada pela empresa é mais cuidadosa: eliminar o reinício completo “na maioria dos casos”.
Mesmo com a ressalva, a mudança pode alterar uma das relações mais antigas entre segurança e software. Durante décadas, corrigir um programa significou interrompê-lo. O Chrome tenta transformar a atualização em uma operação contínua, quase invisível, realizada enquanto o usuário continua navegando.
A conveniência é a parte mais visível. A segurança é a razão verdadeira.
O Chrome não é um único programa funcionando de uma vez
A atualização dinâmica só é possível porque o Chrome já opera como um conjunto de processos separados.
Quando uma pessoa abre várias páginas, o navegador não entrega necessariamente todo o trabalho a uma única instância monolítica. Existem processos dedicados à interface principal, à renderização de sites, à execução de extensões, ao processamento gráfico, à rede e a diferentes serviços internos.
Essa divisão foi construída principalmente por segurança e estabilidade.
Se uma página apresenta uma falha, o problema pode ser contido no processo responsável por ela, em vez de derrubar o navegador inteiro. Caso um site malicioso explore uma vulnerabilidade no mecanismo de renderização, ainda precisará escapar da área isolada em que aquele processo foi colocado para alcançar arquivos, credenciais ou funções mais sensíveis do sistema.
O Google pretende utilizar essa fragmentação para atualizar componentes em movimento.
Um processo de renderização antigo poderia ser encerrado e substituído por outro carregado com os binários corrigidos. O mesmo princípio poderia ser aplicado ao processo responsável pela GPU e a outros serviços executados em segundo plano. A substituição ocorreria em sequência, diminuindo a necessidade de fechar todas as janelas ao mesmo tempo.
A ideia lembra a troca de motores de uma fábrica sem desligar completamente a linha de produção. Uma parte é retirada, outra assume seu lugar e o sistema tenta preservar o estado necessário para que o usuário perceba o mínimo possível.
Essa descrição, naturalmente, é mais simples que a engenharia necessária.
Processos compartilham informações, mantêm conexões, armazenam dados temporários e dependem de versões compatíveis de interfaces internas. Substituir um componente enquanto os demais continuam operando exige garantir que o processo novo consiga conversar corretamente com partes ainda carregadas da versão anterior.
Um erro nessa transição poderia causar travamentos, perda de estado, corrupção de dados ou comportamentos difíceis de reproduzir.
Atualizar sem reiniciar não consiste apenas em copiar um arquivo mais novo. É preciso transferir a atividade para o código corrigido sem desmontar a sessão em andamento.
Nem toda correção poderá ser aplicada dessa maneira
A expressão “Chrome sem reinicialização” produz uma imagem mais ampla do que o Google realmente prometeu.
O mecanismo em desenvolvimento deve funcionar melhor para componentes isolados que já são criados e encerrados durante o uso normal. Renderizadores de páginas, por exemplo, podem ser substituídos quando uma aba é recarregada ou transferida para outro processo.
Correções profundas no processo principal serão mais difíceis.
Esse processo controla janelas, perfis, permissões, políticas, histórico, integração com o sistema operacional e partes essenciais da coordenação interna. Alterações em estruturas compartilhadas, formatos de dados ou interfaces centrais podem exigir que toda a aplicação seja carregada novamente.
Há também atualizações que modificam tantos componentes simultaneamente que manter uma combinação temporária entre versões antigas e novas poderia criar mais risco do que benefício.
O Google não pretende transformar a reinicialização em comportamento proibido. A estratégia é utilizá-la apenas quando a atualização realmente exigir, preferencialmente em momentos em que a interrupção seja pequena.
A arquitetura futura, portanto, deverá combinar três mecanismos.
Correções compatíveis serão aplicadas dinamicamente. Sessões complexas terão mais estado salvo para permitir restauração confiável. Quando um reinício completo continuar necessário, o Chrome tentará encontrar um período oportuno para executá-lo automaticamente.
No macOS, uma parte dessa última estratégia já entrou em funcionamento. O sistema permite que aplicativos permaneçam ativos em segundo plano mesmo depois que todas as janelas são fechadas. No Chrome 150, caso exista uma atualização pendente nesse estado sem janelas, o navegador pode reiniciar sozinho.
O usuário encerrou visualmente o trabalho. O Chrome aproveita o intervalo para trocar a versão antes que uma nova janela seja aberta.
É uma solução menos impressionante que atualizar código em movimento, mas ataca o mesmo problema: não depender de uma decisão que as pessoas tendem a adiar.
A inteligência artificial criou uma abundância de vulnerabilidades conhecidas
O Google não decidiu repensar as atualizações apenas porque o botão “reiniciar” incomoda.
A capacidade de encontrar falhas mudou radicalmente.
Ferramentas tradicionais de segurança examinam o código em busca de padrões perigosos, erros de memória, funções inadequadas e comportamentos previamente associados a vulnerabilidades. Fuzzers alimentam programas com enormes volumes de entradas inesperadas para descobrir travamentos e condições anormais.
Essas técnicas continuam essenciais. A inteligência artificial acrescentou outra camada.
Modelos de linguagem conseguem navegar por bases extensas, relacionar partes distantes do código, interpretar documentação e formular hipóteses sobre como diferentes componentes poderiam interagir de maneira insegura. Agentes também podem executar testes, adaptar tentativas e utilizar os resultados para orientar uma investigação seguinte.
O Google afirma utilizar modelos nessa área desde 2023. Em 2026, desenvolveu uma estrutura de agentes baseada no Gemini e em outros modelos para examinar uma parcela maior do código do Chrome com mais eficiência e menos falsos positivos.
Um dos achados foi uma falha de escape da área isolada que teria permanecido na base por mais de 13 anos. O defeito poderia permitir que um processo de renderização já comprometido enganasse o navegador e acessasse arquivos locais.
A descoberta ilustra o poder e o problema da automação.
O código vulnerável não apareceu em 2026. Estava disponível durante anos. O que mudou foi a capacidade de examiná-lo com profundidade suficiente para perceber uma combinação que pessoas e ferramentas anteriores não haviam identificado.
Quando esse processo é repetido por vários modelos, em diferentes versões e com um banco contendo o histórico completo do projeto, falhas antigas começam a aparecer em grande quantidade.
O número de vulnerabilidades corrigidas pelo Chrome cresceu de maneira extraordinária. Os ciclos 149 e 150 somaram 1.072 correções de segurança, ultrapassando o total dos 23 ciclos anteriores combinados.
Isso não significa necessariamente que o Chrome tenha ficado subitamente mais inseguro. Significa que o Google passou a enxergar melhor uma dívida que já existia.
Encontrar mais falhas é positivo. Publicar detalhes sobre elas antes que os usuários recebam a correção cria uma corrida.
O intervalo perigoso começa quando a correção se torna pública
O Chromium é um projeto aberto. Alterações no código podem ser examinadas por pesquisadores, empresas, concorrentes e atacantes.
Quando uma correção entra no repositório público, alguém pode comparar a versão anterior com a nova e tentar descobrir qual comportamento estava vulnerável. Mesmo que a descrição oficial seja vaga, a mudança no código pode indicar onde estava o problema.
Essa análise é conhecida como engenharia reversa de patches.
Um atacante não precisa encontrar a vulnerabilidade do zero. Pode observar a solução e reconstruir a falha que motivou aquela mudança. Depois, desenvolve uma exploração contra usuários que ainda executam a versão anterior.
Esse período entre a publicação da correção e sua chegada efetiva às máquinas é chamado de *patch gap*. Quando o defeito já foi corrigido pelo fornecedor, mas permanece explorável em instalações desatualizadas, passa a ser frequentemente tratado como risco de *N-day*.
A inteligência artificial pode acelerar os dois lados.
O Google utiliza agentes para encontrar e corrigir bugs. Atacantes podem utilizar modelos para examinar commits públicos, comparar binários e desenvolver rapidamente provas de conceito.
Uma correção que antes demorava dias para ser compreendida pode tornar-se um ataque utilizável em horas.
Por isso, não basta o Google encontrar a falha mais cedo. Precisa validá-la, corrigi-la, testar a mudança, publicar uma versão e fazer com que essa versão seja carregada pelos usuários antes que o caminho de exploração se torne acessível.
O último passo depende hoje de algo banal: fechar e abrir o navegador.
Depois de investir em modelos, infraestrutura de testes e equipes especializadas, a defesa pode permanecer parada porque alguém não deseja interromper 48 abas.
Duas atualizações por semana parecem exagero até observar o ritmo das descobertas
O Chrome já recebe atualizações frequentes.
A empresa está migrando os grandes ciclos do navegador para intervalos de duas semanas, acompanhados por correções semanais de segurança.
O Google agora testa uma frequência ainda maior: duas atualizações de segurança por semana.
Essa cadência seria impensável no modelo antigo de software, em que novas versões eram compradas em caixas ou instaladas manualmente por administradores. A distribuição automática tornou possível entregar mudanças a bilhões de usuários com pouca intervenção.
A velocidade, porém, também aumenta a responsabilidade.
Quanto mais atualizações são publicadas, menor é o tempo disponível para testes. Correções urgentes podem introduzir regressões, quebrar aplicações empresariais ou produzir novos defeitos. Sistemas corporativos dependem de comportamentos específicos e nem sempre conseguem aceitar duas mudanças por semana sem validação.
O Google tenta resolver essa tensão com automação.
Agentes geram diferentes propostas de correção. Um segundo agente atua como crítico, compara as alternativas e produz informações para revisão. Outros sistemas escrevem testes que precisam funcionar nas diversas plataformas e configurações suportadas.
A decisão final continua envolvendo desenvolvedores humanos, mas parte do trabalho repetitivo é acelerada.
Segundo a empresa, modelos já produzem propostas de correção para a maioria das vulnerabilidades encontradas. Em maio, sistemas integrados ao processo de desenvolvimento bloquearam mais de 20 falhas antes que chegassem à versão pública, incluindo um problema classificado no nível mais crítico.
O objetivo é transformar segurança em um fluxo contínuo.
O código é modificado, examinado, testado, corrigido e distribuído quase na mesma velocidade em que está sendo escrito. A atualização sem reinício seria a etapa final dessa linha industrial.
Atualizações invisíveis reduzem o atraso — e também a escolha do usuário
Para a maior parte das pessoas, um navegador que se mantém protegido sem interromper o trabalho é uma melhoria evidente.
Usuários comuns não possuem interesse em avaliar cada correção de memória, alteração no mecanismo gráfico ou mudança de segurança. Esperam que o produto funcione e bloqueie vulnerabilidades conhecidas.
A automação também protege quem não acompanha notícias de tecnologia, não reconhece avisos de atualização ou utiliza o mesmo computador durante longos períodos sem reiniciar.
Há, no entanto, uma troca de controle.
Quanto mais silencioso for o processo, menor será a percepção de que o programa mudou. Uma atualização pode corrigir uma falha, modificar comportamento, remover um recurso ou introduzir outra incompatibilidade. O usuário talvez descubra apenas quando algo parar de funcionar.
Esse risco já existe nas atualizações automáticas atuais. O mecanismo dinâmico poderá torná-lo ainda menos visível.
Empresas possuem motivos legítimos para testar novas versões antes de distribuí-las. Bancos, hospitais, indústrias e órgãos públicos operam sistemas internos que dependem do navegador. Uma mudança inesperada em certificados, políticas, autenticação ou renderização pode interromper atividades críticas.
O Chrome mantém um canal estável estendido e políticas empresariais que permitem administrar reinicializações, controlar versões e acompanhar a situação de uma frota. Essas ferramentas continuarão necessárias.
A segurança não pode depender apenas de atualização imediata. Precisa considerar estabilidade, compatibilidade e capacidade de reversão.
O navegador doméstico pode corrigir-se durante o almoço. Uma empresa com milhares de estações precisa saber exatamente o que mudou.
O novo mecanismo pode criar uma mistura temporária de versões
Uma das questões técnicas mais delicadas será administrar o período em que partes do Chrome estiverem em versões diferentes.
Imagine que o processo da GPU seja substituído, mas o processo principal ainda pertença à compilação anterior. As interfaces usadas por ambos precisam permanecer compatíveis. Caso uma atualização altere o formato das mensagens internas, a substituição isolada poderá falhar.
O Google deverá definir fronteiras rigorosas entre componentes atualizáveis.
Processos secundários precisam ser capazes de negociar versões, rejeitar combinações incompatíveis e retornar a um estado seguro quando a troca não puder ser concluída.
Também será necessário verificar qual código está efetivamente em execução. Um navegador que afirma estar atualizado, mas mantém um processo antigo vulnerável escondido em segundo plano, criaria uma falsa sensação de proteção.
Logs, telemetria e mecanismos de integridade precisarão acompanhar cada transição.
Outra questão envolve páginas abertas durante a troca. Um renderizador pode manter estado em memória, executar JavaScript, processar áudio, sustentar uma conexão e armazenar dados ainda não enviados. Encerrá-lo abruptamente pode interromper aplicações.
O Chrome precisará preservar ou reconstruir esse estado. Em alguns casos, a página talvez seja recarregada discretamente. Em outros, o navegador poderá esperar uma pausa ou transferir informações para um novo processo.
O usuário não perceber a atualização será uma conquista de engenharia. Não deve ser uma promessa absoluta.
Aplicações Web complexas já se comportam como programas completos. Atualizar o navegador abaixo delas sem qualquer interrupção é muito mais difícil do que trocar uma biblioteca ociosa.
A arquitetura multiprocessos finalmente cobra o investimento feito anos atrás
Quando o Chrome popularizou o uso intensivo de processos separados, recebeu críticas pelo consumo de memória. Cada aba parecia abrir outra instância, e usuários observavam dezenas de processos no gerenciador de tarefas.
A arquitetura realmente possui custo.
Separar componentes exige memória adicional, mecanismos de comunicação e maior complexidade interna. Em troca, oferece isolamento, estabilidade e capacidade de distribuir trabalho por diferentes núcleos.
A atualização dinâmica mostra outro benefício dessa escolha.
Um navegador monolítico precisaria substituir praticamente tudo de uma vez. No Chrome, partes podem ser encerradas e recriadas individualmente porque esse comportamento já faz parte de sua operação normal.
O que durante anos foi percebido apenas como “o Chrome consumindo toda a RAM” pode tornar-se base para aplicar correções sem derrubar a sessão inteira.
Isso não apaga a crítica ao consumo de recursos. Demonstra que escolhas arquiteturais possuem consequências que aparecem muito depois de sua criação.
O Chrome foi construído como uma pequena sociedade de processos. Agora pretende renovar seus integrantes sem dissolver o governo inteiro.
A mudança para Rust tenta impedir que tantos bugs existam
Atualizar mais rapidamente é uma estratégia reativa. O problema ideal seria impedir que vulnerabilidades fossem introduzidas.
Grande parte do Chromium continua escrita em C++, linguagem poderosa e eficiente, mas historicamente associada a erros de memória. Falhas como uso de memória depois de sua liberação, acessos fora dos limites e cálculos incorretos aparecem repetidamente em navegadores.
O Google utiliza várias camadas de proteção.
Mecanismos como MiraclePtr tentam neutralizar determinadas classes de uso indevido de ponteiros. O projeto também substitui combinações inseguras de ponteiro e tamanho por estruturas verificadas pelo compilador, reforça cálculos associados a alocações e separa tipos de dados dentro da memória para dificultar explorações.
Essas defesas reduzem riscos, mas possuem custo de desempenho e complexidade.
A estratégia de longo prazo inclui aumentar o uso de Rust, linguagem projetada para impedir várias categorias de erro de memória durante a compilação. O Google pretende utilizar Rust especialmente em áreas historicamente problemáticas, como analisadores de dados, codecs de imagem e fontes.
A transição não será rápida. O Chromium possui uma base gigantesca, milhares de dependências e anos de código desenvolvido em C++.
Também não existe garantia de que Rust elimine todos os problemas. Erros lógicos, permissões inadequadas, falhas de arquitetura e interações inesperadas continuam possíveis.
Ainda assim, corrigir uma vulnerabilidade antes que ela exista é melhor do que distribuí-la duas vezes por semana.
A atualização dinâmica não deve tornar aceitável a produção infinita de defeitos. Precisa funcionar como proteção durante uma transformação estrutural mais lenta.
O Chrome carrega uma cadeia de dependências maior do que muitos sistemas operacionais
O Google afirma que o ecossistema do Chromium reúne mais de 2.300 dependências externas, considerando o navegador e projetos relacionados. Cerca de 1.700 chegam aos usuários de alguma forma.
Entre elas estão o mecanismo JavaScript V8, bibliotecas criptográficas, sistemas gráficos, codecs e componentes utilizados em diferentes plataformas.
Cada dependência possui seu próprio ciclo de desenvolvimento, correções, mantenedores e vulnerabilidades.
Uma falha não precisa nascer no código escrito diretamente pela equipe do Chrome. Pode chegar por meio de uma biblioteca externa incorporada ao produto.
O Google pretende colocar essas dependências em pipelines automatizados de atualização, trazendo versões recentes com menos intervenção manual. Novamente, a empresa aposta em automação para lidar com uma escala que já ultrapassou a capacidade de acompanhamento artesanal.
Isso cria outro risco.
Atualizar dependências automaticamente pode introduzir alterações maliciosas, erros upstream ou incompatibilidades. Ataques à cadeia de suprimentos exploram justamente a confiança depositada em componentes externos.
A resposta do Google é combinar atualização automatizada com sinais de reputação, análise de segurança e controles sobre o ecossistema de código aberto.
O navegador moderno não é apenas um programa. É uma integração permanente de milhares de projetos.
Corrigir o Chrome significa acompanhar uma parte importante da infraestrutura global de software.
O Chromium amplia o impacto para muito além do Chrome
O trabalho realizado pelo Google não beneficia apenas usuários do navegador oficial.
Microsoft Edge, Opera, Brave, Vivaldi e vários outros produtos utilizam o Chromium como base. Aplicativos construídos sobre Electron também incorporam componentes relacionados ao mesmo ecossistema.
Uma vulnerabilidade encontrada no projeto pode afetar produtos diferentes, cada um com sua própria cadência de distribuição.
Isso cria uma consequência importante para as atualizações dinâmicas.
Mesmo que o Chrome consiga aplicar correções rapidamente, navegadores derivados precisarão incorporar a mudança, testar suas personalizações e entregar novas versões. O usuário de outro produto não estará automaticamente protegido porque o Google corrigiu o código de origem.
A concentração em torno do Chromium ajuda a espalhar melhorias, mas também cria uma superfície comum de risco.
Quando uma falha afeta a base compartilhada, centenas de produtos podem precisar correr ao mesmo tempo.
A hegemonia técnica do Chromium transforma a segurança do Google em questão de infraestrutura pública, ainda que o controle permaneça concentrado numa empresa privada.
Atualização contínua pode mudar a forma como vulnerabilidades são divulgadas
A divulgação responsável de falhas sempre dependeu de prazos.
Pesquisadores comunicam o fornecedor, aguardam a correção e publicam detalhes quando os usuários tiveram tempo para atualizar. O equilíbrio busca permitir transparência sem entregar um manual imediato a atacantes.
Quando correções puderem ser aplicadas rapidamente e sem reinício, essa janela poderá diminuir.
O Google poderá divulgar informações mais cedo, sabendo que uma parcela maior da base já recebeu efetivamente a proteção. Pesquisadores também poderão exigir respostas mais rápidas dos fornecedores.
O movimento oposto é igualmente possível.
Se atacantes utilizarem IA para reconstruir falhas a partir de pequenas mudanças no código, empresas poderão restringir detalhes por mais tempo, mesmo depois de publicar a atualização.
A abertura do Chromium ficará sob pressão.
Projetos abertos permitem auditoria, colaboração e melhoria coletiva. Também permitem que adversários examinem cada mudança quase no momento em que acontece.
A solução não deve ser esconder permanentemente o código. Precisa reduzir o tempo em que a correção está visível, mas ainda não foi aplicada.
É exatamente esse intervalo que a atualização dinâmica pretende atacar.
O usuário não deveria precisar ser administrador de segurança do navegador
Durante anos, recomendações de segurança transferiram ao usuário uma sequência extensa de responsabilidades: atualizar programas, reconhecer golpes, evitar links suspeitos, revisar permissões, utilizar autenticação forte e reiniciar dispositivos.
Esses hábitos continuam úteis. Também revelam uma falha de design.
Um produto utilizado por bilhões de pessoas não pode depender de todas elas tomarem a decisão correta no momento correto.
A maioria não sabe distinguir uma atualização funcional de uma correção crítica. Não acompanha números de versão e não possui como avaliar se pode adiar o aviso por algumas horas.
Sistemas seguros precisam assumir que pessoas estarão ocupadas, distraídas ou desinteressadas.
O Chrome silencioso de 2008 já adotava essa filosofia ao baixar atualizações automaticamente. O novo mecanismo tenta completar o processo, aplicando a correção sem exigir o último clique.
É uma evolução positiva, desde que preserve transparência, possibilidade de gestão e mecanismos confiáveis de recuperação.
Retirar uma tarefa repetitiva do usuário não significa retirar seu direito de saber que o software mudou.
A corrida da IA pode produzir navegadores mais seguros e códigos mais perigosos
O Google apresenta a inteligência artificial como vantagem para a defesa. Seus modelos encontram vulnerabilidades, classificam relatórios, sugerem correções e escrevem testes.
A mesma tecnologia está sendo usada para produzir novas funcionalidades e acelerar o desenvolvimento.
Essa combinação contém uma contradição.
A IA ajuda a encontrar bugs, mas também permite que mais código seja produzido em menos tempo. Quanto maior a velocidade de desenvolvimento, maior pode ser a quantidade de comportamentos que precisam ser revisados.
Agentes de programação também cometem erros, reproduzem padrões inseguros e sugerem soluções sem compreender completamente as fronteiras de confiança do sistema.
A automação defensiva pode tornar-se necessária justamente porque a automação produtiva aumentou a quantidade de software.
O Google tenta controlar seus agentes internos em máquinas isoladas, sem internet geral e com acesso restrito aos diretórios necessários. Requisições de rede são interceptadas e submetidas a listas de permissão.
Esses cuidados mostram que nem mesmo uma empresa que desenvolve parte da tecnologia considera sensato liberar agentes sem limites sobre sua própria base de código.
A indústria que vende autonomia precisa construir ambientes cada vez mais rígidos para supervisioná-la.
O que muda para quem usa o Chrome
No curto prazo, quase nada.
A atualização dinâmica continua em desenvolvimento. Usuários ainda devem reiniciar o Chrome quando o aviso aparecer, especialmente quando uma correção de segurança estiver pendente.
As abas comuns costumam ser restauradas. Janelas anônimas não retornam, e atividades não salvas dentro de páginas podem ser perdidas. Ainda assim, adiar indefinidamente mantém o navegador na versão vulnerável.
Quando o novo sistema chegar, a mudança deverá ser discreta. Processos serão substituídos em segundo plano e páginas poderão migrar para componentes corrigidos.
Algumas atualizações continuarão exigindo reinício completo. Em vez de prometer o fim do botão, o Chrome provavelmente passará a utilizá-lo com menos frequência.
Para empresas, a gestão ficará mais complexa. Administradores precisarão saber quais correções foram aplicadas dinamicamente, quais exigem reinicialização e quais versões estão efetivamente em execução em cada processo.
Um simples número exibido na página “Sobre o Chrome” talvez deixe de contar toda a história caso existam transições parciais.
A implementação precisará tornar esse estado verificável.
O futuro ideal é um navegador que se protege sem anunciar cada cirurgia
O Google descreve uma visão de longo prazo na qual o Chrome permanece continuamente atualizado. Correções seriam aplicadas dinamicamente sempre que possível, enquanto reinicializações completas ocorreriam em períodos de mínima interrupção.
É uma ambição coerente com o papel que o navegador assumiu.
O Chrome já não é apenas um programa usado para visitar páginas. É o ambiente no qual pessoas trabalham, estudam, acessam bancos, administram empresas, armazenam credenciais e utilizam aplicações críticas.
Fechar o navegador pode significar interromper o escritório inteiro.
Ao mesmo tempo, mantê-lo aberto com uma vulnerabilidade conhecida transforma cada página visitada numa possível porta de entrada.
A atualização dinâmica tenta resolver esse conflito sem exigir que o usuário escolha constantemente entre continuidade e proteção.
Caso funcione, provavelmente será recebida sem celebração. As melhores atualizações de infraestrutura são aquelas que quase ninguém percebe.
O desafio será impedir que invisibilidade vire opacidade. Usuários e empresas precisam saber que a correção foi aplicada, compreender quando um reinício ainda é necessário e possuir meios para investigar falhas.
O problema não era o reinício; era o tempo entregue ao atacante
A manchete sobre um Chrome que atualiza sem reiniciar pode parecer apenas uma melhoria de conforto. Menos interrupção, abas preservadas e um aviso a menos disputando atenção.
A importância real está no relógio.
A inteligência artificial está comprimindo o tempo necessário para encontrar vulnerabilidades, compreender correções e desenvolver ataques. A defesa precisa comprimir o intervalo entre descoberta e proteção.
O Google automatizou a busca, a triagem, parte da correção, os testes e a publicação. O reinício do usuário tornou-se um dos últimos gargalos humanos dentro de um processo cada vez mais mecanizado.
Isso produz uma ironia bastante adequada à era da IA.
Modelos examinam milhões de linhas, encontram um bug escondido durante 13 anos e propõem diferentes soluções. Sistemas testam a correção em várias plataformas e distribuem uma nova versão para bilhões de máquinas.
Depois, toda essa engenharia precisa esperar alguém terminar de ler uma aba que permanece aberta desde terça-feira.
A atualização dinâmica não eliminará vulnerabilidades, reinicializações ou falhas de software. Pode reduzir o período em que uma correção pronta permanece inutilizada.
Em segurança digital, algumas horas fazem diferença.
O Chrome quer parar de pedi-las ao usuário.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis