noticias
Cibercriminosos Invadem o Seu Histórico Médico: 94 Mil Arquivos Expostos e o Caos na Nuvem Brasileira
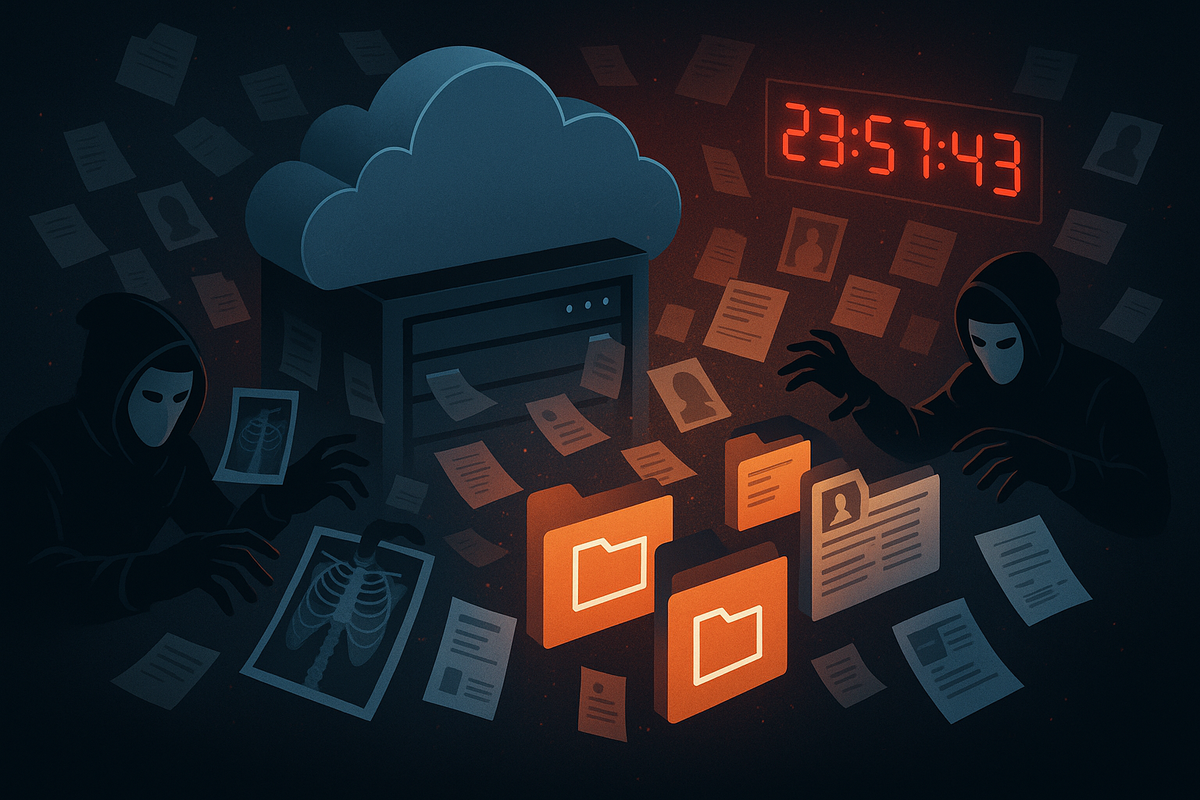
Resumo da Manchete (para imagem): Um servidor em nuvem flutuando no ar, com pastas digitais se abrindo e exames médicos (raios-x, laudos, imagens de pacientes) sendo sugados por mãos sombrias com máscaras digitais, enquanto uma contagem regressiva vermelha brilha ao fundo como um relógio de apocalipse cibernético.
Imagine acordar com uma notificação no celular não de um lembrete de consulta, mas de um hacker oferecendo seu raio-x mais embaraçoso por alguns bitcoins. Pois é, esse pesadelo virou realidade para milhares de brasileiros quando um grupo de cibercriminosos assumiu o controle de mais de 94 mil arquivos médicos sensíveis. Estamos falando de exames laboratoriais, fotos íntimas de pacientes, avaliações clínicas e até registros de menores de idade — tudo sugado da nuvem como se fosse um torrent mal protegido. O erro? Um bucket de armazenamento em nuvem mal configurado, deixado aberto como uma geladeira em festa errada, convidando qualquer um para o banquete.
O Golpe Perfeito: Quando a Nuvem Vira Playground
No dia 8 de setembro de 2025, os criminosos publicaram em um site sombrio uma contagem regressiva dramática, prometendo vazar 34 GB de dados. Nada de ataques mirabolantes, zero-day ou exploits futuristas. Foi o básico: configuração errada, arquivos listados em texto plano, sem senha, sem trava. E o mais grave: clínicas e laboratórios conectados à fornecedora de software responsável não foram sequer avisados sobre o desastre. O silêncio virou cúmplice enquanto o relógio digital tic-tacava.
Pense na cadeia de suprimentos: um único hub digital conecta médicos, pacientes e sistemas de gestão em centenas de instituições. Um furo ali, e o efeito dominó derruba a privacidade de todos. O resultado? Dados de crianças, imagens íntimas e relatórios médicos agora viram moeda de troca em fóruns obscuros.
Os Colecionadores Seriais do Caos em Saúde
O padrão desse tipo de ataque já está claro: o setor de saúde virou o playground preferido dos cibercriminosos. Em diferentes países, ataques recentes expuseram laudos, folhas de pagamento, consentimentos médicos e até pedidos de refeição de pacientes. O Brasil entrou forte nessa lista, com esta sendo mais uma rodada de um campeonato que ninguém quer vencer.
O detalhe sórdido é a paciência predatória: eles não vazam tudo de uma vez. Seguram os dados como reféns, monetizando cada vítima separadamente. É como transformar a privacidade em um leilão interminável.
A Nuvem Traiçoeira: O Velho Problema dos Buckets Públicos
Aqui vai o ponto técnico: buckets de nuvem mal configurados continuam sendo o calcanhar de Aquiles da transformação digital. No caso, estavam configurados como públicos, permitindo acesso remoto sem autenticação. Resultado: arquivos listados em manifests de texto simples, facilitando a extração em minutos. Sem criptografia, sem bloqueio, sem rastreio.
O impacto é cascata: clínicas e laboratórios conectados agora enfrentam riscos secundários, porque um vazamento abre portas para ataques posteriores. E a ironia? A própria nuvem que prometia eficiência virou um cofre aberto para ladrões digitais.
Lições que Deveriam Ser Banais, Mas São Ignoradas
A cartilha de proteção é quase óbvia, mas continua sendo ignorada:
Criptografia ponta a ponta.
Política de privilégios mínimos para acessos.
Buckets privados com monitoramento ativo.
Treinamentos regulares para equipes.
Notificação imediata às autoridades e pacientes afetados.
A falha aqui não foi tecnológica, foi humana: alguém clicou em “público” achando que era “privado”.
Análise da Equipe Pixbugtech: Nota 2/10
Avaliação rápida:
Resiliência brasileira: 2/10, por expor dados sensíveis em erro primário.
Eficiência criminosa: 9/10, explorando vulnerabilidades óbvias com precisão.
Impacto social: altíssimo, corroendo confiança no ecossistema de saúde digital.
É o tipo de fiasco que mostra como a nuvem sem governança não passa de um HD externo gigante e vulnerável.
E Se o Seu Exame For o Próximo Leilão?
No fim das contas, o caso é um grito de alerta: não dá mais para tratar cibersegurança como opcional. Imagine se esses dados virarem combustível para fraudes em massa ou chantagens personalizadas. O cenário é distópico, mas real.
A pergunta que fica: seu histórico médico está trancado ou só parece?