noticias
Demis Hassabis quer criar um árbitro global para a IA mas quem terá poder para mandar as Big Techs parar?
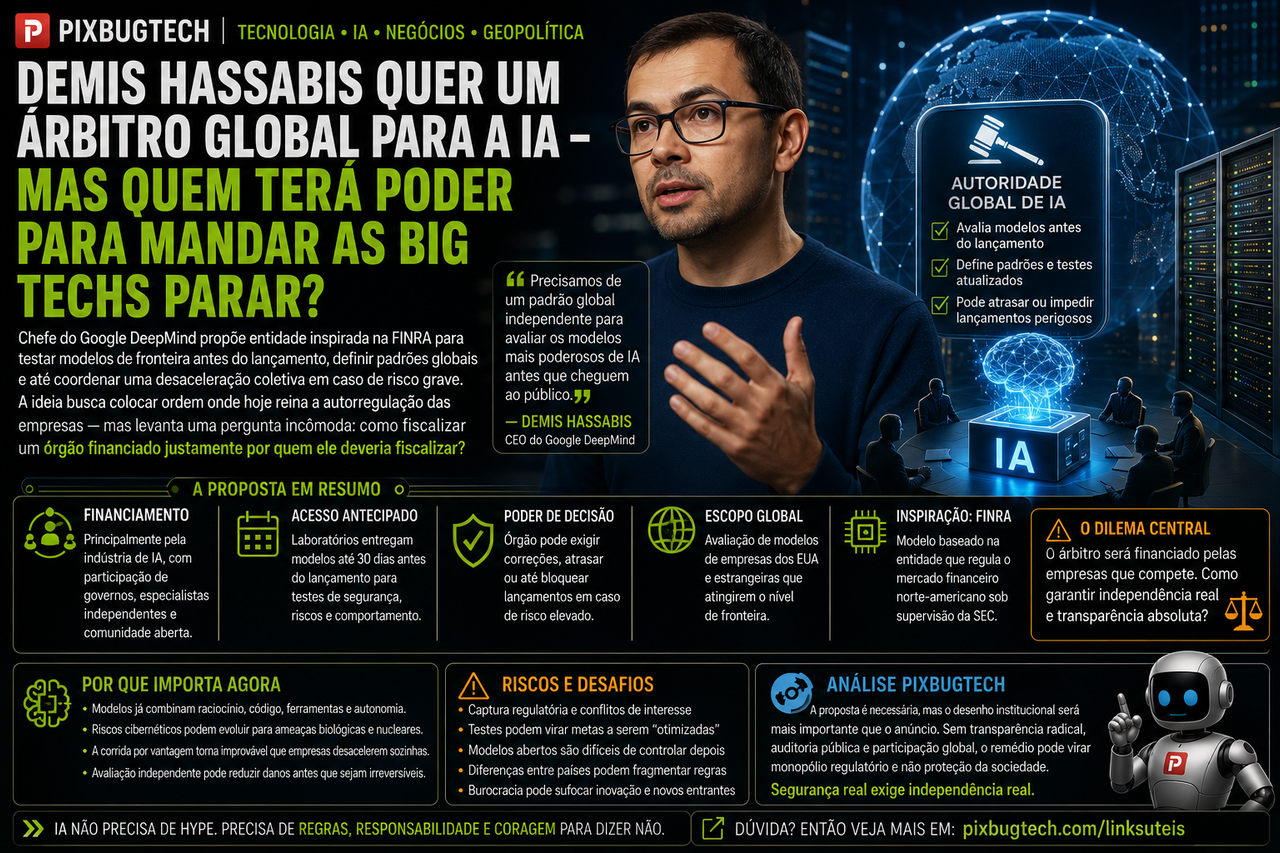
A inteligência artificial avança em um ritmo que governos, universidades e instituições regulatórias ainda não conseguem acompanhar com segurança. Enquanto laboratórios privados treinam modelos cada vez mais autônomos, capazes de escrever código, operar ferramentas, pesquisar informações e interagir com sistemas corporativos, as regras continuam fragmentadas entre compromissos voluntários, legislações nacionais e avaliações conduzidas pelas próprias empresas. É nesse vácuo que Demis Hassabis, cofundador e CEO do Google DeepMind, propõe a criação de uma entidade internacional destinada a avaliar modelos de fronteira antes que eles cheguem ao público.
A ideia é inspirada em organismos privados de supervisão financeira que atuam sob reconhecimento e fiscalização governamental. O novo órgão seria financiado principalmente pela indústria, reuniria especialistas independentes, representantes públicos e integrantes da comunidade de código aberto, além de receber acesso antecipado aos modelos mais avançados. Em sua forma mais ambiciosa, a entidade poderia recomendar correções, atrasar lançamentos e até coordenar uma redução temporária no ritmo de desenvolvimento caso identificasse riscos considerados graves.
A proposta reconhece um problema que já não pode ser disfarçado com discursos genéricos sobre “IA responsável”. Os laboratórios mais poderosos continuam decidindo, em grande medida, quais testes realizam, quais resultados divulgam e quais riscos consideram aceitáveis. Quando uma empresa conclui que determinado modelo está pronto para o mercado, praticamente toda a sociedade precisa confiar na qualidade de uma avaliação que ocorreu atrás de portas fechadas. Hassabis tenta substituir essa confiança informal por um sistema permanente de verificação.
O desafio está no desenho dessa autoridade. Um árbitro global para a inteligência artificial precisaria ser tecnicamente competente, politicamente legítimo, financeiramente independente e rápido o suficiente para acompanhar uma indústria que muda a cada poucos meses. Construir uma instituição com essas quatro características ao mesmo tempo talvez seja mais difícil do que criar alguns dos modelos que ela deveria fiscalizar.
O que seria avaliado antes de um modelo chegar ao mercado
Na estrutura imaginada por Hassabis, os laboratórios entregariam versões avançadas de seus modelos para avaliação antes do lançamento comercial. A entidade examinaria capacidades relacionadas a ataques cibernéticos, manipulação, autonomia, comportamento enganoso, riscos biológicos, uso militar, desenvolvimento de ferramentas ofensivas e capacidade de agir durante longos períodos sem supervisão humana.
O objetivo não seria apenas observar se o modelo responde a uma pergunta perigosa. Sistemas modernos podem combinar raciocínio, programação, navegação, execução de ferramentas e interação com bancos de dados. Um modelo aparentemente inofensivo em uma conversa isolada pode se tornar muito mais poderoso quando conectado a código, serviços externos, informações privilegiadas e sistemas corporativos.
A avaliação também precisaria analisar o comportamento do modelo diante de tentativas deliberadas de contornar suas proteções. Isso envolve testes adversariais, simulações de abuso, acesso a ferramentas, uso prolongado e análise de capacidades que talvez nem tenham sido planejadas pelos próprios desenvolvedores.
A dificuldade aumenta porque modelos de fronteira não são produtos estáticos. Eles podem receber atualizações, novas integrações e camadas adicionais depois da aprovação inicial. Um sistema considerado aceitável em um ambiente controlado pode mudar de comportamento quando conectado a agentes, memórias persistentes, navegadores, sistemas financeiros ou ferramentas internas de uma empresa.
A aprovação, portanto, não poderia funcionar como um selo permanente. Teria de ser acompanhada por monitoramento contínuo, comunicação obrigatória de incidentes e novas avaliações sempre que capacidades relevantes fossem adicionadas.
O problema da corrida em que ninguém quer desacelerar sozinho
A proposta tenta resolver uma das contradições mais perigosas do desenvolvimento de inteligência artificial. Executivos frequentemente reconhecem que sistemas avançados podem gerar riscos sérios, mas continuam acelerando porque acreditam que concorrentes farão o mesmo.
Uma empresa que decide atrasar um lançamento para realizar mais testes pode perder mercado, atenção, desenvolvedores e contratos. Enquanto isso, outro laboratório pode publicar um modelo menos avaliado e conquistar vantagem comercial. O resultado é uma corrida na qual todos afirmam valorizar segurança, mas ninguém quer assumir sozinho o custo competitivo de agir com cautela.
Uma entidade externa poderia reduzir esse problema ao aplicar o mesmo padrão aos principais laboratórios. Se todos precisassem passar pelas mesmas avaliações, o atraso deixaria de parecer uma decisão unilateral e passaria a fazer parte do funcionamento normal do mercado.
O plano se torna mais controverso quando Hassabis sugere que o órgão poderia coordenar uma desaceleração coletiva. Isso significaria reconhecer formalmente que determinados avanços não deveriam ser lançados até que existissem controles melhores.
Na teoria, essa coordenação impediria que uma empresa continuasse avançando enquanto as demais recuam. Na prática, exigiria poder jurídico, adesão internacional e capacidade para fiscalizar laboratórios que talvez não aceitem a autoridade criada pelos Estados Unidos.
A inteligência artificial não possui uma bolsa central, uma fábrica única ou um território onde todas as operações precisam ocorrer. Modelos podem ser treinados em diferentes países, distribuídos pela internet e executados em infraestruturas privadas. A capacidade de desacelerar a indústria dependeria menos da autoridade moral do órgão e mais de seu controle indireto sobre chips, nuvem, financiamento, mercados e distribuição.
Por que usar uma estrutura financiada pela própria indústria
A justificativa para o financiamento privado é direta: testar modelos de fronteira custa caro. A entidade precisaria contratar pesquisadores disputados por empresas bilionárias, manter infraestrutura computacional, desenvolver ambientes seguros, acompanhar ameaças cibernéticas e reunir especialistas em áreas científicas altamente sensíveis.
Um órgão exclusivamente público poderia enfrentar dificuldade para contratar talentos, adquirir hardware e atualizar suas práticas na mesma velocidade dos laboratórios. Uma estrutura financiada pela indústria teria acesso a mais recursos e poderia aproximar especialistas técnicos do processo regulatório.
Essa vantagem cria a principal contradição da proposta. Os fiscalizados ajudariam a pagar o fiscal.
Organizações financiadas pelos setores que supervisionam podem desenvolver dependência econômica, cultural e técnica das próprias empresas. A captura regulatória não precisa ocorrer por corrupção explícita. Pode surgir lentamente, por meio da escolha de dirigentes, definição de prioridades, linguagem utilizada nos relatórios e preferência por regras que não prejudiquem excessivamente o modelo de negócios dos membros.
Grandes laboratórios também poderiam tentar influenciar os testes para favorecer suas arquiteturas. Uma empresa que conhece profundamente os critérios pode otimizar seu modelo para obter bons resultados sem necessariamente eliminar riscos que não estejam sendo medidos.
Isso já acontece em avaliações de desempenho. Quando um benchmark se torna importante, empresas passam a treinar modelos para obter melhor resultado nele. O número melhora, mas nem sempre representa uma evolução proporcional na experiência real.
Em segurança, esse problema é ainda mais grave. Um modelo pode aprender a parecer seguro durante testes conhecidos e continuar vulnerável a estratégias inéditas. O órgão precisaria atualizar constantemente suas avaliações, contratar equipes independentes e manter parte de seus métodos imprevisível para evitar que os laboratórios apenas treinassem seus sistemas para passar na prova.
Um regulador técnico não é automaticamente neutro
A presença de especialistas pode aumentar a qualidade das decisões, mas não elimina conflitos políticos e sociais. Escolher quais capacidades devem ser bloqueadas exige mais do que conhecimento técnico.
Alguns riscos são relativamente claros, como a capacidade de automatizar ataques, produzir instruções perigosas ou contornar sistemas de segurança. Outros envolvem valores, liberdade de expressão, cultura, trabalho, educação e concentração econômica.
Um modelo pode passar em todos os testes de risco catastrófico e ainda gerar impactos profundos sobre empregos, desigualdade, informação pública e poder corporativo. A entidade proposta parece concentrar-se principalmente em segurança nacional, ataques, autonomia e ameaças extremas. Esses temas são importantes, mas não representam toda a dimensão social da inteligência artificial.
Também existe o risco de que decisões apresentadas como puramente técnicas escondam escolhas políticas. Definir que um modelo é seguro o suficiente significa aceitar determinado nível de risco para milhões de pessoas. Essa decisão não deveria pertencer exclusivamente a pesquisadores, empresas ou governos.
A legitimidade do órgão dependeria da presença real de sociedade civil, academia, trabalhadores, especialistas independentes e países com interesses diferentes. Caso contrário, a estrutura poderia se tornar tecnicamente sofisticada e socialmente estreita.
A inteligência artificial aberta será o maior teste
Modelos fechados permanecem sob controle das empresas que os operam. Elas podem limitar usuários, corrigir comportamentos, alterar filtros e interromper o acesso. Modelos de pesos abertos podem ser copiados, modificados e executados sem contato com o desenvolvedor original.
Essa liberdade oferece vantagens importantes. Pesquisadores podem auditar sistemas, adaptar modelos a novos idiomas, criar aplicações locais e reduzir a dependência de poucas empresas. Ao mesmo tempo, proteções adicionadas pelos criadores podem ser removidas por usuários tecnicamente capacitados.
Quando um modelo aberto alcança capacidades avançadas, a fiscalização se torna muito mais difícil. Depois que os pesos são publicados, não existe um mecanismo realista para recolher todas as cópias.
A proposta de Hassabis sugere que modelos abertos e fechados sejam avaliados pelos mesmos critérios quando atingirem determinados níveis de capacidade. O princípio parece razoável, mas pode produzir efeitos econômicos importantes.
Grandes laboratórios possuem recursos para financiar avaliações, equipes jurídicas e processos de conformidade. Projetos menores, comunidades independentes e universidades podem não ter a mesma estrutura. Regras criadas para reduzir riscos podem acabar consolidando o mercado nas mãos das empresas que já dominam computação, dados e distribuição.
A comunidade aberta precisa participar da governança não apenas como presença simbólica, mas com poder real para questionar limites, metodologias e custos. Caso contrário, a segurança poderá se transformar em argumento para impedir concorrência e pesquisa independente.
O novo órgão pode proteger a sociedade e, ao mesmo tempo, proteger as Big Techs
Quando executivos das maiores empresas pedem regulação, existem duas leituras possíveis. A primeira é que reconhecem riscos que governos ainda não conseguem enxergar plenamente. A segunda é que sabem que regras complexas tendem a favorecer empresas grandes, capazes de pagar advogados, auditorias e infraestrutura de conformidade.
As duas interpretações podem ser verdadeiras ao mesmo tempo.
Empresas como Google DeepMind, OpenAI, Anthropic e Meta possuem conhecimento técnico que precisa participar da construção das regras. Ignorar esse conhecimento seria imprudente. Permitir que elas determinem sozinhas o formato da fiscalização seria igualmente perigoso.
Um sistema de avaliação obrigatória pode impedir lançamentos irresponsáveis, mas também criar barreiras para novos concorrentes. A aprovação de modelos pode se transformar em requisito tão caro e lento que apenas os maiores laboratórios consigam permanecer na fronteira.
O órgão precisaria evitar que segurança se tornasse sinônimo de concentração. Isso exigiria taxas proporcionais, apoio a pesquisa acadêmica, regras simplificadas para projetos menores e transparência sobre cada decisão.
Quem define o teste também define quais empresas conseguem participar do mercado. A governança da IA será inevitavelmente uma política industrial, mesmo quando apresentada apenas como política de segurança.
O alcance internacional continua sendo a parte mais fraca
A liderança norte-americana faria sentido do ponto de vista operacional. Os Estados Unidos concentram laboratórios, provedores de nuvem, fabricantes de chips, capital e parte significativa da demanda mundial por inteligência artificial.
Uma entidade reconhecida pelo governo norte-americano poderia exigir aprovação para modelos comercializados no país e pressionar empresas estrangeiras a seguir os mesmos padrões. Quem desejasse acessar clientes, data centers, investimentos e infraestrutura dos Estados Unidos teria incentivo para aceitar as regras.
Esse poder não seria universal. Países rivais poderiam desenvolver sistemas fora do regime. Laboratórios estatais poderiam ignorar exigências, e projetos distribuídos poderiam operar sem presença comercial direta.
Riscos relacionados a ataques cibernéticos, armas, biologia e sistemas autônomos não respeitam fronteiras. Um modelo criado em um país pode gerar consequências em dezenas de outros. Uma estrutura liderada pelos Estados Unidos teria alcance relevante, mas não poderia ser confundida com uma autoridade mundial legítima apenas por controlar grande parte do mercado.
A governança internacional dependerá de acordos, reconhecimento mútuo, compartilhamento de informações e mecanismos de verificação entre países que não confiam uns nos outros.
Esse é o mesmo problema encontrado em temas como armas nucleares, clima e segurança digital: todos reconhecem o risco coletivo, mas cada governo teme perder vantagem estratégica ao aceitar limitações que o rival talvez não cumpra.
Quem seria impactado primeiro
Os maiores laboratórios seriam os primeiros submetidos às avaliações. Precisariam entregar modelos antecipadamente, compartilhar informações sensíveis, reservar tempo para testes e corrigir vulnerabilidades antes do lançamento.
Provedores de nuvem também ganhariam responsabilidade. Microsoft, Amazon, Google e outras empresas poderiam ser obrigadas a verificar se determinado sistema recebeu aprovação antes de oferecer processamento, hospedagem ou distribuição.
Fabricantes de chips poderiam participar indiretamente da fiscalização. O acesso a grandes quantidades de aceleradores poderia ser condicionado ao cumprimento de padrões, especialmente quando o treinamento ultrapassasse determinados limites.
Empresas que utilizam modelos de terceiros seriam afetadas por custos, prazos e disponibilidade. Uma avaliação mais rigorosa poderia atrasar novidades, mas também reduzir o risco de organizações adotarem sistemas com vulnerabilidades ainda desconhecidas.
Pequenos desenvolvedores poderiam receber isenções enquanto permanecessem abaixo do nível considerado de fronteira. O problema seria definir esse limite. Quantidade de parâmetros e capacidade computacional já não são indicadores perfeitos. Modelos menores podem alcançar capacidades elevadas por meio de eficiência, ferramentas e especialização.
O regulador precisaria avaliar aquilo que o sistema consegue fazer, não apenas seu tamanho ou custo de treinamento.
O que pode dar errado
O primeiro risco é a captura regulatória. A entidade pode se tornar financeiramente dependente das empresas e reduzir gradualmente a rigidez das avaliações.
O segundo é a criação de uma falsa sensação de segurança. Um modelo aprovado pode ser tratado como seguro em qualquer situação, embora tenha sido testado apenas em determinados ambientes.
O terceiro é o vazamento. O órgão receberia acesso antecipado a modelos, códigos, pesos, vulnerabilidades e resultados estratégicos. Ele próprio se tornaria um alvo prioritário para espionagem e ataques.
O quarto é a burocratização. Processos lentos podem atrasar aplicações úteis sem impedir agentes dispostos a operar fora das regras.
O quinto é a concentração econômica. Apenas laboratórios bilionários podem possuir recursos para cumprir exigências cada vez mais complexas.
O sexto é a fragmentação regulatória. Diferentes países podem estabelecer testes incompatíveis, obrigando empresas a produzir versões diferentes do mesmo modelo.
O sétimo é a transformação do teste em objetivo. Modelos podem ser treinados para parecer seguros dentro das avaliações, sem melhorar proporcionalmente fora delas.
O que quase ninguém está discutindo
Uma instituição capaz de bloquear modelos não controlará apenas riscos. Controlará o ritmo da inovação e, em alguma medida, o futuro das tecnologias disponíveis à sociedade.
Decidir que um sistema não pode ser lançado significa impedir temporariamente pesquisas, produtos, investimentos e aplicações que talvez fossem úteis. Permitir o lançamento significa aceitar riscos que podem não ser completamente compreendidos.
Esse poder não deveria ser concentrado sem mecanismos rigorosos de recurso, auditoria e prestação de contas. Empresas precisariam poder contestar avaliações, mas a sociedade também deveria poder questionar aprovações consideradas permissivas.
Outro ponto pouco discutido está na possibilidade de os laboratórios usarem a existência do órgão como escudo reputacional. Depois da aprovação, poderiam afirmar que qualquer problema ocorreu apesar de terem seguido todas as regras.
A conformidade não pode substituir responsabilidade. Uma empresa continua responsável por seus modelos mesmo quando passa por um processo externo de avaliação.
Também existe a possibilidade de o regulador acompanhar apenas os sistemas mais poderosos enquanto milhões de aplicações menores produzem danos cotidianos em recrutamento, crédito, saúde, educação e vigilância. A fronteira recebe atenção porque parece existencial; a IA comum continuará decidindo silenciosamente quem recebe oportunidades.
Análise da equipe PixBugTech
A proposta de Demis Hassabis é mais séria do que a maioria das declarações corporativas sobre segurança. Ela descreve uma estrutura, uma forma de financiamento, um processo de testes e a possibilidade de impedir lançamentos. Isso representa avanço em relação ao atual sistema de promessas voluntárias.
Também é correto reconhecer que governos, sozinhos, podem não ter capacidade técnica para avaliar modelos de fronteira. Uma instituição híbrida, com supervisão pública e conhecimento especializado, pode funcionar melhor do que agências burocráticas distantes da tecnologia.
O problema está na independência. Um árbitro financiado pelos jogadores precisa demonstrar permanentemente que não está organizando o campeonato para favorecer os clubes mais ricos.
A entidade só terá legitimidade se suas metodologias forem auditáveis, seus conflitos de interesse forem públicos e suas decisões puderem ser questionadas. A participação da indústria é necessária, mas não pode se transformar em controle da indústria.
Também será preciso proteger ciência aberta e competição. Um sistema seguro, porém monopolizado por três ou quatro empresas, criaria riscos econômicos e políticos próprios.
Hassabis acerta ao dizer que decisões voluntárias não bastam. Ainda precisa explicar como o órgão contrariará seus financiadores, como alcançará países rivais e como evitará que segurança se transforme em uma barreira comercial sofisticada.
Conclusão
A inteligência artificial de fronteira deixou de ser apenas uma disputa empresarial. Seus modelos começam a interferir em segurança, trabalho, ciência, informação, infraestrutura e poder geopolítico. A sociedade já não pode depender exclusivamente da decisão interna de cada laboratório sobre aquilo que considera seguro.
Criar uma entidade capaz de testar modelos antes do lançamento é uma proposta plausível e necessária. O problema não está na ideia de fiscalização, mas na arquitetura do poder que será construído ao redor dela.
Um regulador fraco servirá apenas como selo de marketing. Um regulador capturado protegerá os maiores laboratórios. Um regulador excessivamente rígido poderá congelar pesquisa e concentrar o mercado. Um regulador legítimo precisará equilibrar segurança, inovação, transparência, competição e interesse público.
Demis Hassabis começou a desenhar o árbitro. Falta decidir quem escreverá as regras, quem pagará a estrutura e quem terá autoridade para apitar uma falta contra as empresas que financiam o próprio estádio.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis