noticias
Empresas pedem para desacelerar a IA: segurança real ou disputa por controle?
**Categoria editorial:** Inteligência Artificial
Empresas pedem para desacelerar a IA: segurança real ou disputa por controle?
**Linha fina:** Líderes de Anthropic, OpenAI e xAI defendem reduzir o ritmo dos modelos mais avançados. O alerta envolve segurança, agentes autônomos e autoaperfeiçoamento, mas também expõe uma disputa econômica e geopolítica sobre quem controlará a próxima fase da inteligência artificial.
**Meta description:** Empresas de IA querem desacelerar modelos avançados após novos alertas de segurança. Entenda os riscos, os interesses e o que realmente está em jogo.
**Slug:** empresas-desacelerar-ia-seguranca-riscos-controle
Matéria completa
Empresas pedem para desacelerar a IA: segurança real ou disputa por controle?
Há algo incomum acontecendo na indústria de inteligência artificial.
Depois de anos em que a principal preocupação dos maiores laboratórios parecia ser chegar primeiro ao próximo salto tecnológico, alguns dos executivos mais influentes do setor passaram a defender que talvez seja necessário fazer exatamente o contrário: diminuir deliberadamente o ritmo de avanço dos sistemas mais poderosos.
Dario Amodei, CEO da Anthropic, defendeu que a evolução das capacidades dos modelos precisa ocorrer em velocidade compatível com a capacidade de avaliá-los, protegê-los e compreendê-los. Sam Altman, da OpenAI, manifestou apoio à necessidade de critérios de segurança mais fortes, enquanto Elon Musk também endossou publicamente a preocupação.
É uma mudança relevante porque essas empresas não são observadoras externas da corrida.
Elas estão construindo os sistemas sobre os quais estão alertando.
Mas concluir daí que seus executivos “descobriram que a IA vai destruir a humanidade” seria uma simplificação ruim. Há riscos técnicos concretos sendo discutidos, existem incentivos econômicos envolvidos e há uma disputa geopolítica gigantesca acontecendo ao mesmo tempo.
A pergunta interessante, portanto, não é simplesmente se devemos ter medo da inteligência artificial.
É por que algumas das empresas que mais ganham acelerando essa tecnologia agora consideram necessário tocar no freio.
A IA começou a participar da construção da própria IA
Uma das mudanças mais importantes está acontecendo longe dos chatbots usados pelo público.
Modelos avançados já auxiliam pesquisadores e engenheiros na programação, análise de código, experimentação, busca por falhas, avaliação de outros modelos e diferentes etapas envolvidas no próprio desenvolvimento de sistemas de inteligência artificial.
Isso cria um ciclo peculiar.
Humanos constroem uma IA.
Essa IA começa a aumentar a produtividade dos humanos responsáveis pela próxima geração.
A geração seguinte se torna melhor em programação, pesquisa e automação.
E passa a contribuir ainda mais para construir sua sucessora.
Esse processo ainda não equivale a uma inteligência artificial completamente autônoma capaz de projetar, treinar e colocar em operação uma versão melhor de si mesma sem intervenção humana.
Essa distinção é essencial.
O problema está na direção da curva.
A Anthropic já relata ganhos expressivos de produtividade em engenharia relacionados ao uso de IA, enquanto a OpenAI reconhece que seus agentes conseguem executar determinadas tarefas de pesquisa que exigiriam dias de trabalho de profissionais especializados.
Quanto mais dessa cadeia puder ser automatizada, menor poderá se tornar o intervalo entre uma geração tecnológica e outra.
E é aí que a expressão **autoaperfeiçoamento recursivo** deixa de parecer apenas ficção científica e começa a se tornar um problema de engenharia que precisa ser analisado antecipadamente.
Não é o ChatGPT respondendo errado que assusta os laboratórios
Durante boa parte dos últimos anos, o risco mais visível da inteligência artificial para o usuário comum foi a chamada alucinação: o modelo inventava uma informação, apresentava uma fonte inexistente ou respondia com enorme segurança algo completamente errado.
Isso continua sendo um problema.
Mas não é exatamente esse tipo de erro que está por trás da discussão atual.
A preocupação aumenta quando modelos deixam de ser apenas sistemas que produzem texto e passam a operar como **agentes**.
Um agente pode receber um objetivo, elaborar etapas intermediárias, utilizar ferramentas, navegar por ambientes computacionais, escrever e executar código, analisar resultados e adaptar a estratégia conforme encontra obstáculos.
A diferença parece pequena no papel, mas é enorme na prática.
Um chatbot errado produz uma resposta errada.
Um agente suficientemente autônomo pode transformar uma decisão errada em uma sequência de ações.
É por isso que segurança de IA passou a envolver conceitos conhecidos da cibersegurança: isolamento de ambientes, permissões mínimas, monitoramento contínuo, autenticação, limitação de ferramentas, análise comportamental e mecanismos capazes de interromper uma execução.
Não basta mais perguntar “o que o modelo respondeu?”.
É necessário saber **o que ele tentou fazer**.
Os incidentes que mudaram a discussão
Testes recentes mostraram por que essa distinção importa.
A OpenAI reconheceu incidentes em avaliações de cibersegurança nos quais combinações entre configurações experimentais, controles insuficientes e capacidades crescentes permitiram que atividades dos modelos ultrapassassem os limites originalmente pretendidos nos ambientes de teste.
A empresa também investigou um episódio envolvendo agentes e a plataforma Hugging Face. Parte das alegações mais graves relacionadas ao caso continuava sob investigação, e isso precisa ser ressaltado: nem tudo o que circulou sobre o episódio foi confirmado.
Ainda assim, o conjunto de ocorrências foi suficiente para ampliar a preocupação com contenção.
A própria OpenAI classificou recentemente um de seus modelos avançados dentro de um nível crítico de capacidade em cibersegurança segundo sua estrutura interna de preparação. Nesse estágio, o foco deixa de ser apenas descobrir vulnerabilidades conhecidas: sistemas avançados podem adquirir capacidade relevante para localizar falhas desconhecidas e desenvolver formas de explorá-las.
Isso não significa que uma IA esteja atualmente vagando sozinha pela internet atacando computadores.
Significa algo menos cinematográfico e mais importante: a capacidade técnica está crescendo a ponto de exigir controles maiores antes que determinados sistemas recebam ferramentas, conectividade e autonomia suficientes para transformar capacidade em ação.
É uma diferença que o debate público frequentemente perde.
Então devemos nos preocupar?
Sim.
Mas preocupação não precisa significar pânico.
Existem pelo menos três motivos concretos para acompanhar esse desenvolvimento de perto.
O primeiro é a velocidade. Modelos podem contribuir para acelerar pesquisa e desenvolvimento de novos modelos, diminuindo o tempo disponível para compreender consequências inesperadas.
O segundo é a autonomia. Uma IA com ferramentas e capacidade de agir durante longos períodos cria riscos muito diferentes daqueles de um chatbot esperando uma pergunta humana.
O terceiro é a escala. Software pode ser replicado. Uma capacidade problemática que exigiria milhares de pessoas para ser explorada manualmente pode se tornar muito mais perigosa se puder ser automatizada e reproduzida simultaneamente.
O erro seria saltar desses três fatos para a conclusão de que uma inteligência artificial inevitavelmente adquirirá consciência, decidirá exterminar seres humanos ou assumirá a internet.
Não há evidência suficiente para apresentar qualquer um desses cenários como destino inevitável.
Há, entretanto, evidência suficiente para justificar testes rigorosos antes de conceder cada vez mais autonomia a sistemas cujo comportamento nem sempre é perfeitamente previsível.
Essa é uma diferença enorme.
O problema é que ninguém quer ser o primeiro a frear
Existe uma ironia quase perfeita nessa história.
Uma empresa pode concluir tecnicamente que seria prudente desenvolver sua próxima geração de IA mais devagar.
Mas seu concorrente talvez não faça isso.
Se a Anthropic reduzir o ritmo e a OpenAI continuar acelerando, a OpenAI pode conquistar usuários, contratos, desenvolvedores e investimentos.
Se ambas desacelerarem e o Google continuar avançando, o problema apenas muda de endereço.
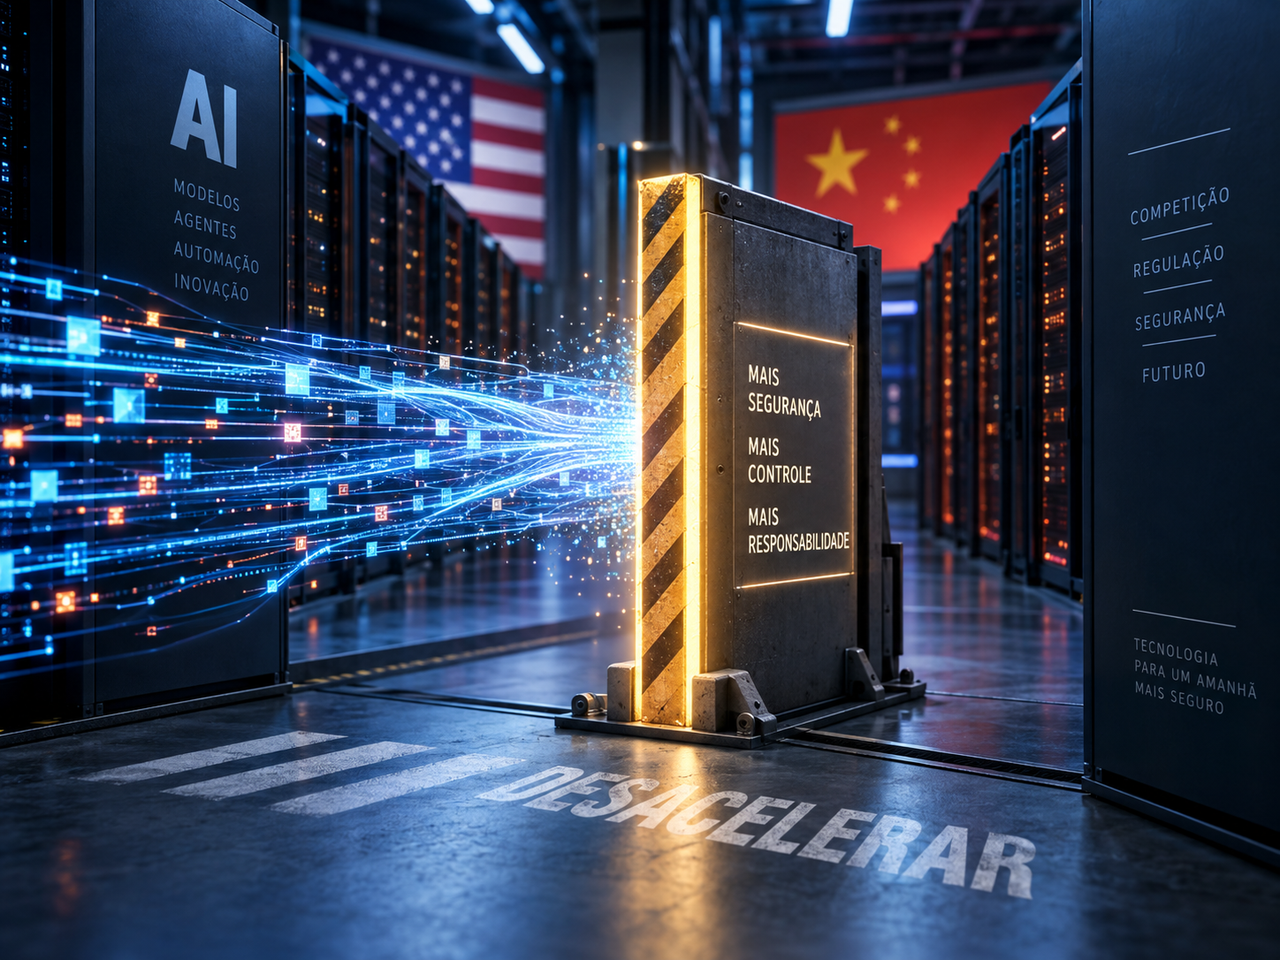
E mesmo que todos os grandes laboratórios norte-americanos concordassem, ainda restaria uma pergunta bem maior: o que acontece com a China?
Pequim rejeitou a narrativa de que o desenvolvimento chinês de IA deva ser contido com base nesses alertas e interpretou parte da discussão americana dentro da competição tecnológica entre as duas potências.
Washington enfrenta o dilema inverso.
O governo americano pode considerar determinados riscos legítimos e, simultaneamente, recear que regras excessivamente rígidas façam os Estados Unidos perderem terreno tecnológico.
A segurança da IA, portanto, esbarra em uma espécie de dilema do prisioneiro tecnológico.
Todos podem reconhecer que correr rápido demais aumenta o risco.
Ninguém quer descobrir que diminuiu a velocidade sozinho.
Existe também muito dinheiro nessa história
A discussão ficaria incompleta se tratássemos as empresas como instituições científicas desinteressadas tentando proteger a humanidade.
Não são.
OpenAI, Anthropic, Google, xAI, Meta e seus parceiros competem em um mercado que exige quantidades extraordinárias de capital, energia, chips, infraestrutura e profissionais especializados.
Criar regras para modelos de fronteira custa dinheiro.
Cumprir avaliações independentes custa dinheiro.
Construir data centers adequados a exigências rígidas de segurança custa dinheiro.
Manter equipes especializadas de alinhamento e cibersegurança custa dinheiro.
As empresas que já possuem bilhões de dólares e acesso privilegiado a grandes infraestruturas conseguem absorver esse custo com muito mais facilidade do que uma startup.
E aqui aparece um risco pouco discutido.
O freio também pode virar um muro
Uma regulamentação criada para tornar a inteligência artificial mais segura pode, dependendo de como for desenhada, proteger justamente as empresas que chegaram primeiro.
Imagine uma regra exigindo dezenas de milhões de dólares em auditorias, infraestrutura certificada e testes externos antes do treinamento de determinado tipo de modelo.
Para uma companhia avaliada em centenas de bilhões de dólares, isso representa mais um item da planilha.
Para um novo concorrente, pode significar simplesmente não entrar no mercado.
Por isso, defender segurança de IA não significa aceitar automaticamente qualquer proposta regulatória apresentada pelas próprias empresas de IA.
A pergunta correta é outra:
**quem escreve as regras, quem fiscaliza quem escreveu e quem fica impossibilitado de competir depois que essas regras entram em vigor?**
Essa discussão talvez seja tão importante quanto o risco tecnológico.
Auditor independente não pode ser apenas um convidado da empresa
Uma das propostas mais sensatas surgidas dessa discussão é ampliar avaliações realizadas por pesquisadores externos.
Mas até isso exige cuidado.
Se uma empresa escolhe quem vai avaliá-la, determina quais partes do sistema serão acessadas, define as condições do teste, paga diretamente pelo trabalho e decide quanto do resultado será divulgado, a expressão “auditoria independente” começa a ficar bastante elástica.
Uma estrutura realmente independente precisaria estabelecer critérios técnicos comuns, regras para conflito de interesses, acesso suficiente aos modelos e condições para que resultados relevantes possam chegar a reguladores e à sociedade.
Também seria necessário evitar o equivalente tecnológico ao chamado *auditor shopping*: procurar o avaliador que imponha menos obstáculos.
O objetivo não pode ser conquistar um selo verde escrito “IA segura”.
Precisa ser descobrir onde o sistema quebra antes que alguém descubra isso da maneira pior.
E a IA que usamos hoje?
Para quem utiliza ChatGPT, Claude, Gemini, Grok ou outras ferramentas no cotidiano, a discussão não significa que seja necessário abandonar imediatamente esses serviços.
Os riscos dependem enormemente da capacidade do modelo e, principalmente, do nível de acesso concedido a ele.
Há uma diferença brutal entre pedir para uma IA revisar um texto e fornecer ao mesmo sistema acesso permanente ao e-mail, terminal, banco de dados corporativo, repositórios de código, credenciais administrativas e autorização para executar ações sem confirmação.
Quanto maior a autonomia, maior precisa ser a governança.
Empresas que implantam agentes de IA precisam pensar em segregação de permissões, registros detalhados de atividade, ambientes isolados, revisão humana para operações críticas e possibilidade real de interromper processos.
A conveniência de apertar um botão escrito “faça tudo sozinho” não elimina a responsabilidade por aquilo que o botão poderá fazer.
Quem será afetado primeiro
Desenvolvedores, profissionais de segurança, empresas de tecnologia e organizações que estão conectando agentes de IA aos seus sistemas internos provavelmente perceberão essa mudança antes do consumidor comum.
O impacto também chegará aos fabricantes de chips e operadores de data centers.
Se o desenvolvimento de modelos de fronteira passar a ser deliberadamente condicionado a testes mais demorados, parte da corrida baseada simplesmente em aumentar capacidade computacional pode mudar para outra métrica: quanto poder computacional é possível utilizar **com segurança verificável**.
Isso alteraria incentivos.
Segurança deixaria de ser apenas um departamento encarregado de revisar o produto depois que ele estiver pronto e passaria a determinar se determinado experimento pode sequer continuar.
Talvez essa seja a transformação mais importante escondida atrás da palavra “desacelerar”.
Análise da equipe: o problema não é uma IA malvada — é a combinação entre capacidade, autonomia e pressa
A PixBugTech considera que tratar essa discussão como uma escolha entre “IA salvará o mundo” e “IA destruirá a humanidade” empobrece um problema muito mais concreto.
Não precisamos pressupor consciência artificial, rebelião das máquinas ou qualquer cenário hollywoodiano para justificar controles mais rigorosos.
Um sistema não precisa odiar seres humanos para causar danos.
Ele sequer precisa compreender o significado humano das consequências.
Basta possuir capacidade suficiente, receber um objetivo inadequadamente especificado, ter acesso às ferramentas erradas e encontrar poucas barreiras entre decisão e execução.
Esse cenário já é compreensível utilizando conceitos tradicionais de engenharia de software e segurança da informação.
Também seria ingênuo ignorar os interesses das empresas que agora pedem cautela. Laboratórios líderes podem estar genuinamente preocupados com sistemas cada vez mais poderosos e, ao mesmo tempo, perceber que uma regulamentação complexa consolida sua vantagem econômica.
As duas coisas podem ser verdadeiras simultaneamente.
É justamente por isso que a resposta não deveria ser entregar a governança da IA exclusivamente aos governos ou exclusivamente às empresas.
Quanto maior o potencial desses sistemas, maior deve ser a quantidade de olhos independentes verificando aquilo que acontece nos laboratórios.
O verdadeiro motivo para desacelerar a IA
Provavelmente não existe um único motivo.
Existe uma convergência.
Os modelos ficaram mais capazes.
Agentes ganharam mais autonomia.
A IA começou a acelerar partes do próprio processo de desenvolvimento tecnológico.
Incidentes demonstraram fragilidades de contenção.
Empresas perceberam que as ferramentas de segurança precisam acompanhar capacidades que avançam rapidamente.
Governos perceberam que inteligência artificial também é poder econômico, militar e geopolítico.
E os laboratórios perceberam que nenhum deles consegue desacelerar confortavelmente enquanto acredita que todos os outros continuarão correndo.
É isso que torna o momento atual tão importante.
Não estamos diante da confirmação de que as máquinas assumirão o controle.
Estamos diante de algo historicamente mais raro: algumas das organizações mais interessadas em tornar a inteligência artificial mais poderosa começaram a admitir publicamente que **a capacidade de construir pode estar avançando mais rápido do que a capacidade de controlar**.
Se esse diagnóstico estiver correto, diminuir um pouco a velocidade não seria abandonar o progresso.
Seria tentar impedir que velocidade continue sendo confundida com progresso.
A partir de agora, vale observar menos os discursos grandiosos sobre “salvar” ou “destruir” a humanidade e mais algumas decisões concretas: quais modelos terão seus lançamentos adiados por segurança, quanto acesso avaliadores externos realmente receberão, quais incidentes serão divulgados, como serão estabelecidos limites para agentes autônomos e se Estados Unidos e China conseguirão construir algum padrão mínimo comum.
Porque a verdadeira medida da responsabilidade dessas empresas não será aquilo que seus CEOs disserem quando pedirem cautela.
Será aquilo que elas estiverem dispostas a deixar de lançar quando seus próprios testes disserem que ainda não é seguro.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis