noticias
Exploit incorrigível da Apple vira disputa judicial e revela o mercado secreto das falhas de iPhone
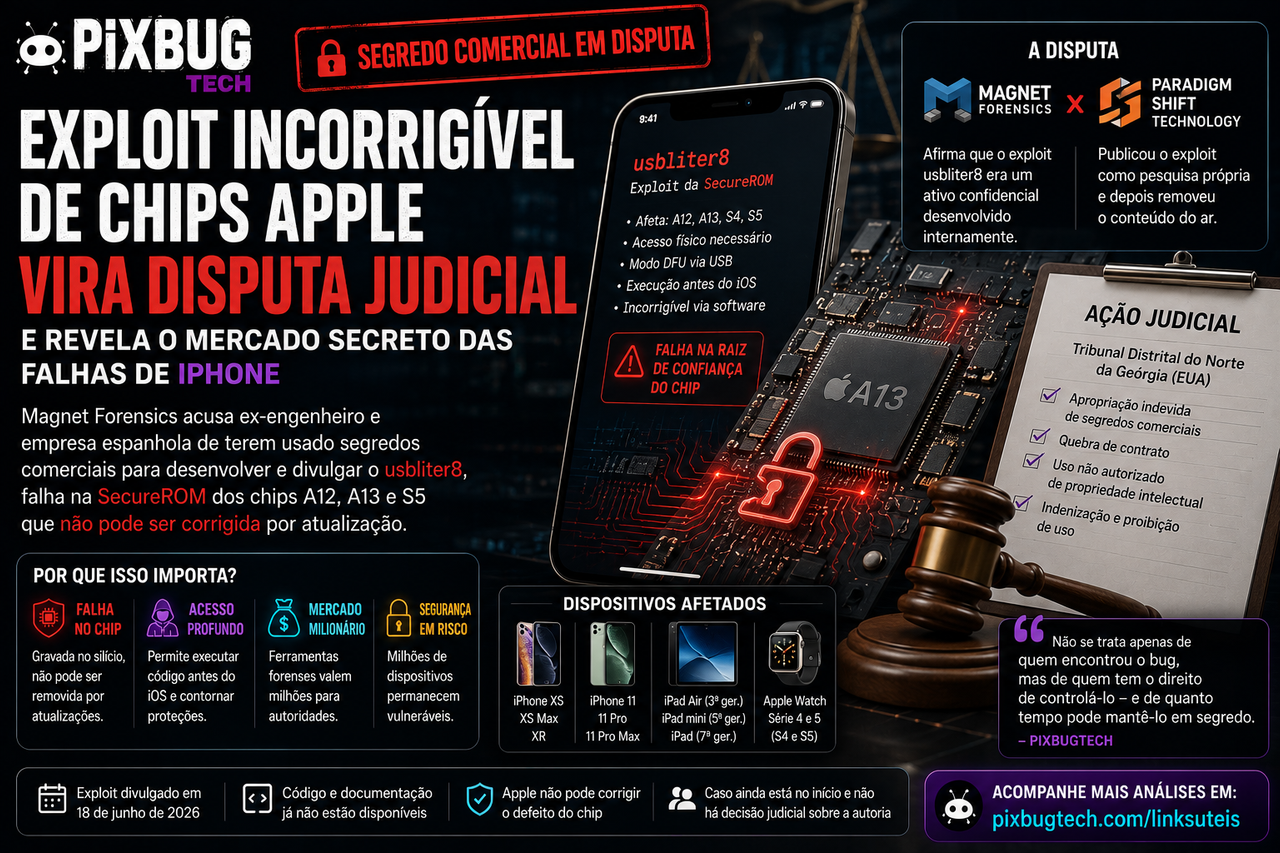
Uma vulnerabilidade gravada no próprio silício de chips da Apple tornou-se o centro de uma disputa judicial que mistura pesquisa de segurança, perícia policial, segredos comerciais e o mercado altamente lucrativo de ferramentas capazes de romper as proteções de smartphones.
A Magnet Forensics acusa um ex-engenheiro e a empresa espanhola Paradigm Shift Technology de terem publicado o usbliter8 utilizando conhecimento confidencial obtido durante o desenvolvimento de uma capacidade interna de acesso a dispositivos.
O usbliter8 havia sido apresentado publicamente em junho como um novo exploit da SecureROM dos chips A12, A13, S4 e S5. Em termos simples, ele permite executar código não autorizado antes que o sistema operacional da Apple seja carregado, interferindo no primeiro elo da cadeia de inicialização segura. Por estar localizado em código gravado de fábrica e impossível de reescrever por uma atualização comum, o defeito não pode ser eliminado dos aparelhos já produzidos.
O processo não discute apenas quem descobriu uma falha. A Magnet sustenta que a técnica era um ativo comercial confidencial, desenvolvido para integrar capacidades de perícia digital e acesso a dispositivos. A Paradigm Shift, por sua vez, havia apresentado o trabalho como uma pesquisa própria, divulgada após comunicação coordenada com a equipe de segurança da Apple. Os detalhes técnicos e o código demonstrativo foram retirados do ar depois que a disputa chegou à Justiça.
Ainda não existe decisão definitiva sobre quem criou o exploit, se houve apropriação indevida ou quanto do material publicado correspondia ao trabalho interno da Magnet. Mas o caso já expôs algo que a indústria costuma manter cuidadosamente fora da vista: vulnerabilidades de iPhone não são apenas bugs esperando uma correção. Elas podem valer milhões, sustentar produtos forenses e permanecer secretas durante anos justamente porque seu valor depende de a Apple não saber exatamente como fechá-las.
A falha pertence ao chip. A disputa, agora, é sobre quem pode dizer que ela lhe pertence.
O que a Magnet Forensics está alegando
A Magnet Forensics apresentou a ação em 7 de julho de 2026 contra Mario Del Gaudio e a Paradigm Shift Technology. Segundo a empresa, Del Gaudio trabalhou como engenheiro de exploits alocado em seus projetos entre novembro de 2023 e novembro de 2024, período em que teve acesso a uma das capacidades mais sensíveis do grupo.
O recurso era identificado internamente pela sigla “MSG”. A Magnet afirma que ele permitia explorar uma falha inédita na SecureROM de determinados processadores da Apple e fazia parte de uma tecnologia proprietária de acesso a dispositivos móveis. Depois do fim da relação profissional, Del Gaudio teria se associado à Paradigm Shift.
Meses mais tarde, em 18 de junho de 2026, a Paradigm Shift publicou um texto técnico chamado “Introducing usbliter8”, acompanhado por uma prova de conceito. Para a Magnet, a técnica descrita era substancialmente a mesma capacidade interna na qual o engenheiro havia trabalhado.
A empresa afirma possuir evidências da participação de Del Gaudio na publicação e sustenta que pedidos anteriores para remoção do conteúdo não foram atendidos. A ação busca indenização, proibição de novo uso do material e retirada das informações consideradas confidenciais.
Nada disso está definitivamente provado. Uma petição inicial apresenta a narrativa e as provas que a parte autora pretende defender. Os acusados ainda podem contestar a origem da pesquisa, demonstrar desenvolvimento independente, discutir se as informações realmente constituíam segredo comercial ou questionar a extensão das obrigações contratuais citadas.
A diferença não é uma formalidade jurídica. Em segurança digital, pesquisadores frequentemente chegam à mesma vulnerabilidade por caminhos diferentes, especialmente quando analisam componentes amplamente utilizados. Uma técnica semelhante pode indicar cópia, mas também pode resultar de limitações objetivas do mesmo hardware. Determinar a origem exigirá mais do que comparar os nomes dados ao exploit.
O usbliter8 atinge o primeiro código executado pelo aparelho
Quando um iPhone é ligado, o sistema operacional não começa a funcionar imediatamente. O processador executa uma sequência de componentes, cada um responsável por verificar se o próximo foi autorizado e assinado pela Apple.
O primeiro desses componentes fica armazenado na BootROM, chamada pela Apple de SecureROM. Trata-se de um código de baixo nível gravado no chip durante a fabricação. Sua função é estabelecer a raiz de confiança do dispositivo: antes de permitir que qualquer software posterior seja executado, ele verifica assinaturas criptográficas e impede a inicialização de componentes modificados.
O usbliter8 explora o processamento de dados USB durante o modo DFU, estado de recuperação usado para restaurar o aparelho quando o sistema convencional não consegue iniciar. A falha combina um comportamento inadequado do controlador USB com a forma como determinados chips configuram o acesso à memória nessa fase inicial.
Quando explorada, a vulnerabilidade permite executar código no contexto da SecureROM antes que as verificações normais da Apple assumam o controle. Isso pode abrir caminho para carregar componentes não assinados, modificar o processo de inicialização e desenvolver ferramentas de jailbreak ou análise forense mais profundas.
A gravidade técnica está na posição ocupada pela falha. Um erro encontrado em um aplicativo pode ser corrigido atualizando o aplicativo. Um defeito no iOS pode ser removido em uma nova versão do sistema. Uma vulnerabilidade na SecureROM permanece nos aparelhos porque o código responsável por ela não pode ser substituído.
É como descobrir um erro na planta estrutural depois que o prédio foi concluído. É possível instalar portas adicionais, câmeras e barreiras nos andares superiores. A fundação, porém, continuará sendo a mesma.
“Impossível de corrigir” não significa “qualquer pessoa pode invadir remotamente”
A expressão “unpatchable”, repetida em grande parte da cobertura, pode transmitir uma imagem mais ampla do que o exploit realmente permite. O usbliter8 não é um ataque remoto capaz de comprometer milhões de iPhones pela internet. Ele exige posse física do dispositivo, acesso ao modo DFU, conexão USB e equipamentos específicos.
Isso muda completamente o perfil de risco.
Um criminoso não pode simplesmente enviar uma mensagem ou abrir uma página para explorar essa falha. O aparelho precisa estar fisicamente em suas mãos e ser preparado para a execução da técnica. A vulnerabilidade é mais relevante em situações envolvendo dispositivos apreendidos, roubados, extraviados ou entregues a laboratórios com tempo e recursos suficientes para analisá-los.
O exploit também não destrói automaticamente todas as proteções do iPhone. A Secure Enclave, responsável por proteger chaves criptográficas, dados biométricos e processos relacionados ao código de desbloqueio, não é diretamente comprometida pela falha divulgada. Romper a inicialização segura oferece uma posição privilegiada, mas não equivale necessariamente a descriptografar imediatamente todas as informações do usuário.
Uma cadeia completa de acesso pode depender de outras vulnerabilidades, conhecimento do sistema e técnicas não publicadas. É justamente aí que empresas de perícia digital concentram grande parte de seu valor: uma falha isolada pode ser apenas a porta de entrada; o produto comercial precisa transformar essa abertura em extração confiável de dados.
A Apple também pode criar mitigações nas camadas seguintes, dificultar determinadas combinações de ataque e reduzir o que um invasor consegue fazer depois de explorar a BootROM. O defeito original permanece, mas seu aproveitamento prático pode ser limitado por mudanças no sistema.
Portanto, usuários comuns não precisam abandonar imediatamente seus aparelhos em pânico. Quem trabalha com informações especialmente sensíveis, enfrenta risco de apreensão direcionada ou depende de proteção contra adversários sofisticados possui motivos mais fortes para substituir dispositivos afetados.
A falha é permanente. O perigo não é uniforme.
Quais aparelhos estão envolvidos
A vulnerabilidade foi associada principalmente aos processadores A12 e A13, lançados pela Apple em 2018 e 2019. Entre os produtos mais conhecidos estão as famílias iPhone XS, iPhone XR e iPhone 11.
O alcance também inclui variações dos chips presentes em alguns iPads, nos Apple Watch com processadores S4 e S5 e em outros equipamentos que compartilham componentes relacionados. O HomePod mini, por exemplo, utiliza uma variação do S5.
Modelos com A14 e gerações posteriores não são apontados como vulneráveis ao usbliter8. Chips anteriores também não são automaticamente afetados pela mesma técnica, embora alguns possuam outras vulnerabilidades históricas de BootROM, como o conhecido checkm8.
O fato de os aparelhos terem sido lançados há vários anos reduz o impacto comercial imediato para a Apple, mas não torna a questão irrelevante. Muitos iPhone 11 continuam em circulação, recebem atualizações e são utilizados em empresas, repartições públicas e ambientes nos quais a substituição de equipamentos acontece lentamente.
Produtos móveis possuem uma vida operacional maior do que o ciclo anual de lançamentos faz parecer. Um chip de 2019 pode continuar protegendo conversas, documentos e credenciais em 2026. Quando a falha está no hardware, o tempo não a corrige; apenas aumenta o número de anos durante os quais o dispositivo pode passar por mãos diferentes.
A Magnet não é apenas uma empresa tentando proteger um relatório
A Magnet Forensics atua no mercado de investigação digital e fornece ferramentas para órgãos policiais, empresas e laboratórios forenses. Seu portfólio inclui o Magnet Graykey, produto voltado ao acesso e à extração de dados de dispositivos móveis.
Magnet e Grayshift passaram a operar sob a mesma estrutura em 2023. A Grayshift havia se tornado conhecida justamente pelo GrayKey, equipamento utilizado por autoridades para tentar acessar iPhones e aparelhos Android protegidos.
Esse contexto modifica a leitura do processo.
Se a alegação da Magnet estiver correta, o usbliter8 não era apenas uma descoberta mantida em uma pasta confidencial. Ele poderia representar uma capacidade operacional utilizada em produtos comerciais de perícia. Uma falha secreta possui enorme valor enquanto os fabricantes e o público desconhecem sua existência. Depois de divulgada, desenvolvedores podem estudar a técnica, concorrentes podem reproduzi-la e a Apple pode construir defesas nas camadas que ainda consegue modificar.
O valor econômico de um zero-day depende parcialmente do silêncio.
Essa lógica explica por que empresas pagam pesquisadores, mantêm laboratórios de exploração e protegem descobertas como propriedade intelectual. Elas não vendem necessariamente o bug isolado. Vendem a capacidade de transformá-lo em acesso confiável, repetível e utilizável por um cliente autorizado.
A publicação do usbliter8 pode ter reduzido o diferencial comercial de qualquer produto que já explorasse a mesma fraqueza. Também pode ter alertado usuários e a Apple para um risco que permaneceria invisível.
O que para uma empresa representa perda de segredo comercial pode representar, para a sociedade, a descoberta de que aparelhos considerados seguros possuíam uma porta conhecida por poucos.
É nessa contradição que o caso se torna maior do que o contrato de um engenheiro.
Quando uma vulnerabilidade vira propriedade privada
Segredos comerciais protegem informações que possuem valor econômico por não serem conhecidas e que foram submetidas a medidas razoáveis de confidencialidade. Fórmulas, processos industriais, listas de clientes, algoritmos e métodos técnicos podem receber essa proteção.
Uma técnica de exploração também pode se enquadrar nessa categoria quando é desenvolvida internamente, mantida em sigilo e utilizada comercialmente. A dificuldade começa quando o objeto protegido não é uma criação integral da empresa, mas uma falha existente em um produto fabricado por outra organização.
A Magnet não criou o defeito no chip da Apple. Segundo sua tese, criou ou desenvolveu o método necessário para explorá-lo. A diferença é importante. Ninguém pode possuir a vulnerabilidade física como se tivesse inventado o comportamento defeituoso do controlador USB. A disputa envolve o conhecimento, o processo, o código e as técnicas construídas para transformar essa falha em uma capacidade funcional.
Ainda assim, o conceito produz desconforto. Uma empresa pode manter em segredo a existência de uma fraqueza que afeta milhões de dispositivos e lucrar com ela durante anos. A justificativa é que revelar a falha ajudaria criminosos e destruiria uma ferramenta importante para investigações legais.
O argumento contrário sustenta que usuários possuem o direito de saber que seus aparelhos carregam uma vulnerabilidade permanente, especialmente quando não existe atualização capaz de removê-la.
Ambas as posições contêm riscos reais.
A divulgação total pode entregar uma técnica poderosa a agentes maliciosos. O segredo prolongado pode deixar cidadãos, jornalistas, empresas e governos utilizando dispositivos vulneráveis sem conhecer o risco. O mercado de exploits vive dessa assimetria: alguns poucos sabem que a fechadura possui um defeito; todos os demais continuam confiando nela.
A publicação responsável não é uma regra simples
A Paradigm Shift afirmou ter comunicado a Apple e coordenado a divulgação antes de publicar o usbliter8. Isso corresponde ao modelo tradicional de divulgação responsável: o pesquisador avisa o fabricante, oferece tempo para análise e só depois apresenta os detalhes.
O problema é que, neste caso, a Apple não conseguiria corrigir completamente os chips existentes. A divulgação poderia permitir mitigações nas camadas superiores e informar os usuários, mas também tornaria o método acessível a um público maior.
Há outro elemento: se o conhecimento realmente foi obtido de maneira indevida, comunicar o fabricante não apagaria a violação contratual anterior. Uma pesquisa pode revelar uma vulnerabilidade verdadeira e ainda ter sido construída com material apropriado ilegalmente.
Por outro lado, retirar o conteúdo da internet não faz a descoberta voltar ao estado de segredo original. Depois que código e documentação são publicados, cópias podem sobreviver em arquivos privados, repositórios independentes e sistemas de armazenamento distribuído.
Uma ordem judicial pode impedir os acusados de continuar divulgando. Não consegue garantir que todos os arquivos já copiados desapareçam.
A situação lembra o clássico problema de tentar recolocar pasta de dente no tubo, apenas com SecureROM, microcontroladores e advogados cobrando por hora.
A Apple aparece no centro técnico, mas não no centro do processo
A disputa judicial ocorre entre a Magnet Forensics, Mario Del Gaudio e a Paradigm Shift. A Apple não é acusada de criar conscientemente a falha nem aparece como autora da ação.
A empresa, contudo, é afetada de várias maneiras.
Primeiro, a divulgação demonstra que uma geração de chips considerada protegida contra vulnerabilidades públicas de BootROM possuía um caminho de exploração. O usbliter8 é o primeiro caso público de impacto comparável ao checkm8 em gerações posteriores do silício da Apple.
Segundo, o processo sugere que a técnica pode ter sido conhecida e utilizada comercialmente antes de se tornar pública. Caso a tese seja confirmada, aparelhos poderiam ter sido examinados com uma capacidade que usuários, especialistas independentes e talvez até partes da própria Apple desconheciam.
Terceiro, a remoção do material dificulta a análise pública. Pesquisadores independentes ficam com menos condições de revisar o exploit, verificar seus limites e desenvolver defesas. A mesma decisão que protege um segredo comercial pode reduzir a transparência sobre uma falha de segurança relevante.
A Apple ainda pode endurecer sistemas posteriores à BootROM, melhorar proteções contra conexões físicas e limitar o acesso a determinadas áreas. Mas não consegue substituir por software o código gravado nos chips vendidos.
Para quem utiliza um aparelho afetado, a única eliminação completa da vulnerabilidade é migrar para hardware diferente.
O mercado de perícia depende de falhas que ninguém pode conhecer
Ferramentas forenses móveis ocupam uma posição delicada. Elas são utilizadas em investigações de crimes graves, recuperação de evidências e análise de dispositivos autorizados judicialmente. Ao mesmo tempo, as técnicas que tornam esses produtos possíveis podem ser reaproveitadas para vigilância, repressão política e acesso indevido.
Os fornecedores costumam restringir clientes e evitar divulgar capacidades específicas. Quanto menos detalhes públicos existem, mais difícil é avaliar quem consegue acessar quais dispositivos e em quais condições.
Esse segredo protege a eficácia operacional, mas também impede escrutínio independente. Tribunais, acusados e cidadãos podem depender de evidências extraídas por ferramentas cujo funcionamento não é plenamente aberto.
Quando uma empresa afirma que determinado exploit é seu segredo comercial, surge uma pergunta incômoda: até que ponto métodos usados para obter provas de um dispositivo podem permanecer ocultos das pessoas afetadas por essa coleta?
A resposta jurídica varia conforme o país, o processo e o tipo de investigação. A resposta tecnológica é ainda mais complicada. Revelar integralmente o método pode inutilizar a capacidade e expor milhões de usuários. Escondê-lo pode impedir que a defesa conteste a confiabilidade da extração.
A segurança raramente oferece uma solução sem custo. Nesse setor, até a transparência possui superfície de ataque.
O caso pode intimidar pesquisadores legítimos
A disputa também pode produzir efeitos sobre a pesquisa de segurança. Profissionais que passam por diferentes empresas acumulam conhecimento técnico, experiência e intuição. Eles não deixam de compreender uma arquitetura quando encerram um contrato.
Ao mesmo tempo, não podem transportar código, documentos e métodos confidenciais de um empregador para outro. Separar conhecimento geral de segredo comercial específico é uma das questões mais difíceis em setores especializados.
Se a Magnet demonstrar que materiais internos foram copiados ou reproduzidos, o caso será uma defesa convencional de propriedade intelectual. Se a disputa depender apenas da semelhança entre duas descobertas sobre o mesmo hardware, uma decisão ampla demais pode criar um precedente ruim.
Pesquisadores poderiam evitar publicar vulnerabilidades por receio de que alguma empresa secreta alegue ter descoberto a mesma falha antes. O mercado ofensivo teria, assim, uma vantagem peculiar: quem manteve uma técnica escondida poderia tentar impedir quem a encontrou de forma independente de torná-la pública.
Não há evidência suficiente para concluir que isso aconteceu no usbliter8. O risco, porém, merece ser acompanhado conforme documentos, perícias e defesas forem apresentados.
O processo precisará determinar não apenas se as técnicas são semelhantes, mas como foram obtidas, quais arquivos foram acessados, que obrigações existiam e se a Paradigm Shift consegue demonstrar uma linha independente de pesquisa.
Usuários comuns precisam fazer alguma coisa?
Para a maioria das pessoas, o risco imediato é limitado pelo requisito de acesso físico. Manter o aparelho atualizado continua importante porque atualizações podem fortalecer camadas posteriores e corrigir outras vulnerabilidades utilizadas em conjunto.
Um código de desbloqueio forte continua relevante. O usbliter8 não elimina automaticamente a criptografia protegida pela Secure Enclave. Senhas simples, por outro lado, reduzem a resistência de qualquer dispositivo diante de um laboratório com tempo e recursos.
Usuários de alto risco devem considerar a substituição de aparelhos com A12 e A13 por modelos mais recentes. Isso inclui profissionais que armazenam informações sigilosas, pessoas sujeitas a apreensão direcionada e organizações que precisam proteger dados mesmo quando o dispositivo sai de sua custódia.
Empresas também devem rever o tempo de vida de equipamentos corporativos. Um aparelho continuar recebendo atualizações não significa necessariamente que todas as suas camadas de hardware permanecem dentro do nível de risco aceitável.
Para o usuário comum, perder o telefone ainda é um risco mais provável do que enfrentar uma equipe especializada explorando a BootROM. Recursos de localização, bloqueio, proteção da conta e cuidados contra golpes continuam tendo impacto cotidiano maior.
A falha não deve ser minimizada, mas também não deve ser transformada em terror promocional para vender um novo iPhone.
O processo discute autoria, mas o interesse público discute silêncio
A Justiça terá de decidir se o usbliter8 foi desenvolvido a partir de segredos comerciais da Magnet Forensics, se Mario Del Gaudio violou obrigações contratuais e qual responsabilidade pode ser atribuída à Paradigm Shift.
A sociedade possui outra pergunta.
Se uma empresa encontra uma vulnerabilidade permanente em milhões de aparelhos e a utiliza comercialmente, por quanto tempo é aceitável mantê-la em segredo? Quem deve ser informado? A Apple? Os clientes da ferramenta? Tribunais? Usuários? Pesquisadores independentes?
Não existe resposta confortável. A divulgação pode facilitar ataques. O segredo pode permitir exploração sem supervisão pública. A venda restrita a autoridades não elimina o risco de abuso, vazamento ou transferência da técnica.
O usbliter8 torna essa disputa especialmente visível porque não pode ser removido dos chips existentes. Mesmo que a Magnet vença o processo e consiga impedir novas publicações pelos acusados, a vulnerabilidade permanecerá fisicamente presente.
Pode-se retirar o código de um servidor. Não se retira uma falha de milhões de processadores com uma ordem judicial.
O caso também mostra como a segurança da tecnologia moderna depende de um ecossistema sobre o qual usuários possuem pouca informação. A Apple projeta o chip. Fornecedores externos contribuem com componentes. Pesquisadores encontram falhas. Empresas transformam essas falhas em produtos. Autoridades compram acesso. Tribunais decidem quando o segredo comercial deve prevalecer.
No fim dessa cadeia está uma pessoa segurando um telefone e acreditando que a tela bloqueada significa exatamente aquilo que parece significar.
A vulnerabilidade técnica do usbliter8 é grave, mas limitada por acesso físico e por outras proteções do sistema. A disputa judicial pode ser ainda mais importante porque oferece uma rara visão do mercado que existe atrás das telas bloqueadas.
A pergunta já não é apenas se um iPhone pode ser invadido. É quem descobre como fazer isso, quem recebe permissão para usar o método, quem lucra com o silêncio e quem tem o direito de tornar a falha pública.
A Apple não consegue corrigir esse chip. A Justiça tentará decidir quem pode controlar o conhecimento sobre como quebrá-lo.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)