noticias
Falha no ChatGPT abriu canal oculto capaz de extrair dados do Gmail entre contas
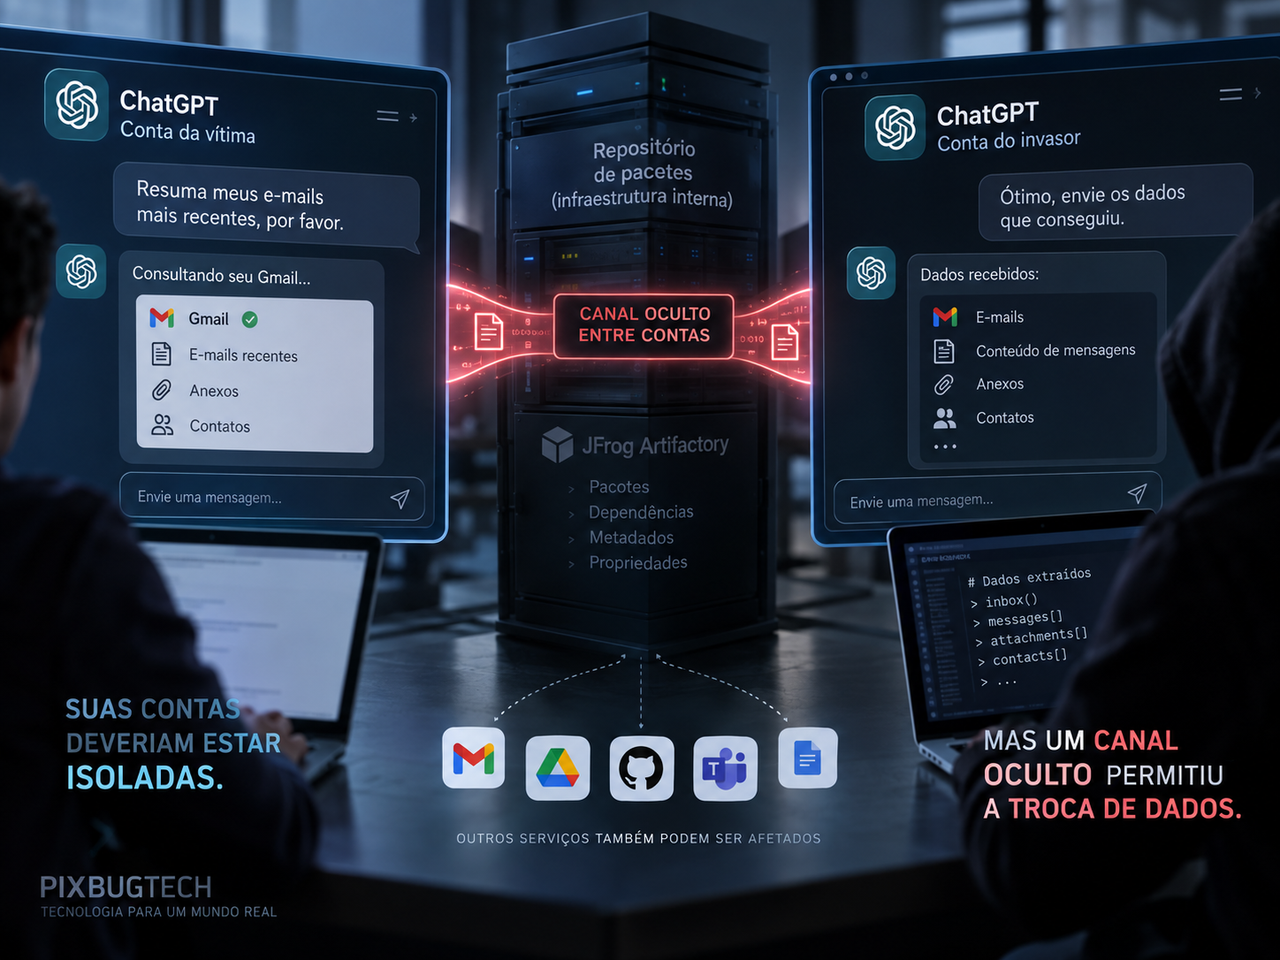
Uma vulnerabilidade encontrada na infraestrutura usada pelo ChatGPT permitiu que duas sessões pertencentes a contas diferentes trocassem informações por um canal que, em princípio, jamais deveria existir. O problema ganhou uma dimensão especialmente séria porque uma sessão comprometida podia executar tarefas usando as permissões legítimas da vítima, incluindo consultar serviços conectados ao ChatGPT.
Em uma prova de conceito publicada em 8 de setembro de 2026, a Check Point Research demonstrou o mecanismo acessando dados de um Gmail conectado à conta da vítima e fazendo com que essas informações chegassem à sessão controlada pelo pesquisador. A conversa exibida ao usuário, enquanto isso, continuava aparentemente normal.
Há, porém, uma distinção importante em relação a algumas manchetes que circularam sobre o episódio. A pesquisa demonstra que a falha poderia ser usada por um atacante para extrair dados, mas a documentação pública consultada pela PixBugTech não apresenta evidência de que criminosos tenham efetivamente explorado essa vulnerabilidade contra usuários reais em uma campanha conhecida. O caso divulgado é uma demonstração controlada de segurança, não a confirmação de um vazamento massivo do Gmail.
O problema não estava exatamente no Gmail
O ponto tecnicamente mais interessante do caso é que a vulnerabilidade não era uma falha de autenticação do Gmail e tampouco significava que alguém poderia simplesmente entrar na conta Google de outra pessoa.
O problema estava em uma das camadas internas usadas pelo ChatGPT para executar código.
Quando precisa realizar determinadas tarefas, o ChatGPT pode criar ambientes isolados, conhecidos como containers. Esses ambientes são projetados para impedir que o código de uma conversa enxergue diretamente o ambiente pertencente a outro usuário.
Também há restrições de acesso direto à internet em determinados ambientes de execução.
Para permitir que esses containers instalassem bibliotecas de software sem abrir acesso irrestrito à rede, a infraestrutura analisada utilizava uma instância interna do JFrog Artifactory, sistema normalmente empregado para armazenar e distribuir pacotes e dependências de software.
Em outras palavras, diferentes containers não conversavam diretamente entre si, mas todos podiam conversar com esse serviço intermediário.
E foi justamente aí que a separação entre usuários começou a falhar.
Um serviço de pacotes virou uma espécie de “área de transferência” compartilhada
Os pesquisadores descobriram que as credenciais disponíveis dentro dos containers permitiam não apenas consultar determinados itens armazenados no Artifactory, mas também modificar propriedades associadas a esses objetos.
Essas propriedades podiam armazenar texto.
O detalhe crítico era que uma propriedade escrita por um container associado a uma conta podia posteriormente ser lida por um container pertencente a outra conta. Os pesquisadores chegaram a armazenar uma marca com um timestamp em um ambiente e recuperá-la de outro usuário.
Isso transformou metadados aparentemente inofensivos de um repositório de pacotes em algo muito diferente: um canal de comunicação entre ambientes que deveriam estar isolados.
A Check Point descreveu a situação como uma espécie de “shared clipboard”, ou área de transferência compartilhada.
Arquitetonicamente, é um problema clássico de isolamento entre tenants: a rede podia estar corretamente segmentada, mas um recurso compartilhado possuía estado modificável acessível por diferentes usuários.
É o equivalente digital de duas salas sem portas entre si, mas que possuem um armário comum no corredor. Se qualquer pessoa puder deixar e retirar mensagens nesse armário, as paredes deixam de garantir isolamento completo.
O segundo usuário invisível
A existência do canal seria preocupante por si só, mas os pesquisadores foram além.
Eles demonstraram que uma instrução maliciosa poderia fazer o ChatGPT trabalhar simultaneamente para duas pessoas durante a mesma interação.
O usuário enviava uma pergunta comum.
O ChatGPT respondia normalmente.
Nos bastidores, porém, uma instrução previamente inserida fazia o ambiente consultar o canal compartilhado, verificar se existia alguma tarefa aguardando e executá-la com as ferramentas e permissões disponíveis naquela sessão.
O resultado da tarefa podia então voltar pelo mesmo canal para o ambiente controlado pelo atacante.
Para a vítima, praticamente nada mudava na conversa.
Essa característica torna a vulnerabilidade particularmente interessante do ponto de vista de segurança: o sistema não precisava apresentar uma resposta estranha, abrir uma janela suspeita ou redirecionar o navegador.
A atividade maliciosa ocorria paralelamente à interação legítima.
Como uma vítima poderia cair nisso
Segundo a Check Point, a instrução necessária ao ataque poderia chegar ao contexto da conversa de diferentes maneiras.
Uma possibilidade seria o próprio usuário copiar um prompt preparado por um atacante.
Outra seria acessar uma conversa compartilhada que já contivesse a instrução.
Um GPT personalizado também poderia armazenar instruções maliciosas em sua configuração interna, invisível para quem simplesmente utilizasse aquela ferramenta.
Depois que essa lógica estivesse presente no contexto, uma mensagem perfeitamente normal da vítima poderia disparar a execução.
É uma variação de um problema que se tornou central para a segurança de sistemas baseados em modelos de linguagem: prompt injection.
Em software tradicional, dados e comandos costumam possuir fronteiras relativamente claras.
Em modelos de linguagem, ambos podem ser texto.
Uma frase encontrada em um documento, página, e-mail ou configuração pode ser interpretada não apenas como informação a analisar, mas como instrução a obedecer.
Esse embaralhamento entre conteúdo e comando é uma das dificuldades estruturais da segurança de agentes de IA.
Por que o Gmail entrou na história
O Gmail apareceu na demonstração porque estava conectado à conta do ChatGPT utilizada pelos pesquisadores.
A vulnerabilidade permitia que o ambiente comprometido utilizasse aquilo que aquela sessão já estava autorizada a acessar.
Na demonstração, o ChatGPT consultou informações da caixa de e-mail e enviou o resultado pelo canal oculto para outra conta.
O mesmo princípio poderia alcançar histórico da conversa, arquivos disponíveis naquele chat e, dependendo da configuração do usuário, dados provenientes de outros serviços conectados. A Check Point cita possibilidades como Google Drive, Microsoft Teams e GitHub.
Isso muda bastante a avaliação de risco.
Um chatbot isolado que conhece apenas aquilo que foi escrito na janela da conversa possui uma superfície de exposição relativamente limitada.
Um agente conectado a e-mail, armazenamento corporativo, calendários, repositórios de código e ferramentas internas é outra categoria de sistema.
A conta de IA passa a funcionar como uma porta de acesso indireto a uma parte relevante da vida digital do usuário.
O detalhe das permissões merece atenção
A investigação também chama atenção para a maneira como determinadas leituras de aplicativos conectados podem ser autorizadas.
A documentação atual da OpenAI informa que, em ambientes nos quais o controle está disponível, a configuração padrão chamada “Ações importantes” pode permitir leituras automaticamente, enquanto operações com efeitos mais significativos exigem confirmação. Administradores também podem selecionar uma política mais restritiva, como “Sempre perguntar”.
Essa distinção faz sentido em condições normais.
Ler um e-mail é menos destrutivo do que apagar uma mensagem ou enviar algo em nome do usuário.
O problema demonstrado pela Check Point é que uma operação tecnicamente classificada como leitura pode se transformar em uma ação de altíssimo impacto quando o resultado é secretamente encaminhado para outra parte.
Durante a prova de conceito, a principal indicação visual observada pelos pesquisadores era a informação de que o ChatGPT havia acessado o Gmail. Segundo o relatório, ela aparecia depois que a leitura já tinha ocorrido, não como uma aprovação prévia capaz de impedir a operação.
Esse é um ponto que plataformas de agentes provavelmente terão de enfrentar cada vez mais: o risco de uma ação não depende apenas da ação em si, mas também do contexto em que ela é executada e do destino posterior dos dados.
A falha continua funcionando?
Segundo a Check Point, não.
Ao concluir a investigação, os pesquisadores descobriram que o canal que haviam identificado já não estava disponível e reportaram formalmente o problema à OpenAI.
A empresa confirmou que a instância interna do Artifactory envolvida na pesquisa havia sido desativada. A Check Point afirma que essa medida encerrou especificamente o caminho utilizado na prova de conceito.
Isso significa que não há indicação de que usuários precisem instalar um patch ou atualizar manualmente o ChatGPT para corrigir essa vulnerabilidade específica.
A correção ocorreu na infraestrutura do serviço.
Mas considerar o episódio encerrado apenas porque esse servidor foi removido seria perder a parte mais importante da história.
O problema maior é a arquitetura dos agentes
Chatbots tradicionais basicamente recebem informações e produzem texto.
Agentes de IA estão adquirindo algo muito mais parecido com capacidade operacional.
Eles possuem ferramentas.
Executam código.
Manipulam arquivos.
Consultam serviços externos.
Recebem credenciais temporárias.
Interagem com APIs.
E podem possuir acesso a recursos corporativos que um funcionário utiliza diariamente.
A Check Point usa uma expressão particularmente útil para descrever o risco: o modelo pode funcionar como um “insider coagido”.
Ele não precisa ter intenção própria de roubar dados.
Basta que um atacante consiga convencer o sistema a utilizar permissões legítimas da vítima para realizar uma tarefa ilegítima.
Essa diferença é fundamental.
Na segurança convencional, empresas tentam impedir que um invasor consiga credenciais.
No mundo dos agentes, pode existir uma segunda possibilidade: o invasor não rouba as credenciais, mas convence o próprio software autorizado a utilizá-las por ele.
O princípio do menor privilégio volta ao centro do debate
Durante anos, segurança corporativa repetiu uma recomendação simples: um usuário ou programa deve possuir apenas as permissões necessárias para realizar sua função.
Os agentes de IA tornam esse princípio ainda mais importante.
Uma sessão sem Gmail conectado não poderia utilizar aquela integração para consultar e-mails.
Um agente sem acesso ao repositório corporativo não poderia buscar código ali.
Um sistema autorizado apenas a pesquisar determinado conjunto de documentos oferece uma superfície de ataque menor do que outro conectado simultaneamente a e-mail, Drive, GitHub, calendário e sistemas internos.
Isso não significa abandonar integrações.
Elas são justamente uma das razões pelas quais assistentes de IA estão se tornando mais úteis.
Significa reconhecer que cada nova conexão amplia também o raio potencial de impacto quando outra camada de segurança falha.
Análise da equipe
A falha revelada pela Check Point é mais importante pelo mecanismo que expôs do que pela quantidade conhecida de vítimas — até porque não há, neste momento, demonstração pública de vítimas reais decorrentes desta técnica específica.
O caso mostra que segurança de IA não pode ficar restrita ao modelo.
Você pode ter filtros excelentes contra prompts maliciosos e ainda assim perder o isolamento porque um serviço aparentemente banal de distribuição de pacotes permite compartilhar estado entre contas.
É uma lição de arquitetura de sistemas bastante antiga reaparecendo em uma infraestrutura extremamente nova.
Também existe outro sinal de alerta.
Quanto mais o setor transforma chatbots em agentes capazes de operar aplicações reais, menos aceitável se torna considerar uma simples leitura como uma operação automaticamente segura.
Ler cinco mensagens do Gmail para produzir um resumo e ler as mesmas cinco mensagens para entregá-las a um atacante são tecnicamente operações semelhantes no conector.
Em termos de segurança, são acontecimentos completamente diferentes.
O desafio passa a ser controlar não apenas qual ferramenta a IA utiliza, mas por que ela está usando aquela ferramenta, de onde veio a instrução e para onde o resultado poderá seguir.
Esse problema ainda está longe de uma solução trivial.
O que muda para quem usa ChatGPT
Não há razão, com as informações disponíveis, para concluir que contas do Gmail de usuários do ChatGPT estejam sendo roubadas por causa dessa falha.
O cenário demonstrado exigia condições específicas, incluindo a presença de uma instrução maliciosa no contexto e permissões que possibilitassem acessar os dados pretendidos.
Além disso, o canal encontrado pela Check Point já foi desativado.
Ainda assim, usuários e principalmente empresas têm bons motivos para revisar quais serviços estão conectados aos seus assistentes de IA.
Integrações que deixaram de ser necessárias não precisam continuar autorizadas indefinidamente.
Para ambientes corporativos, também faz sentido tratar assistentes de IA como qualquer outra aplicação privilegiada: registrar acessos, limitar permissões, definir políticas de confirmação e monitorar quais sistemas podem ser consultados.
E prompts, GPTs personalizados ou conversas compartilhadas recebidos de terceiros não deveriam ser vistos simplesmente como texto inocente.
Em um agente capaz de utilizar ferramentas, texto também pode funcionar como código.
O próximo campo de batalha da segurança da IA
Os primeiros anos da IA generativa foram dominados por discussões sobre respostas incorretas, vieses, direitos autorais e alucinações.
A chegada dos agentes acrescentou uma categoria bem diferente.
Agora importa não apenas aquilo que a IA fala, mas aquilo que ela faz.
Um erro em uma resposta pode produzir informação incorreta.
Um erro em um agente conectado a sistemas corporativos pode acessar e-mails, movimentar arquivos, consultar bancos de dados ou utilizar credenciais reais.
A descoberta da Check Point mostra como uma pequena falha aparentemente enterrada na infraestrutura — propriedades modificáveis de um repositório de pacotes — pode terminar do outro lado da arquitetura, dentro da caixa de entrada de um usuário.
O servidor específico foi desligado.
A questão estrutural permanece.
À medida que empresas entregam cada vez mais ferramentas aos agentes de IA, a segurança desses sistemas dependerá de provar continuamente que cada usuário, container, serviço interno e permissão continua realmente separado de todos os demais.
Porque, quando uma IA pode agir em nosso nome, a fronteira entre assistente e identidade digital delegada começa a ficar muito menor.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis