noticias
Falha no Compartilhamento de Tela do macOS já é explorada para instalar mineradores de Monero
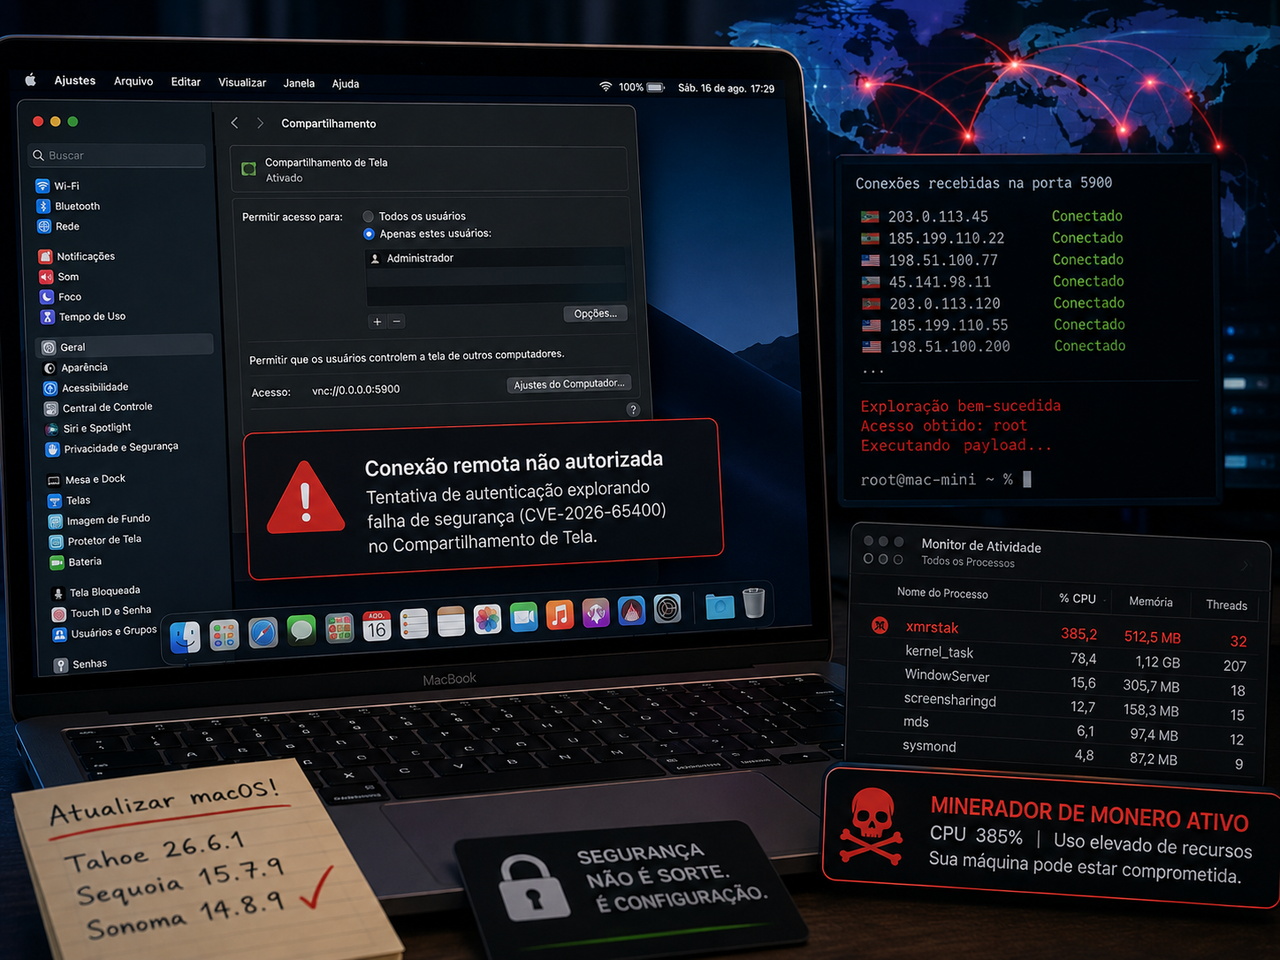
**Categoria editorial:** Segurança Digital / Cibersegurança
Falha no Compartilhamento de Tela do macOS já é explorada para instalar mineradores de Monero
Matéria completa
Usuários e administradores que mantêm o recurso de Compartilhamento de Tela do macOS acessível pela internet têm um motivo concreto para atualizar suas máquinas imediatamente. Uma vulnerabilidade identificada como **CVE-2026-65400** já está sendo explorada contra sistemas reais e pode permitir que um atacante passe pela etapa de autenticação sem apresentar credenciais válidas.
O Centro Nacional de Segurança Cibernética dos Países Baixos, o NCSC, informou ter recebido relatos de exploração em múltiplos Macs nos quais a porta 5900 estava acessível diretamente pela internet. Segundo o órgão, todos os casos conhecidos naquele conjunto resultaram em obtenção de privilégios de **root** e instalação de um minerador da criptomoeda Monero.
A Apple corrigiu a falha em 6 de agosto de 2026 por meio do **macOS Tahoe 26.6.1, Sequoia 15.7.9 e Sonoma 14.8.9**. A descrição oficial é curta, mas suficientemente séria: um atacante na rede poderia autenticar-se no Compartilhamento de Tela sem credenciais válidas devido a um problema no gerenciamento do estado da autenticação.
O episódio mostra novamente como um recurso perfeitamente legítimo de administração remota pode se transformar em uma porta de entrada quando fica diretamente exposto à internet.
O problema está antes da senha
O Compartilhamento de Tela do macOS permite visualizar e controlar remotamente a interface gráfica de um Mac.
A tecnologia utiliza o protocolo Remote Framebuffer, base do ecossistema VNC, e normalmente escuta conexões na porta TCP 5900. Dependendo da configuração, o macOS oferece caminhos de autenticação associados tanto às contas do sistema quanto ao mecanismo legado de VNC.
A CVE-2026-65400 é especialmente problemática porque o erro ocorre **antes que a autenticação seja validada corretamente**.
Pesquisadores da Huntress analisaram a implementação do Secure Remote Password usada pelo serviço `screensharingd` e concluíram que uma falha no tratamento do estado do protocolo pode fazer uma conexão ser considerada autenticada mesmo quando o processo não foi concluído corretamente.
Na prática, isso muda completamente a defesa.
Trocar a senha do VNC não elimina a vulnerabilidade.
Remover usuários autorizados do Compartilhamento de Tela também não resolve.
Desabilitar apenas o modo legado de autenticação igualmente não é suficiente para impedir esse caminho específico de ataque.
A vulnerabilidade acontece antes dessas verificações terem a oportunidade de cumprir seu papel.
O que significa conseguir acesso root
Em sistemas Unix, dos quais o macOS deriva grande parte de sua arquitetura, **root** representa a conta administrativa de maior privilégio.
Um programa executado nesse contexto pode realizar operações que aplicativos comuns não deveriam conseguir fazer: manipular arquivos do sistema, instalar componentes persistentes, iniciar processos privilegiados e alterar determinadas configurações.
É por isso que o achado do NCSC holandês merece mais atenção do que uma simples infecção por minerador de criptomoedas.
O Monero é apenas o que os investigadores encontraram nesses incidentes.
Uma máquina alcançada com privilégios elevados poderia, dependendo das condições e das etapas posteriores do ataque, ser utilizada para outros tipos de malware, espionagem, persistência ou movimentação dentro de uma infraestrutura corporativa.
Não há evidência divulgada de que todos esses comportamentos estejam ocorrendo nessa campanha.
Mas tecnicamente o risco não termina na mineração.
Por que os criminosos instalaram um minerador de Monero
Cryptojacking é o nome dado ao uso não autorizado de recursos computacionais de terceiros para mineração de criptomoedas.
O atacante instala ou executa um programa que consome CPU e, em determinados cenários, outros recursos da máquina para participar do processo de mineração.
A vítima paga a conta.
O criminoso tenta receber a recompensa.
O Monero aparece repetidamente em campanhas desse tipo porque seu algoritmo de mineração pode ser executado eficientemente em processadores convencionais, o que torna computadores comprometidos interessantes mesmo sem placas gráficas especializadas.
Em vez de construir um data center e pagar pela eletricidade, o operador malicioso tenta transformar centenas ou milhares de computadores alheios em uma infraestrutura distribuída.
Para o usuário, os sintomas podem incluir CPU constantemente elevada, aquecimento, ventoinhas trabalhando com maior intensidade, perda de desempenho e aumento do consumo energético.
Mas esses sinais não constituem, sozinhos, prova de infecção.
A porta 5900 é a parte que merece atenção especial
O NCSC destacou uma característica comum aos sistemas comprometidos que chegaram ao seu conhecimento: **a porta 5900 estava alcançável pela internet**.
Isso significa que não estamos falando de uma situação na qual qualquer Mac conectado normalmente ao Wi-Fi doméstico será automaticamente invadido.
O Compartilhamento de Tela não fica simplesmente aberto para o mundo por padrão.
O cenário mais preocupante envolve Macs configurados para aceitar administração remota e, principalmente, ambientes nos quais o serviço foi publicado diretamente na internet.
Isso pode acontecer deliberadamente em servidores Mac, máquinas de desenvolvimento acessadas remotamente, estruturas de hospedagem bare metal ou configurações de roteadores que encaminham conexões externas para a porta 5900.
A Huntress afirma ter encontrado dezenas de milhares de hosts potencialmente expostos durante levantamentos realizados após a divulgação da vulnerabilidade, incluindo ambientes de Macs hospedados remotamente.
Potencialmente exposto, porém, não significa necessariamente comprometido.
Essa diferença é importante.
Publicar VNC diretamente na internet nunca foi uma arquitetura particularmente confortável
Mesmo sem uma vulnerabilidade como a CVE-2026-65400, interfaces administrativas expostas diretamente à internet merecem tratamento cuidadoso.
Serviços desse tipo são continuamente encontrados por scanners automatizados.
Um endereço IP não precisa ser famoso, divulgado ou associado publicamente à empresa para receber tentativas de conexão.
A internet é varrida constantemente.
Bots percorrem grandes blocos de endereços procurando SSH, RDP, VNC, bancos de dados, painéis web e dezenas de outros serviços.
Quando surge uma vulnerabilidade pública, essa infraestrutura de varredura permite transformar um problema teórico em exploração em massa rapidamente.
É o equivalente digital de testar automaticamente todas as portas de uma cidade para descobrir quais ficaram destrancadas.
Uma VPN muda bastante essa superfície de ataque
Existe uma arquitetura melhor para quem realmente precisa acessar graficamente um Mac remotamente.
Em vez de publicar a porta 5900 diretamente para qualquer endereço da internet, o administrador pode restringir o serviço a uma rede privada e exigir primeiro uma conexão por **VPN**.
Nesse desenho, o serviço de Compartilhamento de Tela continua existindo, mas não aparece diretamente para scanners externos.
Outra possibilidade, especialmente para administração técnica, envolve túneis SSH e controles adicionais de firewall.
Nenhuma dessas técnicas substitui a correção da vulnerabilidade.
Um sistema vulnerável continua precisando ser atualizado.
A diferença é que boas camadas de rede reduzem quantos atacantes conseguem sequer chegar ao serviço vulnerável.
Segurança funciona melhor quando o erro de uma única camada não significa acesso imediato ao sistema.
A Apple já corrigiu a vulnerabilidade
A medida mais importante é objetiva.
Quem utiliza versões suportadas do macOS deve instalar pelo menos uma das versões corrigidas:
**macOS Tahoe 26.6.1**
**macOS Sequoia 15.7.9**
**macOS Sonoma 14.8.9**
A Apple informa que resolveu o problema melhorando o gerenciamento de estado utilizado na autenticação do Compartilhamento de Tela.
Para quem não puder aplicar a atualização imediatamente, a recomendação técnica da Huntress é desabilitar completamente o Compartilhamento de Tela até que o sistema seja atualizado.
Em máquinas administradas por empresas, a situação exige atenção adicional.
Não basta verificar o notebook que está sobre a mesa.
Mac minis em racks, equipamentos de desenvolvimento remoto, máquinas de laboratório e hosts mantidos em data centers também precisam entrar no inventário.
São justamente essas máquinas que têm maior probabilidade de possuir algum tipo de acesso remoto habilitado.
Quem já deixou a porta aberta deve pensar além da atualização
Atualizar impede novas explorações conhecidas da vulnerabilidade.
Isso não responde a outra pergunta: a máquina já foi comprometida?
Se o computador manteve o Screen Sharing exposto à internet antes da instalação da correção, existe uma diferença entre **corrigir a vulnerabilidade** e **investigar uma possível invasão anterior**.
O NCSC confirmou atividade real contra sistemas nesse cenário.
Administradores responsáveis por ambientes potencialmente afetados devem, portanto, examinar registros, processos em execução, mecanismos de inicialização automática e comportamentos anormais.
A Huntress também descreveu oportunidades de detecção usando a estrutura Endpoint Security do macOS. Entre os sinais observáveis estão eventos incomuns do Compartilhamento de Tela envolvendo o usuário `root` e diferenças no tipo de autenticação registrado durante uma exploração.
Para um usuário doméstico sem experiência em resposta a incidentes, encontrar um minerador e simplesmente apagá-lo pode não ser suficiente caso o atacante tenha criado outros mecanismos de persistência.
O minerador é provavelmente a parte menos assustadora
Há uma ironia neste episódio.
Um criminoso consegue uma vulnerabilidade capaz de resultar em privilégios elevados e decide utilizá-la para… gastar a eletricidade da vítima minerando criptomoeda.
Dentro das possibilidades de uma invasão privilegiada, quase parece falta de imaginação.
Mas é justamente por isso que o caso importa.
Campanhas de mineração priorizam escala.
O operador não precisa escolher manualmente uma vítima, estudar sua organização ou roubar documentos específicos. Se o ataque puder ser automatizado, basta encontrar o maior número possível de máquinas vulneráveis e transformar capacidade computacional alheia em receita.
Um acesso inicialmente utilizado para cryptojacking também demonstra que a porta estava efetivamente aberta para comandos não autorizados.
Nada obriga outro atacante a ter a mesma modéstia operacional.
Duas falhas em poucas semanas colocam o Screen Sharing sob escrutínio
A CVE-2026-65400 também surge pouco depois de outra vulnerabilidade importante no mesmo ecossistema.
No fim de julho, a Apple corrigiu a **CVE-2026-43760**, relacionada ao Compartilhamento de Tela e ao uso do modo legado de VNC.
As duas falhas não devem ser confundidas.
A CVE-2026-43760 dependia de uma sessão autenticada nas condições descritas pelos pesquisadores.
Já a CVE-2026-65400 permite alcançar o caminho vulnerável antes de uma autenticação válida, tornando o segundo problema significativamente mais perigoso para serviços diretamente expostos.
O intervalo curto entre as correções chama atenção para a complexidade do código responsável por suportar diferentes métodos de autenticação, compatibilidade com VNC e operações privilegiadas no macOS.
Isso não significa que o Compartilhamento de Tela seja intrinsecamente inseguro.
Significa que esse componente merece agora uma dose maior de vigilância por parte de pesquisadores, administradores e da própria Apple.
Um detalhe técnico explica por que a falha ganhou tanto alcance
A investigação da Huntress mostra que o serviço `screensharingd` trabalha com componentes auxiliares responsáveis por operações de arquivos durante sessões remotas.
Parte dessa infraestrutura opera com privilégios elevados para conseguir executar as funções esperadas do recurso.
O problema ocorre quando um erro na fronteira de autenticação permite que capacidades destinadas a uma sessão legítima sejam alcançadas sem que essa legitimidade tenha sido comprovada corretamente.
Essa é uma lição clássica de engenharia de segurança.
Uma vulnerabilidade aparentemente pequena em autenticação pode se tornar crítica quando está posicionada diante de componentes muito privilegiados.
Não é apenas a falha isolada que define o impacto.
É aquilo que existe atrás dela.
Análise da equipe
O caso da CVE-2026-65400 mostra por que expressões como “Mac não pega vírus” deveriam ter sido aposentadas há muitos anos.
O macOS possui diversas proteções modernas, isolamento de aplicações, controles de privacidade e mecanismos de integridade.
Nenhum sistema operacional complexo é imune a erros de programação.
O ponto interessante desta vulnerabilidade está na combinação de três fatores particularmente ruins: **acesso remoto, falha antes da autenticação e privilégios elevados após a exploração**.
Quando esses elementos aparecem juntos, a exposição da máquina à internet passa a importar tanto quanto a própria vulnerabilidade.
Um Mac vulnerável dentro de uma rede doméstica protegida por NAT e sem encaminhamento da porta 5900 oferece uma superfície completamente diferente de um Mac mini colocado em um data center com VNC publicado diretamente na internet.
Segurança raramente é apenas a versão do software.
Arquitetura importa.
Configuração importa.
Inventário importa.
E saber quais serviços estão publicamente acessíveis talvez importe mais do que instalar meia dúzia de aplicativos que prometem “proteger seu computador”.
Há também outra consequência relevante para empresas.
A popularização de Macs como máquinas remotas para desenvolvimento, compilação de aplicativos Apple, automação de testes e serviços bare metal transformou parte do ecossistema macOS em infraestrutura de servidor.
Nesse ambiente, hábitos herdados do computador pessoal já não são suficientes.
Uma máquina que fica ligada 24 horas em um data center precisa ser administrada como servidor.
Isso significa reduzir serviços expostos, utilizar VPN, controlar firewall, coletar logs, aplicar patches rapidamente e manter mecanismos de resposta a incidentes.
O que deve ser acompanhado agora
O primeiro ponto é a evolução da campanha de exploração.
O NCSC confirmou múltiplos sistemas comprometidos, mas não divulgou uma contagem ampla de vítimas nem atribuiu os ataques a um grupo específico.
O segundo é observar se novos payloads começam a aparecer.
Até agora, os incidentes comunicados pela autoridade holandesa envolveram mineradores de Monero.
Se outros operadores passarem a utilizar a mesma vulnerabilidade, roubo de credenciais, instalação de ferramentas de acesso remoto e persistência seriam cenários tecnicamente plausíveis, mas não devem ser apresentados como ocorrências confirmadas sem novas evidências.
O terceiro ponto é o próprio Compartilhamento de Tela.
Duas vulnerabilidades relevantes surgiram em curto intervalo, e a comunidade de segurança já está examinando o componente com muito mais atenção.
Para o usuário, porém, a decisão imediata é bem menos sofisticada que toda essa engenharia.
Abra as configurações de atualização do macOS.
Confira a versão.
Atualize.
E se algum Mac sob sua responsabilidade estiver oferecendo a porta 5900 diretamente para a internet, talvez seja uma boa hora para perguntar por que ela está lá.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis