noticias
Falhas no miniOrange SAML colocam sites WordPress em risco e expõem um problema maior na segurança dos plugins
**Categoria editorial:** Segurança Digital
Falhas no miniOrange SAML colocam sites WordPress em risco e expõem um problema maior na segurança dos plugins
**Linha fina:** Vulnerabilidades permitiam contornar a autenticação SAML e assumir contas administrativas; ataques já foram observados, enquanto diferentes edições do plugin complicaram a identificação de sistemas vulneráveis.
**Meta description:** Falhas no miniOrange SAML permitem burlar login do WordPress e assumir contas administrativas. Entenda os CVEs, os ataques e como se proteger.
**Slug:** `miniorange-saml-falhas-wordpress-autenticacao`
Matéria completa
Um plugin instalado para tornar o acesso ao WordPress **mais seguro** acabou oferecendo aos atacantes exatamente aquilo que deveria impedir: uma forma de atravessar a autenticação.
Duas vulnerabilidades no **miniOrange SAML 2.0 Single Sign On**, ferramenta utilizada para integrar sites WordPress a sistemas corporativos de identidade, passaram a ser exploradas contra instalações reais.
As falhas são identificadas como **CVE-2026-61979** e **CVE-2026-15981**.
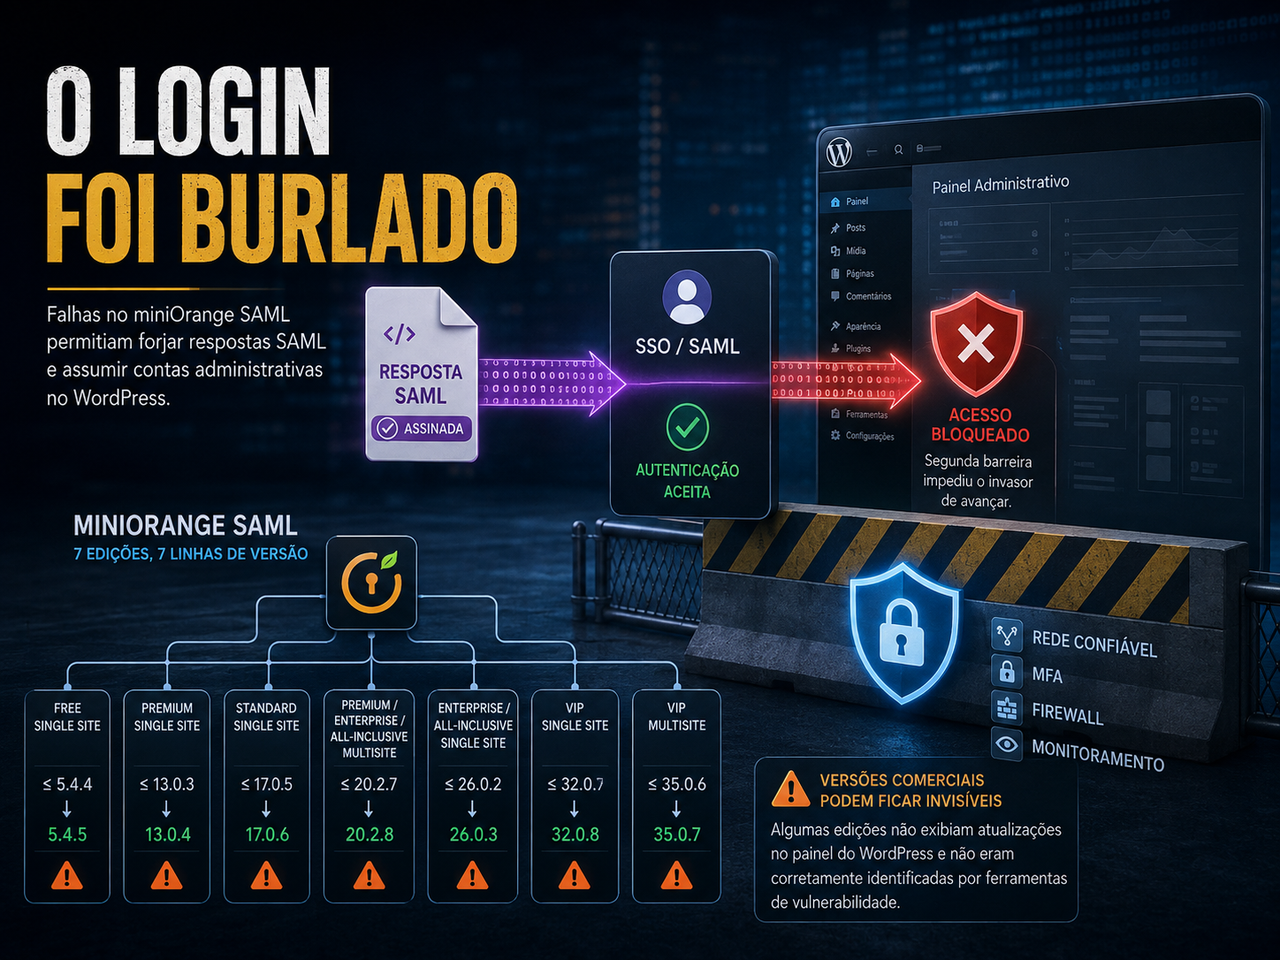
Em determinadas condições, elas permitem que um atacante sem credenciais válidas produza uma resposta SAML que o plugin aceite como legítima e obtenha uma sessão correspondente a um usuário existente — inclusive um administrador.
O problema não ficou restrito a laboratórios de segurança.
A DigitalOcean detectou em **16 de agosto de 2026** uma tentativa real de acesso administrativo originada fora de sua rede confiável. A autenticação já havia sido burlada e uma sessão administrativa obtida, mas controles adicionais de rede impediram que o invasor avançasse sobre o painel protegido.
É um excelente exemplo de por que segurança moderna não pode depender de uma única barreira.
Mas o caso também revelou algo potencialmente ainda mais preocupante: organizações podiam utilizar versões vulneráveis do plugin e, mesmo assim, **não receber uma indicação suficientemente clara de que precisavam atualizar**.
Para entender a falha, primeiro precisamos entender o SAML
SAML significa **Security Assertion Markup Language**.
Ele é amplamente utilizado em ambientes corporativos para implementar Single Sign-On, ou SSO.
Em vez de possuir uma senha diferente para cada sistema, o usuário autentica-se em um provedor central de identidade.
Esse provedor pode ser, por exemplo, Microsoft Entra ID, Okta, Google Workspace ou outro serviço compatível.
Depois da autenticação, o provedor envia ao sistema de destino uma mensagem assinada confirmando essencialmente:
“Eu verifiquei este usuário e afirmo que ele é quem diz ser.”
No caso do WordPress, o miniOrange funciona como uma ponte entre essa identidade corporativa e o site.
O WordPress não precisa receber diretamente a senha do usuário.
Ele precisa confiar na **assertion SAML**, a declaração assinada enviada pelo provedor de identidade.
E é justamente aí que as vulnerabilidades se tornaram perigosas.
Quando a assinatura deixa de provar quem enviou a mensagem
Uma resposta SAML não deveria ser aceita simplesmente porque possui a estrutura correta.
Ela precisa ser **criptograficamente validada**.
A assinatura é o que permite ao sistema verificar que aquela mensagem foi realmente emitida pelo provedor de identidade confiável e que ninguém alterou seu conteúdo durante o caminho.
As duas vulnerabilidades atingiam justamente essa parte crítica do processo.
A CVE-2026-61979 envolvia confusão na escolha do algoritmo utilizado para validar assinaturas.
O sistema podia aceitar um método de assinatura inadequado para aquela situação, abrindo caminho para que uma afirmação SAML fabricada fosse interpretada como legítima. A vulnerabilidade atingia a edição gratuita até a versão 5.4.3 e foi corrigida na 5.4.4. Sua classificação publicada pelo CNA é **CVSS 8,1, alta**.
A segunda falha era ainda mais grave.
CVE-2026-15981: quando um erro podia parecer sucesso
A CVE-2026-15981 estava relacionada à forma como o plugin interpretava o resultado de uma função criptográfica do PHP/OpenSSL usada para verificar assinaturas.
O problema técnico é particularmente interessante.
Uma verificação criptográfica não produz necessariamente apenas “sim” ou “não”.
Determinadas funções podem retornar também um estado de erro.
Nesse caso, a lógica utilizada pelo plugin podia interpretar incorretamente um resultado de erro como uma condição verdadeira.
Consequentemente, uma assinatura que **não havia sido validada corretamente** poderia acabar sendo aceita dentro do fluxo de autenticação.
A vulnerabilidade recebeu **CVSS 9,8, crítico**, afetava versões da edição gratuita até a 5.4.4 e foi corrigida na versão 5.4.5.
O impacto potencial é enorme.
Afinal, não estamos falando de quebrar uma página secundária do site.
Estamos falando do mecanismo que responde à pergunta:
**“Posso confiar que este usuário é realmente quem afirma ser?”**
O atacante não precisava descobrir a senha do administrador
Esse detalhe muda completamente o perfil do ataque.
Em uma invasão convencional por credenciais, o criminoso precisa roubar, adivinhar, reutilizar ou interceptar a senha.
Aqui, a lógica era diferente.
O objetivo era convencer o sistema de autenticação de que uma identidade já havia sido validada.
Se isso funcionasse, o WordPress poderia entregar ao atacante uma sessão correspondente ao usuário indicado naquela autenticação.
Em configurações vulneráveis, isso poderia incluir usuários administrativos.
O atacante não estaria propriamente “descobrindo” a senha do administrador.
Estaria **contornando a necessidade dela**.
É uma das razões pelas quais falhas em sistemas de identidade costumam receber classificações tão severas.
E ataques reais começaram a aparecer
O risco deixou de ser hipotético.
Segundo a análise publicada pela Patchstack, a DigitalOcean detectou em 16 de agosto uma sessão administrativa anômala originada fora de sua rede confiável.
A equipe conseguiu reproduzir o problema e relacioná-lo às vulnerabilidades do miniOrange.
Também foram observadas tentativas de varredura contra endpoints associados ao plugin vindas de diferentes endereços na internet.
A distribuição das origens levou os pesquisadores a considerar o comportamento mais compatível com **varredura oportunista** do que com uma campanha direcionada contra uma única organização.
Isso é particularmente perigoso em WordPress.
Depois que uma vulnerabilidade recebe atenção pública e passa a ser automatizada, atacantes não precisam saber antecipadamente quais empresas utilizam determinado plugin.
Eles podem simplesmente procurar instalações acessíveis e testar milhares de sites.
A história poderia terminar aqui. Só que existe um problema maior
Normalmente, quando uma vulnerabilidade grave é descoberta em um plugin WordPress, existe um roteiro razoavelmente conhecido.
A falha é comunicada.
O fabricante publica uma correção.
Bases de vulnerabilidades registram as versões afetadas.
O administrador visualiza uma atualização no painel.
Instala a nova versão.
Problema resolvido — ao menos em teoria.
No caso do miniOrange, esse processo ficou consideravelmente mais complicado.
O plugin distribuído sob um único identificador do WordPress correspondia, na prática, a **sete linhas diferentes de produto**, com numerações próprias.
A edição gratuita utilizava versões na série 5.
Outras podiam estar nas séries 13, 17, 20, 26, 32 ou 35.
Isso criou uma situação particularmente desagradável para administradores e sistemas automatizados de segurança.
Sete edições, sete linhas de versão
Depois da investigação conjunta com a DigitalOcean, a Patchstack obteve do miniOrange o mapeamento das diferentes edições.
Para a correção completa das duas vulnerabilidades, a referência publicada ficou assim:
| Edição | Vulnerável até | Corrigida em |
| -------------------------------------------- | -------------: | -----------: |
| Free — Single Site | 5.4.4 | 5.4.5 |
| Premium — Single Site | 13.0.3 | 13.0.4 |
| Standard — Single Site | 17.0.5 | 17.0.6 |
| Premium/Enterprise/All-Inclusive — Multisite | 20.2.7 | 20.2.8 |
| Enterprise/All-Inclusive — Single Site | 26.0.2 | 26.0.3 |
| VIP — Single Site | 32.0.7 | 32.0.8 |
| VIP — Multisite | 35.0.6 | 35.0.7 |
A matriz foi obtida pela Patchstack junto ao fornecedor em 18 de agosto e incorporada posteriormente à cobertura da vulnerabilidade.
Isso significa que simplesmente perguntar “qual é a última versão do miniOrange?” não era suficiente.
Era preciso saber **qual edição estava instalada**.
Algumas versões comerciais ficaram praticamente invisíveis ao ecossistema de segurança
Esse é provavelmente o aspecto mais importante de toda a história.
Os avisos públicos iniciais estavam associados principalmente à edição disponível pelo repositório do WordPress.
As seis linhas comerciais não apareciam inicialmente com seus respectivos intervalos de versões nas bases públicas utilizadas para identificar software vulnerável.
Na prática, um scanner poderia examinar uma instalação comercial e não conseguir relacionar aquela numeração ao CVE conhecido.
Pior: segundo a investigação da Patchstack, determinadas versões comerciais não forneciam ao administrador um fluxo convencional de atualização diretamente pelo painel WordPress.
Assim, podia acontecer algo extremamente desconfortável:
**o administrador consultava o sistema e não via atualização pendente, enquanto o software ainda estava vulnerável.**
Para equipes de segurança acostumadas a confiar em inventários automatizados e dashboards de patching, é uma falha de processo tão preocupante quanto a vulnerabilidade técnica.
O plugin gratuito sozinho possui mais de 10 mil instalações
O diretório oficial do WordPress indica atualmente **mais de 10 mil instalações ativas** da versão pública do SAML Single Sign On.
A versão disponível no repositório já avançou para a **5.4.7**, publicada após as correções.
Seu changelog registra a remoção dos algoritmos de assinatura inseguros na 5.4.4, uma correção para acesso não autorizado na 5.4.5 e alterações adicionais nas versões posteriores.
O número de instalações das versões comerciais não é divulgado da mesma maneira.
Isso impede calcular com precisão quantos ambientes ficaram expostos.
É importante, portanto, não transformar “10 mil instalações” em “10 mil sites invadidos”.
Essas são coisas completamente diferentes.
Há mais de 10 mil instalações ativas da edição pública.
Ataques foram observados.
Não existe evidência pública de que todas — ou sequer uma parcela relevante delas — tenham sido comprometidas.
Atualizar é a primeira medida, não a última
Administradores que utilizam o miniOrange SAML precisam primeiro identificar **qual edição e versão realmente estão instaladas**.
A recomendação fundamental é migrar para uma versão corrigida ou, preferencialmente, para a versão mais recente suportada da respectiva edição.
No caso da edição gratuita disponível no WordPress.org, a versão atual é 5.4.7.
Mas atualizar não encerra completamente o trabalho quando existe evidência de exploração ativa.
Também é necessário investigar se houve sinais de acesso anterior.
Isso inclui revisar sessões administrativas inesperadas, novos usuários privilegiados, alterações de configuração, modificações de plugins e temas e outros eventos incompatíveis com a atividade normal da organização.
Se houver indícios de comprometimento, a resposta precisa ser tratada como incidente de segurança — não simplesmente como atualização rotineira de WordPress.
A DigitalOcean mostrou por que defesa em profundidade ainda funciona
Existe uma parte desta história que merece destaque porque raramente chama tanta atenção quanto a vulnerabilidade.
A falha de autenticação funcionou.
Mesmo assim, o ataque não conseguiu avançar como pretendido no ambiente observado pela DigitalOcean.
Por quê?
Porque o acesso ao painel administrativo possuía **outra barreira independente**.
O atacante conseguiu uma sessão válida do WordPress, mas o ambiente administrativo continuava limitado por controles de rede.
Isso é defesa em profundidade.
Em vez de assumir que uma única camada jamais falhará, a arquitetura considera que **qualquer camada pode falhar algum dia**.
Autenticação.
Firewall.
Segmentação.
MFA.
VPN.
Controle de privilégios.
Monitoramento.
Cada uma dessas peças reduz a probabilidade de que a falha de uma única proteção resulte imediatamente em comprometimento total.
Neste caso, essa filosofia deixou de ser slide de treinamento corporativo e virou diferença prática entre detectar uma tentativa e permitir que ela avançasse.
SSO não é inseguro — mas concentra confiança
Seria igualmente errado concluir que o problema demonstra que Single Sign-On é uma tecnologia ruim.
SSO pode, na verdade, melhorar consideravelmente a segurança.
Centralizar autenticação permite aplicar MFA, políticas de acesso, encerramento centralizado de contas e monitoramento de maneira mais consistente.
O problema é outro.
Ao centralizar identidade, organizações também concentram **confiança**.
Quando um sistema recebe uma declaração SAML, precisa ter enorme confiança de que ela é genuína.
Por isso, erros na validação de assinaturas possuem consequências desproporcionais.
Imagine uma portaria na qual o segurança não conhece cada funcionário pessoalmente.
Em vez disso, ele aceita crachás emitidos por uma autoridade central.
Esse sistema funciona muito bem enquanto o segurança consegue identificar corretamente quais crachás são verdadeiros.
Se essa verificação falha, toda a segurança construída sobre o crachá também falha.
Análise da equipe
A história do miniOrange é interessante porque contém **duas falhas diferentes dentro do mesmo incidente**.
A primeira está no software.
Assinaturas criptográficas foram validadas de maneira inadequada, abrindo espaço para contorno de autenticação.
Essa parte é tecnicamente séria, mas familiar ao setor de segurança: vulnerabilidades existem, são descobertas e precisam ser corrigidas.
A segunda falha é estrutural.
E talvez seja mais difícil de resolver.
O ecossistema inteiro trabalha com uma premissa:
**se existe uma vulnerabilidade conhecida, conseguimos relacionar o produto instalado à versão afetada.**
Isso parece óbvio.
Mas deixa de funcionar quando um único plugin comercial possui diversas linhas independentes, bases públicas conhecem apenas algumas delas e determinados clientes não recebem atualizações pelo fluxo convencional.
Nesse cenário, o software pode estar vulnerável enquanto as ferramentas responsáveis por avisar o administrador concluem que está tudo bem.
Não porque detectaram que o sistema está seguro.
Mas porque **não sabem exatamente o que estão olhando**.
Essa diferença é enorme.
Segurança baseada apenas em número de versão começa a mostrar seus limites
A indústria de software vive uma explosão de componentes.
Bibliotecas.
Plugins.
Containers.
Pacotes.
Dependências.
Extensões.
SDKs.
Modelos de IA.
Cada sistema moderno depende de dezenas ou centenas de peças externas.
Para administrar esse universo, empresas dependem cada vez mais de automação.
Inventários identificam componentes.
Bases CVE registram vulnerabilidades.
Scanners cruzam as duas listas.
Funciona muito bem quando os metadados estão corretos.
Quando o produto real não corresponde perfeitamente ao produto registrado, surge uma região invisível.
O caso miniOrange é um lembrete importante de que **ausência de alerta não significa ausência de vulnerabilidade**.
Às vezes significa apenas ausência de informação.
WordPress continua sendo um alvo especialmente atraente
Isso também explica por que vulnerabilidades em plugins WordPress recebem tanta atenção de atacantes.
O WordPress possui enorme presença na web.
Seu ecossistema é formado por milhares de extensões produzidas por empresas e desenvolvedores diferentes.
Uma única vulnerabilidade reutilizável pode potencialmente alcançar grande quantidade de instalações.
É economia de escala aplicada ao crime digital.
Para o atacante, encontrar uma falha replicável em um componente popular pode ser muito mais eficiente do que desenvolver uma invasão específica para cada empresa.
Por isso, administrar WordPress profissionalmente exige mais do que simplesmente manter o núcleo da plataforma atualizado.
Plugins e temas fazem parte da superfície de ataque.
E plugins de autenticação merecem atenção especial
Nem todos os plugins possuem o mesmo nível de risco.
Uma extensão que modifica a aparência de um botão possui uma superfície de impacto.
Um plugin que controla **quem pode entrar no sistema como administrador** possui outra completamente diferente.
Componentes de autenticação, autorização, backup, upload de arquivos, execução de código, pagamentos e administração deveriam receber um nível de escrutínio proporcional à função que exercem.
É o princípio da criticidade.
Quanto maior o privilégio de uma peça de software, maior deve ser a confiança exigida dela.
Isso vale tanto para WordPress quanto para qualquer arquitetura corporativa.
O que acompanhar agora
O primeiro ponto é observar a evolução dos ataques.
A existência de varredura oportunista sugere que sistemas ainda vulneráveis podem continuar sendo procurados enquanto a falha permanecer útil.
Também será importante acompanhar se novas informações surgem sobre comprometimentos confirmados e se outros produtos que compartilham partes da biblioteca SAML possuem comportamentos semelhantes.
Administradores das versões comerciais do miniOrange devem verificar diretamente sua edição e versão, em vez de confiar exclusivamente na ausência de alertas do dashboard.
E organizações que utilizam SSO deveriam aproveitar o incidente para revisar uma pergunta mais ampla:
**se nossa camada principal de autenticação falhar amanhã, existe alguma outra barreira entre o invasor e nossos sistemas críticos?**
A melhor parte dessa história é justamente o ataque que não terminou
Existe uma tendência natural de pensar em segurança como uma muralha.
Constrói-se uma proteção suficientemente alta e espera-se que ninguém atravesse.
O incidente do miniOrange mostra por que essa visão é perigosa.
A primeira muralha foi atravessada.
O mecanismo responsável por confirmar a identidade falhou.
O atacante conseguiu aquilo que deveria ser impossível: uma sessão administrativa aparentemente válida.
Mas encontrou outra barreira.
Foi essa segunda camada que transformou um potencial comprometimento silencioso em um evento detectado, investigado e posteriormente compartilhado com o restante da comunidade.
Segurança madura funciona assim.
Não parte da premissa de que nada quebrará.
Parte da premissa de que **algo, em algum momento, vai quebrar — e o restante da arquitetura precisa estar preparado para isso**.
No fim, as duas vulnerabilidades do miniOrange contam uma história maior do que a de mais dois números adicionados ao catálogo de CVEs.
Elas mostram que uma assinatura criptográfica pode falhar.
Que um plugin atualizado aos olhos do painel pode não estar efetivamente seguro.
Que bases de vulnerabilidades também possuem pontos cegos.
E, principalmente, que nenhuma organização deveria apostar toda a sua segurança em uma única pergunta respondida por um único sistema:
**“este usuário está autenticado?”**
Quando essa resposta estiver errada, precisa existir uma segunda pergunta esperando por ele.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis