noticias
Falhas zero-click no Zoom permitiam tomar controle de dispositivos e IA acelerou a criação do exploit
Segurança Digital / Inteligência Artificial
Falhas zero-click no Zoom permitiam tomar controle de dispositivos e IA acelerou a criação do exploit
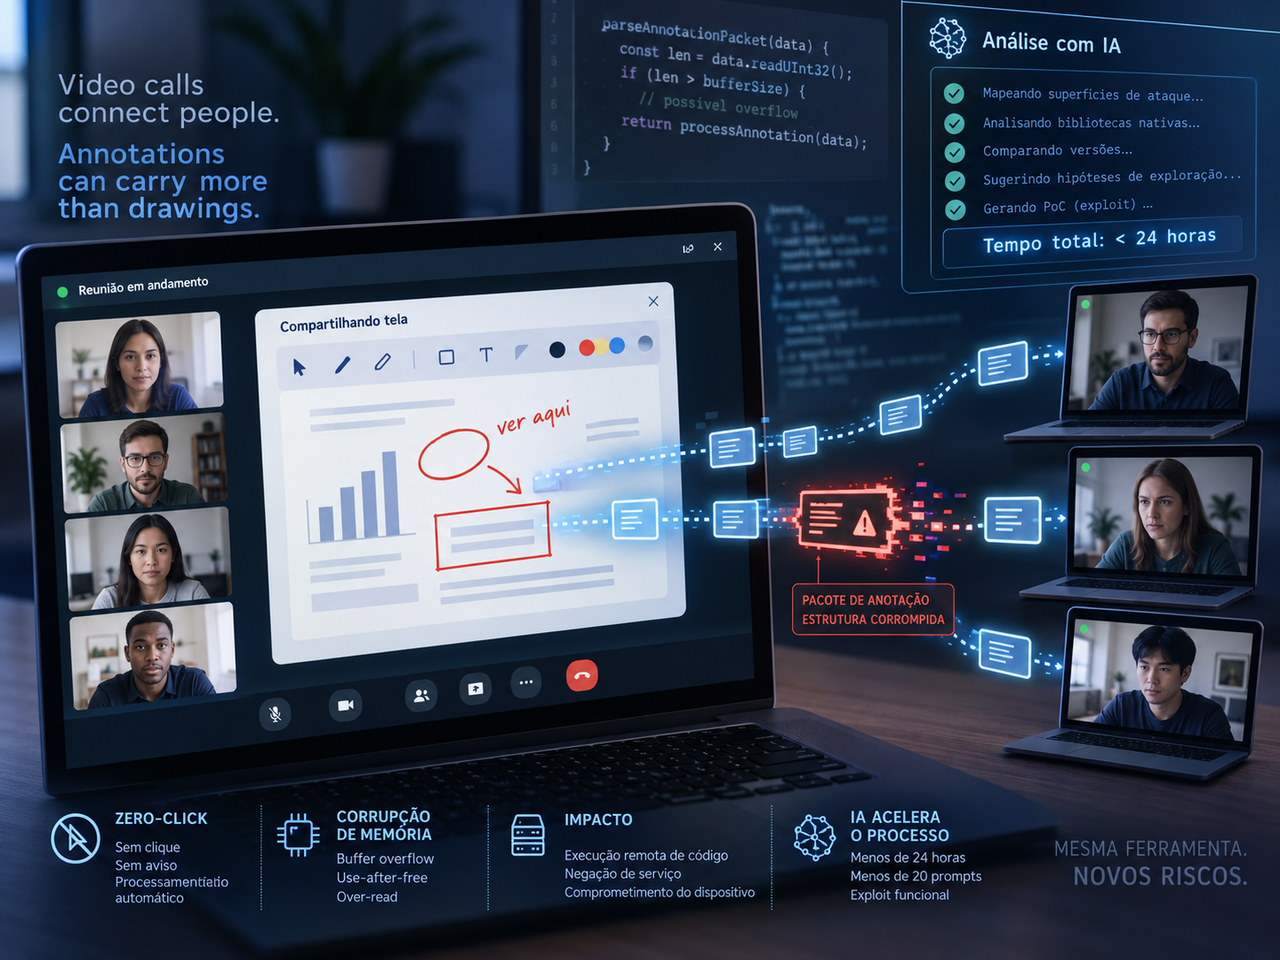
O episódio é relevante também por outro motivo: pesquisadores afirmam ter usado IA para acelerar a construção de um exploit funcional em menos de 24 horas.
A história, porém, é mais interessante e mais complexa do que simplesmente dizer que “a IA hackeou o Zoom”.
Matéria completa
Uma ferramenta criada para riscar, destacar e escrever sobre uma tela compartilhada acabou se tornando uma das partes mais sensíveis do Zoom.
Três vulnerabilidades identificadas no mecanismo de anotações da plataforma poderiam permitir que um participante de uma reunião interferisse na memória do aplicativo executado no dispositivo de outra pessoa e, nas falhas mais graves, alcançasse execução remota de código.
O detalhe que transforma o episódio em algo maior que mais um boletim de segurança é a ausência de uma etapa que normalmente protege o usuário: não era necessário clicar em link, abrir arquivo, instalar programa ou aprovar solicitação.
Segundo a pesquisa da A Security, o cliente vulnerável processava automaticamente mensagens de anotação recebidas durante uma chamada. Uma mensagem especialmente construída poderia explorar erros nesse processamento antes mesmo de a vítima perceber que alguma coisa havia acontecido.
As vulnerabilidades já receberam correções.
Portanto, o principal recado para usuários não é entrar em pânico com uma suposta ameaça recém-descoberta circulando livremente na internet, mas verificar se os clientes do Zoom utilizados em computadores, celulares, salas de reunião e ambientes corporativos estão realmente atualizados.
O caso conhecido como **Zoomsday**, entretanto, merece atenção por outro motivo: os pesquisadores afirmam que ferramentas públicas de inteligência artificial ajudaram a transformar a descoberta em um exploit funcional em menos de 24 horas.
E é nessa parte que começa uma discussão muito mais importante sobre o futuro da segurança de software.
O problema estava escondido no sistema de anotações
Durante o compartilhamento de tela, o Zoom permite que participantes desenhem, escrevam e criem marcações sobre o conteúdo exibido.
Para que isso funcione em tempo real, informações descrevendo essas anotações precisam ser transmitidas pela rede e reconstruídas pelo software instalado nos dispositivos dos participantes.
O problema não estava no desenho que aparece na tela.
Estava na maneira como determinadas estruturas de dados eram recebidas e interpretadas pelo mecanismo responsável pelas anotações.
O Zoom classificou a vulnerabilidade **CVE-2026-53413** como uma falha de sobrescrita de buffer, com pontuação CVSS 8,3 de 10.
Segundo o boletim oficial, a ausência de uma verificação adequada de limites poderia permitir que um participante de uma reunião alcançasse execução remota de código no dispositivo de outro participante.
Esse tipo de erro pertence a uma velha família de problemas de segurança.
Um programa reserva determinada quantidade de memória para receber informações. Se não confirmar corretamente quanto conteúdo está entrando naquele espaço, dados maiores que o previsto podem ultrapassar os limites daquela área e atingir regiões vizinhas da memória.
Dependendo da arquitetura do programa e das proteções existentes no sistema operacional, uma simples corrupção pode terminar apenas em travamento.
Em situações mais graves, porém, o atacante consegue manipular o fluxo de execução do software.
Foi justamente essa segunda possibilidade que tornou o problema especialmente relevante.
O ataque não precisava de clique
A expressão **zero-click** é importante porque altera completamente o modelo de ameaça.
Em muitos ataques convencionais, existe alguma participação da vítima.
É preciso abrir um anexo, acessar um endereço falso, executar um programa, permitir uma macro ou responder a alguma tentativa de engenharia social.
Esse comportamento cria uma camada adicional de defesa: treinamento de usuários, filtros de e-mail e ferramentas antiphishing podem reduzir significativamente o risco.
Uma vulnerabilidade zero-click elimina grande parte dessa barreira.
No cenário descrito pelos pesquisadores, o atacante precisava estar dentro de uma reunião, como participante ou anfitrião, e enviar uma mensagem de anotação manipulada.
O cliente do Zoom do destinatário fazia o restante ao interpretar automaticamente aquela mensagem.
A A Security afirma que a exploração não exigia nenhuma interação adicional e não produzia uma indicação visual clara de que o comprometimento havia ocorrido.
Uma vez obtida execução arbitrária de código, o problema deixa de ser apenas uma falha em uma videoconferência.
O software executado passa a operar dentro do contexto de segurança daquele dispositivo.
A partir daí, as consequências possíveis dependem das permissões disponíveis, das proteções do sistema operacional e da capacidade do código utilizado pelo invasor.
Em um ataque bem-sucedido, isso poderia abrir caminho para instalação de malware, coleta de informações ou outras etapas de comprometimento.
Eram três falhas diferentes
A divulgação pública envolve três vulnerabilidades relacionadas ao mecanismo de anotações.
Além da CVE-2026-53413, o Zoom registrou a **CVE-2026-53414**, classificada como buffer over-read.
Nesse caso, o boletim oficial atribuiu pontuação CVSS 6,5 e descreveu como possível consequência um ataque de negação de serviço contra outro participante da reunião.
A terceira vulnerabilidade, **CVE-2026-53415**, foi classificada como use-after-free e recebeu pontuação CVSS 8,3.
Um use-after-free ocorre quando um programa continua utilizando uma região de memória depois que ela já foi liberada.
Como aquele espaço pode posteriormente ser reutilizado para outros dados, referências antigas podem produzir corrupção de memória e, em determinadas circunstâncias, oferecer ao atacante capacidade de controlar o comportamento do software.
O próprio Zoom afirma que essa falha poderia permitir execução remota de código contra outro participante.
Há ainda uma diferença importante na origem das descobertas.
As CVE-2026-53413 e CVE-2026-53414 são creditadas pelo Zoom ao pesquisador Idan Levcovich, da A Security.
A CVE-2026-53415 aparece no boletim oficial como descoberta pela própria equipe de segurança ofensiva do Zoom.
A A Security afirma ter encontrado independentemente essa terceira falha durante sua pesquisa e que, quando a comunicou à empresa, o Zoom já conhecia o problema.
As correções chegaram antes da divulgação pública
A cronologia é essencial porque evita transformar uma pesquisa tecnicamente séria em um alerta fora de contexto.
A A Security afirma ter identificado a vulnerabilidade em 8 de junho de 2026 e confirmado uma cadeia de execução remota de código zero-click no dia seguinte.
O problema foi comunicado ao Zoom em 10 de junho.
Segundo o cronograma publicado pelos pesquisadores, uma correção para as duas primeiras falhas entrou no cliente em 22 de junho, seguida por uma mitigação no servidor em 15 de julho.
A correção relacionada à terceira vulnerabilidade chegou posteriormente à versão 7.1.5, em 20 de julho.
A divulgação pública ocorreu apenas em 11 de agosto.
Isso significa que a revelação do Zoomsday não representa a descoberta pública de uma vulnerabilidade sem solução.
As correções antecederam a exposição detalhada do método de ataque.
Foi um processo de divulgação coordenada, justamente para reduzir a janela na qual informações técnicas suficientemente detalhadas estariam disponíveis enquanto grandes quantidades de usuários permanecessem vulneráveis.
Quem ainda precisa se preocupar
Os boletins publicados pelo Zoom deixam claro que versões antigas continuam sendo o ponto crítico.
Para as vulnerabilidades CVE-2026-53413 e CVE-2026-53414, são afetados clientes Zoom Workplace de plataformas suportadas anteriores às versões corrigidas das respectivas linhas 7.1.5 e 7.0.6.
O cliente VDI para Windows também possui versões mínimas específicas, enquanto Zoom Rooms e Meeting SDK aparecem entre os produtos afetados.
Na CVE-2026-53415, as versões mínimas variam novamente conforme o produto.
Para uma pessoa que usa o aplicativo normalmente, a recomendação é simples: atualizar o Zoom para a versão mais recente disponível.
Para departamentos de TI, porém, o problema é mais complexo.
Empresas raramente possuem apenas um aplicativo instalado em um computador.
Há notebooks pessoais, estações corporativas, salas de reunião, máquinas virtuais, VDI, dispositivos móveis, SDKs incorporados a outros produtos e usuários externos participando de reuniões.
Uma organização pode acreditar que “atualizou o Zoom” enquanto dezenas de clientes antigos permanecem acessíveis em partes esquecidas da infraestrutura.
Esse é o tipo de diferença entre segurança doméstica e segurança corporativa que muitas manchetes deixam escapar.
A criptografia ponta a ponta cria um paradoxo interessante
O episódio ainda apresenta um detalhe técnico pouco intuitivo.
Segundo a A Security, o Zoom implementou uma mitigação no servidor capaz de filtrar determinadas mensagens de anotação maliciosas antes que elas chegassem a clientes vulneráveis.
Mas existe uma situação em que o servidor não consegue realizar essa inspeção: reuniões utilizando criptografia ponta a ponta.
Isso não significa que a criptografia tenha causado a vulnerabilidade.
Significa apenas que uma das propriedades da criptografia ponta a ponta é justamente impedir que o intermediário consiga interpretar o conteúdo trafegado.
Se o servidor não enxerga a mensagem, também não pode analisar aquela mensagem e decidir se ela corresponde a um padrão malicioso.
Em clientes atualizados, a correção está no próprio aplicativo e essa questão deixa de ser determinante.
O paradoxo aparece sobretudo quando organizações mantêm clientes antigos e dependem de uma mitigação aplicada pela infraestrutura do fornecedor.
É um belo exemplo de como segurança raramente é composta por mecanismos isoladamente “bons” ou “ruins”.
Uma proteção pode limitar a capacidade de outra.
E então entra a inteligência artificial
A parte mais provocativa da pesquisa não está no Zoom.
Está no processo utilizado para investigar o Zoom.
A A Security afirma que a descoberta e a construção de um exploit funcional consumiram menos de 24 horas e menos de 20 prompts utilizando modelos de IA disponíveis publicamente.
A empresa interpreta esse resultado como evidência de que capacidades ofensivas anteriormente associadas a equipes altamente especializadas podem estar se tornando muito mais acessíveis.
A conclusão merece atenção.
Mas precisa de uma dose saudável de precisão.
A história não mostra uma inteligência artificial escolhendo sozinha o Zoom, descobrindo autonomamente sua arquitetura e produzindo espontaneamente um ataque funcional.
A própria documentação da pesquisa revela intensa intervenção humana.
Os pesquisadores desmontaram o cliente Android, analisaram bibliotecas nativas, mapearam superfícies de ataque e orientaram os modelos durante o processo.
Em determinado momento, um sistema automatizado classificou milhares de funções potencialmente interessantes, mas não colocou a biblioteca vulnerável entre as principais candidatas.
Segundo a análise publicada pela The Next Web, a região correta acabou ganhando atenção depois que um pesquisador acompanhou manualmente o comportamento de uma chamada.
Essa distinção é fundamental.
Dizer simplesmente que **“uma IA encontrou a falha do Zoom”** apaga justamente o aspecto mais relevante da história.
O que aconteceu parece muito mais próximo de um pesquisador experiente utilizando IA como multiplicador de produtividade.
E talvez isso seja ainda mais importante.
O risco não é uma IA hacker autônoma — pelo menos não ainda
Durante décadas, a produção de exploits sofisticados foi limitada por algo semelhante a uma barreira econômica.
Era preciso possuir conhecimento de engenharia reversa, arquitetura de computadores, assembly, gerenciamento de memória, protocolos, depuradores e mecanismos de mitigação de sistemas operacionais.
A pesquisa poderia consumir semanas ou meses.
Esse custo ajudava a limitar quantas pessoas conseguiam transformar uma vulnerabilidade difícil em uma arma utilizável.
Modelos capazes de analisar pseudocódigo, explicar estruturas desmontadas, gerar scripts de teste, sugerir hipóteses e automatizar etapas repetitivas mexem exatamente nesse custo.
Eles não precisam substituir um pesquisador para transformar profundamente a segurança ofensiva.
Basta permitir que um pesquisador faça em um dia parte do trabalho que anteriormente exigiria vários.
É uma diferença aparentemente pequena na narrativa, mas gigantesca na prática.
Quem ganha eficiência também ganha capacidade ofensiva
Existe ainda uma consequência econômica difícil de ignorar.
Os mesmos modelos que permitem a equipes defensivas analisar milhares de funções, encontrar padrões suspeitos e produzir rapidamente testes de segurança também podem ser utilizados para acelerar pesquisas ofensivas.
Essa simetria sempre existiu na segurança digital.
Depuradores, descompiladores, scanners, fuzzers e frameworks de exploração são ferramentas de uso dual.
A inteligência artificial aumenta a escala desse fenômeno.
Uma empresa pode usar agentes para procurar vulnerabilidades no próprio código continuamente.
Um criminoso pode tentar empregar técnicas semelhantes contra software que pretende comprometer.
A vantagem será determinada não apenas por quem possui o modelo mais inteligente, mas por quem consegue integrá-lo melhor a ferramentas reais de engenharia de software.
Análise da equipe
O aspecto mais importante do Zoomsday não é concluir que inteligência artificial tornou qualquer pessoa capaz de produzir exploits avançados.
As próprias evidências disponíveis não sustentam uma afirmação tão ampla.
O trabalho descrito continua exigindo conhecimentos consideráveis de engenharia reversa, memória, protocolos e exploração.
O que mudou é outra coisa.
A IA começa a reduzir violentamente o custo marginal de algumas etapas desse trabalho.
Quando um especialista consegue delegar análise mecânica, geração de scripts, interpretação de funções e elaboração de hipóteses para um modelo, ele passa a explorar uma superfície muito maior dentro do mesmo período.
Isso altera a relação entre quantidade de software disponível e quantidade de pessoas necessárias para auditá-lo.
Até agora, a indústria conviveu com uma assimetria confortável: existem bilhões de linhas de código em produção e poucos pesquisadores capazes de examiná-las profundamente.
IA ofensiva pode começar a diminuir essa diferença.
Para empresas de tecnologia, a resposta racional não é tentar impedir que modelos aprendam segurança ofensiva.
É utilizar capacidade semelhante antes dos atacantes.
Fuzzing contínuo, análise estática, testes automatizados de protocolos, revisão de dependências, red teams auxiliados por IA e ciclos muito menores entre descoberta e correção provavelmente passarão de boas práticas para requisitos operacionais.
A segurança de software pode estar entrando em uma era na qual a pergunta deixa de ser “alguém terá tempo para encontrar esse bug?” e passa a ser “qual agente encontrará primeiro?”.
O que quase ninguém está discutindo
Existe ainda outra consequência importante.
Quando o custo para encontrar e explorar vulnerabilidades cai, a janela entre a publicação de uma correção e a produção de um exploit pode diminuir também.
Historicamente, administradores de sistemas frequentemente tratam atualizações como tarefas que podem esperar alguns dias ou semanas.
Nesse novo ambiente, essa cultura se torna progressivamente mais perigosa.
Uma atualização de segurança contém informações.
Mesmo sem publicar o código vulnerável, comparar versões de um programa permite identificar quais funções mudaram e quais verificações foram adicionadas.
Com ferramentas automatizadas capazes de analisar essas diferenças, o patch pode involuntariamente funcionar como um mapa para pesquisadores — defensivos ou ofensivos — encontrarem o problema corrigido.
O velho conselho de “atualize seus programas” permanece válido.
Só que o tempo disponível para obedecê-lo pode estar encolhendo.
O Zoom corrigiu o problema; a discussão maior está apenas começando
No caso específico das falhas de anotação, a situação imediata é relativamente objetiva.
O Zoom publicou os boletins ZSB-26015, ZSB-26016 e ZSB-26017, distribuiu correções e recomenda manter seus aplicativos atualizados.
Não há motivo para tratar a divulgação de agosto como se milhões de computadores atualizados estivessem indefesos diante de uma vulnerabilidade recém-aberta.
Mas reduzir a história a “Zoom teve três bugs” também seria perder o ponto.
Software extremamente popular continha falhas de memória em uma função aparentemente trivial.
Essas falhas podiam ser acionadas por dados recebidos durante uma reunião.
Pesquisadores transformaram parte significativa dessa investigação em um processo assistido por inteligência artificial.
E fizeram isso rápido.
A indústria passou anos discutindo se IA escreveria textos melhores, substituiria buscas, criaria imagens ou automatizaria escritórios.
A segurança digital talvez ofereça uma transformação menos visível e muito mais estrutural.
Se a descoberta e a exploração de vulnerabilidades puderem ser aceleradas na mesma proporção em que outras tarefas técnicas estão sendo automatizadas, a vantagem não pertencerá simplesmente a quem possuir mais ferramentas de defesa.
Pertencerá a quem conseguir encontrar, entender e corrigir o próximo erro antes que outra pessoa ensine uma máquina a explorá-lo.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis