noticias
Foi hackeado e não sabe como? A resposta pode estar no Wi-Fi público que você entrou
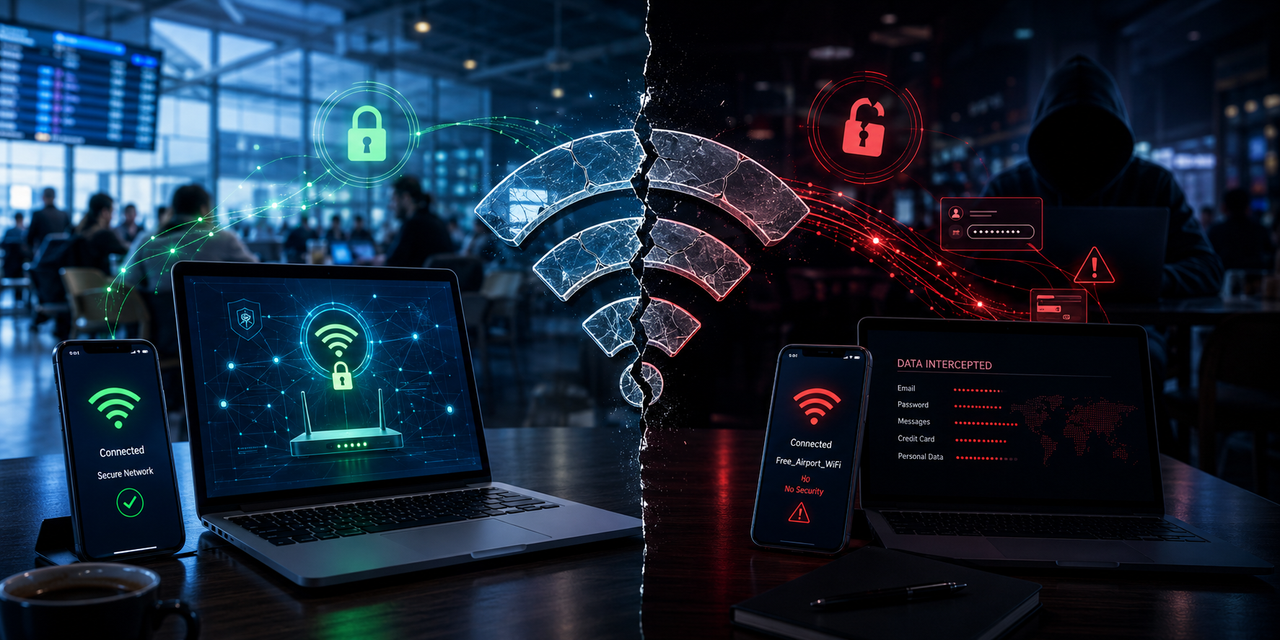
Muitos descobrem que foram vítimas de invasão sem entender o vetor.
A resposta frequentemente está em uma conexão Wi-Fi aparentemente inofensiva de shopping, aeroporto, café ou hotel. Redes públicas continuam sendo um dos vetores mais silenciosos e eficazes de comprometimento em 2026.
Não é paranoia. Especialistas em segurança confirmam que Wi-Fi aberto facilita ataques clássicos como *Evil Twin* e *Man-in-the-Middle* (MitM), onde o criminoso se posiciona entre você e a internet, capturando credenciais, sessões e dados sensíveis. O pior: muitas vezes o usuário nem percebe que aconteceu.
Como o ataque funciona na prática
O cenário clássico é o **Evil Twin**: o atacante cria uma rede falsa com nome idêntico ou muito similar à oficial (“CaféFreeWiFi” ou “Aeroporto_Guest”). O sinal mais forte ou a familiaridade do nome leva você a conectar. A partir daí, todo tráfego passa pelo ponto controlado pelo invasor.
Com ferramentas relativamente acessíveis, o criminoso pode:
• Interceptar dados não criptografados.
• Realizar downgrade de HTTPS (em casos mal configurados).
• Roubar cookies de sessão.
• Injetar malware em downloads.
• Capturar credenciais de login em sites e apps.
Mesmo com HTTPS generalizado, o risco persiste em formulários, apps mal protegidos ou através de análise de tráfego metadata.
Por que isso ainda pega tanta gente em 2026
Conveniência vence cautela. Em viagens, reuniões ou momentos de pressa, a tentação do “Wi-Fi grátis” é grande. Muitos dispositivos conectam automaticamente a redes conhecidas, e poucos verificam detalhes como certificado ou endereço IP real.
O vídeo do Olhar Digital destaca casos reais onde usuários notaram movimentações estranhas nas contas dias ou semanas depois de usar rede pública — tempo suficiente para o atacante agir com calma.
Mergulhos analíticos
**Mergulho 1 — Riscos técnicos reais**
Em rede aberta ou comprometida, o atacante controla o gateway. Isso permite sniffing passivo ou ativo. Em 2026, com autenticação biométrica e 2FA mais comuns, o alvo costuma ser sessão roubada (session hijacking) ou credenciais de serviços menos protegidos. Dispositivos Android e Windows ainda mostram vulnerabilidades em configuração automática de redes.
**Mergulho 2 — Impacto prático**
Uma conexão ruim pode comprometer e-mail corporativo, banco, redes sociais e até wallets de cripto. O dano financeiro ou de reputação varia, mas a recuperação sempre custa tempo e estresse. Quem usa o mesmo Wi-Fi para trabalho e vida pessoal multiplica o risco.
**Mergulho 3 — O que quase ninguém discute**
O problema não é só o Wi-Fi alheio. Muitos roteadores domésticos com senha padrão ou firmware desatualizado viram ponte para ataques maiores. Hipótese: a proliferação de IoT e dispositivos “smart” sem atualização constante transforma residências em vetores silenciosos que depois alimentam campanhas contra usuários em redes públicas.
Análise da equipe PixBugTech
**Design e usabilidade:** Redes públicas priorizam conveniência zero-friction. Essa mesma característica as torna perigosas — o equilíbrio entre acessibilidade e segurança ainda falha.
**Funcionalidade:** Wi-Fi 6/7 trouxe velocidade, mas os protocolos de segurança (WPA3) nem sempre são implementados corretamente em hotspots públicos.
**Performance:** O impacto é invisível até o dano ocorrer. O “custo” aparece depois, em contas invadidas ou dados vazados.
**Sustentabilidade:** Menos dependência de redes públicas incentiva conexões mais controladas e, indiretamente, pressiona provedores por padrões melhores. Reuso inteligente de dados pessoais também passa por evitar vazamentos desnecessários.
**Custo-benefício:** Usar VPN confiável, dados móveis ou hotspot pessoal tem custo baixo comparado ao prejuízo de um incidente.
Conclusão
Wi-Fi público não é sinônimo automático de desastre, mas é uma roleta-russa digital que muita gente ainda joga sem perceber. Se você foi hackeado e não identifica o motivo, comece investigando as últimas conexões — especialmente as “gratuitas”.
A solução não é virar eremita offline. É adotar hábitos simples: VPN sempre ativa em redes desconhecidas, verificação manual de SSID, desativar conexão automática e manter dispositivos atualizados.
Tecnologia conectada é ótima. Mas só quando você controla o caminho dos seus dados — não quando entrega a porta de entrada para qualquer um com um roteador barato e más intenções.
**Dicas rápidas de proteção:**
• Use VPN de qualidade em qualquer rede pública.
• Prefira dados móveis quando possível.
• Verifique o nome exato da rede com funcionários.
• Ative autenticação de dois fatores em tudo.
• Evite acessos bancários ou sensíveis fora de ambientes controlados.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis