noticias
Fortinet na Mira: ataques massivos contra VPNs acendem alerta vermelho no mundo da cibersegurança
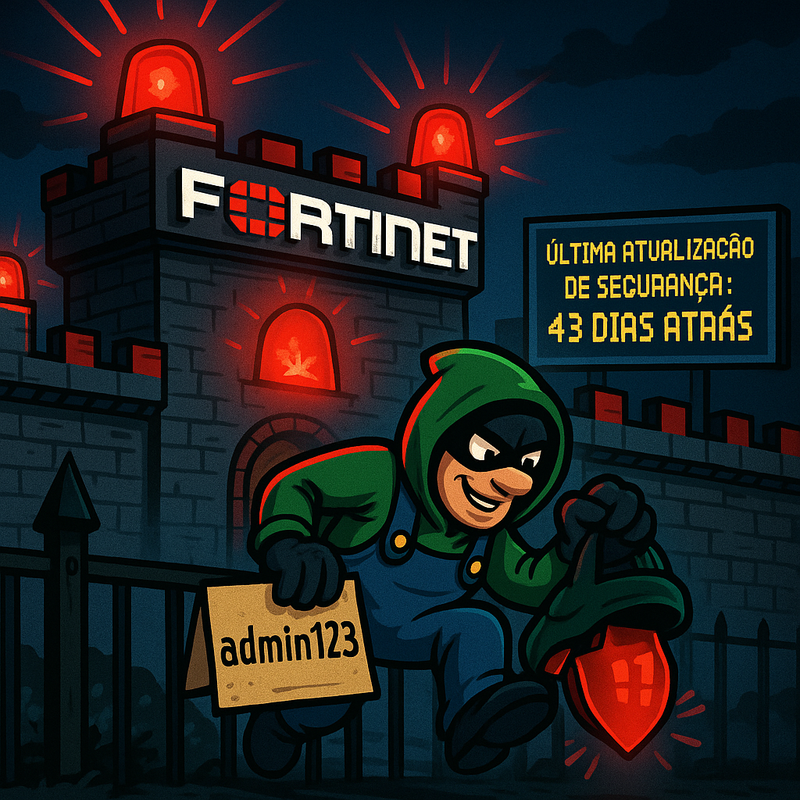
✍️ Por Redação PixBugTech – 6 min de leitura | Cibersegurança, Falhas Estratégicas e Força Bruta
A Fortinet, gigante conhecida por vender “tranquilidade digital” a governos, empresas e corporações mundo afora, acaba de entrar no epicentro de uma tempestade.
Pesquisadores da GreyNoise detectaram uma onda coordenada de ataques de força bruta contra seus servidores VPN SSL, o que pode ser o primeiro sinal de algo muito mais grave: uma vulnerabilidade crítica ainda não divulgada.
Em outras palavras: a porta da frente está sendo arrombada, e talvez ninguém tenha percebido ainda que a maçaneta está quebrada.
🔍 O que está acontecendo?
O primeiro pico de tentativas foi observado no dia 3 de agosto, mirando o FortiOS, sistema operacional dos dispositivos Fortinet. Já o segundo round, em 5 de agosto, atingiu o FortiManager — o painel central que controla todos os dispositivos da rede.
Se invadir o FortiOS já é grave, acessar o FortiManager é entregar a chave mestra do castelo digital. Isso significa:
Desligar firewalls
Redefinir políticas de segurança
Criar usuários fantasmas
Espionar e roubar dados
Injetar malware e espalhar pela rede como buffet de ransomware
Cerca de 800 IPs únicos participaram da ofensiva, provavelmente disfarçados em redes domésticas. Ou seja: o ataque tem cara de casa da tia, mas cheira a operação coordenada.
🧠 O modus operandi: força bruta no volume máximo
Os ataques utilizam scripts automatizados que tentam uma avalanche de senhas e credenciais até acertar uma. A prática é antiga, mas quando aplicada com escala e foco em infraestrutura crítica, se transforma em arma digital de destruição lenta e silenciosa.
A GreyNoise fez mais que soar o alarme: ela deu a localização do incêndio antes da fumaça virar tragédia.
Mas e a Fortinet? Por enquanto, só silêncio. E isso preocupa.
📉 A estatística que ninguém quer ouvir
Segundo a GreyNoise, 80% dos picos semelhantes registrados no passado precederam o anúncio de uma falha de segurança real. Traduzindo para o bom português:
"A galera já tá explorando uma brecha que o fornecedor nem confirmou existir."
Se a história se repetir, o ataque atual pode ser uma prévia do que está por vir — e não um evento isolado.
Transparência em incidentes de segurança não é gentileza — é responsabilidade corporativa.
Não adianta vender “castelos impenetráveis” se, na primeira ameaça, a empresa finge que o som de arrombamento é só o vento batendo na tranca.
💬 Moral da história?
Mesmo os melhores sistemas precisam ser monitorados, atualizados e testados — constantemente.
E quando a defesa falha, o mínimo que se espera é um comunicado oficial, não um silêncio constrangedor.
#PixBugTech
#FortinetSobAtaque
#VPNFurada
#ForçaBrutaNaRede
#FortiManagerOuPortaEscancarada
#CibersegurançaSemMarketing
#ChaveDebaixoDoTapeteDigital
🔐 Lembre-se: se você ainda usa “admin123” como senha de acesso, o problema talvez não seja a Fortinet. Talvez seja você.