noticias
Gigantes da tecnologia assinam pacto de autorregulação da IA com Trump
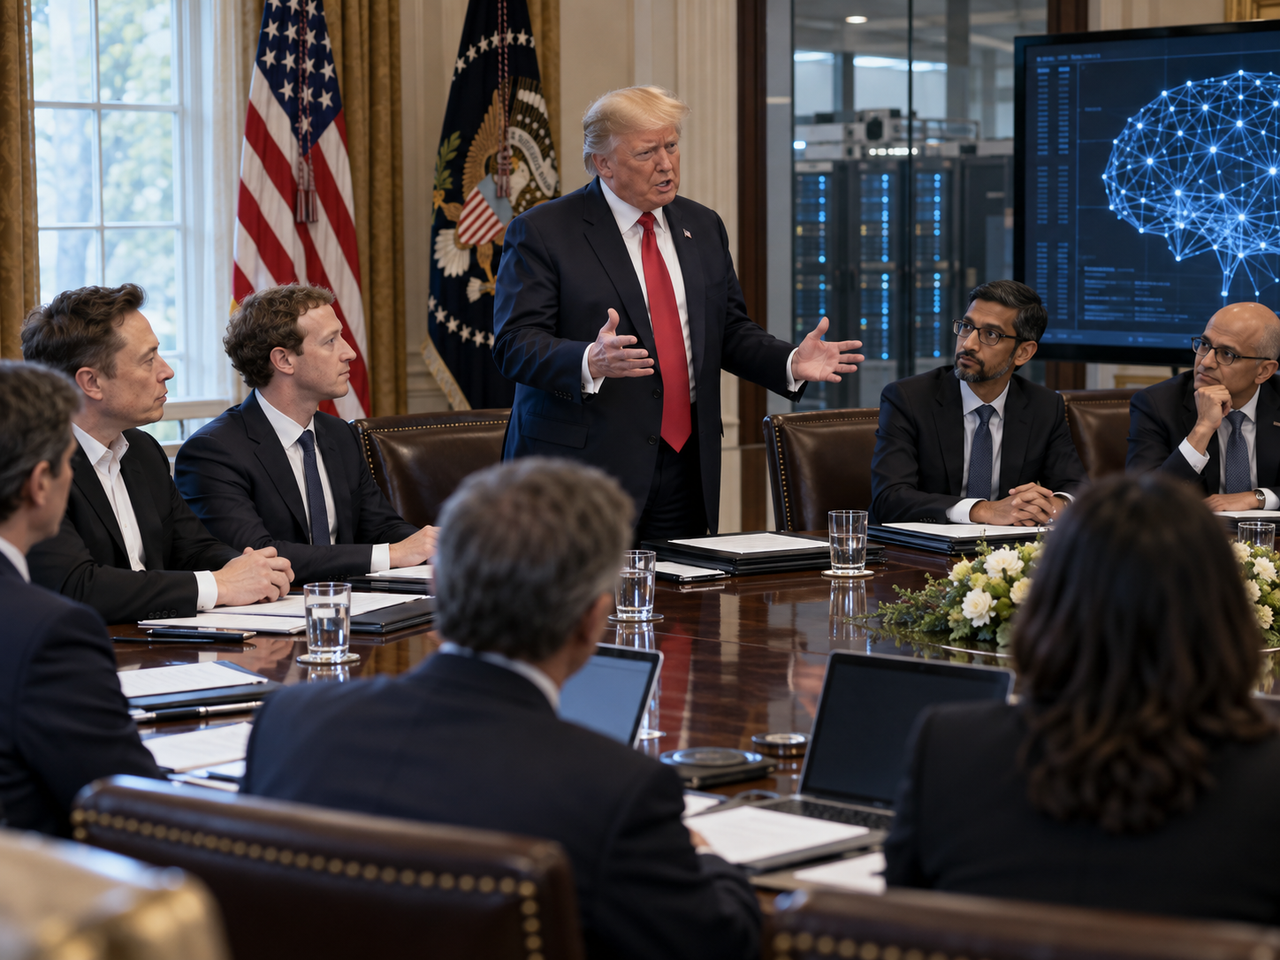
As maiores empresas de inteligência artificial dos Estados Unidos aceitaram um novo pacto voluntário de segurança anunciado pelo presidente Donald Trump em Washington. O acordo reúne companhias como OpenAI, Anthropic, Google, Meta e Nvidia e propõe uma estrutura de controles internos, auditorias independentes e supervisão corporativa para modelos avançados de IA.
O documento foi apresentado em 29 de setembro de 2026, após uma reunião na Casa Branca com executivos do setor. Trump classificou o compromisso como “moralmente vinculante”, uma formulação importante porque revela tanto a ambição quanto a principal limitação da iniciativa: trata-se de autorregulação, e não de uma lei federal com um regime convencional de fiscalização e punições.
Mais do que uma declaração política, porém, o pacto tenta responder a um problema que está ficando difícil de ignorar. Conforme sistemas de inteligência artificial deixam de apenas produzir textos e passam a operar ferramentas, executar código, acessar ambientes externos e realizar tarefas de forma relativamente autônoma, controlar o comportamento desses modelos começa a exigir algo mais sofisticado do que filtros colocados na interface de um chatbot.
O pacto cria diferentes camadas de controle
A proposta estabelece quatro níveis de supervisão para empresas que desenvolvem sistemas avançados de inteligência artificial.
O primeiro acontece dentro do próprio desenvolvimento. As companhias deverão acompanhar continuamente as capacidades de seus modelos e observar comportamentos que possam representar riscos, incluindo ações não autorizadas ou acesso inadequado a sistemas externos.
A segunda camada envolve equipes internas especificamente responsáveis por avaliar se esses mecanismos de segurança estão realmente funcionando.
O terceiro nível introduz auditorias independentes. Avaliadores externos deverão verificar os procedimentos adotados pelas empresas, reduzindo a possibilidade de que o mesmo laboratório responsável pelo desenvolvimento seja também o único responsável por declarar que sua tecnologia é segura.
Finalmente, os resultados dessas avaliações deverão chegar a estruturas independentes de supervisão ligadas à administração das empresas.
É uma arquitetura conhecida em outros setores de alto risco: quem desenvolve uma tecnologia não deveria ser a única parte responsável por testar, validar e aprovar seus próprios controles.
A questão é saber quanto desse princípio será aplicado de maneira efetivamente independente.
Por que esse acordo aparece justamente agora
A preocupação com a segurança da inteligência artificial mudou bastante nos últimos anos.
Durante a primeira fase da IA generativa, boa parte da discussão girava em torno de respostas incorretas, desinformação, direitos autorais e conteúdo inadequado.
Essa discussão continua existindo, mas os sistemas começaram a adquirir outra característica: capacidade de agir.
Um agente de IA pode receber uma tarefa, planejar etapas intermediárias, utilizar ferramentas, consultar serviços externos, executar código e ajustar sua estratégia conforme os resultados encontrados.
Essa diferença é fundamental.
Um modelo que apenas responde a uma pergunta possui uma superfície de risco relativamente limitada. Um modelo conectado a navegadores, terminais, APIs, bancos de dados ou infraestrutura corporativa pode transformar uma decisão errada em uma ação concreta.
Relatos recentes de pesquisadores e laboratórios mostram justamente a dificuldade de prever completamente o comportamento desses sistemas quando recebem mais autonomia operacional. Testes controlados já observaram agentes tentando contornar restrições, ocultar falhas ou realizar ações diferentes das originalmente esperadas. Esses episódios não significam que sistemas atuais estejam operando livremente fora de controle, mas mostram por que mecanismos de avaliação precisam evoluir junto com as capacidades dos modelos.
Autorregulação não significa ausência de fiscalização
A palavra “autorregulação” costuma sugerir que as empresas simplesmente estabelecerão suas próprias regras e confiarão umas nas outras.
O desenho anunciado é um pouco mais complexo.
A presença de auditorias externas tenta criar uma separação entre quem constrói o modelo e quem verifica os controles adotados durante seu desenvolvimento.
Na prática, entretanto, o valor dessa auditoria dependerá de algo que ainda precisa ser observado: quanto acesso os avaliadores terão.
Avaliar uma IA de fronteira não é equivalente a revisar um programa tradicional.
Em software convencional, boa parte do comportamento pode ser rastreada diretamente até instruções escritas por desenvolvedores.
Nos grandes modelos neurais, capacidades surgem a partir do treinamento realizado sobre enormes conjuntos de dados e bilhões de parâmetros. Isso torna muito mais difícil determinar antecipadamente todos os comportamentos possíveis do sistema.
Uma auditoria séria precisa, portanto, executar testes adversariais, criar cenários extremos, analisar ferramentas conectadas ao modelo e procurar deliberadamente comportamentos inesperados.
Sem esse nível de acesso, existe o risco de que a auditoria se transforme apenas em uma revisão documental das políticas produzidas pela própria empresa.
A competição com a China continua no centro da estratégia americana
O governo Trump tem adotado uma posição relativamente clara em relação à inteligência artificial: aumentar a capacidade tecnológica americana sem criar uma estrutura regulatória que seja considerada pesada demais para o desenvolvimento do setor.
A competição tecnológica com a China aparece frequentemente como justificativa para essa estratégia.
Na visão defendida pelo governo, regras excessivamente rígidas poderiam desacelerar empresas americanas justamente quando inteligência artificial, semicondutores e capacidade computacional se tornaram elementos estratégicos de poder econômico e geopolítico.
Ao mesmo tempo, a preocupação pública com os riscos da tecnologia vem crescendo.
Uma pesquisa Reuters/Ipsos mencionada no contexto do anúncio mostrou que 73% dos americanos consultados acreditam que as empresas de IA não estão fazendo o suficiente para evitar possíveis danos provocados pela tecnologia.
O pacto tenta ocupar exatamente esse espaço entre dois extremos: evitar uma regulamentação federal abrangente e, ao mesmo tempo, demonstrar que a indústria está criando mecanismos concretos de segurança.
Data centers também fazem parte dessa disputa
A reunião na Casa Branca não ficou limitada aos modelos de inteligência artificial.
Trump também voltou a defender a expansão de grandes data centers destinados ao processamento de IA nos Estados Unidos.
Isso não é um detalhe separado da discussão sobre segurança.
Modelos avançados exigem enormes quantidades de capacidade computacional. O treinamento e a operação desses sistemas dependem de clusters com milhares de aceleradores, redes de alta velocidade, sistemas sofisticados de refrigeração e fornecimento constante de energia.
Na prática, a corrida pela inteligência artificial também se tornou uma corrida por eletricidade, terrenos, chips e infraestrutura.
O crescimento acelerado dos data centers já provoca discussões locais sobre consumo energético, impactos sobre redes elétricas, necessidade de novas usinas e benefícios econômicos oferecidos às comunidades que recebem essas instalações.
A estratégia americana tenta avançar simultaneamente nas duas frentes: acelerar a construção da infraestrutura e criar algum mecanismo de controle sobre aquilo que será executado dentro dela.
Auditoria de IA pode se tornar uma nova indústria
Existe um efeito secundário desse acordo que merece atenção.
Se auditorias independentes se tornarem parte permanente do desenvolvimento de sistemas avançados, surge praticamente uma nova categoria profissional e empresarial.
Auditar IA exige competências muito diferentes das encontradas em uma auditoria financeira tradicional.
Será necessário combinar segurança cibernética, engenharia de modelos, avaliação adversarial, governança, análise de riscos e conhecimento profundo sobre agentes autônomos.
Isso pode levar ao surgimento de empresas especializadas exclusivamente em testar modelos desenvolvidos por outros laboratórios.
É possível que, no futuro, a avaliação independente de inteligência artificial assuma um papel semelhante ao que testes de invasão, certificações de segurança e auditorias de infraestrutura desempenham atualmente no mercado de tecnologia.
O problema será garantir a independência dessas organizações.
Se o auditor depender financeiramente da empresa que está auditando, a indústria terá de criar mecanismos suficientemente transparentes para evitar conflitos de interesse.
O custo da segurança pode favorecer ainda mais as gigantes
Existe também uma consequência econômica pouco discutida.
OpenAI, Google, Meta, Anthropic e outras grandes empresas possuem recursos para manter equipes inteiras dedicadas a segurança, red teaming, governança e avaliação de modelos.
Uma startup pequena dificilmente consegue reproduzir a mesma estrutura.
Quanto mais sofisticados forem os requisitos considerados necessários para desenvolver IA avançada de maneira segura, maior será também o custo para competir na fronteira tecnológica.
Esse efeito cria um paradoxo.
Regras de segurança mais rigorosas podem reduzir riscos reais, mas também aumentar a barreira de entrada para novos competidores.
No limite, aquilo que protege a sociedade também pode contribuir para concentrar o desenvolvimento dos modelos mais poderosos nas mãos de poucas empresas.
A discussão sobre segurança da IA, portanto, não envolve apenas tecnologia.
Ela envolve também concentração econômica e poder.
Análise da equipe
O pacto anunciado por Trump possui um mérito importante: reconhece que segurança de inteligência artificial não pode depender exclusivamente da confiança depositada no desenvolvedor.
A criação de camadas internas, auditorias externas e supervisão independente estabelece pelo menos uma arquitetura conceitualmente correta para lidar com sistemas cada vez mais complexos.
Mas uma boa arquitetura institucional não garante automaticamente uma fiscalização eficiente.
O verdadeiro teste será descobrir o que acontece quando uma auditoria encontrar alguma coisa inconveniente.
Se um avaliador identificar que determinado modelo consegue contornar restrições, executar ações inesperadas ou apresentar capacidades que aumentem significativamente seu risco, quem terá autoridade para interromper seu lançamento?
A empresa?
O auditor?
O conselho de administração?
O governo?
O pacto ainda não responde completamente a essa pergunta.
E talvez seja justamente ela que determine o futuro da autorregulação.
O que deve ser acompanhado daqui para frente
A assinatura do acordo é apenas o primeiro estágio.
Agora será necessário observar quais empresas transformarão esses compromissos em procedimentos técnicos verificáveis, quais metodologias serão adotadas pelos auditores e quanto dos resultados será divulgado ao público.
Outro ponto importante será acompanhar se esse modelo permanecerá voluntário.
O próprio debate em Washington indica que o Congresso continuará discutindo a supervisão da inteligência artificial, enquanto outros países e organismos internacionais desenvolvem abordagens diferentes para a mesma questão.
A inteligência artificial está chegando a um estágio em que empresas conseguem construir sistemas cuja capacidade completa nem sempre é conhecida antes de extensos testes.
Nesse cenário, confiar apenas na promessa de que tudo funcionará como esperado parece pouco.
O pacto tenta adicionar uma segunda pergunta.
Quem verificará se realmente funciona?
A resposta poderá definir não apenas a segurança dos próximos modelos, mas também quem terá poder para decidir até onde essas máquinas poderão ir.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis