noticias
Golpistas transformam denúncias de copyright do Instagram em ferramenta de extorsão
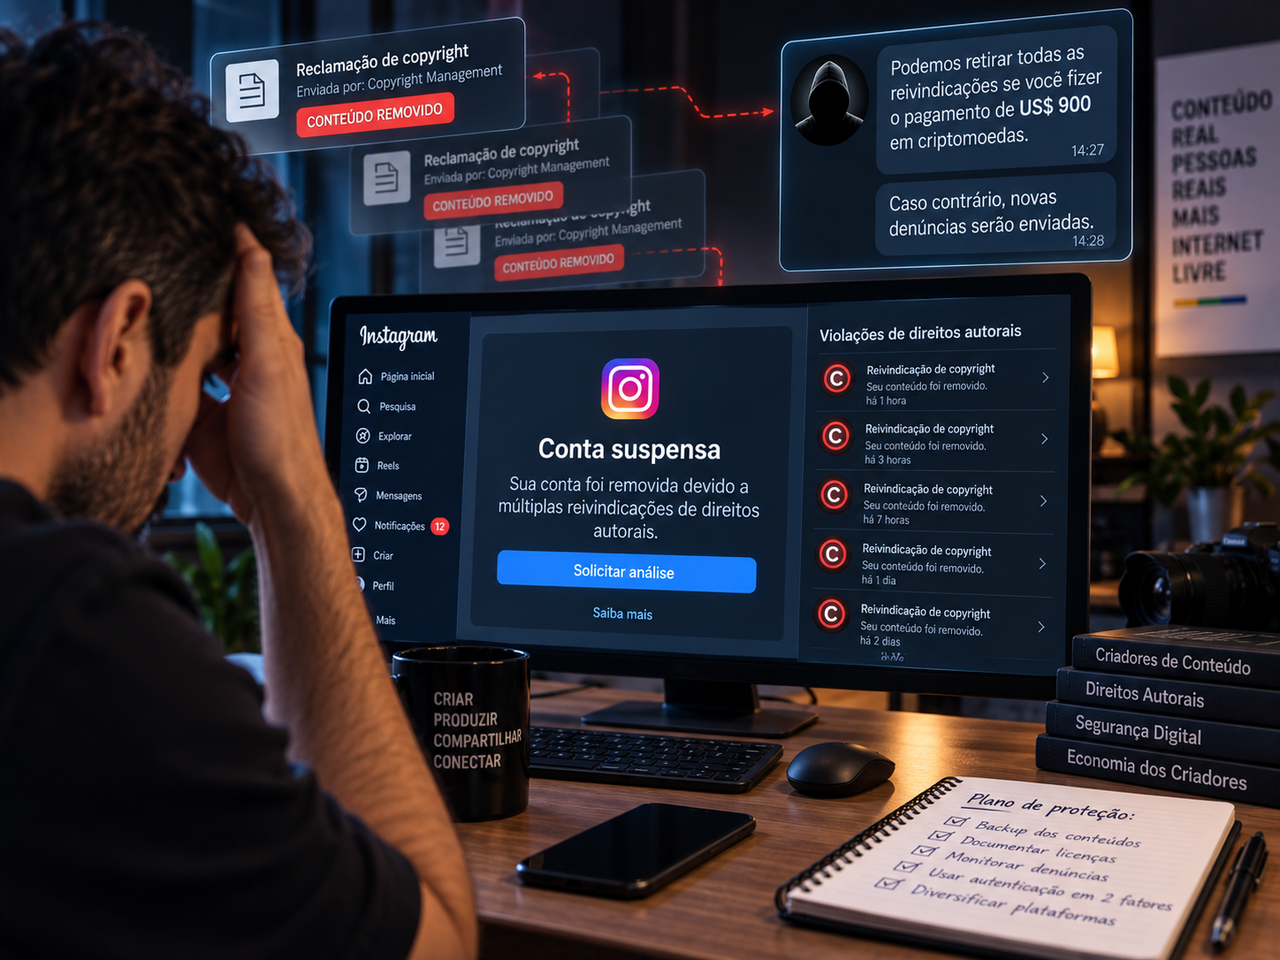
Para derrubar uma conta valiosa no Instagram, um criminoso não precisa necessariamente descobrir sua senha, quebrar a autenticação em dois fatores ou infectar o celular da vítima.
Há um caminho muito mais incômodo.
Ele pode tentar convencer o próprio Instagram a puni-la.
Criadores de conteúdo relatam uma modalidade de extorsão na qual golpistas apresentam sucessivas denúncias falsas de violação de direitos autorais contra publicações legítimas. Depois que o sistema começa a remover conteúdo ou ameaça a sobrevivência da conta, os responsáveis entram em contato com a vítima e oferecem uma solução: dinheiro em troca da retirada das reclamações.
O ataque é particularmente perverso porque transforma uma ferramenta criada para proteger propriedade intelectual em mecanismo de pressão contra quem depende economicamente da plataforma.
E revela uma vulnerabilidade que vai muito além do Instagram.
Quando uma plataforma precisa moderar bilhões de publicações e, ao mesmo tempo, responder rapidamente a alegações juridicamente sensíveis, **a confiança depositada no mecanismo de denúncia passa a ser um ativo que também pode ser atacado**.
O golpe começa sem tocar na conta da vítima
A primeira coisa que diferencia esse esquema de muitos golpes digitais é justamente aquilo que não acontece.
O criminoso não precisa inicialmente entrar na conta.
Não precisa obter a senha.
Não precisa interceptar um código de autenticação.
Não precisa convencer a vítima a clicar em um link falso.
O ataque é realizado contra **a reputação da conta dentro do sistema de moderação da própria plataforma**.
O golpista identifica publicações de um criador e apresenta reclamações afirmando possuir direitos autorais sobre aquele material ou agir em nome de quem os possui.
A denúncia entra na infraestrutura de propriedade intelectual da Meta.
Se várias reclamações forem aceitas ou acumuladas, publicações podem ser removidas e a conta pode sofrer restrições ou até ser temporariamente desativada.
Para um usuário comum, isso já seria grave.
Para alguém que possui centenas de milhares ou milhões de seguidores e utiliza o Instagram como negócio, a situação muda completamente de escala.
A conta pode representar anos de trabalho, audiência, contratos publicitários, vendas e receita.
É justamente essa dependência que cria valor para a extorsão.
Uma página com 1,5 milhão de seguidores virou alvo repetidamente
A investigação da BBC acompanhou o caso de Olly, responsável pela conta Lost in Time History, dedicada à publicação de imagens históricas e seguida por mais de 1,5 milhão de pessoas.
Segundo ele, boa parte do material utilizado está em domínio público ou é publicada mediante autorização dos titulares.
Mesmo assim, dezenas de denúncias que ele considera claramente fraudulentas foram apresentadas contra sua conta ao longo de 2026.
Em alguns episódios, diferentes publicações eram denunciadas simultaneamente a partir do mesmo endereço de e-mail.
Depois surgia a segunda etapa.
A pessoa por trás das reclamações entrava em contato e pedia que a conversa continuasse pelo Telegram.
Ali aparecia a cobrança.
Centenas de dólares poderiam ser exigidos em troca da retirada da denúncia.
A BBC analisou mensagens nas quais denunciantes ameaçavam apresentar novas reclamações ou condicionavam a retirada das existentes ao pagamento.
Em determinado momento, com a conta temporariamente fora do ar, Olly decidiu pagar.
Foram US$ 50 em criptomoeda.
O objetivo era recuperar rapidamente uma página cujo período de indisponibilidade já lhe havia provocado prejuízos muito superiores ao valor solicitado.
Funcionou apenas parcialmente.
Pouco depois do pagamento, vieram novas denúncias.
Esse detalhe resume um dos motivos pelos quais autoridades policiais geralmente recomendam não pagar extorsionistas.
O pagamento não encerra necessariamente o incentivo.
Pode confirmá-lo.
O ativo sequestrado não é a senha. É o tempo
Esse tipo de ataque possui uma economia própria.
O criminoso não precisa manter controle técnico sobre a conta.
Ele precisa criar uma situação em que **esperar pela solução oficial custe mais do que pagar pelo problema desaparecer**.
Essa diferença é fundamental.
Imagine um criador que recebe US$ 2 mil em publicidade durante uma semana normal.
Sua conta é suspensa.
O procedimento de recurso pode levar dias ou semanas.
Nesse intervalo, campanhas são canceladas, vendas deixam de acontecer e contratos podem migrar para outro influenciador.
Surge então uma mensagem:
“Pague US$ 200 e retiro a denúncia agora.”
Economicamente, a vítima pode considerar o pagamento racional mesmo sabendo que está diante de uma extorsão.
O golpista está explorando a diferença entre **o tempo da plataforma e o tempo do negócio da vítima**.
É uma modalidade de ataque contra disponibilidade.
Só que, em vez de derrubar servidores com tráfego artificial, como acontece em ataques DDoS, o agressor tenta utilizar os próprios mecanismos administrativos da plataforma para tornar a vítima indisponível.
A plataforma precisa acreditar inicialmente em alguém
Existe uma dificuldade real por trás dos sistemas de propriedade intelectual.
Instagram, YouTube, Facebook, TikTok e praticamente qualquer grande plataforma de conteúdo precisam receber denúncias de titulares de direitos autorais.
Se alguém copia uma fotografia profissional, um vídeo, uma ilustração ou uma música sem autorização, o legítimo proprietário precisa ter uma forma relativamente rápida de pedir providências.
Exigir uma investigação judicial completa antes de cada remoção seria impraticável.
Bilhões de publicações circulam nesses sistemas.
Isso cria um problema estrutural.
O mecanismo precisa ser suficientemente acessível para que um autor real consiga proteger sua obra.
Mas qualquer sistema suficientemente acessível também pode ser tentador para alguém disposto a mentir.
O golpe nasce justamente dentro desse equilíbrio.
Quanto mais lento e burocrático for o processo de denúncia, menos eficiente será a proteção dos direitos autorais.
Quanto mais automático e rápido ele se tornar, maior poderá ser o risco de denúncias fraudulentas produzirem consequências antes de uma revisão aprofundada.
Não existe uma solução trivial.
As regras dizem uma coisa; o ataque explora a verificação
Formalmente, a situação parece simples.
Somente o titular de um direito autoral ou alguém autorizado a representá-lo deveria apresentar uma denúncia de copyright.
O problema é provar isso em escala.
Uma plataforma pode exigir nome, dados de contato, identificação do conteúdo protegido, declaração de boa-fé e outras informações.
Ainda assim, uma pessoa mal-intencionada pode fornecer informações falsas.
E um sistema automatizado precisa decidir quanto confiar nelas antes de encaminhar o caso para análise humana.
É nesse intervalo que o abuso acontece.
Uma denúncia falsa isolada pode ser revertida.
Dezenas de denúncias coordenadas contra uma conta criam uma situação diferente.
O sistema pode interpretar o histórico como reincidência.
A vítima, por sua vez, precisa demonstrar repetidamente que não cometeu as violações alegadas.
O agressor consegue fazer várias acusações em minutos.
A vítima pode gastar horas ou dias contestando cada uma.
Essa assimetria é a verdadeira vulnerabilidade.
É uma espécie de “negação de serviço administrativa”
Na segurança da informação existe um conceito clássico chamado negação de serviço.
O objetivo é impedir que um sistema legítimo continue disponível.
Normalmente imaginamos isso tecnicamente: grandes quantidades de tráfego são enviadas contra um servidor até que ele não consiga atender seus usuários.
O golpe das falsas denúncias introduz uma versão curiosamente burocrática do mesmo princípio.
O agressor não sobrecarrega a infraestrutura computacional.
Sobrecarrega **o sistema de confiança e recurso**.
Apresenta reclamações.
Provoca ações automatizadas.
Faz a vítima responder.
Repete.
O alvo passa a gastar recursos tentando provar continuamente sua legitimidade.
Em segurança, essa categoria de problema pode ser entendida como abuso de mecanismo.
Uma funcionalidade criada para realizar algo legítimo é usada deliberadamente contra a finalidade para a qual foi projetada.
Não há necessariamente uma vulnerabilidade de software no sentido tradicional.
Há uma vulnerabilidade no **processo**.
Criadores afirmam que o recurso pode demorar demais
Um dos principais pontos de crítica levantados pelos usuários ouvidos pela BBC está no processo de revisão.
Olly afirmou que optar pelos canais formais poderia levar semanas.
Em episódios anteriores, segundo seu relato, essa espera já havia provocado milhares de dólares em perdas.
Outro criador ouvido pela reportagem, Abin Tom Sebastian, responsável pelo perfil Morbid Kuriosity, relatou ter perdido contratos com marcas enquanto tentava solucionar problemas relacionados à conta.
Quando a renda depende diretamente da permanência de um perfil no ar, alguns dias deixam de ser simples inconveniência.
Eles passam a ter preço.
Esse é exatamente o cálculo do extorsionista.
Não precisa provar que é dono do conteúdo.
Precisa apenas fazer com que a vítima acredite que **resolver o problema pela plataforma custará mais do que pagar a ele**.
O suporte pago adiciona uma discussão desconfortável
Outro elemento aparece nos relatos.
O Meta Verified oferece a assinantes recursos adicionais de suporte, incluindo atendimento por conversa e e-mail.
A existência de suporte premium não significa que usuários comuns não tenham mecanismos de recurso.
Tampouco prova que uma denúncia falsa só possa ser solucionada mediante pagamento à Meta.
Mas cria uma questão legítima quando contas profissionais enfrentam ataques que dependem justamente da velocidade de revisão.
Se o acesso mais rápido a uma pessoa capaz de analisar um caso complexo estiver associado a uma assinatura paga, o modelo pode gerar a percepção de que usuários precisam comprar suporte para solucionar problemas provocados pelos mecanismos da própria plataforma.
Do ponto de vista do negócio da Meta, oferecer atendimento premium é compreensível.
Do ponto de vista de segurança, porém, **uma contestação de fraude não deveria depender da capacidade econômica da vítima para ser analisada corretamente**.
Esse é um ponto que merece acompanhamento.
A Meta diz estar combatendo o abuso
Depois de receber da BBC casos específicos, a Meta informou ter restaurado conteúdos afetados e acrescentado proteções adicionais às contas analisadas.
A empresa afirma possuir sistemas projetados para impedir esse tipo de abuso e combater comportamentos destinados a enganar usuários e empresas.
Isso demonstra que existem mecanismos capazes de reconhecer e mitigar determinadas tentativas.
Mas também expõe outra questão.
Se uma conta pode receber proteção adicional depois que o padrão de abuso é identificado, seria importante entender até que ponto esses mesmos sinais podem ser utilizados preventivamente.
O mesmo denunciante apresenta reclamações sucessivas contra várias contas?
As alegações são constantemente revertidas?
Um endereço eletrônico está associado a várias denúncias posteriormente consideradas fraudulentas?
O reclamante pede dinheiro aos denunciados?
Existem relações entre determinados perfis, endereços, dispositivos ou métodos de pagamento?
Individualmente, cada elemento pode ser insuficiente.
Combinados, podem formar uma assinatura comportamental bastante diferente daquela de um legítimo titular de direitos autorais.
É aqui que segurança, análise de fraude e aprendizado de máquina podem se encontrar.
Inteligência artificial pode ajudar o golpista — mas isso ainda é hipótese
A reportagem ouviu Andres Guadamuz, especialista em propriedade intelectual da Universidade de Sussex, que chama atenção para uma possível razão para o crescimento recente do método.
Inteligência artificial tornou automação muito mais acessível.
O raciocínio faz sentido.
Um criminoso pode utilizar modelos de linguagem para pesquisar contas, gerar comunicações, adaptar mensagens, organizar alvos, traduzir textos e automatizar partes de uma operação fraudulenta.
Uma atividade que anteriormente exigia várias pessoas pode ser parcialmente industrializada.
Entretanto, essa distinção é importante:
**não há demonstração pública de que os casos específicos investigados pela BBC tenham sido executados por sistemas de IA.**
A IA é uma explicação plausível para a redução do custo de ataques em escala.
Não uma autoria comprovada desses episódios.
Esse cuidado importa especialmente quando praticamente qualquer novo golpe começa a receber o rótulo de “golpe com IA”, mesmo sem evidência técnica.
O verdadeiro multiplicador é automação
Mesmo sem inteligência artificial generativa, criminosos já automatizam fraudes há décadas.
Bots coletam dados.
Scripts criam contas.
Ferramentas encontram endereços.
Bancos de dados organizam vítimas.
Mensagens são enviadas em massa.
A inteligência artificial altera esse cenário porque também automatiza tarefas que antes exigiam alguma capacidade linguística ou interpretação.
Uma mensagem de extorsão pode ser adaptada ao idioma da vítima.
Uma conta pode ser analisada para estimar seu valor econômico.
Publicações antigas podem ser classificadas.
Mensagens podem parecer individualizadas.
Respostas das vítimas podem ser processadas automaticamente.
É uma evolução semelhante ao que aconteceu com spam.
O problema nunca foi enviar uma mensagem fraudulenta.
O problema econômico era enviar milhões delas a custo suficientemente baixo para que as poucas vítimas que respondessem tornassem a operação lucrativa.
A IA reduz ainda mais esse custo marginal.
O modelo de negócio do criador aumenta a superfície de ataque
Há uma característica específica da chamada economia dos criadores que torna o problema especialmente delicado.
Para muitos profissionais, a conta não é apenas um meio de divulgação.
Ela **é parte essencial da infraestrutura da empresa**.
Ali estão público, histórico, reputação, mensagens, contratos potenciais e distribuição.
Uma página com 1,5 milhão de seguidores não pode ser reconstruída simplesmente criando outro nome de usuário.
Isso transforma uma decisão administrativa da plataforma em evento economicamente significativo.
Uma empresa tradicional pode possuir site próprio, lista de clientes, banco de dados, telefone e diferentes canais de aquisição.
Um criador que concentrou quase toda sua audiência em uma única rede social possui uma dependência muito maior.
Essa concentração é tecnicamente uma forma de risco.
Se o acesso à plataforma desaparece, parte considerável do negócio desaparece junto.
Pagar não transforma a denúncia em legítima
Há outro ponto que merece clareza.
Se alguém apresenta uma falsa reivindicação de propriedade intelectual e posteriormente exige dinheiro para retirar a reclamação, o pagamento não legitima a denúncia original.
Também não constitui um método seguro para recuperar a conta.
Nos casos investigados, um dos criadores recebeu novas reclamações pouco depois de pagar.
Isso é exatamente o que a estrutura de incentivos permitiria prever.
Um alvo que pagou demonstrou duas informações importantes ao criminoso.
A conta possui valor.
E o responsável está disposto a pagar para preservá-la.
O primeiro pagamento pode acabar aumentando, e não reduzindo, o interesse naquele alvo.
Por isso, além de preservar registros das denúncias, mensagens, endereços, identificadores e cobranças recebidas, vítimas devem utilizar os canais formais disponíveis na plataforma e considerar apoio jurídico ou policial quando houver extorsão.
Autenticação em dois fatores continua importante — mas não resolve este golpe
Uma consequência prática dessa história é importante.
Medidas tradicionais de segurança continuam essenciais.
Senhas exclusivas.
Autenticação multifator.
Proteção do e-mail principal.
Códigos de recuperação.
Controle de sessões abertas.
Nenhuma delas, entretanto, impede uma pessoa de apresentar uma denúncia falsa de copyright.
Isso significa que segurança de conta possui pelo menos duas dimensões.
A primeira protege **o acesso**.
A segunda protege **a legitimidade da presença digital**.
No ataque investigado, a segunda é o alvo.
A pessoa pode possuir uma senha excelente e autenticação física de alto nível.
Ainda assim, sua conta pode enfrentar sanções se o mecanismo administrativo for abusado.
Esse é um bom exemplo de como segurança digital deixou de significar apenas impedir invasões.
O que criadores podem fazer antes de serem atacados
Não existe uma configuração capaz de impedir que alguém apresente uma denúncia fraudulenta.
Mas é possível tornar a defesa menos improvisada.
Criadores profissionais deveriam manter documentação organizada sobre a origem dos materiais publicados.
Arquivos originais.
Licenças.
Autorizações.
Contratos.
Comprovantes de aquisição.
Datas de produção.
Identificação de conteúdos em domínio público.
Quando uma disputa começa, reunir tudo isso depois é muito mais difícil.
Também é recomendável não depender exclusivamente da conta para manter contato com público e parceiros.
Site próprio.
Lista de e-mails.
Outros canais sociais.
Dados de clientes obtidos legitimamente.
Uma marca cujo relacionamento com o público existe apenas dentro de uma plataforma está permanentemente sujeita às decisões daquela plataforma.
O golpe apenas torna essa dependência mais visível.
Plataformas precisam começar a avaliar a reputação do denunciante
Uma possível evolução dos sistemas de propriedade intelectual é tratar o reclamante também como entidade sujeita a avaliação de risco.
Hoje, a atenção naturalmente se concentra na conta denunciada.
Mas denúncias também produzem histórico.
Um titular que apresenta centenas de reclamações legítimas confirmadas possui determinado comportamento.
Uma conta ou identidade que apresenta sucessivas reclamações posteriormente revertidas possui outro.
Isso não significa simplesmente ignorar denunciantes com histórico ruim.
Uma denúncia legítima precisa continuar podendo ser examinada.
Mas um sistema de antifraude pode calcular risco antes de aplicar consequências graves.
Quanto menor a confiabilidade do reclamante e maior o impacto potencial da ação, mais justificável se torna uma revisão adicional.
Bancos já operam assim há décadas.
Uma transferência não é necessariamente recusada apenas porque parece incomum.
Ela pode ser submetida a controles adicionais.
Moderação em grande escala provavelmente terá de amadurecer na mesma direção.
O problema piora quando denúncia e punição são muito assimétricas
Imagine dois erros possíveis.
No primeiro, a plataforma demora algumas horas para remover conteúdo realmente infrator.
No segundo, derruba durante dias uma conta legítima da qual depende a renda de uma pessoa.
Ambos têm custos.
Mas são custos diferentes.
Sistemas automatizados precisam decidir constantemente onde posicionar esse equilíbrio.
O desafio é particularmente difícil em direitos autorais porque plataformas também enfrentam obrigações legais e pressão de titulares para agir rapidamente.
Criminosos perceberam que essa urgência possui valor.
A lógica da fraude é usar **a necessidade legítima de resposta rápida** contra o próprio sistema.
Isso faz do golpe algo mais sofisticado do que simplesmente enviar um formulário falso.
É um ataque contra os incentivos que moldam a moderação.
Análise da equipe
O caso é interessante porque desmonta uma ideia bastante comum sobre segurança digital.
Nem todo ataque precisa vencer a tecnologia.
Às vezes basta fazer a tecnologia acreditar na pessoa errada.
O sistema de copyright precisa existir.
Titulares legítimos precisam conseguir remover cópias não autorizadas de seus trabalhos.
O problema começa quando a consequência inicial de uma acusação pode ocorrer muito mais rápido do que a verificação completa daquela acusação.
É uma dificuldade conhecida em sistemas de confiança.
Se qualquer denúncia for ignorada até investigação exaustiva, vítimas reais ficam desprotegidas.
Se qualquer denúncia for imediatamente presumida verdadeira, o mecanismo pode ser transformado em arma.
Não existe um botão simples que resolva esse dilema.
Mas existe uma diferença enorme entre aceitar essa complexidade e permitir que padrões repetitivos de abuso continuem produzindo as mesmas consequências.
Se um denunciante apresenta alegações que são constantemente revertidas, esse histórico deveria importar.
Se várias denúncias partem da mesma infraestrutura e são seguidas de cobranças semelhantes, isso deveria importar.
Se alguém ameaça continuar denunciando enquanto exige dinheiro, isso deveria importar muito.
A indústria de pagamentos aprendeu a observar padrões de fraude em bilhões de transações.
Redes sociais precisarão alcançar nível semelhante de maturidade na defesa dos seus próprios mecanismos administrativos.
O que quase ninguém discute: existe um mercado para derrubar reputações
A possibilidade de instrumentalizar denúncias também cria outro risco.
Hoje, a motivação descrita é financeira.
Mas o mesmo mecanismo poderia teoricamente servir para concorrência desleal, perseguição, censura ou sabotagem.
Uma empresa poderia querer prejudicar um concorrente.
Um grupo poderia tentar silenciar determinado perfil.
Uma campanha coordenada poderia explorar diferentes mecanismos de denúncia simultaneamente.
Quanto mais uma sociedade depende de plataformas privadas para distribuir informação, maior o impacto potencial de falhas nos mecanismos que decidem quem permanece visível.
Isso transforma moderação em infraestrutura.
E infraestrutura exige resistência a abuso.
O ataque perfeito explora regras, não vulnerabilidades
Na segurança tradicional, uma organização procura falhas no código.
Buffer overflow.
SQL injection.
Credenciais expostas.
Bibliotecas vulneráveis.
Aqui, aparentemente, nenhuma dessas coisas é necessária.
O sistema pode estar funcionando exatamente como foi projetado.
Recebe uma denúncia.
Processa.
Aplica uma medida.
Oferece recurso.
A vulnerabilidade emerge da interação entre essas etapas.
O denunciante consegue agir mais rapidamente do que o acusado consegue se defender.
A punição provisória possui alto impacto econômico.
E o criminoso monetiza esse intervalo.
Essa é uma lição útil muito além do Instagram.
Todo sistema automatizado que produz consequências relevantes a partir de denúncias externas precisa assumir desde o projeto que **o próprio processo de denúncia será atacado**.
A próxima guerra contra golpes será uma disputa entre automações
Se inteligência artificial realmente reduzir o custo desses esquemas, as plataformas provavelmente responderão com mais inteligência artificial.
Modelos poderão analisar histórico de reclamantes.
Encontrar redes de contas relacionadas.
Comparar padrões linguísticos.
Detectar demandas financeiras.
Correlacionar reclamações revertidas.
Priorizar recursos.
E procurar sinais difíceis de identificar manualmente.
Isso criará uma disputa conhecida em segurança.
Criminosos automatizam.
Defensores automatizam.
Os criminosos adaptam o comportamento.
Os detectores precisam aprender novamente.
Não existe estado final.
Existe uma corrida permanente.
E quanto maior a plataforma, mais importante se torna garantir que os algoritmos empregados para proteger usuários não criem novas formas de punição injusta.
A pergunta não é apenas quem possui o copyright
A questão maior revelada pela investigação é quem controla o risco.
O criador pode possuir todos os direitos necessários.
Pode agir corretamente.
Pode nunca entregar sua senha.
Pode utilizar autenticação forte.
E ainda assim acabar vulnerável porque outra pessoa consegue explorar o mecanismo utilizado para proteger copyright.
Isso é um sinal de amadurecimento necessário para a segurança das plataformas.
Proteger uma conta não pode significar apenas impedir que alguém entre nela.
Também precisa significar impedir que terceiros consigam utilizar os sistemas da própria plataforma para destruí-la.
A Meta afirma estar adicionando proteções aos casos identificados.
Agora será preciso observar se essas defesas conseguem sair do tratamento individual e se transformar em capacidade sistêmica.
Porque enquanto denunciar for barato, recorrer for lento e desaparecer da plataforma for caro, a matemática continuará favorecendo o extorsionista.
E golpes costumam prosperar justamente quando encontram uma matemática que funciona.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis