noticias
Google apresenta Gemini 4 Argon, IA capaz de trabalhar em milhões de linhas de código e caçar vulnerabilidades
**Categoria editorial:** Inteligência Artificial / Cibersegurança
Google apresenta Gemini 4 Argon, IA capaz de trabalhar em milhões de linhas de código e caçar vulnerabilidades
**Linha fina:** Novo modelo de fronteira do Google aposta em tarefas longas, engenharia de software e defesa cibernética autônoma — mas seu poder também explica por que o acesso começa restrito.
**Meta description:** Google apresenta Gemini 4 Argon, IA voltada a programação complexa, agentes autônomos e cibersegurança, com capacidade para tarefas de longa duração.
**Slug:** `google-gemini-4-argon-programacao-ciberseguranca`
Matéria completa
Google apresenta Gemini 4 Argon, IA capaz de trabalhar em milhões de linhas de código e caçar vulnerabilidades
O Google apresentou o **Gemini 4 Argon**, seu novo modelo de inteligência artificial voltado a tarefas profissionais complexas e de longa duração.
Mais do que melhorar respostas em um chatbot, a empresa está mirando um problema bem maior: fazer a IA permanecer trabalhando sobre código, documentos, ferramentas e decisões sucessivas por tempo suficiente para executar partes inteiras de um projeto.
Engenharia de software e cibersegurança aparecem no centro dessa estratégia.
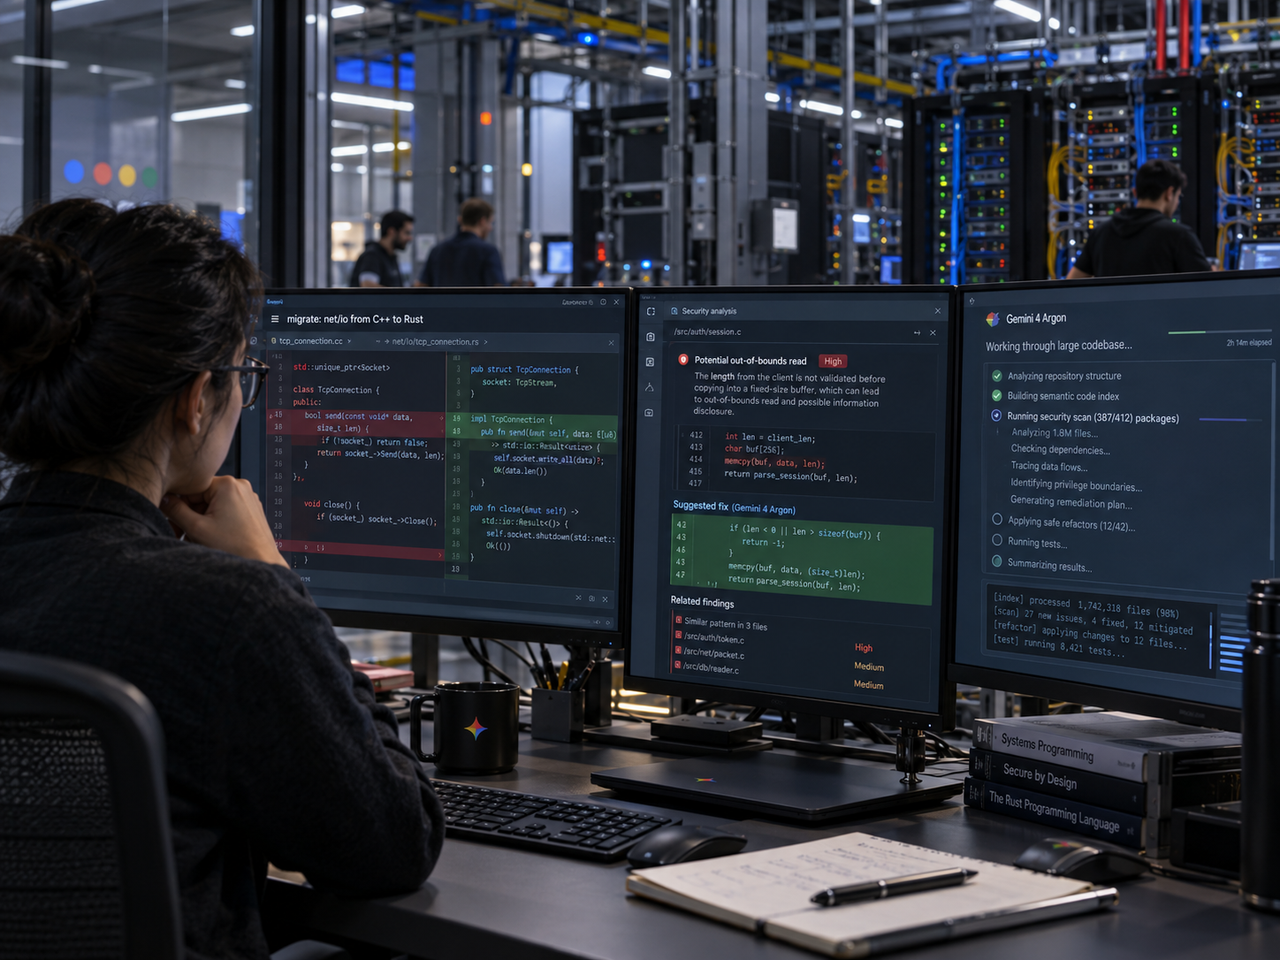
Segundo o Google, o Argon já está sendo usado internamente em depuração, otimização de algoritmos, migração de grandes bases de código e identificação de vulnerabilidades.
O acesso externo, porém, começa de maneira deliberadamente restrita, especialmente quando envolve suas capacidades mais avançadas de segurança.
Isso importa porque o salto que está acontecendo na IA não é apenas de inteligência.
É um salto de **autonomia operacional**.
O milhão de tokens é menos impressionante pelo tamanho do que pelo que permite fazer
Uma das especificações mais chamativas do Gemini 4 Argon é o limite de até **1 milhão de tokens de saída**, contra 64 mil anteriormente.
É fácil transformar isso em uma simples guerra de números, mas o impacto técnico é mais interessante.
Modelos tradicionais funcionam muito bem quando recebem uma tarefa relativamente delimitada: analisar uma função, encontrar um erro, escrever um módulo ou explicar determinado trecho de código.
Projetos reais não são assim.
Uma migração de software pode exigir explorar milhares de arquivos, compreender dependências, modificar componentes, executar testes, interpretar falhas, voltar ao código, alterar a estratégia e repetir o processo dezenas ou centenas de vezes.
É justamente nesse tipo de ciclo que agentes de longa duração começam a se diferenciar de um simples assistente de programação.
O Google afirma que equipes internas já utilizam agentes baseados no Argon para migrações de **C e C++ para Rust**, incluindo componentes que chegam a centenas de milhares de linhas.
No caso do Fuchsia, por exemplo, os trabalhos incluem mais de 800 mil linhas relacionadas ao kernel Zircon.
Em outro experimento, agentes trabalharam sobre o `libgav1`, decodificador de vídeo de código aberto do Google, substituindo aproximadamente 32 mil linhas de código SIMD em uma implementação Rust por código capaz de ser vetorizado automaticamente pelo compilador.
Segundo a empresa, o resultado alcançou desempenho 2,7 vezes superior ao port anterior em Rust, mantendo a mesma saída de vídeo.
É uma demonstração importante, mas há uma ressalva necessária: são resultados apresentados pelo próprio Google e realizados dentro de seu ambiente tecnológico.
O programador não desaparece — mas parte do trabalho muda de lugar
O Argon alcançou **77,9% no DeepSWE v1.1**, benchmark projetado para avaliar tarefas mais prolongadas de engenharia de software.
Mais importante do que discutir alguns pontos percentuais entre modelos concorrentes é perceber o tipo de trabalho que esses testes estão tentando medir.
A unidade de automação está crescendo.
Primeiro, modelos completavam linhas de código.
Depois, escreveram funções.
Em seguida, arquivos inteiros.
Agentes atuais já conseguem receber uma tarefa, navegar pela base, alterar arquivos, executar ferramentas e corrigir os próprios erros.
O próximo estágio é assumir uma sequência inteira de trabalho.
Isso não significa que empresas possam simplesmente entregar sistemas críticos a um modelo e esperar pelo resultado.
O próprio Google ressalta que modificações importantes continuam passando por auditorias automatizadas, revisão humana, testes e ambientes de emulação antes de chegar à produção.
Esse detalhe talvez seja mais relevante que o benchmark.
Quanto mais código uma IA consegue produzir ou alterar, maior também se torna a quantidade de código que precisa ser **validada**.
A inteligência artificial pode reduzir brutalmente o custo da produção de software enquanto aumenta a importância de testes, observabilidade, segurança e revisão arquitetural.
O gargalo apenas muda de lugar.
Na cibersegurança, a mesma capacidade que protege também assusta
A parte mais sensível do Gemini 4 Argon está em segurança.
O Google afirma que o modelo consegue localizar, validar e corrigir autonomamente vulnerabilidades críticas de software.
No **CWE-bench v1**, destinado a avaliar correções de vulnerabilidades, o Argon atingiu 68% e empatou na liderança segundo os resultados divulgados pela companhia.
Testes internos também envolveram bases escritas em 20 linguagens de programação.
Há ainda uma diferença importante entre analisar código fornecido pelo desenvolvedor e investigar um sistema real.
Em testes realizados pela Wiz, o modelo foi colocado diante de ambientes web sem acesso ao código-fonte, cenário conhecido como teste de caixa-preta.
Nele, precisava descobrir a superfície disponível, localizar falhas e produzir evidências suficientes para demonstrar que a vulnerabilidade realmente existia.
Essa aproximação entre IA generativa e ferramentas tradicionalmente utilizadas por equipes de segurança cria um paradoxo inevitável.
Quanto melhor um modelo fica em descobrir uma vulnerabilidade para corrigi-la, melhor também pode se tornar em descobrir uma vulnerabilidade para explorá-la.
É por isso que o lançamento não está sendo tratado como o de um chatbot convencional.
O Google não está entregando todo o Argon para qualquer pessoa
As capacidades cibernéticas completas estão chegando primeiro a especialistas considerados confiáveis por meio do **Fairwind Program**, iniciativa do Google voltada a governos, empresas e parceiros de segurança selecionados.
Dentro desse ambiente, alguns defensores poderão utilizar versões com menos restrições relacionadas a atividades cibernéticas.
Para usuários comuns, desenvolvedores e empresas, haverá salvaguardas destinadas a impedir solicitações consideradas ofensivas ou perigosas.
A divisão é tecnicamente compreensível, mas cria outra discussão.
Modelos de fronteira cada vez mais capazes podem produzir uma espécie de assimetria de segurança: poucas organizações terão acesso às ferramentas defensivas mais poderosas enquanto pesquisadores independentes, pequenas empresas e equipes com menos recursos permanecem limitados a modelos menos capazes.
Ao mesmo tempo, liberar irrestritamente uma ferramenta capaz de automatizar partes de um ataque também seria difícil de justificar.
Não existe solução confortável nesse equilíbrio.
Prompt injection virou problema de segurança de infraestrutura
Outro detalhe do anúncio merece atenção especial.
O Google afirma ter reforçado o Argon contra ataques de **prompt injection indireto**.
Nesse tipo de ataque, o usuário não precisa necessariamente enviar a instrução maliciosa diretamente ao agente.
Ela pode estar escondida em uma página da internet, documento, comentário de código, e-mail ou outro conteúdo que o sistema seja autorizado a consultar.
Um agente encarregado de investigar determinada informação poderia ler o conteúdo contaminado e interpretar aquela instrução como parte de sua tarefa.
Quanto mais autonomia o agente recebe — navegar, executar comandos, modificar arquivos ou acessar serviços — maior pode ser o impacto de uma manipulação desse tipo.
É uma mudança estrutural para segurança da informação.
Durante décadas, profissionais protegeram aplicações principalmente contra comandos maliciosos enviados diretamente às interfaces.
Agora também será necessário protegê-las contra **informações maliciosas consumidas pela própria IA**.
Agentes trabalhando nos data centers do próprio Google
Talvez um dos casos mais interessantes divulgados pela empresa esteja longe do chatbot.
Um conjunto de agentes Argon analisou dados de telemetria dos data centers para procurar oportunidades de redução no consumo de memória.
Segundo o Google, mudanças identificadas e implementadas pelo sistema já liberaram mais de **300 TiB de memória**, com uma economia potencial total estimada entre 500 TiB e 1 PiB quando todas as otimizações forem aplicadas.
É exatamente esse tipo de aplicação que explica por que modelos de agentes podem ter impacto econômico muito maior do que aquele percebido conversando com uma janela de chat.
Em empresas gigantes, uma pequena melhoria encontrada automaticamente em milhares de servidores pode representar recursos suficientes para manter outra infraestrutura inteira funcionando.
IA deixa, nesse cenário, de ser apenas um produto vendido ao usuário e passa a atuar sobre a própria máquina industrial da empresa que a criou.
Um modelo poderoso também fica caro quando começa a trabalhar muito
O preço introdutório informado pelo Google será de **US$ 2 por milhão de tokens de entrada e US$ 10 por milhão de tokens de saída**.
Depois do período inicial, a empresa prevê US$ 4 e US$ 20, respectivamente.
Isoladamente, esses números podem parecer pequenos.
O problema muda quando agentes começam a produzir centenas de milhares de tokens, utilizar ferramentas, revisar resultados e repetir ciclos durante tarefas longas.
Nesse cenário, não basta comparar preço por token.
O que interessa para empresas será o **custo por tarefa concluída**.
Um modelo cinco vezes mais caro pode ser economicamente melhor se concluir um projeto em metade do tempo e com menos intervenção humana.
Da mesma forma, um agente aparentemente barato pode se tornar caro se permanecer preso em ciclos desnecessários consumindo computação.
Essa deverá ser uma das próximas grandes métricas do mercado de IA empresarial.
Análise da equipe
O Gemini 4 Argon deixa particularmente claro para onde a indústria está caminhando.
A disputa já não é apenas por modelos que escrevem melhor código.
A fronteira está migrando para sistemas capazes de manter contexto operacional, tomar dezenas de decisões intermediárias, utilizar ferramentas e continuar trabalhando até chegar a um resultado verificável.
Isso aproxima a IA de uma camada de execução do software.
E cria uma consequência pouco discutida: **o valor competitivo pode deixar de estar exclusivamente no modelo**.
Para colocar agentes dessa categoria em produção, empresas precisarão construir permissões, sandboxes, telemetria, auditoria, rollback, controle de identidade, isolamento de dados e mecanismos para interromper uma execução que saia do esperado.
O verdadeiro produto não será apenas a inteligência artificial.
Será a infraestrutura capaz de deixá-la trabalhar sem entregar a ela as chaves do prédio inteiro.
Em cibersegurança essa tensão aparece ainda mais cedo.
Um modelo suficientemente competente para encontrar vulnerabilidades inéditas é uma ferramenta extraordinária para defensores — e uma capacidade que precisa ser distribuída com enorme cautela.
É provavelmente por isso que o Google está escolhendo uma liberação gradual em vez de transformar o Argon imediatamente em mais uma opção em um seletor público.
O teste decisivo também não será um benchmark.
Será observar quantas dessas tarefas realmente conseguem atravessar o caminho entre demonstrações controladas e sistemas de produção sem exigir tanta supervisão humana que a promessa de autonomia desapareça.
Se isso acontecer, o Gemini 4 Argon poderá representar algo maior do que outra geração de modelos.
Poderá marcar a transição entre **IA que ajuda profissionais a trabalhar e IA que recebe uma parte do trabalho para executar**.
E essa diferença, aparentemente pequena na frase, é gigantesca para software, segurança e para a própria organização das equipes de tecnologia.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis