noticias
Governança de IA deixa de ser burocracia e passa a decidir quais empresas podem usar inteligência artificial
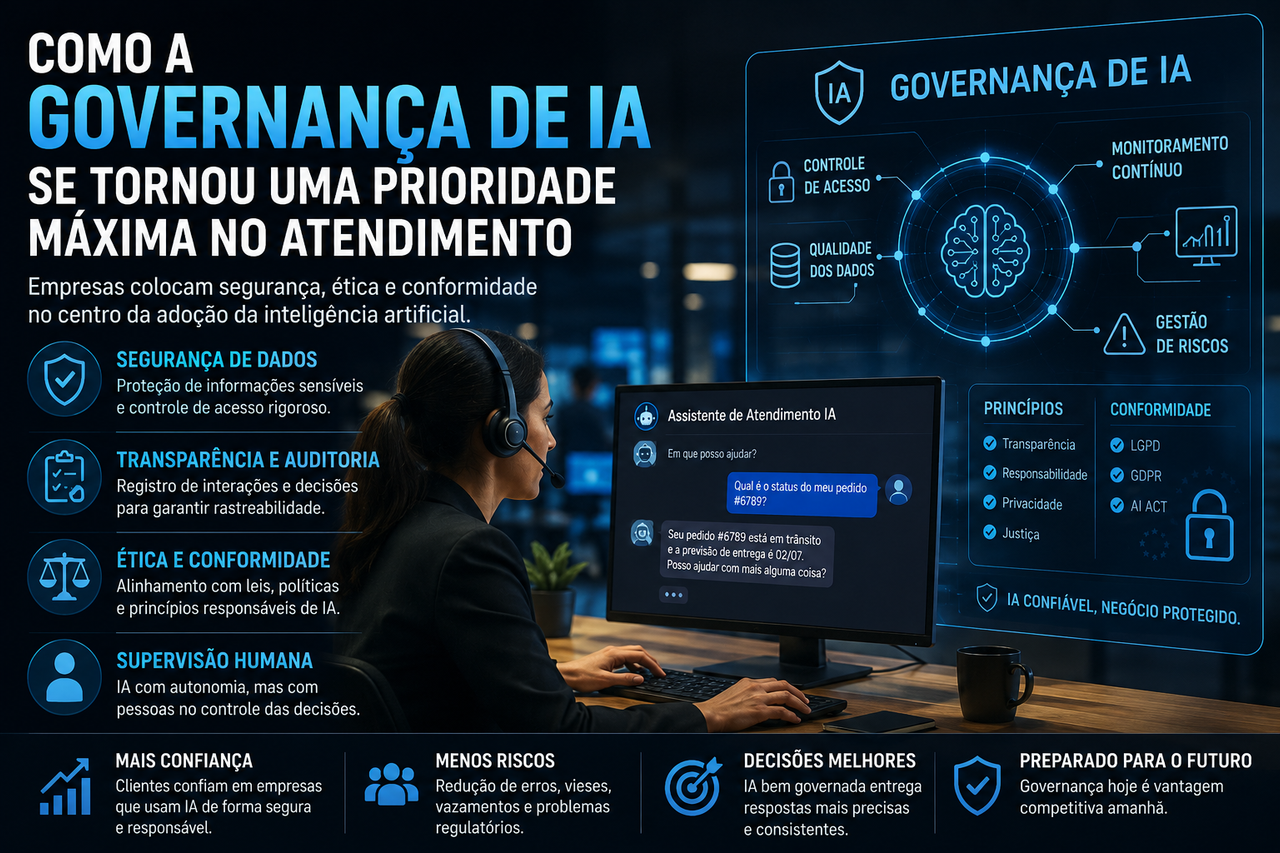
Durante anos, implementar um novo software corporativo era uma decisão dominada por preço, funcionalidades e prazo de implantação. Hoje, essa lógica mudou completamente.
Antes mesmo de avaliar recursos ou desempenho, empresas querem saber uma coisa: a inteligência artificial é segura, auditável e está em conformidade com as leis? A governança deixou de ser um detalhe jurídico para se tornar um dos pilares estratégicos da adoção de IA.
A popularização dos modelos generativos transformou praticamente todos os setores da economia.
Atendimento ao cliente, suporte técnico, recursos humanos, jurídico, marketing e desenvolvimento de software passaram a incorporar agentes inteligentes capazes de automatizar tarefas antes realizadas exclusivamente por pessoas.
O ganho de produtividade é inegável, mas ele trouxe consigo um novo desafio: controlar como essas inteligências artificiais tomam decisões, acessam dados e interagem com clientes.
É justamente nesse cenário que a governança de IA deixa de ser uma preocupação exclusiva das equipes de compliance e passa a ocupar espaço nas reuniões de diretores, conselhos administrativos e executivos de tecnologia.
O que é governança de IA?
Embora o termo tenha se tornado popular apenas recentemente, seu conceito é relativamente simples.
Governança de IA representa o conjunto de políticas, processos, controles técnicos e responsabilidades que garantem que sistemas de inteligência artificial operem de maneira segura, ética, transparente e em conformidade com leis e regulamentações.
Na prática, isso significa responder perguntas como:
• Quem treinou esse modelo?
• Quais dados ele utiliza?
• O sistema pode acessar informações confidenciais?
• Existe registro das respostas fornecidas?
• Quem responde caso a IA cometa um erro?
• É possível auditar suas decisões?
Até poucos anos atrás, muitas empresas simplesmente conectavam um chatbot ao banco de dados e colocavam o sistema em produção.
Hoje, essa abordagem é considerada um risco significativo.
O atendimento ao cliente virou o principal campo de batalha
Entre todas as áreas impactadas pela inteligência artificial, o atendimento talvez seja a mais sensível.
Uma IA corporativa pode:
• consultar dados financeiros;
• acessar contratos;
• visualizar históricos de atendimento;
• responder questões jurídicas básicas;
• emitir documentos;
• sugerir soluções técnicas.
Isso significa que qualquer falha de segurança ou erro de configuração pode expor informações extremamente sensíveis.
Além disso, uma resposta incorreta pode gerar prejuízos financeiros, conflitos jurídicos ou comprometer a reputação da empresa.
Quanto mais autonomia esses agentes recebem, maior também se torna a necessidade de mecanismos robustos de supervisão.
Não basta responder rápido
Durante muitos anos, empresas mediam a qualidade do atendimento por indicadores como tempo médio de resposta ou quantidade de chamados resolvidos.
Com agentes de IA, novos indicadores passam a ser igualmente importantes:
• precisão das respostas;
• rastreabilidade das decisões;
• origem das informações utilizadas;
• controle de permissões;
• qualidade das fontes consultadas;
• proteção de dados pessoais.
Uma resposta rápida deixa de ser suficiente se ela for baseada em informações incorretas ou obtidas de maneira inadequada.
A nova preocupação é a responsabilidade
Existe um aspecto que poucas organizações discutiam até recentemente.
Quando um funcionário fornece uma informação equivocada, normalmente é possível identificar quem respondeu, quais documentos consultou e em qual contexto tomou aquela decisão.
Com agentes inteligentes, essa cadeia de responsabilidade precisa ser reconstruída.
Por isso, cresce a adoção de mecanismos como:
• logs detalhados;
• versionamento de modelos;
• auditoria de prompts;
• monitoramento de respostas;
• aprovação humana para decisões críticas;
• políticas de acesso baseadas em função.
Esses controles não servem apenas para atender exigências regulatórias.
Eles permitem que a empresa compreenda por que determinada resposta foi produzida.
Regulamentações tornam o tema inevitável
A pressão também vem do ambiente regulatório.
Leis de proteção de dados, como a LGPD no Brasil e o GDPR na Europa, já exigem cuidados específicos no tratamento de informações pessoais.
Ao mesmo tempo, normas como o **AI Act** europeu estabelecem critérios para classificação de riscos, transparência e supervisão de sistemas de inteligência artificial.
Mesmo empresas que atuam apenas no mercado nacional começam a incorporar esses princípios, especialmente quando atendem clientes internacionais ou utilizam plataformas globais.
Governança deixa de ser apenas uma boa prática.
Ela passa a ser um diferencial competitivo.
A tecnologia também evoluiu
O próprio mercado respondeu rapidamente a essa demanda.
Hoje já existem plataformas especializadas em:
• monitorar agentes de IA;
• controlar acesso a bases de conhecimento;
• registrar todas as interações;
• detectar respostas potencialmente inadequadas;
• bloquear vazamento de informações sensíveis;
• avaliar riscos antes da publicação de novos modelos.
Em paralelo, técnicas como **RAG (Retrieval-Augmented Generation)**, filtros de contexto e políticas de autorização passaram a fazer parte da arquitetura padrão de muitos sistemas corporativos.
O que ninguém está discutindo
Existe uma mudança cultural acontecendo dentro das empresas.
Antes, departamentos jurídicos e equipes de segurança normalmente eram acionados apenas na etapa final da contratação de um software.
Agora, eles participam desde as primeiras reuniões.
Isso altera completamente a forma como soluções de IA são escolhidas.
Não basta oferecer o melhor modelo ou a maior velocidade.
Será cada vez mais necessário demonstrar:
• transparência;
• capacidade de auditoria;
• mecanismos de supervisão;
• proteção de dados;
• conformidade regulatória.
A inteligência artificial deixa de ser apenas um produto tecnológico.
Ela passa a ser também uma questão de governança corporativa.
A análise da equipe PixBugTech
Durante muito tempo, empresas acreditaram que adotar inteligência artificial significava apenas escolher o modelo mais poderoso disponível. Essa visão está ficando para trás. À medida que agentes passam a acessar informações estratégicas e tomar decisões cada vez mais relevantes, a capacidade de controlar seu comportamento torna-se tão importante quanto sua inteligência.
Nos próximos anos, veremos uma mudança significativa no mercado. A vantagem competitiva não estará apenas em quem possui os melhores modelos de IA, mas em quem consegue operá-los com segurança, transparência e responsabilidade. Ferramentas de auditoria, políticas de acesso, rastreabilidade e supervisão humana deixarão de ser diferenciais para se tornarem requisitos básicos em qualquer projeto corporativo.
A governança de IA não reduz a inovação. Pelo contrário: ela cria as condições para que empresas utilizem inteligência artificial em larga escala sem comprometer a confiança de clientes, parceiros e reguladores. Em um cenário onde agentes inteligentes assumem tarefas cada vez mais complexas, governar bem esses sistemas pode ser tão importante quanto desenvolvê-los.
---
**👉 Dúvida? Então veja mais em:** [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)