noticias
GrayKey Preserve desafia segurança do iPhone e expõe limites do controle sobre ferramentas forenses
**Categoria editorial:** Segurança Digital
GrayKey Preserve desafia segurança do iPhone e expõe limites do controle sobre ferramentas forenses
**Linha fina:** Ferramenta usada por forças de segurança teria conseguido preservar um estado mais acessível do iPhone mesmo após reinicializações; casos envolvendo outros fornecedores mostram que restringir a venda nem sempre significa interromper o uso.
**Palavra-chave principal:** GrayKey Preserve
**Meta description:** GrayKey Preserve desafia proteções do iPhone e reacende debate sobre perícia digital, privacidade e controle de ferramentas usadas por governos.
**Slug:** graykey-preserve-seguranca-iphone-pericia-digital
Matéria completa
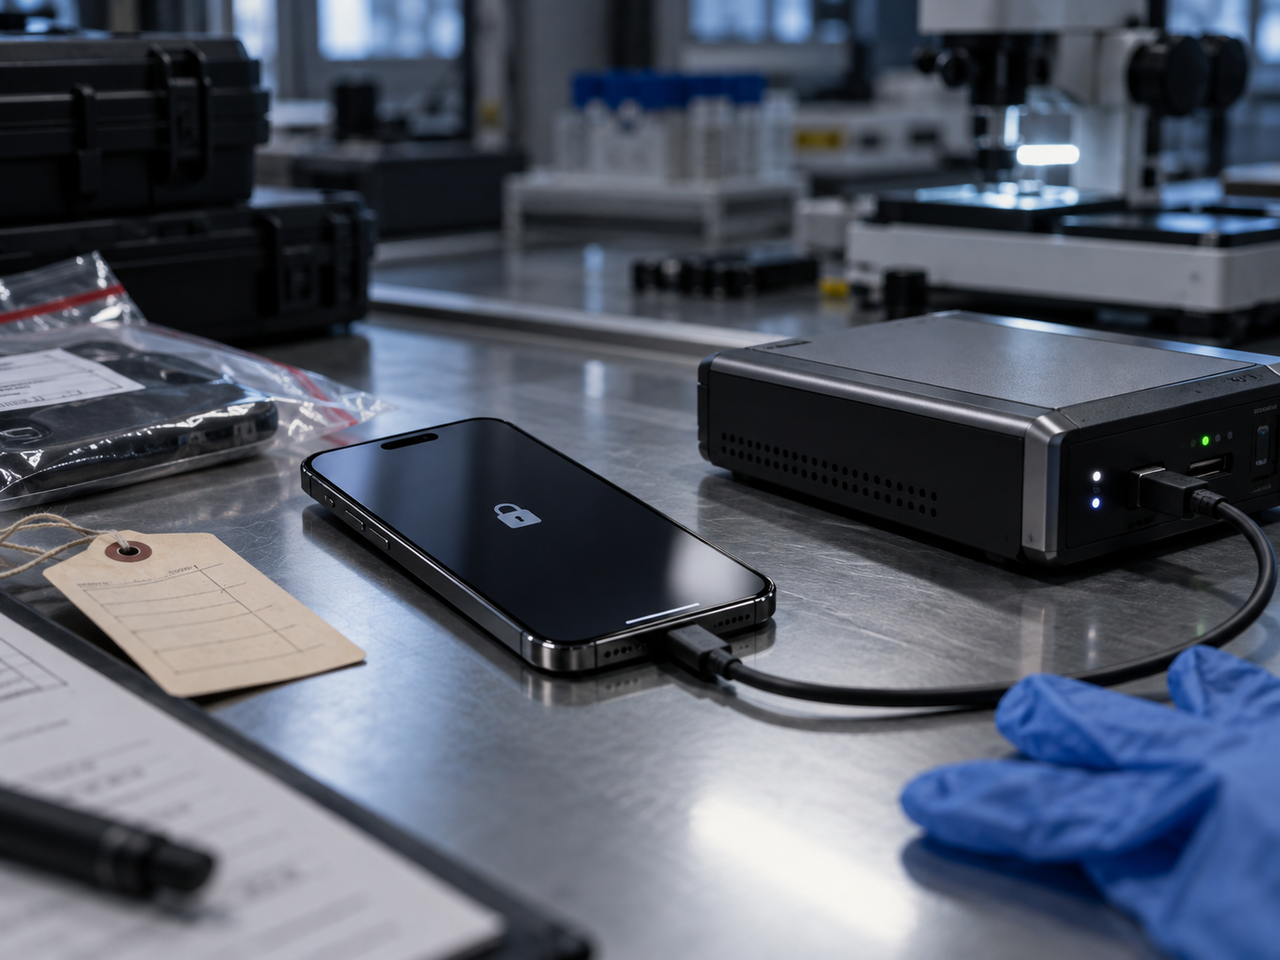
Uma ferramenta usada por forças de segurança dos Estados Unidos teria conseguido contornar, na prática, uma das proteções mais importantes criadas pela Apple para dificultar a extração de dados de iPhones apreendidos. O recurso, atribuído ao **GrayKey Preserve**, não necessariamente descobre a senha do aparelho. O que ele faria é igualmente relevante: impedir que o telefone volte ao estado criptográfico em que grande parte das informações fica muito mais difícil de acessar.
A revelação surgiu a partir de um vídeo de treinamento voltado a agentes de segurança obtido pela publicação especializada 404 Media. O material, aparentemente produzido em 2025, descreve um equipamento chamado GrayKey Preserve e um modo de preservação de evidências destinado ao hardware GrayKey já existente.
A tecnologia entra em uma disputa que ocorre quase invisivelmente para o usuário comum. De um lado, Apple, Google e outros fabricantes tornam smartphones progressivamente mais resistentes à extração física de informações. Do outro, empresas especializadas desenvolvem ferramentas capazes de explorar vulnerabilidades, estados intermediários do sistema e características da própria arquitetura dos aparelhos para recuperar dados durante investigações.
O detalhe mais importante é que essa batalha não termina quando uma vulnerabilidade é corrigida. Ela recomeça.
O verdadeiro alvo não é apenas a senha do iPhone
Para compreender a importância do GrayKey Preserve é necessário olhar para dois estados fundamentais do sistema de segurança do iPhone: **Before First Unlock (BFU)** e **After First Unlock (AFU)**.
Quando um iPhone acaba de ser ligado ou reiniciado e o usuário ainda não digitou seu código, ele permanece no estado BFU. Nesse momento, diversas chaves criptográficas necessárias para acessar informações protegidas ainda não estão disponíveis ao sistema. Para uma ferramenta forense, essa é uma situação particularmente difícil.
Depois que o usuário insere o código pela primeira vez, o aparelho passa para AFU. O telefone continua bloqueado quando a tela é desligada, mas determinadas chaves e informações necessárias ao funcionamento normal do sistema já passaram pela memória.
Essa diferença cria uma janela importante para a perícia digital.
A Apple introduziu no iOS 18.1 um mecanismo de reinicialização automática após um período prolongado sem desbloqueio. O objetivo é justamente fazer o aparelho abandonar o estado AFU e retornar ao BFU.
Durante essa reinicialização, chaves sensíveis e dados temporários presentes na memória são eliminados.
Para um criminoso tentando acessar um aparelho roubado, isso aumenta a proteção do proprietário. Para uma equipe de investigação que apreendeu legalmente um telefone e ainda espera autorização judicial, transporte para um laboratório ou disponibilidade de especialistas, a mesma proteção pode reduzir drasticamente as possibilidades de extração.
É exatamente essa janela que o GrayKey Preserve pretende neutralizar.
Preservar o estado pode ser tão importante quanto quebrar a senha
Segundo o material divulgado, a ferramenta seria capaz de capturar e preservar o estado AFU do aparelho. Mesmo que o iPhone reinicie, perca energia ou passe pelo mecanismo de reinicialização automática, o ambiente forense necessário para continuar determinados procedimentos não seria perdido.
Essa afirmação precisa ser tratada com cautela.
Não há documentação técnica pública suficiente para reproduzir o método, não se conhece a lista completa de modelos e versões compatíveis e também não está claro se a técnica permanece eficaz nas versões mais recentes do iOS.
Especialistas consultados na cobertura original levantaram hipóteses como manipulação do relógio interno do aparelho ou interferência nos processos responsáveis por expirar determinadas informações. Até agora, porém, não existe confirmação pública do mecanismo.
Há ainda uma distinção importante: preservar AFU não significa necessariamente que qualquer iPhone possa ser desbloqueado instantaneamente.
A ferramenta pode apenas manter abertas determinadas possibilidades de extração que desapareceriam depois de uma reinicialização. Em perícia digital, contudo, preservar essa condição já pode representar uma vantagem considerável.
O próprio mercado demonstra o valor da tecnologia. Documentos públicos de contratação do governo norte-americano registram aquisições recentes de licenças GrayKey e do próprio GrayKey Preserve por órgãos ligados à investigação federal.
Ou seja: não estamos falando apenas de uma demonstração experimental apresentada em uma conferência de segurança. Há infraestrutura governamental sendo adquirida para trabalhar com esse tipo de capacidade.
A corrida entre Apple e perícia digital não tem linha de chegada
O caso mostra um problema recorrente na segurança de smartphones.
Quando a Apple introduz uma proteção, empresas de análise forense procuram um comportamento que permita contorná-la. Quando esse comportamento é identificado, a fabricante pode alterar novamente o sistema operacional. Em seguida, laboratórios e fornecedores procuram uma nova abordagem.
É uma corrida assimétrica.
A Apple possui controle sobre hardware, Secure Enclave, sistema operacional e atualizações distribuídas para centenas de milhões de aparelhos. Empresas forenses, por outro lado, precisam encontrar apenas uma condição explorável para obter vantagem temporária.
Isso explica por que detalhes sobre essas técnicas raramente são publicados.
Uma vulnerabilidade revelada publicamente tende a ser corrigida. Uma vulnerabilidade mantida em segredo pode continuar valendo milhões de dólares dentro do mercado de inteligência, investigação criminal e segurança nacional.
Também existe uma diferença entre ferramentas como GrayKey e spywares remotos.
Soluções de perícia física normalmente exigem que o investigador tenha o aparelho em mãos. Spywares comerciais, como os utilizados em campanhas de vigilância direcionada, podem explorar dispositivos remotamente.
Essa diferença reduz alguns riscos, mas não elimina a discussão sobre privacidade e abuso.
O problema começa quando a ferramenta sai das mãos do fabricante
Outro episódio ajuda a compreender por que o debate não pode ser limitado à tecnologia.
Em junho de 2026, pesquisadores do Citizen Lab divulgaram uma análise envolvendo o iPhone do ativista russo Andrey Pivovarov. Registros encontrados no aparelho e documentos produzidos pelas próprias autoridades russas indicaram o uso de ferramentas da Cellebrite durante uma análise realizada em junho de 2021.
O problema é a data.
A Cellebrite havia anunciado meses antes o encerramento de seus contratos com clientes russos.
A empresa afirmou posteriormente que qualquer utilização de equipamentos antigos depois do bloqueio era não autorizada, realizada sem suporte, consentimento ou autorização da companhia, e reforçou que a Rússia permanece em sua lista de clientes restritos.
A explicação evidencia uma dificuldade estrutural desse setor: **parar de vender uma ferramenta não significa necessariamente conseguir desligar todas as unidades que já foram entregues**.
Dependendo da arquitetura do produto, versões antigas podem continuar funcionando de maneira offline, com capacidades limitadas ou sem receber atualizações.
É uma diferença importante entre controle comercial e controle técnico.
Uma fabricante pode cancelar uma licença, interromper suporte ou proibir novas compras. Se o equipamento que já está instalado continuar operacional, entretanto, a capacidade forense pode sobreviver à relação comercial que originalmente permitiu sua aquisição.
Ferramentas legítimas também podem ser usadas de forma abusiva
A existência de ferramentas de extração digital não é, por si só, um problema.
Celulares podem guardar provas essenciais para investigações de homicídios, exploração infantil, terrorismo, sequestros, fraudes, tráfico, corrupção e diversos outros crimes. Preservar evidências digitais também pode impedir que informações importantes sejam perdidas antes da análise pericial.
O conflito aparece quando a mesma tecnologia é usada fora de controles jurídicos adequados.
Um software capaz de recuperar mensagens de um telefone pertencente a um suspeito de homicídio pode tecnicamente ser o mesmo utilizado para analisar o celular de um jornalista, ativista, opositor político ou manifestante.
A diferença não está necessariamente no código.
Está na autoridade que ordena a extração, na existência de autorização judicial, na proporcionalidade da busca, na possibilidade de contestação e na fiscalização sobre quem opera a ferramenta.
Essa é uma das razões pelas quais produtos de perícia digital começam a receber atenção semelhante à dispensada ao mercado de spyware.
Análise da equipe
O aspecto mais interessante do GrayKey Preserve não é simplesmente a possibilidade de “quebrar um iPhone”. Essa descrição reduz demais o problema.
A tecnologia revela como a segurança de um smartphone depende de vários estados sucessivos. Um aparelho pode estar bloqueado visualmente e, ao mesmo tempo, permanecer em uma condição criptográfica muito mais favorável à extração do que estaria poucos minutos depois de uma reinicialização.
A Apple percebeu isso e transformou o tempo em mecanismo de defesa.
O GrayKey Preserve, pelo que indica o material divulgado, transforma novamente o tempo em vantagem para o investigador.
É um jogo técnico sofisticado.
Mas existe uma discussão ainda maior acontecendo fora do aparelho.
Ferramentas forenses são vendidas como instrumentos de investigação legal, e frequentemente são exatamente isso. Porém, casos documentados em diferentes países mostram que controlar quem compra a tecnologia é apenas parte do problema.
Também é necessário discutir como revogar capacidades, auditar utilizações, identificar qual cliente executou determinada extração e impedir que equipamentos continuem operacionais quando um relacionamento comercial é encerrado por suspeitas de abuso.
Sem esses mecanismos, um fornecedor pode deixar de vender para determinado governo e ainda assim descobrir anos depois que suas ferramentas continuam funcionando.
Para o usuário comum, a conclusão não é que a criptografia do iPhone tenha se tornado inútil. Muito pelo contrário: o investimento crescente necessário para contornar essas proteções mostra justamente o quanto a segurança dos smartphones evoluiu.
O episódio demonstra outra coisa.
Nenhum mecanismo de segurança deve ser tratado como definitivo.
Enquanto um telefone concentrar conversas, fotografias, localização, documentos, credenciais, históricos e praticamente toda a vida digital de uma pessoa, haverá governos, criminosos, pesquisadores e empresas dispostos a investir enormes recursos para descobrir como acessar essas informações.
E haverá fabricantes tentando fechar a próxima porta antes que alguém encontre novamente a chave.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis