noticias
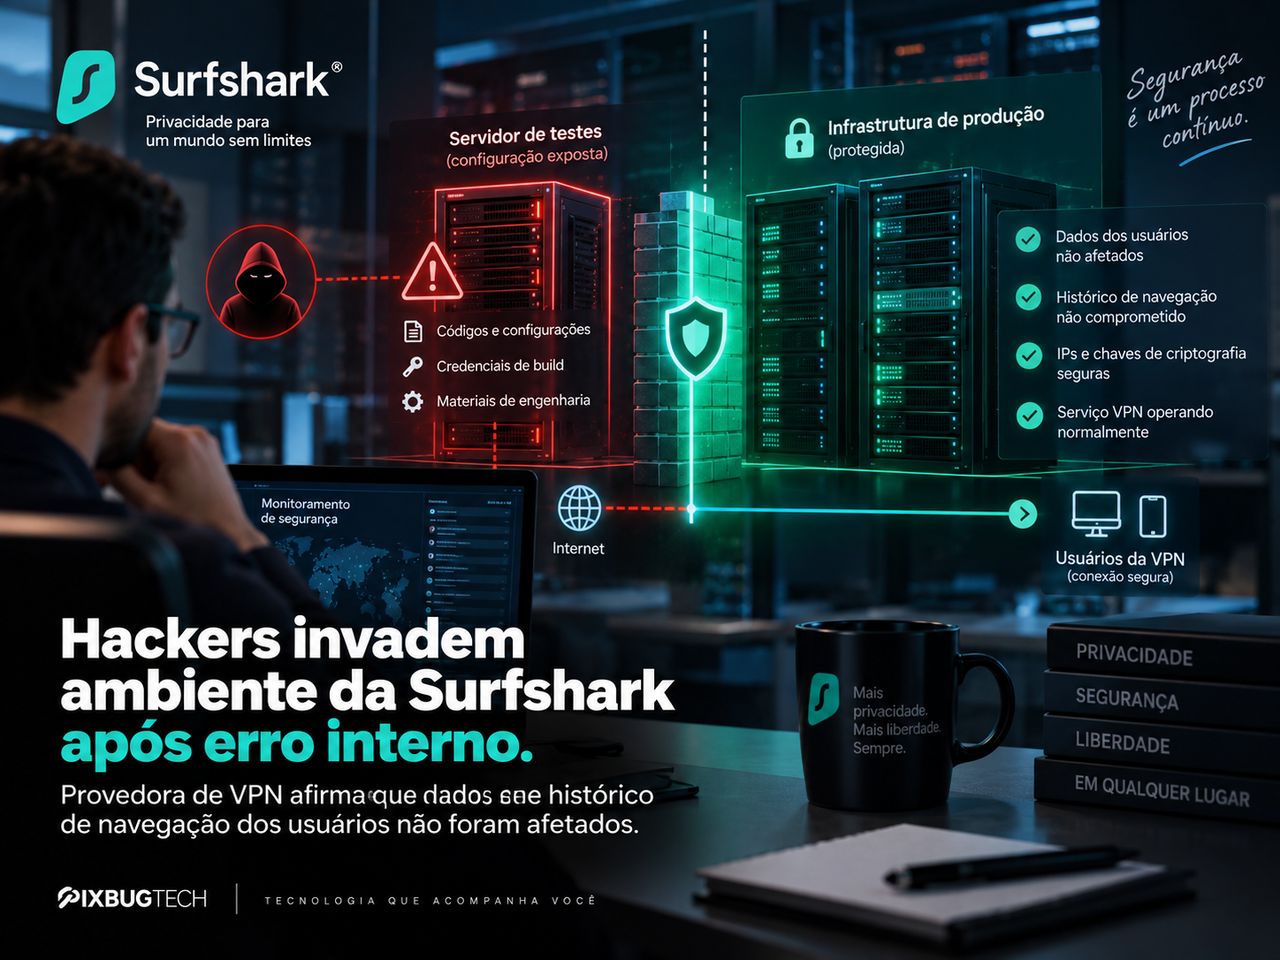
Hackers invadem ambiente da Surfshark após erro interno e o caso expõe uma ironia incômoda para empresas de VPN
**Categoria editorial:** Segurança Digital / Privacidade / VPN
Hackers invadem ambiente da Surfshark após erro interno e o caso expõe uma ironia incômoda para empresas de VPN
**Linha fina:** Servidor interno de testes ficou acessível pela internet após erro de configuração. A Surfshark afirma que dados, tráfego e histórico de navegação dos clientes não foram comprometidos, mas reconhece falhas importantes em sua infraestrutura de desenvolvimento.
**Meta description:** Surfshark confirma invasão de servidores internos após erro de configuração e afirma que dados e histórico de navegação dos usuários não foram afetados.
**Slug:** `surfshark-invasao-servidor-erro-configuracao-vpn`
**Palavra-chave principal:** invasão da Surfshark
Matéria completa
Existe uma ironia particularmente desconfortável quando uma empresa cujo negócio é vender segurança digital precisa anunciar que seus próprios servidores foram invadidos.
Foi exatamente essa situação enfrentada pela Surfshark.
A provedora de VPN confirmou que um terceiro não autorizado conseguiu acessar parte de sua infraestrutura interna depois que um servidor utilizado pelas equipes de engenharia foi configurado incorretamente e acabou ficando acessível pela internet.
A empresa afirma que a invasão permaneceu isolada dos sistemas responsáveis pelo serviço de VPN utilizado pelos clientes e que **dados pessoais, endereços IP, chaves de criptografia e histórico de navegação não foram comprometidos**.
Essa última informação é particularmente importante porque toca justamente na razão pela qual alguém contrata uma VPN.
Mas o fato de os usuários aparentemente terem escapado do incidente não transforma o ocorrido em algo irrelevante.
Pelo contrário.
O caso é uma aula bastante interessante sobre como os ataques modernos podem começar não por uma vulnerabilidade sofisticada, mas por algo muito mais banal:
**uma configuração errada.**
O servidor de testes apareceu onde nunca deveria estar
Segundo o relatório divulgado pela Surfshark, tudo começou em um ambiente interno utilizado pelas equipes de engenharia.
Por erro humano, um servidor de testes foi configurado de maneira que pudesse ser alcançado a partir da internet.
Isso abriu uma superfície de ataque que, em condições normais, não deveria existir.
Um terceiro não autorizado encontrou o servidor e conseguiu acessá-lo.
O ambiente continha materiais limitados de engenharia, incluindo partes de binários de sistemas e configurações internas relacionadas a determinados serviços.
Isso significa que o invasor não encontrou simplesmente uma máquina vazia utilizada para experiências.
Havia informação técnica interna.
E havia um problema adicional.
Credenciais chegaram a aparecer no histórico do código
Durante a investigação, a Surfshark identificou que algumas credenciais relacionadas aos processos internos de construção de software haviam sido incluídas, em determinados momentos, no histórico de código.
Esse tipo de falha é particularmente conhecido por equipes de segurança.
Um desenvolvedor pode inserir acidentalmente um token, chave ou outra credencial em determinado arquivo e posteriormente removê-lo.
O problema é que sistemas de controle de versão preservam o histórico.
Apagar a informação da versão atual não significa necessariamente eliminá-la das versões anteriores.
É por isso que empresas maduras utilizam ferramentas capazes de detectar segredos inseridos acidentalmente em repositórios.
No caso da Surfshark, a empresa afirma que as credenciais identificadas não permitiam acesso aos dados dos usuários nem aos sistemas de produção.
Mesmo assim, todas foram revisadas e as credenciais relevantes foram substituídas ou desativadas como medida preventiva.
Essa foi a decisão correta.
Quando existe dúvida sobre a exposição de uma credencial, assume-se que ela pode ter sido comprometida.
Os invasores também chegaram a outro servidor
A investigação identificou acesso a um segundo ambiente.
Tratava-se de um servidor virtual isolado utilizado como proxy para otimização da acessibilidade de conteúdo.
Novamente, a arquitetura de separação tornou-se a parte mais importante da história.
Segundo a Surfshark, esse servidor não possuía acesso a identidades de usuários, endereços IP, chaves de criptografia ou tráfego de navegação.
Ou seja, houve comprometimento de infraestrutura.
Mas, de acordo com a investigação apresentada pela companhia, os invasores não conseguiram atravessar as fronteiras necessárias para chegar ao núcleo sensível do serviço.
Essa diferença precisa ser compreendida.
Dizer que “a Surfshark foi hackeada” é tecnicamente verdadeiro em sentido amplo.
Dizer que “hackers roubaram o histórico de navegação dos clientes da Surfshark” não é sustentado pelas evidências apresentadas até agora.
E existe outra razão para o histórico não ter vazado
A Surfshark mantém uma política conhecida como **no-logs**.
Em uma VPN, o princípio é bastante simples.
O servidor precisa encaminhar o tráfego enquanto a conexão está acontecendo, mas o provedor evita conservar registros permanentes capazes de reconstruir a atividade online do cliente.
Segundo a política declarada pela empresa, informações como histórico de navegação, tráfego de rede e endereços IP não são armazenadas como registros permanentes da atividade dos usuários.
A companhia também utiliza servidores baseados em RAM, em vez de depender de armazenamento permanente para a operação de sua infraestrutura VPN.
Isso importa bastante em um cenário de comprometimento.
A melhor maneira de impedir que um invasor roube determinado conjunto de informações continua sendo **não possuir essas informações armazenadas em primeiro lugar**.
Mas existe uma ressalva importante.
Até que uma investigação independente valide completamente o incidente, a afirmação de que nenhum dado de usuário foi atingido permanece baseada principalmente na investigação e na arquitetura descritas pela própria Surfshark.
A empresa informou que realizará uma auditoria adicional independente de sua infraestrutura.
Esse resultado será importante.
O primeiro alerta surgiu dois dias antes da confirmação
A cronologia divulgada pela própria Surfshark também contém um ponto que merece atenção.
A primeira atividade suspeita foi percebida em **31 de agosto**.
O incidente só foi confirmado e tratado como comprometimento de segurança em **2 de setembro**.
A explicação da companhia é que o alerta veio de um ambiente isolado de testes que não armazenava informações sensíveis e, por isso, inicialmente recebeu classificação de risco menor.
Quando a extensão da situação foi compreendida, a empresa isolou o servidor, preservou evidências e iniciou as medidas de contenção.
Em 5 de setembro, a fase principal de remediação havia sido realizada.
A Surfshark reconheceu que essa diferença de tempo entre detecção e escalonamento representa uma lição do incidente.
E talvez esse seja um dos pontos mais valiosos de todo o relatório.
“É só um servidor de testes” é uma frase perigosa
Ambientes de desenvolvimento e homologação costumam receber menos atenção que servidores de produção.
É compreensível.
Um sistema de produção possui clientes, informações reais e serviços em funcionamento.
Um servidor de testes aparentemente contém apenas código e experimentos.
Só que redes corporativas modernas são extremamente interconectadas.
Um servidor de desenvolvimento pode possuir acesso a repositórios.
Repositórios podem conter configurações.
Configurações podem revelar endereços internos.
Código pode indicar como sistemas de produção funcionam.
Credenciais esquecidas podem abrir outros ambientes.
Um atacante não precisa encontrar imediatamente o banco de dados contendo aquilo que deseja.
Às vezes basta encontrar **o primeiro degrau da escada**.
Por isso a Surfshark afirma que passará a elevar seus ambientes experimentais e de teste aos mesmos padrões de segurança adotados para sistemas de produção.
É uma decisão que parece óbvia depois do incidente.
Segurança possui essa característica desagradável.
Muitas práticas parecem exageradas exatamente até o dia em que deixam de ser.
O grande vilão aqui não foi uma falha zero-day
Outro detalhe merece atenção.
Não estamos falando, pelo que foi divulgado, de uma vulnerabilidade extraordinariamente sofisticada descoberta por um grupo capaz de quebrar criptografia ou explorar alguma falha desconhecida no protocolo de VPN.
O ponto inicial foi uma **configuração incorreta**.
É uma das causas mais antigas e persistentes de incidentes de segurança.
Servidores públicos que deveriam ser privados.
Buckets de armazenamento abertos.
Bancos de dados acessíveis pela internet.
Portas expostas.
Credenciais salvas em código.
Permissões excessivas.
As ferramentas mudam.
A nuvem muda.
As linguagens mudam.
A falha humana continua aparecendo com uma regularidade quase irritante.
E quanto maior a infraestrutura, maior o desafio de garantir que nenhuma pequena parte dela ficou acidentalmente exposta.
Para uma empresa de VPN, confiança vale mais do que largura de banda
Existe ainda uma dimensão comercial particularmente sensível.
Um serviço de VPN não vende apenas conexão.
Ele vende **confiança**.
Quando alguém ativa uma VPN, está transferindo parte da responsabilidade sobre seu tráfego para um intermediário.
Seu provedor de internet deixa de enxergar diretamente determinados destinos acessados por meio do túnel criptografado, mas o usuário passa a depender da arquitetura e das práticas do provedor de VPN.
Isso produz uma relação bastante diferente de instalar um aplicativo qualquer.
A promessa fundamental é:
“Você pode confiar em nós para proteger sua conexão.”
Quando uma empresa desse setor sofre um incidente de segurança, o problema reputacional aparece mesmo quando nenhum dado de cliente é roubado.
Por isso a transparência da resposta importa.
Esconder um incidente relativamente limitado poderia produzir consequências muito mais graves se a informação surgisse posteriormente por terceiros.
O fato de não haver impacto nos clientes não elimina a gravidade
Existe uma tentação de classificar incidentes de maneira binária.
Dados vazaram?
Então foi grave.
Dados não vazaram?
Então não aconteceu nada.
Segurança não funciona dessa maneira.
O incidente da Surfshark aparentemente teve sua consequência limitada porque diferentes componentes estavam isolados e as credenciais expostas não permitiam alcançar os ambientes sensíveis.
Isso é positivo.
Mas também existiu uma cadeia de falhas.
Um servidor interno ficou exposto.
Alguém conseguiu acessá-lo.
Material de engenharia estava disponível.
Credenciais de build haviam aparecido no histórico do código.
O primeiro alerta não recebeu imediatamente a prioridade máxima.
Cada uma dessas etapas merece revisão mesmo que o resultado final não tenha sido um vazamento massivo.
Segurança madura não analisa apenas o estrago.
Analisa quantas barreiras falharam antes de o estrago ser evitado.
O que a Surfshark diz ter feito
Depois de confirmar o incidente, a companhia isolou os sistemas envolvidos e iniciou uma investigação mais ampla de sua infraestrutura.
As credenciais potencialmente afetadas foram substituídas ou aposentadas.
Outros sistemas da mesma rede foram analisados em busca de backdoors ou evidências de movimentação lateral.
A empresa afirma não ter encontrado propagação para a infraestrutura de produção.
Também anunciou mudanças em controles de acesso, gerenciamento de credenciais, monitoramento de infraestrutura de testes e endurecimento das configurações dos sistemas.
Além disso, promete submeter sua infraestrutura a uma nova auditoria independente.
Esse último ponto merece acompanhamento.
Relatórios produzidos internamente são importantes.
Verificação externa é melhor.
Análise da equipe
Existe uma frase bastante conhecida em segurança da informação: **não existe sistema absolutamente seguro**.
O incidente da Surfshark demonstra por que essa afirmação não é apenas um clichê.
Você pode possuir criptografia forte.
Servidores baseados em RAM.
Política no-logs.
Segregação de ambientes.
Monitoramento.
Auditorias.
Equipes de segurança.
E ainda assim alguém pode configurar um servidor incorretamente.
A boa arquitetura de segurança parte justamente dessa premissa.
Em vez de assumir que nenhuma falha ocorrerá, ela tenta garantir que uma falha isolada não seja suficiente para destruir todo o sistema.
Nesse aspecto, o incidente produz uma leitura interessante.
A primeira camada falhou: o servidor ficou exposto.
Outra camada falhou: um terceiro conseguiu acessá-lo.
Mas outras aparentemente funcionaram: o ambiente estava separado dos sistemas de produção e não possuía acesso direto aos dados que transformariam o incidente em uma crise muito maior.
Isso não absolve a Surfshark.
Também não sustenta a conclusão de que os clientes tiveram sua navegação revelada.
A leitura tecnicamente responsável está entre esses extremos.
A empresa sofreu uma invasão real provocada por uma falha evitável e expôs material interno de engenharia.
Ao mesmo tempo, até agora não há evidência pública de que o invasor tenha obtido histórico de navegação, IPs, chaves de criptografia ou informações pessoais dos usuários.
Agora começa a parte que realmente determina a qualidade de uma resposta a incidentes.
Não é publicar um relatório dizendo que o problema foi resolvido.
É provar, ao longo do tempo e preferencialmente com validação independente, que as falhas encontradas foram corrigidas e que outras semelhantes deixaram de existir.
Porque, para uma empresa cujo produto principal é privacidade, segurança não é apenas uma funcionalidade.
É o produto inteiro.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis