noticias
IA ajudou pesquisadores a encontrar falhas no TikTok que abriam caminho até câmera e fotos
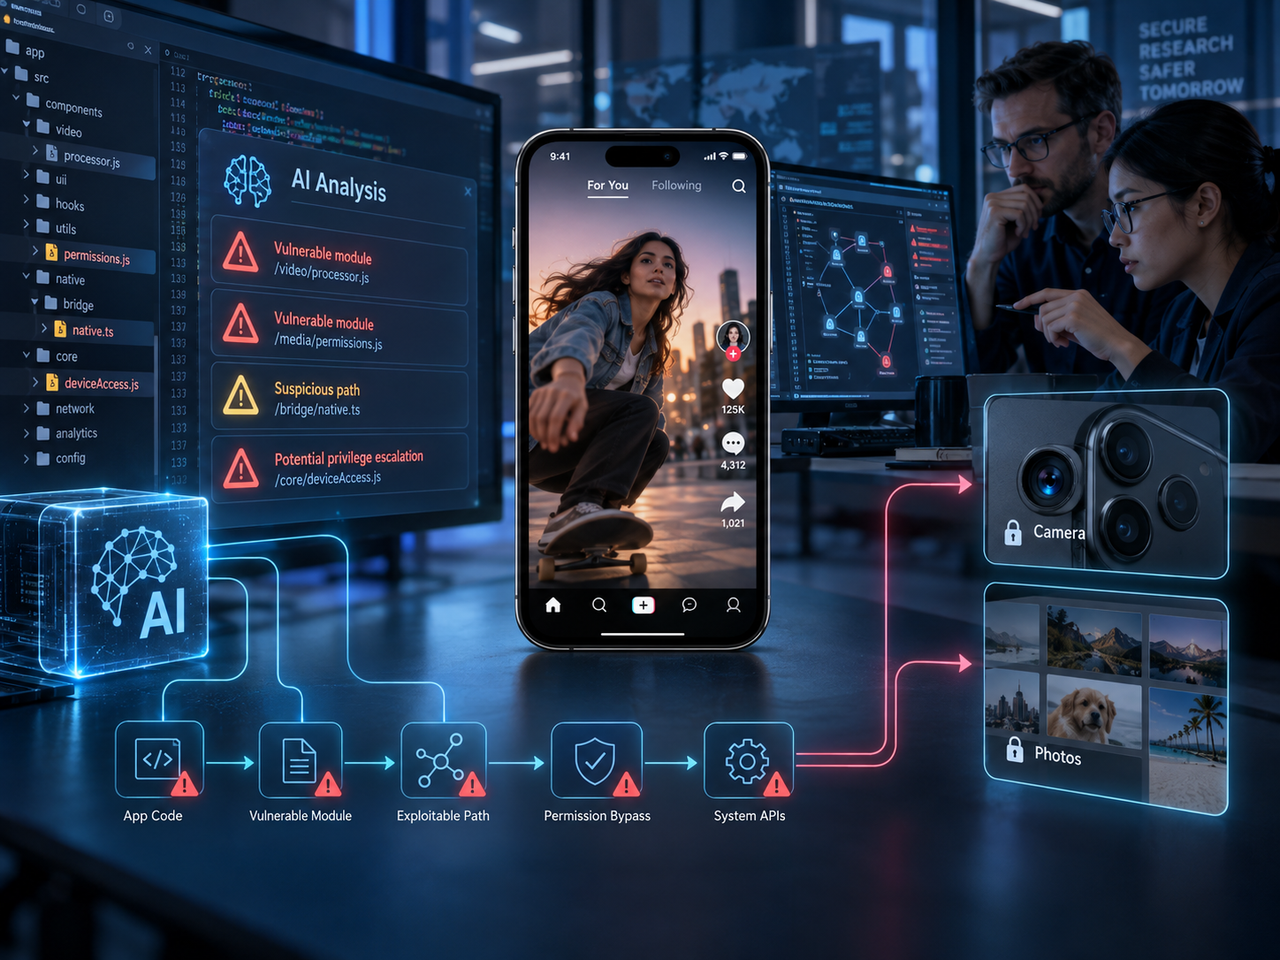
**Pesquisadores da DepthFirst adaptaram um modelo GLM para caçar vulnerabilidades em software usado pelo TikTok e demonstraram uma cadeia de exploração capaz de alcançar recursos protegidos de um smartphone.**
Durante muito tempo, encontrar uma vulnerabilidade realmente interessante em um software complexo exigia uma combinação difícil de conseguir: conhecimento técnico profundo, muita paciência e tempo suficiente para examinar milhares ou milhões de linhas de código.
A inteligência artificial começou a mexer justamente nessa equação.
Pesquisadores da empresa americana de cibersegurança DepthFirst utilizaram uma versão modificada de um modelo GLM, desenvolvido pela chinesa Z.ai, para procurar vulnerabilidades em componentes de software utilizados pelo TikTok. O sistema encontrou problemas que, posteriormente combinados pelos especialistas, permitiram construir uma demonstração capaz de alcançar remotamente a câmera e o rolo de fotos de um smartphone.
O TikTok confirmou ter recebido a vulnerabilidade por meio de seu programa de bug bounty e afirmou que o problema foi corrigido rapidamente. A companhia também declarou não ter evidências de que a falha tenha sido explorada contra usuários reais.
Esse detalhe é essencial.
Não estamos diante da descoberta de uma campanha de espionagem contra usuários do TikTok.
Estamos diante de algo potencialmente mais importante para o futuro da segurança digital: **o custo de encontrar vulnerabilidades está começando a cair.**
A IA não simplesmente “hackeou o TikTok”
É tentador resumir o episódio dizendo que uma inteligência artificial encontrou uma falha e invadiu um celular.
Tecnicamente, isso distorce o que ocorreu.
A DepthFirst pegou um modelo da família GLM que pode ser baixado e modificado, alterou o sistema e o integrou a outras ferramentas especializadas em análise de software.
A IA conseguiu vasculhar código e apontar regiões potencialmente vulneráveis.
Mas encontrar um bug não significa automaticamente possuir um ataque funcional.
Os pesquisadores precisaram analisar os resultados, testar as vulnerabilidades e combinar diferentes problemas até construir aquilo que profissionais de segurança chamam de **exploit chain** — uma cadeia de exploração.
É aí que a história fica realmente interessante.
Uma falha pequena pode não fazer quase nada. Cinco juntas podem abrir uma porta
Aplicativos modernos raramente são um único bloco de código criado inteiramente pela empresa que aparece na tela inicial do telefone.
Eles são montados sobre bibliotecas, frameworks, codecs, APIs e componentes produzidos por inúmeros projetos diferentes.
Um aplicativo do tamanho do TikTok depende de uma enorme cadeia de software.
Imagine que determinado componente possua uma vulnerabilidade que permita atravessar uma primeira barreira.
Sozinha, ela talvez não entregue acesso a nada realmente importante.
Uma segunda falha pode permitir escapar de outra restrição.
Uma terceira pode fornecer acesso a uma região diferente do sistema.
Isoladamente, cada problema parece limitado.
Quando um pesquisador encontra uma forma de encadeá-los, porém, pequenas brechas podem se transformar em um caminho completo até um recurso que deveria permanecer protegido.
Foi esse tipo de composição que permitiu à DepthFirst demonstrar o acesso à câmera e às fotos.
E encontrar essas peças espalhadas é justamente uma tarefa na qual sistemas de IA começam a ficar perigosamente eficientes.
O verdadeiro salto está na escala
Um pesquisador humano pode analisar código muito bem.
O problema é a quantidade.
Sistemas grandes possuem milhões de linhas, inúmeras dependências e versões que mudam constantemente.
Mesmo equipes excelentes precisam decidir onde procurar.
A inteligência artificial altera essa economia porque consegue examinar volumes muito maiores de código, levantar hipóteses, relacionar padrões e ajudar a testar possíveis vulnerabilidades.
Isso não torna o especialista irrelevante.
Faz algo diferente.
Multiplica o número de lugares que ele consegue investigar.
Uma equipe que antes conseguia estudar profundamente dez componentes pode passar a investigar centenas.
E aqui surge a parte desconfortável: exatamente a mesma multiplicação vale para quem está do outro lado.
Defesa e ataque receberam a mesma ferramenta
A DepthFirst utilizou a tecnologia como deveria ser utilizada em pesquisa responsável.
Encontrou a vulnerabilidade.
Validou o impacto.
Comunicou o TikTok.
A empresa corrigiu o problema.
Esse é praticamente o roteiro ideal de uma pesquisa de segurança.
Mas inteligência artificial não conhece intenção.
O mesmo modelo capaz de procurar um erro para que ele seja corrigido pode procurar um erro para que seja explorado.
Historicamente, existia uma espécie de barreira econômica natural na segurança ofensiva.
Atacantes sofisticados precisavam contratar pessoas muito especializadas, desenvolver ferramentas e dedicar tempo a cada alvo.
IA não elimina essa necessidade completamente.
Mas começa a reduzir o preço de determinadas partes do processo.
Reconhecimento de código, localização de funções potencialmente problemáticas, geração de testes, comparação entre versões e investigação de comportamentos estranhos são atividades que podem ser parcialmente automatizadas.
A ameaça não é necessariamente um computador decidindo sozinho invadir milhões de celulares.
É algo muito mais plausível.
**Um atacante humano realizando em um dia o trabalho que antes exigia uma equipe durante semanas.**
O fato de o modelo poder ser modificado muda a discussão
Existe outro componente importante neste caso.
Os pesquisadores recorreram a um modelo GLM da Z.ai que pode ser obtido e modificado.
Isso permite adaptar profundamente seu comportamento.
Modelos disponibilizados dessa maneira possuem vantagens enormes para pesquisa, desenvolvimento local, privacidade e inovação.
Eles também criam uma característica inevitável: controles aplicados pelo fornecedor original podem ser alterados ou simplesmente removidos por quem possui os pesos e infraestrutura necessária.
Isso não significa que modelos abertos sejam inerentemente inseguros.
Essa conclusão seria simplista.
A mesma liberdade permite que pesquisadores construam ferramentas defensivas poderosas sem depender da autorização de um laboratório estrangeiro.
O ponto é outro.
Quando uma capacidade computacional é distribuída, não existe mais uma única empresa decidindo quem poderá utilizá-la.
Segurança passa a depender menos da política de acesso do fabricante e mais da capacidade defensiva de todo o ecossistema.
E aí aparece o problema que quase ninguém vê: as dependências
Talvez a história mais importante nem seja o TikTok.
É o componente de código aberto por trás dele.
Aplicativos modernos possuem uma verdadeira árvore genealógica de dependências.
Uma biblioteca chama outra.
Que depende de outra.
Que pode incorporar código escrito anos atrás por desenvolvedores completamente diferentes.
Isso permitiu que a indústria de software avançasse extraordinariamente rápido.
Ninguém precisa reinventar um decodificador de vídeo, uma biblioteca criptográfica ou uma pilha de rede toda vez que cria um aplicativo.
Mas existe um preço.
Uma vulnerabilidade descoberta em uma dependência pode aparecer simultaneamente em dezenas, centenas ou milhares de produtos.
Quando sistemas de IA começam a vasculhar esse universo automaticamente, projetos obscuros podem adquirir importância repentina.
O código que ninguém examinava porque estava enterrado três dependências abaixo acaba sendo justamente o ponto interessante para uma máquina que não se importa em procurar durante horas.
Encontrar vulnerabilidades pode ficar mais barato do que corrigi-las
Aqui talvez esteja o maior desequilíbrio futuro.
Uma IA pode analisar muitos projetos simultaneamente.
Mas corrigir uma vulnerabilidade ainda exige compreender o impacto da mudança, verificar compatibilidade, produzir um patch, testar regressões, distribuir uma nova versão e garantir que usuários efetivamente façam a atualização.
Em outras palavras:
**descoberta pode escalar muito mais rapidamente do que remediação.**
Se milhares de novos problemas forem identificados automaticamente, equipes de segurança poderão enfrentar um fenômeno curioso.
Teremos vulnerabilidades demais para corrigir.
Nesse cenário, identificar o bug deixa de ser o grande gargalo.
Priorizar passa a ser.
Qual falha realmente pode ser explorada?
Qual está exposta à internet?
Qual permite escapar de uma sandbox?
Qual pode ser combinada com outra?
Qual afeta milhões de dispositivos?
A próxima geração de ferramentas defensivas terá de responder não apenas “onde existe um problema?”, mas principalmente **“qual deles pode destruir meu fim de semana?”**
O usuário consegue fazer alguma coisa?
Neste caso específico, a vulnerabilidade relatada já foi corrigida e não há evidência pública de exploração contra usuários.
Ainda assim, o episódio reforça algumas práticas básicas.
Aplicativos devem permanecer atualizados.
Permissões de câmera, microfone, fotos e localização devem ser concedidas somente quando realmente necessárias.
Aplicações abandonadas ou pouco utilizadas merecem ser removidas.
Mas é importante não vender uma falsa sensação de proteção.
Boas configurações de privacidade ajudam a reduzir superfície de exposição.
Elas não substituem correções de segurança.
Uma cadeia sofisticada de vulnerabilidades pode justamente tentar atravessar os mecanismos que deveriam impedir determinado acesso.
Por isso, atualização continua sendo uma das defesas mais importantes disponíveis ao usuário comum.
Análise da equipe
Por muitos anos, a indústria discutiu inteligência artificial e cibersegurança principalmente pela perspectiva do phishing.
“Agora criminosos poderão escrever e-mails melhores.”
Isso parece cada vez mais uma preocupação pequena diante do que está chegando.
A capacidade realmente transformadora está na engenharia.
Modelos começam a ler código, investigar sistemas, executar ferramentas, formular hipóteses e auxiliar na construção de provas de conceito.
Ainda precisam de especialistas para operações sofisticadas.
Mas essa exigência não deveria nos tranquilizar demais.
O automóvel também não eliminou a necessidade de um motorista.
Ele apenas permitiu que uma única pessoa atravessasse em horas uma distância que anteriormente exigiria dias.
É essa multiplicação de capacidade que interessa.
IA aplicada à segurança pode tornar defensores extraordinariamente mais eficientes.
Também pode multiplicar atacantes medianos até o ponto em que eles passem a realizar tarefas anteriormente restritas a profissionais muito mais experientes.
E, quando isso ocorrer em larga escala, a pergunta deixará de ser se a inteligência artificial consegue encontrar vulnerabilidades.
Ela já consegue.
A pergunta será se conseguiremos corrigi-las na mesma velocidade.
O TikTok foi o alvo da demonstração. O aviso vale para toda a indústria
Seria confortável tratar o episódio como um problema específico de uma rede social.
Não é.
O TikTok possui tamanho, recursos e equipes suficientes para manter programas de recompensa e trabalhar com pesquisadores externos.
Milhares de empresas menores utilizam exatamente o mesmo modelo moderno de desenvolvimento baseado em enormes cadeias de dependências — sem possuir a mesma estrutura de segurança.
Se ferramentas automatizadas começarem a examinar essas cadeias em escala, o alvo mais interessante talvez nem seja o aplicativo gigantesco que todos conhecem.
Pode ser a pequena biblioteca esquecida utilizada por centenas deles.
Essa mudança transforma a segurança de software em uma corrida peculiar.
De um lado, inteligência artificial procurando vulnerabilidades para fechá-las.
Do outro, inteligência artificial procurando as mesmas vulnerabilidades para explorá-las.
No meio ficam empresas tentando atualizar sistemas antes que alguém encontre a combinação certa.
A demonstração da DepthFirst terminou do melhor modo possível: os pesquisadores encontraram a porta antes dos criminosos conhecidos, avisaram quem precisava saber e ela foi fechada.
O problema é que estamos construindo máquinas capazes de procurar milhões de portas ao mesmo tempo.
Agora precisamos garantir que quem carrega as chaves consiga correr tão rápido quanto elas.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis