noticias
Megavazamento expõe 153 milhões de registros de identidade e acende alerta para documentos brasileiros
**Categoria editorial:** Segurança Digital
Megavazamento expõe 153 milhões de registros de identidade e acende alerta para documentos brasileiros
**Linha fina:** Serviço clandestino ofereceu milhões de imagens de carteiras de motorista, documentos de identidade e passaportes; FBI investiga o caso, mas origem e alcance total ainda não foram confirmados.
**Meta description:** Megavazamento pode envolver mais de 153 milhões de documentos de identidade. FBI investiga o caso e há um ponto de atenção também para brasileiros.
**Slug:** megavazamento-documentos-identidade-idscan-brasil
Matéria completa
Megavazamento expõe 153 milhões de registros de identidade e acende alerta para documentos brasileiros
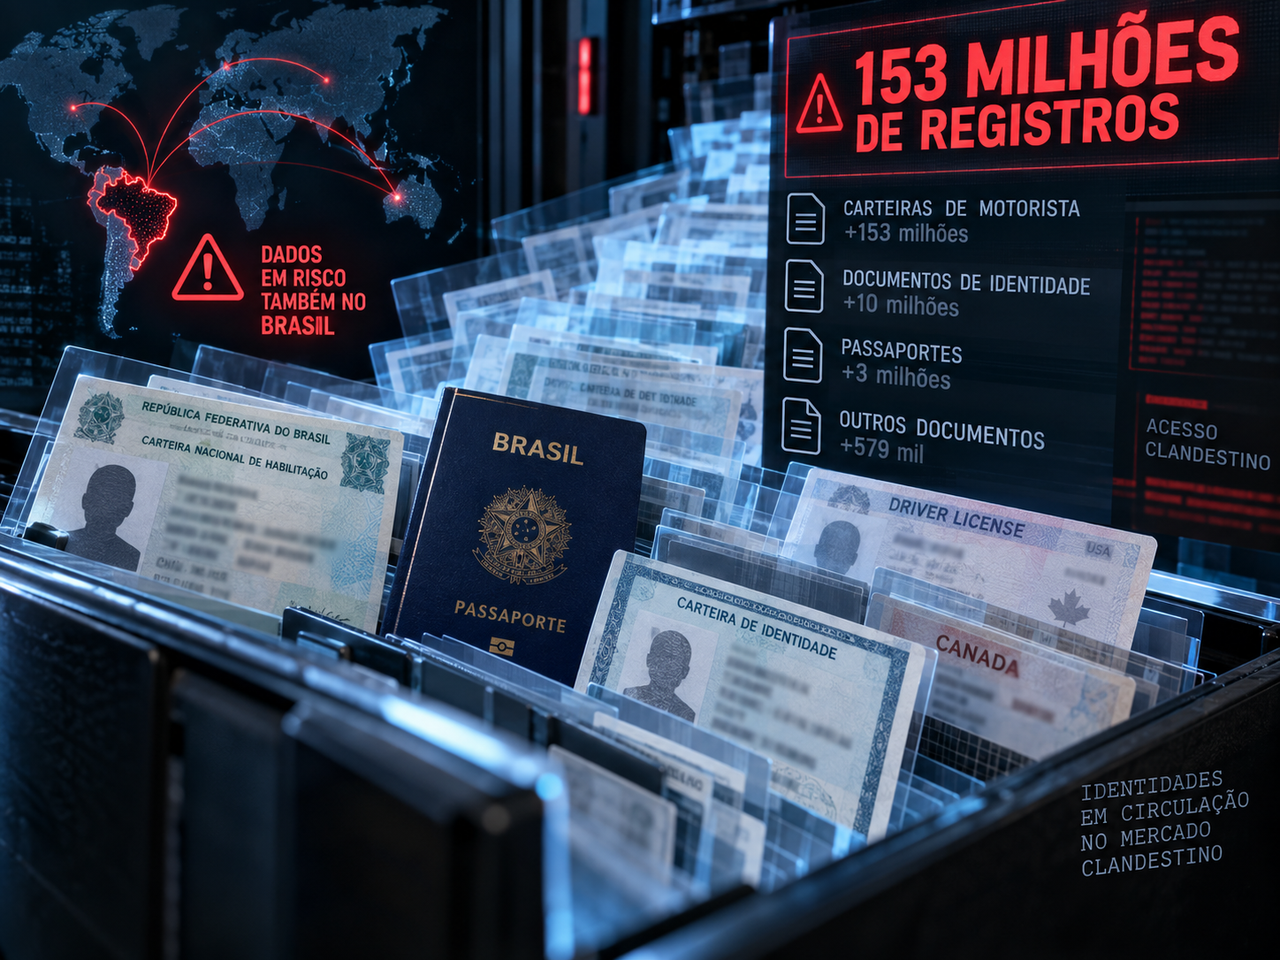
Um dos maiores episódios recentes envolvendo documentos de identidade digitalizados está sob investigação nos Estados Unidos após o surgimento de um serviço clandestino chamado Nexus, que alegava possuir mais de 153 milhões de registros de carteiras de motorista dos Estados Unidos e do Canadá, além de milhões de outros documentos. O FBI confirmou à Reuters que investiga o caso, enquanto a origem definitiva dos dados e o número real de pessoas afetadas ainda não foram estabelecidos.
A distinção é importante. Até o momento, **153 milhões é uma quantidade anunciada pelos operadores do serviço criminoso, e não um número oficialmente validado de vítimas únicas**. Uma mesma pessoa pode aparecer diversas vezes, registros podem estar duplicados e ainda não existe relatório forense público capaz de determinar toda a extensão do incidente. Mesmo assim, investigações independentes encontraram documentos aparentemente autênticos dentro da base, o que torna difícil tratar o episódio como simples propaganda de criminosos tentando vender dados falsos.
O problema também traz uma questão relevante para o Brasil. Não existe, até agora, confirmação pública de que documentos de brasileiros estejam no material comercializado. A empresa apontada nas investigações jornalísticas como possível origem dos registros, porém, possui tecnologia compatível com documentos de vários países e inclui explicitamente o Brasil entre os territórios suportados, aceitando documentos de identidade, carteiras de motorista, passaportes e cartões de residência brasileiros. Isso não comprova que brasileiros foram atingidos, mas impede que o caso seja tratado exclusivamente como um problema norte-americano.
O que exatamente apareceu no mercado clandestino
O Nexus surgiu anunciado em um fórum de cibercrime conhecido como Exploit. Seus operadores diziam oferecer acesso a um enorme repositório formado principalmente por imagens digitais de documentos oficiais. Além das mais de 153 milhões de carteiras de motorista alegadas, havia referências a mais de 10 milhões de outros documentos de identidade, cerca de 3 milhões de documentos de viagem ou habilitações internacionais e aproximadamente 579 mil cartões médicos.
Esses números, novamente, precisam ser tratados como alegações do próprio serviço criminoso. O que chamou a atenção dos pesquisadores foi a qualidade do material encontrado. Segundo a investigação originalmente conduzida pelo jornalista especializado em segurança Brian Krebs, alguns registros continham não apenas imagens comuns da frente e do verso dos documentos, mas versões capturadas sob luz infravermelha e ultravioleta — técnicas normalmente utilizadas por equipamentos profissionais para verificar hologramas, marcas de segurança e elementos antifraude.
Krebs encontrou sua própria carteira de motorista na base e pesquisou, com autorização, documentos de familiares e conhecidos. Vários registros teriam sido localizados e seus horários de captura correspondiam a situações nas quais essas pessoas realmente haviam apresentado documentos a empresas. O pesquisador de privacidade Zach Edwards também encontrou seu próprio registro e associou o horário da digitalização a uma ocasião na qual apresentou identificação em um estabelecimento de Las Vegas. Esses cruzamentos não determinam de onde todos os arquivos vieram, mas fornecem indícios fortes de que ao menos parte significativa do acervo contém documentos reais.
Pouco depois da repercussão pública, o Nexus saiu do ar. Isso reduz uma das formas de acesso ao material, mas não significa que os arquivos tenham desaparecido. Em vazamentos desse porte, cópias podem ser reproduzidas indefinidamente e redistribuídas entre grupos diferentes.
A investigação chegou à IDScan.net
A investigação de Krebs apontou para a IDScan.net, empresa de Nova Orleans especializada em verificação e autenticação de identidade. A companhia fornece tecnologias capazes de digitalizar carteiras de motorista, documentos de identidade e passaportes e oferece soluções para setores como bancos, locadoras de veículos, varejo, hotelaria, logística e estabelecimentos sujeitos a restrições de idade.
A própria IDScan.net informa que seus sistemas realizam mais de 21 milhões de verificações por mês em mais de 20 mil localidades ao redor do mundo. A plataforma utiliza processamento óptico, análise de códigos dos documentos e verificações de elementos físicos como microimpressões, hologramas, marcas ultravioletas e padrões infravermelhos.
É justamente essa característica que chamou a atenção dos pesquisadores. O tipo de arquivo encontrado no Nexus seria compatível com imagens produzidas durante verificações avançadas de autenticidade. Alguns horários de documentos encontrados na base também teriam correspondido a transações realizadas em empresas que utilizam tecnologias de verificação associadas à IDScan.net.
Isso ainda **não permite afirmar que a IDScan.net sofreu o vazamento responsável por todos os registros**. A empresa informou estar investigando o episódio, e não há até agora conclusão forense pública atribuindo definitivamente a origem do conjunto de dados aos seus sistemas. O próprio FBI ainda conduz sua investigação.
Essa cautela não é detalhe jurídico. Sistemas de verificação de identidade formam cadeias complexas. Uma imagem pode passar pelo aplicativo da empresa cliente, pelo equipamento de captura, por APIs, serviços em nuvem, plataformas terceirizadas e sistemas destinados à retenção ou auditoria. Determinar o ponto exato em que ocorreu uma eventual extração exige analisar logs, credenciais, infraestrutura e políticas de armazenamento.
O elo brasileiro existe — mas isso não significa que brasileiros já estejam confirmados entre as vítimas
A documentação técnica da IDScan.net lista o Brasil entre os países compatíveis com seu mecanismo de verificação digital. Para documentos brasileiros, a plataforma declara suporte a identidade, carteira de motorista, passaporte e cartão de residência.
O significado dessa informação precisa ser interpretado corretamente. Ela demonstra que a tecnologia é tecnicamente capaz de processar documentos brasileiros. Não demonstra que os documentos de brasileiros foram armazenados na infraestrutura investigada, muito menos que estejam presentes no Nexus.
Um brasileiro que viaje ao exterior, alugue um automóvel, faça cadastro em determinada empresa ou passe por algum processo internacional de identificação pode, dependendo do estabelecimento e da tecnologia utilizada, apresentar passaporte ou CNH a sistemas terceirizados de autenticação. É nesse ponto que o episódio deixa de ser apenas uma questão sobre cidadãos norte-americanos e passa a levantar uma discussão internacional.
Até que uma investigação identifique os países efetivamente presentes no conjunto vazado, portanto, a formulação mais responsável é outra: **há possibilidade técnica de exposição de documentos internacionais, incluindo brasileiros, mas não existe confirmação pública de vítimas brasileiras nesse incidente**.
O problema não é apenas saber o número do documento
Vazamentos envolvendo carteiras de identidade possuem uma característica particularmente incômoda: boa parte das informações comprometidas não pode simplesmente ser alterada.
Depois de um vazamento de senha, o usuário pode substituir a credencial. Um cartão bancário pode ser cancelado. Um token de autenticação pode ser revogado.
Nascimento, nome, fotografia, características físicas, histórico de endereço e diversos outros atributos presentes em documentos oficiais continuam vinculados à pessoa. Mesmo quando um documento é reemitido e recebe novos mecanismos de segurança, a imagem vazada pode continuar sendo utilizada em engenharia social ou em tentativas de convencer empresas de que um criminoso é o verdadeiro titular daquela identidade.
Quando o atacante possui imagens da frente e do verso do documento, o risco aumenta porque muitos sistemas digitais ainda utilizam justamente essas fotografias como primeira etapa de validação cadastral.
O problema torna-se ainda mais sério quando os arquivos contêm imagens produzidas por diferentes espectros de luz. Material desse tipo pode revelar detalhes usados por sistemas de autenticação para decidir se um documento parece legítimo.
Isso não significa que uma fotografia vazada automaticamente permita criar uma falsificação perfeita. Sistemas mais modernos cruzam sinais adicionais, como prova de vida, biometria facial, consultas a fontes oficiais, histórico do dispositivo e análise comportamental. O incidente, porém, demonstra o perigo de depender excessivamente da aparência do documento como prova de identidade.
A segurança criada pela verificação pode produzir um novo risco
Existe uma ironia técnica importante neste caso. Empresas adotam plataformas de verificação justamente para impedir fraudes.
Uma locadora quer confirmar que o cliente que levará um carro possui uma carteira legítima. Um banco precisa atender obrigações de identificação. Um estabelecimento verifica idade. Empresas de logística precisam saber se o motorista que chega para retirar uma carga é realmente quem afirma ser.
Cada uma dessas verificações isoladamente possui uma justificativa razoável.
O problema surge quando milhões dessas verificações convergem para uma infraestrutura comum.
A centralização transforma uma ferramenta antifraude em um alvo extremamente valioso. Em segurança da informação, esse efeito é conhecido informalmente como criação de um enorme *honeypot*: quanto mais dados valiosos são reunidos em um mesmo sistema, maior é o retorno potencial de quem conseguir comprometê-lo.
A própria plataforma VeriScan, da IDScan.net, permite configurar políticas de retenção das informações coletadas e até operar sem armazenar determinados dados pessoais. Ela também oferece recursos para manter históricos de visitas e registros associados a documentos digitalizados. Isso ilustra uma das decisões centrais desse mercado: **autenticar uma identidade não é necessariamente a mesma coisa que guardar uma cópia dela**.
Essa diferença tende a ganhar importância depois de episódios como o investigado atualmente.
A pergunta que empresas precisam começar a responder
Durante anos, grande parte da segurança digital concentrou-se em impedir acesso indevido a bancos de dados.
A discussão atual exige uma etapa anterior: por que determinado banco de dados precisa existir?
Quando uma empresa precisa apenas confirmar se alguém possui mais de 18 anos, por exemplo, armazenar nome completo, endereço, número de documento, fotografia e imagem integral da identidade pode representar uma coleta muito maior do que a necessária para cumprir aquela finalidade.
Tecnologias de identidade digital podem seguir outro caminho, permitindo que um sistema responda simplesmente que determinada condição foi verificada sem transmitir todos os atributos contidos no documento.
Esse conceito é conhecido como divulgação seletiva de atributos. Em vez de entregar uma reprodução completa da identidade, o usuário comprova apenas a informação necessária para aquela transação.
Para segurança digital, essa arquitetura produz uma vantagem óbvia: informação que nunca foi coletada não pode ser roubada posteriormente daquele banco de dados.
E a LGPD?
Se uma empresa operar no Brasil ou tratar dados pessoais sujeitos à legislação brasileira, documentos de identidade entram diretamente no alcance da Lei Geral de Proteção de Dados.
A LGPD estabelece princípios como finalidade, adequação, necessidade e segurança. Na prática, organizações precisam avaliar não apenas se possuem justificativa para utilizar determinada informação, mas também quanto dela realmente precisam coletar e durante quanto tempo devem mantê-la.
Uma empresa que contrata um provedor externo de verificação também não elimina automaticamente suas responsabilidades. Dependendo da relação estabelecida, diferentes agentes podem desempenhar papéis de controlador e operador no tratamento dos dados.
É por isso que a discussão sobre fornecedores de identidade não pode ficar restrita à qualidade do algoritmo antifraude. Empresas precisam saber onde os arquivos são processados, quais informações ficam armazenadas, em quais países estão os servidores, quem consegue consultá-las, quanto tempo os registros permanecem disponíveis e como são eliminados.
O incidente investigado nos Estados Unidos fornece um lembrete bastante concreto do motivo.
Análise da equipe
O episódio do Nexus revela uma contradição que tende a crescer à medida que governos e empresas exigem mais verificações de identidade na internet.
Estamos criando sistemas sofisticados para responder a uma pergunta relativamente simples — “esta pessoa é quem diz ser?” — e, muitas vezes, resolvendo o problema acumulando cópias de documentos extremamente sensíveis.
Do ponto de vista operacional, é compreensível. Bancos precisam combater contas fraudulentas. Locadoras enfrentam roubo de veículos. Empresas de logística lidam com cargas milionárias. Plataformas precisam cumprir regras de idade e identificação.
Mas existe uma diferença enorme entre verificar uma identidade e construir um arquivo permanente de identidades.
A indústria terá de enfrentar essa diferença.
O vazamento também desmonta uma ideia confortável: a de que empresas especializadas em segurança constituem automaticamente ambientes seguros. Um fornecedor pode possuir algoritmos excelentes para detectar documentos falsificados e, ainda assim, representar risco se sua arquitetura concentrar volumes gigantescos de dados autênticos.
Segurança não deve ser medida apenas pela capacidade de detectar fraude na entrada.
Ela também precisa considerar o que acontece com o dado depois que a verificação termina.
O que muda para o usuário
Neste momento, não há indicação pública de que brasileiros devam substituir documentos por causa desse episódio específico.
Também não existe uma lista confiável que permita verificar se determinada pessoa brasileira está entre os registros investigados.
Isso significa que alarmismo seria prematuro.
O caso, porém, reforça práticas que deveriam se tornar normais. Antes de permitir a digitalização de um documento, vale entender por que ela é necessária. Quando houver alternativa legítima que permita apenas visualizar o documento sem armazená-lo, a diferença pode ser importante. Também é recomendável desconfiar de contatos que utilizem dados pessoais corretos para tentar criar sensação de legitimidade.
Fraudes modernas raramente começam com o criminoso sabendo absolutamente tudo sobre a vítima.
Elas funcionam porque ele sabe o suficiente.
Uma imagem de documento legítimo pode fornecer exatamente essa vantagem.
O que ainda precisamos descobrir
As próximas etapas da investigação serão mais importantes do que os números impressionantes divulgados até agora.
Será necessário determinar se houve realmente comprometimento da infraestrutura da IDScan.net, qual sistema teria sido acessado, durante quanto tempo os invasores permaneceram nele e quantos registros únicos foram efetivamente obtidos.
Também será fundamental descobrir quais empresas utilizaram os sistemas envolvidos, quais políticas de retenção estavam configuradas e se documentos internacionais fazem parte do conjunto.
Outra pergunta é particularmente relevante: os criminosos alegaram possuir acesso contínuo aos dados, e não apenas uma cópia antiga. Se isso for confirmado, o incidente deixa de ser simplesmente um banco de dados roubado e passa a indicar comprometimento persistente de alguma etapa do processo de verificação de identidade. Até agora, essa alegação também não foi comprovada publicamente.
O caso Nexus talvez seja lembrado pelo enorme número associado a ele.
Mas sua discussão mais importante pode acabar sendo outra.
À medida que nossa vida digital exige comprovar identidade em cada vez mais lugares, precisamos decidir se o futuro da autenticação será construído acumulando cópias dos documentos de bilhões de pessoas — ou criando sistemas capazes de confirmar quem somos sem guardar tudo aquilo que somos.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis