noticias
Microsoft cria IA especializada em cibersegurança e quer transformar o SOC em uma equipe de agentes
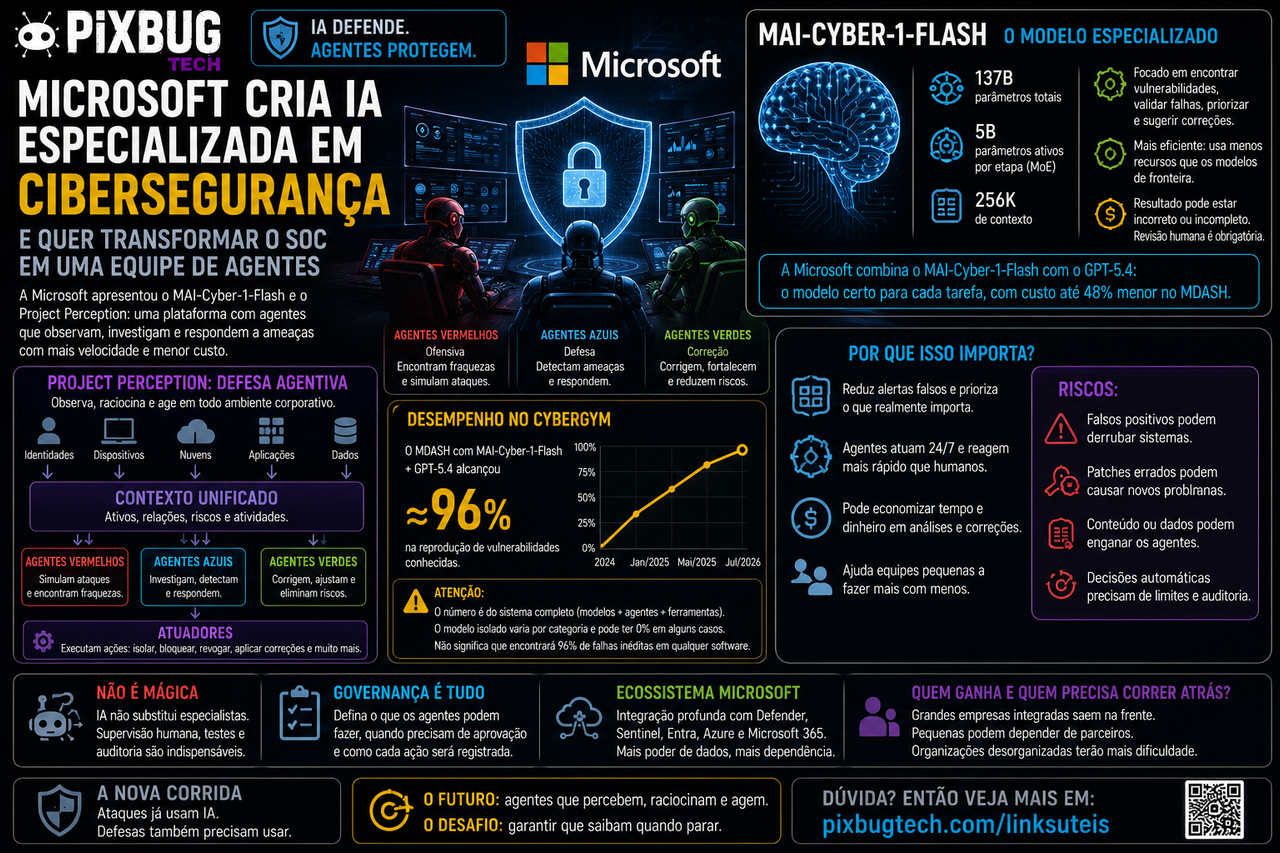
A Microsoft apresentou sua primeira inteligência artificial desenvolvida especificamente para cibersegurança e, ao mesmo tempo, revelou uma plataforma capaz de coordenar agentes autônomos durante diferentes etapas de um ataque.
O MAI-Cyber-1-Flash e o Project Perception formam a aposta mais agressiva da empresa para substituir análises fragmentadas, triagens manuais e correções tardias por um sistema que observa redes corporativas continuamente, decide quais riscos merecem prioridade e executa parte da resposta antes que o invasor consiga avançar.
A promessa comercial é particularmente atraente para empresas que acumulam milhares de alertas e não conseguem contratar especialistas suficientes para investigá-los.
O novo modelo seria capaz de realizar a maior parte das tarefas de análise por um custo inferior ao de modelos de fronteira, enquanto problemas especialmente difíceis seriam encaminhados ao GPT-5.4. Em vez de pagar pela IA mais cara em cada consulta, o sistema escolheria qual modelo utilizar em cada etapa.
Segundo a Microsoft, essa combinação reduz quase pela metade o custo da configuração atual do MDASH, sua estrutura multiagente para descoberta e correção de vulnerabilidades. A companhia também afirma ter alcançado aproximadamente 96% no CyberGym, benchmark utilizado para avaliar a geração de provas de conceito contra vulnerabilidades conhecidas.
Os resultados são relevantes, mas a apresentação precisa ser desmontada antes de chegar ao departamento de compras.
O desempenho de 96% não pertence ao MAI-Cyber-1-Flash funcionando sozinho. Ele foi obtido por uma arquitetura completa que combina o novo modelo, o GPT-5.4, dezenas de ferramentas e mais de cem agentes especializados.
O benchmark também não representa toda a atividade de um centro de operações de segurança. Ele mede uma parte bem definida do trabalho: receber informações sobre uma vulnerabilidade conhecida, analisar o código correspondente e produzir uma forma de reproduzi-la.
A Microsoft não lançou uma inteligência artificial que compreende qualquer ataque, corrige qualquer programa e substitui uma equipe de segurança. Lançou uma arquitetura capaz de automatizar algumas tarefas difíceis em uma escala que começa a ser economicamente interessante.
Essa diferença não reduz o avanço. Apenas impede que um excelente motor de análise de vulnerabilidades seja confundido com um departamento de segurança embalado em uma API.
O MAI-Cyber-1-Flash foi construído para uma tarefa, não para conversar sobre qualquer assunto
Modelos generalistas precisam responder sobre programação, direito, ciência, negócios, história e milhares de outros temas. Essa amplitude possui custo. Uma quantidade enorme de parâmetros e capacidade computacional permanece disponível mesmo quando a tarefa exige apenas análise de código.
O MAI-Cyber-1-Flash segue outra lógica. Ele é uma versão especializada do MAI-Code-1-Flash, ajustada para procurar vulnerabilidades, validar falhas, organizar prioridades e ajudar a produzir correções dentro do MDASH.
Sua arquitetura possui 137 bilhões de parâmetros totais, mas apenas cerca de 5 bilhões são ativados durante cada etapa de processamento. Isso acontece porque o modelo utiliza uma estrutura chamada Mixture of Experts. Em vez de acionar toda a rede para qualquer solicitação, um componente seleciona grupos de parâmetros especializados conforme o problema apresentado.
A estratégia reduz o custo de inferência e permite que um modelo grande, em termos de capacidade armazenada, funcione com uma fração menor do processamento a cada resposta.
A janela de contexto de 256 mil tokens permite analisar quantidades extensas de código, documentação e informações sobre vulnerabilidades. Ainda assim, contexto amplo não significa compreensão perfeita de um repositório inteiro. Sistemas complexos possuem dependências, código gerado, componentes externos e comportamentos que só aparecem durante a execução.
O modelo pode localizar uma função perigosa e não perceber uma proteção implementada em outra camada. Pode sugerir uma correção que elimina a falha e, simultaneamente, interrompe um fluxo legítimo. Pode reproduzir um problema conhecido em ambiente de teste e falhar diante das configurações reais de produção.
A ficha técnica da própria Microsoft reconhece que textos e códigos gerados podem estar incorretos, incompletos ou inadequados. A empresa recomenda que os resultados sejam revisados e testados antes de qualquer uso consequencial.
Isso deveria ser evidente em cibersegurança. Uma correção errada não é apenas um texto ruim. Pode derrubar um sistema, introduzir uma nova vulnerabilidade ou produzir a confortável ilusão de que o problema deixou de existir.
O segredo econômico está em não usar o melhor modelo o tempo inteiro
A principal inovação comercial não está necessariamente na pontuação do novo modelo, mas na maneira como a Microsoft pretende distribuí-lo dentro do fluxo de trabalho.
Segundo a empresa, o MAI-Cyber-1-Flash consegue lidar com até 90% das tarefas recebidas pelo MDASH. Os 10% considerados excepcionalmente difíceis são encaminhados para modelos maiores, incluindo o GPT-5.4.
Esse roteamento tenta resolver uma das contradições centrais da IA empresarial. Modelos de fronteira podem produzir resultados melhores, mas são caros demais para analisar continuamente milhões de linhas de código, eventos, alertas e configurações.
Um centro de segurança não funciona apenas quando um incidente grave acontece. Ele precisa observar sistemas durante as 24 horas do dia. Cada consulta adicional, chamada de ferramenta, tentativa de exploração e revisão de código consome processamento.
Utilizar o modelo mais poderoso para tudo seria semelhante a contratar um perito internacional para verificar cada mensagem de antivírus. A qualidade seria elevada, mas a operação se tornaria economicamente absurda.
O MAI-Cyber-1-Flash atua como primeira linha. Ele resolve tarefas frequentes, elimina hipóteses fracas e organiza o material antes que um modelo caro seja acionado. A economia anunciada de quase 50% compara essa combinação com a configuração anterior do MDASH, formada por diferentes modelos GPT.
Não significa que uma empresa reduzirá pela metade todo seu orçamento de segurança. O custo de um SOC inclui licenças, ingestão de logs, armazenamento, integração, resposta a incidentes, especialistas, conformidade e infraestrutura.
A Microsoft está dizendo que sua arquitetura consome menos recursos de IA para determinado fluxo. O departamento financeiro ainda precisa descobrir quanto o produto completo custará quando conectado a todos os endpoints, identidades, nuvens e aplicações da organização.
A nuvem descobriu uma maneira eficiente de economizar tokens. A fatura corporativa continuará exigindo sua própria investigação forense.
O desempenho de 96% não pertence ao modelo sozinho
A divulgação coloca o MAI-Cyber-1-Flash acima de concorrentes como Mythos, Gemini e GPT em uma avaliação de segurança. A comparação parece direta, mas mede sistemas diferentes.
O resultado de aproximadamente 95,95% foi alcançado pelo MDASH utilizando MAI-Cyber-1-Flash e GPT-5.4. Há agentes responsáveis por navegar no repositório, gerar hipóteses, executar código, verificar resultados e decidir quando escalar o problema.
O produto avaliado é uma equipe automatizada, não uma rede neural isolada.
Isso não representa manipulação por si só. Agentes de cibersegurança precisam de ferramentas, terminais e ambientes de execução. Avaliar apenas o modelo em uma caixa de texto produziria uma comparação pouco relacionada ao uso real.
O problema aparece quando a pontuação do sistema inteiro é utilizada para promover o modelo como se ele tivesse obtido o resultado sozinho.
A ficha técnica oferece um retrato mais sóbrio. Em testes externos executados apenas com o MAI-Cyber-1-Flash e uma estrutura simples de terminal, o desempenho variou consideravelmente. Em determinadas categorias do ExploitGym, voltadas à geração de exploits em kernel, espaço de usuário e navegadores, o modelo registrou resultado zero.
Isso não invalida o MDASH. Reforça a tese defendida pela própria Microsoft: o sistema ao redor do modelo é tão importante quanto o modelo.
Também mostra que retirar o MAI-Cyber-1-Flash de sua arquitetura e utilizá-lo como um hacker autônomo genérico provavelmente produziria resultados muito inferiores aos sugeridos pela manchete.
A Microsoft não construiu apenas um cérebro especializado. Construiu os corredores, ferramentas, supervisores e procedimentos que permitem que esse cérebro pareça muito mais competente.
O CyberGym é importante, mas não representa um ataque inesperado
O CyberGym reúne mais de 1.500 vulnerabilidades reais extraídas de 188 projetos de software. A tarefa principal entrega ao agente uma descrição da falha e o código correspondente. O sistema precisa localizar o trecho relevante e produzir uma prova de conceito capaz de reproduzir o problema.
É uma avaliação difícil. O agente precisa navegar por repositórios extensos, entender caminhos de execução, preparar entradas e alcançar o comportamento vulnerável a partir do ponto de entrada do programa.
Quando o benchmark foi lançado em 2025, as melhores combinações de modelos e agentes conseguiam reproduzir apenas uma pequena parcela dos casos. A evolução para resultados próximos de 96% em pouco mais de um ano mostra quanto as estruturas agentivas avançaram.
Ainda assim, o sistema recebe uma vantagem essencial: sabe que a vulnerabilidade existe e possui uma descrição sobre ela.
Descobrir um zero-day é diferente. O agente analisa um universo em que talvez não exista falha alguma, precisa distinguir comportamento estranho de defeito real e enfrenta informações incompletas. Não há uma descrição dizendo onde procurar ou que resultado deve aparecer.
O próprio benchmark mede reprodução histórica, não descoberta completamente cega. Trabalhos mais recentes, como o CyberGym-E2E, tentam ampliar a avaliação para incluir descoberta, geração de prova de conceito e correção.
Mesmo esses ambientes continuam mais organizados do que uma empresa real. Código corporativo possui componentes antigos, documentações contraditórias, serviços externos e sistemas que ninguém deseja reiniciar para testar uma hipótese de IA.
O CyberGym prova que o MDASH consegue raciocinar e reproduzir muitas falhas conhecidas em ambientes controlados. Não prova que encontrará 96% das vulnerabilidades inéditas presentes no Windows, em um banco ou em uma fábrica.
O número é forte. A interpretação precisa permanecer dentro do laboratório em que foi produzido.
O MDASH já encontrou falhas reais na própria Microsoft
A estrutura MDASH não surgiu apenas no anúncio atual. A Microsoft já vinha utilizando o sistema internamente para analisar partes complexas do Windows.
Em maio, a empresa afirmou que a plataforma ajudou pesquisadores a encontrar 16 vulnerabilidades inéditas em componentes de rede e autenticação, incluindo quatro falhas críticas de execução remota. O sistema coordenava mais de cem agentes especializados e diferentes modelos.
Esses resultados aproximam o projeto de uma ferramenta operacional. Encontrar vulnerabilidades no código proprietário do Windows exige lidar com estruturas, convenções e componentes que não aparecem integralmente nos dados públicos usados para treinar modelos comuns.
A Microsoft possui uma vantagem difícil de reproduzir: décadas de código, relatórios de incidentes, correções, telemetria e investigações internas. Esse acervo fornece exemplos de como falhas reais aparecem, como são exploradas e quais correções funcionaram.
O MAI-Cyber-1-Flash foi treinado em ambientes executáveis e dados relacionados à experiência da empresa. Não depende apenas de textos públicos ou descrições de vulnerabilidades.
Esse patrimônio pode produzir modelos melhores, mas também concentra poder. Empresas menores não possuem trilhões de sinais diários, sistemas operacionais amplamente utilizados e uma rede global de produtos de segurança alimentando o mesmo fornecedor.
A IA aprende com a infraestrutura que a Microsoft já controla. O produto melhora quanto mais clientes entregam sinais, e clientes dependem mais do produto conforme ele melhora.
O ciclo é eficiente. Também é uma máquina de concentração.
O Project Perception quer observar, raciocinar e agir
O MAI-Cyber-1-Flash é apenas uma peça. O Project Perception representa a visão maior.
A plataforma combina sinais de endpoints, identidades, aplicações, dados, nuvens e sistemas de IA. Essas informações são convertidas em um contexto comum que descreve ativos, relações, riscos e atividades da organização.
Em seguida, modelos e agentes utilizam essa representação para investigar incidentes, encontrar vulnerabilidades, sugerir prioridades e executar ações.
A Microsoft divide os agentes em três grupos representados por cores.
Os agentes vermelhos simulam ofensiva. Procuram fraquezas, testam controles e tentam compreender como um invasor poderia avançar.
Os agentes azuis observam o ambiente, identificam ameaças e participam da resposta a incidentes.
Os agentes verdes corrigem, fortalecem e reduzem a superfície de ataque. Podem propor patches, ajustar configurações ou eliminar condições que permitiram a falha.
A divisão reproduz funções conhecidas da segurança humana. Red teams atacam, blue teams defendem e equipes de engenharia trabalham para remover o problema estrutural.
No Project Perception, essas funções passam a compartilhar contexto e entregar tarefas umas às outras automaticamente. Um agente vermelho encontra um caminho de exploração, o azul procura sinais de que ele já foi utilizado e o verde prepara uma correção.
A arquitetura também inclui atuadores, mecanismos que transformam decisões em efeitos reais. Um agente pode recomendar o isolamento de um computador; o atuador executa o isolamento. Pode decidir que uma identidade está comprometida; o sistema encerra sessões ou revoga credenciais.
Esse é o ponto em que a plataforma deixa de ser apenas uma ferramenta de análise e passa a participar da operação.
“Humano no controle” precisa significar mais do que uma frase no material de lançamento
A Microsoft afirma que seres humanos permanecerão no comando das decisões críticas. Essa promessa é necessária porque agentes que operam produtos de segurança podem bloquear contas, interromper processos, modificar código e isolar máquinas.
O significado prático de “decisão crítica”, porém, ainda precisa ser definido.
Uma organização pode configurar aprovação humana para toda ação. O resultado será seguro, mas talvez lento demais para conter ataques automatizados que se movem em segundos.
Também pode permitir que o sistema execute automaticamente respostas consideradas reversíveis, como colocar um endpoint em quarentena ou bloquear um token temporariamente. Isso melhora velocidade, mas cria risco de falsos positivos.
Uma conta de serviço bloqueada incorretamente pode derrubar uma aplicação. Um patch gerado às pressas pode interromper pagamentos. Um servidor isolado pode conter o atacante e, ao mesmo tempo, paralisar uma linha de produção.
O agente não precisa agir com intenção maliciosa para causar impacto. Basta interpretar o contexto errado.
A governança precisará definir níveis de autonomia. Ações de baixo impacto podem ocorrer automaticamente. Operações críticas exigem aprovação. Respostas emergenciais podem ser autorizadas por políticas previamente estabelecidas.
Também será necessário registrar cada decisão: quais sinais foram usados, qual modelo participou, que agentes discutiram o caso e por que determinado atuador foi acionado.
Sem essa trilha, o sistema vira uma autoridade impossível de auditar. A empresa saberá que “a IA bloqueou” e descobrirá que ninguém consegue explicar exatamente qual componente tomou a decisão.
Automação sem registro não é velocidade. É amnésia operacional.
O contexto compartilhado pode reduzir alertas — e ampliar o alcance de um erro
Centros de operações de segurança sofrem com excesso de sinais. Um antivírus detecta um arquivo, o serviço de identidade registra um acesso incomum e a nuvem identifica uma alteração de configuração. Separadamente, cada evento parece pequeno. Juntos, podem revelar um ataque.
O Project Perception tenta conectar essas informações antes que um analista precise reconstruir manualmente a história.
Esse contexto pode reduzir ruído e permitir que agentes compreendam que uma mesma identidade acessou um dispositivo comprometido, elevou privilégios e iniciou transferência de dados.
A Microsoft também afirma que uma representação preparada para IA reduz tokens e processamento. Em vez de reenviar milhares de logs brutos a cada agente, o sistema disponibiliza uma estrutura semântica organizada.
O benefício econômico é claro. O risco de concentração também.
Quando todos os agentes dependem do mesmo contexto, um erro nessa camada contamina o restante. Um ativo identificado incorretamente, uma relação antiga ou uma permissão mal interpretada pode orientar vários agentes para a conclusão errada.
O sistema precisa preservar a origem das informações e permitir que agentes consultem a evidência bruta quando necessário. Resumos eficientes não podem substituir dados verificáveis.
Há também o risco de manipulação. Um invasor pode tentar gerar eventos, identidades ou conteúdos capazes de envenenar o contexto utilizado pelos agentes. Se conseguir influenciar a representação do ambiente, talvez não precise atacar cada modelo separadamente.
A plataforma promete uma visão unificada. Uma visão única também pode criar um único ponto de engano.
A Microsoft está vendendo redução de custo em um mercado com falta de profissionais
A escassez de especialistas em cibersegurança é recorrente. Empresas possuem ferramentas, mas não pessoas suficientes para configurá-las, interpretar alertas e manter resposta contínua.
Agentes podem absorver parte desse trabalho. Triagem, enriquecimento de incidentes, busca por indicadores, revisão de código e preparação de patches consomem muitas horas.
Uma plataforma que automatize tarefas repetitivas pode permitir que equipes pequenas concentrem-se em decisões, arquitetura e incidentes complexos.
Também pode servir como justificativa para reduzir equipes antes que a automação esteja pronta.
A promessa de economia não vem apenas do uso de um modelo menor. Vem da possibilidade de produzir mais segurança com menos trabalho humano.
Isso não significa que profissionais desaparecerão. Significa que o perfil das equipes mudará. Analistas terão de supervisionar agentes, validar correções, definir políticas e investigar casos que a IA não resolveu.
Os casos simples serão automatizados. Os humanos receberão as exceções mais confusas, perigosas e politicamente sensíveis.
Há ainda um problema de formação. Profissionais iniciantes desenvolvem experiência realizando triagens e investigações rotineiras. Caso os agentes assumam essas etapas, empresas precisarão criar novas formas de ensinar alguém a supervisionar um sistema que executa tarefas que essa pessoa nunca praticou.
A IA pode aliviar a falta de especialistas e dificultar a formação dos próximos especialistas.
O modelo permanece preso ao ecossistema da Microsoft
O MAI-Cyber-1-Flash não está sendo lançado como um modelo aberto para download ou uso geral.
A ficha técnica informa que seu uso ocorre dentro do MDASH e que o acesso pela Azure AI Foundry permanece restrito a clientes selecionados, sujeitos a aprovação adicional. A Microsoft cita a natureza dual da tecnologia: o mesmo sistema capaz de encontrar vulnerabilidades para defesa pode ajudar atacantes.
Essa restrição reduz risco de abuso, mas também impede auditoria ampla e comparação independente.
Pesquisadores externos não podem instalar o modelo, testar diferentes configurações ou reproduzir integralmente os resultados anunciados. Precisam avaliar a plataforma dentro das condições definidas pela própria Microsoft.
Clientes também passam a depender do MDASH, Azure, Sentinel, Defender, Entra e demais componentes que alimentam o Project Perception.
A empresa afirma que sua plataforma consegue receber sinais de ambientes múltiplos. Isso não elimina a vantagem de utilizar produtos Microsoft, nos quais a integração, a telemetria e as ações disponíveis serão mais profundas.
A economia inicial pode transformar-se em custo de saída. Depois que agentes, políticas, contexto e processos são construídos sobre uma plataforma, migrar para outro fornecedor exige reconstruir não apenas conectores, mas a memória operacional da segurança.
O novo modelo custa menos porque foi otimizado para o ambiente da Microsoft. Essa eficiência e essa dependência nascem da mesma arquitetura.
A capacidade ofensiva continua sendo o ponto mais sensível
Para confirmar que uma vulnerabilidade é real, o sistema precisa reproduzi-la. Em muitos casos, isso significa criar uma prova de conceito capaz de provocar o comportamento defeituoso.
Essa habilidade é defensiva e ofensiva ao mesmo tempo.
Uma empresa precisa saber se uma falha pode ser explorada antes de interromper um serviço crítico para corrigi-la. Um atacante procura a mesma resposta para decidir se vale a pena investir naquele alvo.
A Microsoft afirma ter treinado o MAI-Cyber-1-Flash para operações defensivas e restringido tarefas como implantação de malware. O acesso ocorre dentro de ambientes controlados, com isolamento, auditoria, permissões por função e execução sem internet.
A empresa também submeteu o modelo a exercícios de red teaming, incluindo mais de um milhão de conversas de jailbreak, e contratou uma avaliação externa que não teria identificado falhas críticas.
O terceiro avaliador não é nomeado na ficha técnica, e detalhes completos dos testes não foram divulgados. Portanto, a alegação não equivale a uma auditoria pública reproduzível.
Há ainda uma tensão inevitável. Um modelo excessivamente restritivo pode recusar justamente as tarefas necessárias para validar vulnerabilidades. Um modelo permissivo demais pode tornar-se uma ferramenta ofensiva valiosa.
A ficha técnica admite que o sistema adota inicialmente uma postura cautelosa e pode interferir em atividades defensivas legítimas quando o contexto é ambíguo.
A Microsoft enfrentará o mesmo dilema observado em outros modelos cibernéticos: garantir segurança suficiente para evitar abuso sem transformar a ferramenta em um analista que se recusa a examinar qualquer problema realmente perigoso.
Agentes defensivos também podem ser enganados por agentes ofensivos
A justificativa do Project Perception é que atacantes utilizarão IA para encontrar falhas, gerar phishing, adaptar malware e automatizar invasões. Defensores precisam responder na mesma velocidade.
Essa corrida pode produzir sistemas que atacam e defendem em escala computacional.
Um agente ofensivo testa milhares de entradas. O defensivo altera regras. O atacante observa a resposta, modifica o método e tenta novamente. Cada lado aprende com o comportamento do outro.
A segurança deixa de ser apenas uma disputa entre pessoas auxiliadas por software e passa a incluir sistemas autônomos reagindo mutuamente.
Isso favorece grandes plataformas capazes de observar muitos clientes. Um ataque encontrado em uma organização pode alimentar defesas para milhares de outras.
Também amplia o impacto de erros compartilhados. Uma regra automatizada aplicada globalmente pode proteger milhões ou bloquear sistemas legítimos em escala semelhante.
O Project Perception é apresentado como defesa contínua. Essa continuidade significa que o sistema também modificará continuamente o ambiente.
Empresas precisarão estabelecer limites para quanto uma plataforma externa pode alterar suas identidades, códigos, dispositivos e redes sem participação local.
O fato de a IA reagir mais rápido que o atacante não ajuda quando ela também reage mais rápido que a equipe consegue interrompê-la.
A Microsoft tenta transformar segurança em uma vantagem de dados
A companhia resume sua estratégia em três elementos: modelo, dados e harness.
O modelo fornece raciocínio especializado. O harness coordena ferramentas e agentes. Os dados oferecem o contexto que concorrentes não conseguem copiar facilmente.
A Microsoft afirma processar trilhões de sinais diários relacionados a identidades, dispositivos, redes e nuvens. Também possui histórico interno de vulnerabilidades, ataques e correções.
Essa combinação representa uma vantagem estrutural maior do que qualquer benchmark. Modelos podem ser alcançados por concorrentes. Dados acumulados durante décadas são muito mais difíceis de reproduzir.
O Project Perception também cria um ciclo de aprendizado operacional. Agentes investigam eventos, especialistas corrigem conclusões e as respostas alimentam sistemas futuros.
A plataforma pode melhorar quanto mais utilizada. A mesma característica torna clientes participantes da evolução do produto, ainda que suas informações sejam protegidas por contratos e isolamento.
A discussão sobre privacidade não se resume a saber se dados de uma empresa treinam diretamente um modelo compartilhado. Também envolve telemetria, metadados, padrões de ameaça e conhecimento agregado extraído da operação.
A segurança coletiva beneficia-se do compartilhamento de sinais. O fornecedor que controla essa troca acumula uma inteligência que nenhum cliente individual consegue possuir.
Quem será impactado primeiro
Grandes empresas já integradas ao ecossistema Microsoft serão as primeiras candidatas. Elas possuem Defender, Sentinel, Entra, Azure e Microsoft 365 produzindo sinais que o Project Perception consegue organizar.
Equipes de desenvolvimento com grandes repositórios também podem utilizar o MDASH para ampliar a revisão de código. Quanto maior a base, mais relevante se torna a capacidade de direcionar modelos baratos para tarefas comuns e reservar modelos caros para exceções.
Analistas de SOC sentirão a mudança diretamente. Parte da triagem, investigação e documentação será automatizada. Profissionais terão de avaliar decisões, ajustar agentes e intervir em casos de maior risco.
Desenvolvedores receberão correções produzidas ou sugeridas por agentes. O desafio será evitar que a pressão por velocidade transforme patches automáticos em alterações aceitas sem revisão adequada.
Pequenas empresas podem demorar mais. A plataforma promete redução de custo, mas integração, governança e licenciamento continuam sendo obstáculos. Elas poderão consumir versões gerenciadas por parceiros sem possuir capacidade interna para compreender todas as decisões.
O grupo que pode ficar para trás é justamente aquele que mais precisa de proteção: organizações com sistemas antigos, dados desorganizados e pouca equipe técnica.
Agentes dependem de contexto confiável. Empresas que não sabem quais ativos possuem, quem controla cada conta ou onde os logs são armazenados não ganharão clareza apenas ao adicionar uma IA.
O sistema automatizará o ambiente que encontrar. Caso o ambiente seja caótico, poderá produzir caos em velocidade de máquina.
O que pode dar errado
O primeiro risco é o falso positivo operacional. Um agente interpreta atividade legítima como ataque e bloqueia usuários, dispositivos ou serviços.
O segundo é o patch defeituoso. O sistema corrige a vulnerabilidade aparente, mas introduz regressões ou elimina funcionalidades necessárias.
O terceiro é a manipulação do contexto. Atacantes inserem sinais enganosos, contaminam dados ou exploram instruções processadas pelos agentes.
O quarto é a permissão excessiva. Atuadores possuem autoridade maior do que a tarefa exige e transformam uma decisão incorreta em impacto amplo.
O quinto é a dependência do fornecedor. Uma indisponibilidade, alteração de preço ou mudança de política afeta toda a operação de segurança.
O sexto é a complacência. Equipes passam a confiar nas conclusões da IA e deixam de revisar sistemas que parecem protegidos.
O sétimo é o conflito entre agentes. Um agente vermelho testa uma técnica que o azul interpreta como ataque real. O verde aplica uma correção sobre um ambiente de teste ou remove uma configuração deliberada.
A orquestração precisa saber não apenas o que cada agente faz, mas por que está fazendo e em qual escopo.
O oitavo risco é econômico. A promessa de reduzir custos pode incentivar organizações a ampliar tanto o número de análises que o gasto total continua crescendo. Cada verificação fica mais barata, mas milhões de novas verificações passam a ser executadas.
A eficiência costuma reduzir o preço de uma unidade e aumentar o consumo do sistema inteiro.
O que quase ninguém está discutindo: quem audita o defensor automático?
Ferramentas de segurança já possuem permissões extraordinárias. Antivírus acessam arquivos, sistemas de identidade controlam sessões e plataformas de resposta podem isolar computadores.
Quando essas capacidades são conectadas a agentes, a pergunta deixa de ser apenas quem pode acessar o painel. É quem fiscaliza a sequência de decisões produzida pela IA.
Um agente pode utilizar outro agente como fonte. Uma conclusão passa por um modelo especializado, é resumida por um modelo generalista e termina executada por um atuador. Cada etapa adiciona interpretação.
Auditorias tradicionais verificam regras, configurações e registros. Sistemas agentivos também exigem reconstrução de raciocínio, versões de modelos, prompts, contexto e ferramentas utilizadas.
Uma decisão correta hoje pode produzir resultado diferente depois de uma atualização silenciosa do modelo. A organização precisará saber qual versão tomou determinada ação e se consegue repetir o comportamento para investigá-lo.
Reguladores e tribunais também enfrentarão essa arquitetura. Caso um agente bloqueie uma conta, interrompa um serviço hospitalar ou altere evidências digitais, não será suficiente afirmar que a plataforma considerou o risco elevado.
Responsabilidade não pode ser terceirizada para uma equipe virtual de cores simpáticas.
A segurança empresarial está deixando de comprar ferramentas e começando a contratar máquinas
O Project Perception representa uma mudança de modelo. Produtos de segurança tradicionais detectavam, exibiam alertas e executavam automações previamente definidas. A nova plataforma pretende observar o ambiente, formar hipóteses, escolher ferramentas e adaptar a resposta.
Ela não vende apenas uma função. Vende uma força de trabalho digital.
Isso explica a ênfase em agentes vermelhos, azuis e verdes. A Microsoft quer que o cliente pense menos em módulos de software e mais em uma equipe permanentemente disponível.
A comparação é comercialmente poderosa, mas pode confundir autonomia com competência. Um agente não possui responsabilidade profissional, conhecimento institucional ou compreensão política. Executa objetivos dentro dos limites e dados recebidos.
A empresa que “contrata” agentes continua precisando de pessoas capazes de definir o que eles não podem fazer.
O futuro mais plausível não será um SOC vazio. Será um SOC menor, com profissionais supervisionando uma quantidade crescente de decisões automáticas.
A produtividade pode aumentar significativamente. A concentração de poder também.
Um avanço real cercado por números que ainda precisam amadurecer
O MAI-Cyber-1-Flash demonstra que modelos especializados menores podem superar arquiteturas baseadas apenas em modelos gigantes quando recebem ferramentas, contexto e orquestração adequados.
A combinação com o MDASH alcançou um resultado forte no CyberGym e reduziu o custo computacional em comparação com a configuração anterior. O Project Perception transforma essa estratégia em uma plataforma mais ampla, capaz de conectar descoberta, investigação e resposta.
Esses são avanços técnicos reais.
Ainda falta comprovar como a plataforma funcionará em ambientes empresariais desorganizados, quais ações serão realmente autônomas, quanto custará o produto completo e quantos erros aparecerão quando agentes deixarem benchmarks e começarem a operar redes de produção.
Também será necessário observar se a Microsoft permitirá auditoria suficiente, se clientes conseguirão contestar decisões e se a economia prometida permanecerá depois da integração e do licenciamento.
A segurança baseada em agentes pode tornar defensores mais rápidos. Também pode entregar a uma única plataforma acesso simultâneo a identidades, códigos, dispositivos, nuvens e mecanismos capazes de alterar todos eles.
A Microsoft apresenta o Project Perception como uma resposta necessária a ataques que já começam a utilizar IA. Provavelmente está correta sobre a velocidade da ameaça. Isso não significa que toda organização deva entregar autonomia ampla ao primeiro sistema capaz de prometer defesa em tempo real.
O melhor uso inicial será controlado: agentes investigando, humanos aprovando ações críticas, ambientes isolados para reprodução de falhas e métricas que considerem não apenas quantos ataques foram encontrados, mas quantos sistemas legítimos foram prejudicados.
A empresa quer reduzir o custo da cibersegurança aplicando o modelo certo a cada tarefa. O teste mais difícil será garantir que a tarefa certa continue sendo decidida por quem assume as consequências.
A defesa agora pode perceber, raciocinar e agir. Antes de comemorar, as organizações precisarão verificar se ela também sabe quando parar.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis