noticias
Microsoft quer colocar agentes de IA dentro de “prisões digitais” no nível do sistema operacional e isso revela o verdadeiro medo da indústria
🛡️ IA & SEGURANÇA
Microsoft quer colocar agentes de IA dentro de “prisões digitais” no nível do sistema operacional e isso revela o verdadeiro medo da indústria
Durante os últimos dois anos, a indústria de inteligência artificial viveu obcecada por capacidade. Modelos maiores.
Contextos gigantescos. Agentes autônomos. Ferramentas que escrevem código, operam sistemas, executam tarefas, navegam em navegadores e tomam decisões quase sem supervisão humana. Agora, pela primeira vez, começa a surgir um movimento igualmente importante — e talvez mais urgente: conter essas entidades computacionais antes que elas ganhem acesso demais ao mundo real.
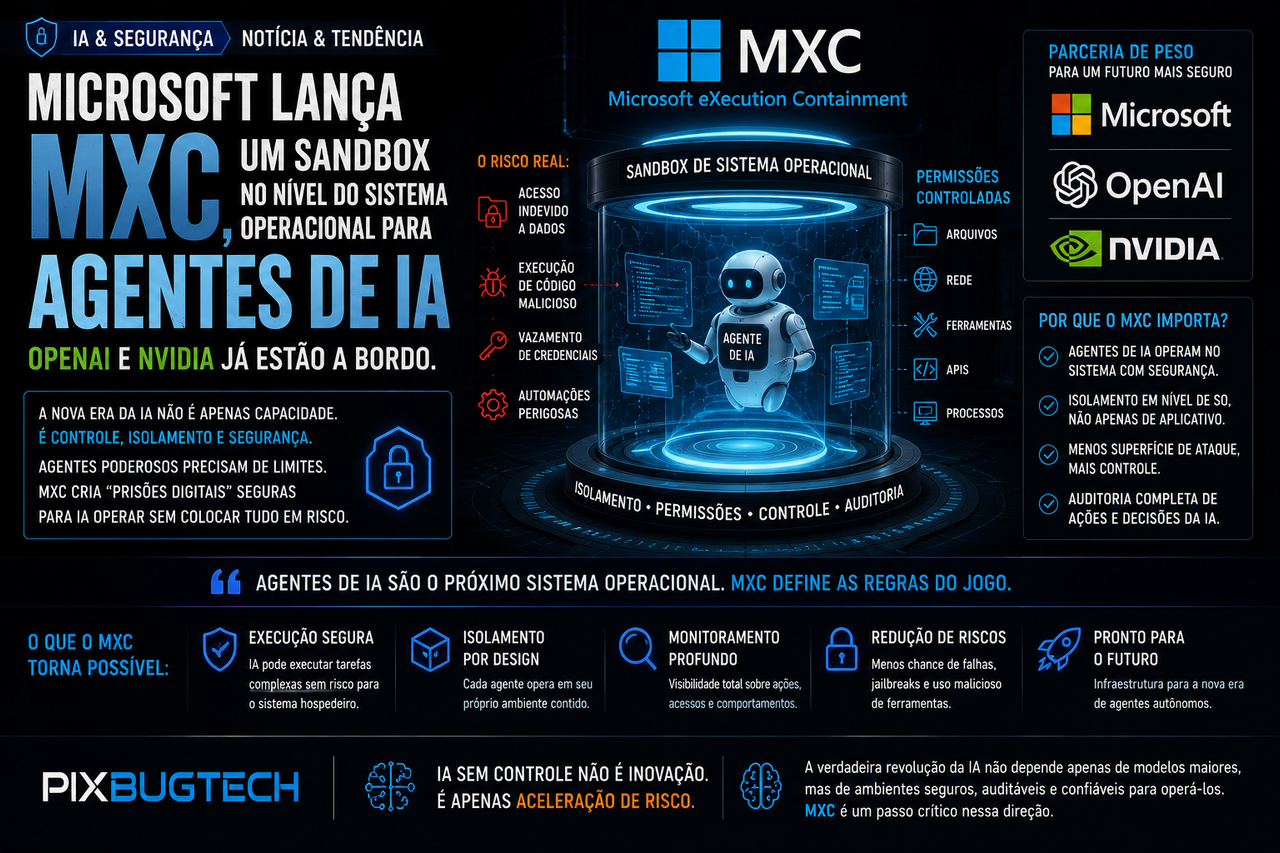
Foi exatamente isso que a Microsoft anunciou com o MXC, um novo sistema de sandboxing em nível de sistema operacional pensado especificamente para agentes de IA. O detalhe mais revelador não é apenas a tecnologia em si. É quem já aparece envolvido: OpenAI e NVIDIA. Quando três das maiores forças da corrida da IA começam simultaneamente a discutir contenção operacional de agentes autônomos, existe um recado silencioso extremamente claro: o setor percebeu que agentes de IA podem se tornar perigosos muito mais rápido do que o público imagina.
E talvez esse seja um dos momentos mais importantes da computação moderna.
Até aqui, a maioria das pessoas interagia com IA em ambientes relativamente controlados. Chatbots respondiam perguntas. Geradores criavam imagens. Ferramentas auxiliavam código. Mas o cenário está mudando rapidamente. Agentes modernos começam a operar browsers, executar scripts, manipular arquivos, acessar APIs, usar ferramentas externas e coordenar múltiplas etapas sem supervisão contínua.
O problema é simples:
quanto mais autonomia um agente recebe, maior a superfície de desastre potencial.
É aí que o MXC entra.
Na prática, a proposta funciona como uma espécie de “prisão operacional” para agentes de IA. Um ambiente isolado, com permissões limitadas, políticas rígidas, contenção de acesso e monitoramento profundo. Em vez de permitir que agentes operem diretamente sobre o sistema hospedeiro de maneira irrestrita, a Microsoft quer criar espaços computacionais onde a IA possa agir sem comprometer completamente a máquina, os dados ou a infraestrutura ao redor.
Isso parece técnico demais até entendermos a dimensão real da mudança.
Historicamente, sandboxes já existem há décadas em segurança computacional. Navegadores usam isolamento. Aplicativos móveis operam em ambientes restritos. Máquinas virtuais isolam cargas críticas. Mas agentes de IA criam um problema novo: eles não são apenas programas previsíveis executando tarefas fixas. Eles tomam decisões probabilísticas, interpretam contexto, improvisam fluxos e podem interagir com múltiplos sistemas ao mesmo tempo.
Ou seja:
pela primeira vez, a indústria começa a tratar IA operacional quase como entidade semi-autônoma potencialmente imprevisível.
E isso muda tudo.
O mais interessante é que o MXC surge exatamente no momento em que empresas começam a empurrar agentes para dentro do sistema operacional. O Windows está se tornando plataforma de IA persistente. Navegadores começam a integrar agentes. Ferramentas corporativas já experimentam automação semiautônoma. O sonho da indústria é claro: transformar IA em camada operacional permanente do computador moderno.
Só que existe um problema gigantesco nisso:
quem controla um agente avançado potencialmente controla partes importantes do sistema inteiro.
Imagine agentes com acesso irrestrito a:
• arquivos pessoais;
• credenciais;
• e-mails;
• terminais;
• navegadores;
• sistemas corporativos;
• APIs financeiras;
• automações locais;
• serviços em nuvem.
Agora imagine falhas, jailbreaks, alucinações operacionais ou comprometimento malicioso desses agentes.
O resultado pode ser catastrófico.
E honestamente? A indústria sabe disso.
O anúncio do MXC talvez represente uma admissão indireta extremamente importante: os próprios laboratórios de IA perceberam que agentes operacionais não podem simplesmente receber confiança total dentro dos sistemas modernos.
Isso aproxima IA muito mais de uma discussão clássica de segurança ofensiva do que de simples software de produtividade.
Na prática, estamos entrando numa era onde agentes precisarão operar como “usuários digitais” permanentemente monitorados. Com permissões. Restrições. Auditoria. Isolamento. Limites contextuais. Capacidade controlada de ação.
É quase como criar cidadania computacional supervisionada para inteligências artificiais.
E existe um detalhe geopolítico enorme aqui.
Quando Microsoft, OpenAI e NVIDIA entram juntos nesse tipo de infraestrutura, elas não estão apenas criando recurso técnico. Estão tentando definir o padrão operacional da próxima geração da computação baseada em agentes. Quem controlar o ecossistema de execução segura de IA controlará uma camada crítica do futuro digital.
Porque agentes provavelmente deixarão de ser aplicativos isolados.
Eles devem virar infraestrutura sistêmica.
O que quase ninguém está discutindo profundamente é que o problema não é apenas “IA maligna”. O problema mais provável será IA excessivamente competente operando com permissões excessivas dentro de sistemas complexos. Um agente não precisa “querer destruir o mundo” para causar desastre. Basta interpretar contexto errado, executar automação incorreta ou combinar ferramentas perigosas de maneira imprevista.
E modelos modernos já demonstraram comportamento suficientemente emergente para justificar preocupação séria.
Existe também outro fator crítico:
o desaparecimento progressivo da fronteira entre sistema operacional e IA.
Durante décadas, o SO era ambiente estático sobre o qual aplicativos rodavam. Agora começa a surgir uma camada dinâmica de inteligência operando continuamente entre usuário e máquina. Isso transforma completamente segurança computacional.
No fundo, o MXC representa uma mudança filosófica profunda:
a indústria começa lentamente a aceitar que agentes de IA precisam ser tratados como entidades operacionais potencialmente arriscadas por padrão.
Não mais apenas ferramentas inocentes.
A análise da PixBugTech é que o anúncio do MXC talvez seja um dos sinais mais importantes da fase atual da corrida da IA. Enquanto o público ainda discute imagens engraçadas, chatbots e produtividade, os grandes laboratórios já estão correndo para construir mecanismos de contenção antes da explosão real dos agentes autônomos.
E isso diz muito sobre o que eles acreditam estar chegando.
O futuro próximo provavelmente não será dominado apenas por modelos conversacionais passivos. Será dominado por agentes capazes de agir, executar, coordenar, decidir e operar sistemas inteiros em nome do usuário — ou de empresas.
O MXC existe porque a Microsoft percebeu algo cedo:
quando inteligências artificiais deixam de apenas responder perguntas e começam a interagir diretamente com o sistema operacional, segurança deixa de ser recurso opcional.
Ela vira questão de sobrevivência computacional.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)