noticias
Modelos perigosos de IA vão chegar de qualquer jeito e fingir surpresa não é uma estratégia de segurança
Etiqueta: 🛡️ Segurança em IA
Modelos perigosos de IA vão chegar de qualquer jeito e fingir surpresa não é uma estratégia de segurança
A discussão sobre modelos perigosos de inteligência artificial entrou em uma fase em que o desconforto já não pode ser escondido atrás de comunicados otimistas.
O caso envolvendo os modelos Claude Fable 5 e Claude Mythos 5, da Anthropic, expôs uma tensão que vinha se acumulando havia meses: os sistemas de IA estão começando a apresentar capacidades cada vez mais úteis para defesa cibernética, pesquisa científica, engenharia de software e análise complexa, mas essas mesmas capacidades podem ser desviadas para usos ofensivos, abusivos ou simplesmente fora do controle institucional previsto.
O ponto central não é se um modelo específico deve ou não ser suspenso. O ponto real é mais duro: modelos com capacidades sensíveis estão chegando, e a sociedade ainda tenta governá-los com instrumentos pensados para uma internet muito menos poderosa.
O que está acontecendo é uma colisão entre três velocidades diferentes. A primeira é a velocidade técnica, impulsionada por laboratórios que treinam modelos mais capazes, mais autônomos, mais persistentes em tarefas longas e mais habilidosos em lidar com código, visão, documentos e planejamento. A segunda é a velocidade comercial, pressionada por clientes, investidores e governos que querem usar esses modelos para ganhar produtividade, encontrar falhas, proteger infraestrutura e acelerar pesquisa. A terceira é a velocidade regulatória, que continua lenta, fragmentada e frequentemente reativa. Quando essas três velocidades se encontram, o resultado não é governança madura. É improviso com aparência de decisão estratégica.
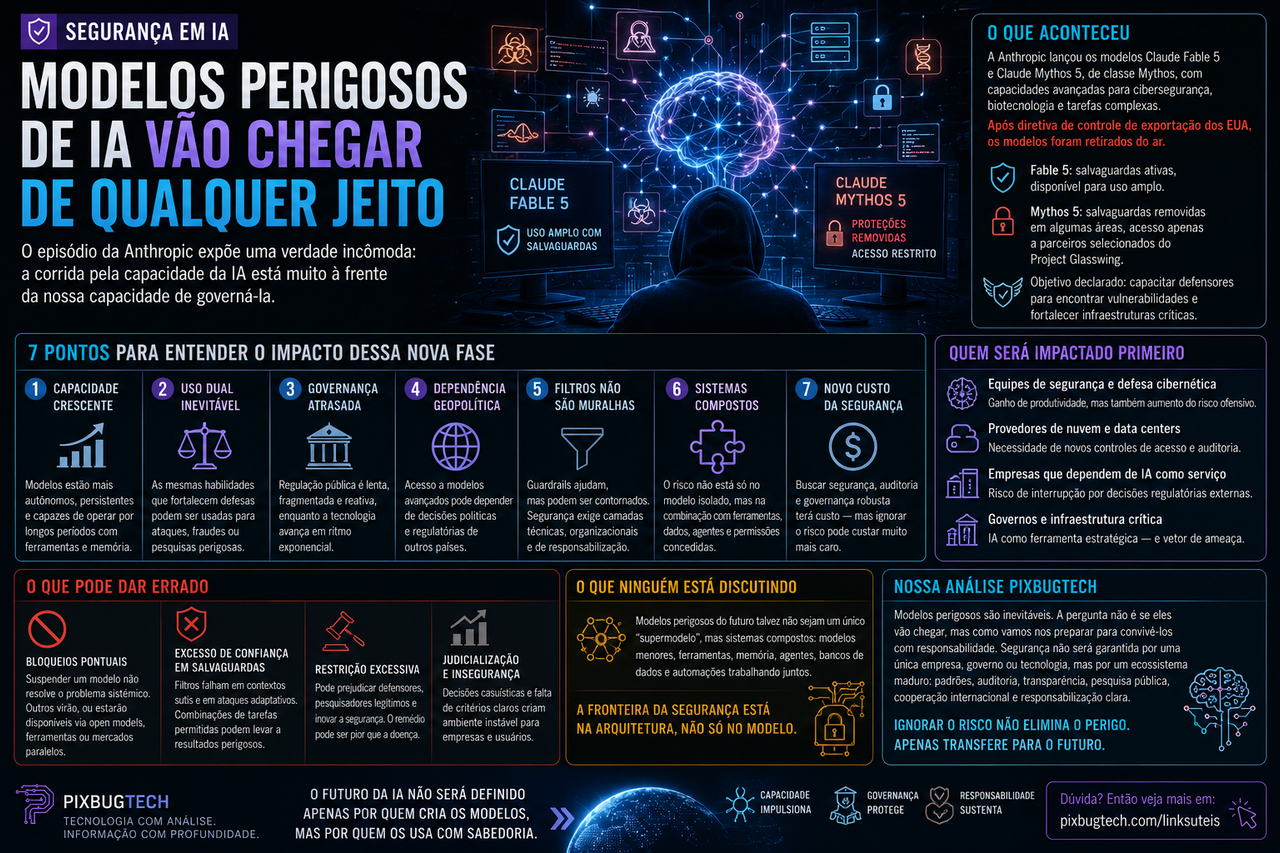
A controvérsia recente mostra exatamente isso. A Anthropic apresentou o Claude Fable 5 como um modelo de classe Mythos preparado para uso mais amplo, com salvaguardas, enquanto o Claude Mythos 5 foi descrito como a mesma base de capacidade, mas com proteções removidas em algumas áreas e acesso restrito a parceiros selecionados do Project Glasswing. A lógica declarada era colocar capacidades avançadas nas mãos de defensores, pesquisadores e operadores de infraestrutura crítica, permitindo encontrar vulnerabilidades e fortalecer sistemas antes que agentes maliciosos explorassem essas mesmas técnicas. O problema é que, quando um modelo consegue ajudar a encontrar falhas complexas, ele também toca uma fronteira desconfortável: a linha entre defesa e ataque deixa de ser técnica e passa a depender de contexto, intenção, acesso e governança.
Na prática, isso muda a forma como devemos entender segurança em IA. Durante muito tempo, o debate público tratou risco de modelo como se fosse apenas questão de resposta ruim, alucinação, viés ou conteúdo inadequado. Esses problemas continuam importantes, mas os modelos de fronteira estão entrando em outra categoria. Agora falamos de sistemas capazes de operar por longos períodos, analisar grandes bases de código, interpretar ambientes, usar ferramentas, manter memória operacional e persistir em objetivos complexos. Quando essas capacidades são aplicadas a áreas sensíveis, como cibersegurança ou pesquisa biológica, o risco deixa de ser apenas discursivo. Ele se torna operacional.
Isso não significa cair em pânico moral. Modelos avançados também podem fazer muito bem. Eles podem ajudar a encontrar vulnerabilidades antes de criminosos, acelerar correções em projetos open source, apoiar equipes de segurança sobrecarregadas, melhorar auditorias de software, auxiliar pesquisa científica legítima e reduzir custos de proteção para organizações que não têm equipes gigantes. O problema é que a utilidade e o risco nascem da mesma fonte: competência. Um modelo fraco é menos útil e menos perigoso. Um modelo forte é mais útil justamente porque consegue resolver problemas difíceis. A pergunta, portanto, não é como impedir capacidades avançadas de existir. É como impedir que capacidades avançadas sejam distribuídas e usadas sem mecanismos proporcionais de responsabilidade.
Quem será impactado primeiro por essa nova fase são as equipes de segurança, provedores de infraestrutura, empresas de nuvem, mantenedores de software crítico e governos. Essas organizações já vivem pressionadas por um volume crescente de vulnerabilidades, cadeias de dependência complexas, ataques automatizados e escassez de especialistas. A chegada de modelos capazes de acelerar análise e descoberta de falhas pode ser uma vantagem defensiva enorme. Mas, ao mesmo tempo, esses modelos reduzem a barreira técnica para que atores menos sofisticados tentem explorar sistemas. O mesmo assistente que ajuda uma equipe legítima a revisar software pode, em mãos erradas, acelerar a preparação de ataques. É por isso que o tema não pode ser tratado como discussão abstrata entre entusiastas e pessimistas.
O segundo grupo impactado é formado por empresas que dependem de modelos fechados fornecidos por poucas companhias. Se um governo consegue suspender, restringir ou condicionar o acesso a determinado modelo por razões de segurança nacional, clientes globais percebem uma vulnerabilidade nova: a dependência não é apenas técnica, mas política. Uma empresa pode construir processos internos em cima de uma IA avançada e, de repente, descobrir que o acesso depende de decisões regulatórias tomadas em outro país. Isso aumenta o interesse por modelos abertos, por alternativas soberanas e por arquiteturas híbridas. A disputa não será apenas sobre quem tem o modelo mais capaz, mas sobre quem controla as condições de acesso.
O que pode dar errado é o governo tentar resolver um problema sistêmico com bloqueios pontuais. Suspender um modelo específico pode até reduzir um risco imediato, mas não altera a tendência geral da tecnologia. Outros laboratórios podem desenvolver capacidades semelhantes. Comunidades open-weight podem se aproximar desse patamar com modelos menores, combinações de ferramentas, agentes especializados e engenharia de prompt mais sofisticada. Empresas podem manter capacidades em reserva enquanto observam como reguladores tratam concorrentes. Em outras palavras, focar apenas em um produto cria a ilusão de controle. A fronteira real está se movendo em várias direções ao mesmo tempo.
Também pode dar errado a expectativa de que salvaguardas resolvam tudo. Guardrails são necessários, mas não são muralhas absolutas. Modelos avançados continuam vulneráveis a tentativas adaptativas de contorno, pressão iterativa, encadeamento de ferramentas, ambiguidade de contexto e uso malicioso de tarefas aparentemente legítimas. Mesmo quando um sistema recusa pedidos claramente perigosos, ele pode falhar em fronteiras mais sutis. O problema não é apenas a pergunta proibida. É a combinação de pequenas tarefas permitidas que, juntas, podem produzir um resultado sensível. Segurança em IA não pode depender só de filtros de saída. Precisa envolver avaliação contínua, monitoramento de uso, controle de acesso, auditoria externa, rastreabilidade e limites técnicos reais.
Há ainda um risco inverso: restringir demais e prejudicar os defensores. Se modelos avançados forem bloqueados de forma ampla, equipes legítimas de segurança podem perder acesso a ferramentas que ajudariam a corrigir vulnerabilidades antes dos atacantes. Esse é o dilema clássico de tecnologias de uso dual. A mesma capacidade que preocupa autoridades pode ser a capacidade necessária para proteger infraestrutura crítica. A decisão madura não é simplesmente liberar tudo ou bloquear tudo. É construir regimes de acesso com critérios claros, supervisão, responsabilidades contratuais, auditoria, registro de uso e mecanismos de resposta rápida quando algo sair do previsto.
O ponto que quase ninguém discute com profundidade é que a próxima geração de modelos perigosos não será necessariamente um único supermodelo com nome assustador. O risco pode vir de sistemas compostos. Um modelo de linguagem razoavelmente capaz, combinado com ferramentas de busca, execução de código, memória, agentes especializados, bancos de dados, automação e modelos menores ajustados para tarefas específicas, pode alcançar resultados que nenhum componente isolado parece alarmante. A governança baseada apenas em “qual modelo é perigoso?” pode ficar ultrapassada. O sistema perigoso talvez seja a arquitetura inteira, não a peça individual.
Esse detalhe muda tudo. Reguladores tendem a olhar para modelos como produtos fechados. Mas a indústria está caminhando para fluxos agenticos, nos quais múltiplas ferramentas trabalham em cadeia. O risco passa a depender da combinação entre modelo, permissões, ambiente, dados, ferramentas conectadas e autonomia concedida. Um modelo dentro de um chat isolado tem um perfil. O mesmo modelo com acesso a repositórios, terminais, APIs, agentes auxiliares e memória persistente tem outro completamente diferente. A fronteira da segurança não está só na inteligência do modelo, mas no raio de ação permitido a ele.
Do ponto de vista econômico, a tendência é inevitável porque há demanda real. Empresas querem modelos capazes de programar melhor, auditar sistemas, acelerar pesquisa, escrever código, encontrar erros, testar hipóteses e automatizar tarefas complexas. Governos querem usar IA para defesa, inteligência, proteção de infraestrutura e competitividade. Pesquisadores querem acelerar descoberta científica. O mercado não vai simplesmente abandonar capacidades úteis porque elas também são perigosas. A história da tecnologia mostra que ferramentas de alto poder raramente desaparecem; elas se institucionalizam, se regulam mal ou bem, se militarizam parcialmente e se espalham de alguma forma.
Para o Brasil, a discussão é urgente, embora pareça distante. O país ainda tende a consumir IA como serviço importado, hospedado em infraestrutura estrangeira, regulado por decisões externas e condicionado por empresas fora da jurisdição nacional. Se modelos avançados começarem a ser classificados como tecnologia sensível, o acesso pode se tornar desigual. Organizações brasileiras podem ficar entre duas vulnerabilidades: dependência de ferramentas estrangeiras e ausência de capacidade nacional para avaliar riscos. Não basta perguntar se vamos usar IA. É preciso perguntar quem audita, quem responde por incidentes, onde os dados circulam, quais capacidades estarão disponíveis e como o país participa da governança internacional.
A análise da PixBugTech é que o caso Fable/Mythos deve ser lido como um aviso de fase, não como episódio isolado. A IA está deixando de ser apenas uma ferramenta de produtividade e entrando na categoria de tecnologia estratégica de uso dual. Isso exige maturidade institucional. Empresas não podem apenas lançar modelos e prometer que filtros resolvem tudo. Governos não podem apenas bloquear acesso em caráter emergencial e chamar isso de política pública. Usuários corporativos não podem integrar modelos críticos sem plano de contingência. E a sociedade não pode tratar qualquer alerta como histeria, nem qualquer restrição como censura tecnológica automática.
O futuro provável será uma governança em camadas. Modelos mais sensíveis terão regimes de acesso diferenciados, avaliações independentes, obrigações de relatório, testes de robustez, monitoramento de uso e talvez licenças específicas para determinadas capacidades. Ao mesmo tempo, modelos abertos e sistemas menores continuarão avançando, pressionando qualquer tentativa de controle centralizado. Isso significa que a segurança não poderá depender apenas de segurar a porta do laboratório. Será preciso fortalecer os sistemas que podem ser atacados, modernizar resposta a incidentes, acelerar correções, reduzir superfícies de ataque e preparar instituições para uma realidade em que a automação ofensiva e defensiva ficará mais acessível.
O trade-off é difícil. Abrir capacidades demais pode ampliar riscos reais em cibersegurança, biologia, fraude, desinformação e manipulação. Fechar capacidades demais pode concentrar poder em poucos laboratórios, atrasar defesas, estimular mercados paralelos e ampliar dependência geopolítica. Confiar só nas empresas é ingênuo. Confiar só nos governos também. A resposta mais sólida provavelmente virá de uma combinação imperfeita: padrões técnicos, auditorias independentes, transparência proporcional, pesquisa pública, cooperação internacional e responsabilização clara quando modelos forem implantados em ambientes de alto risco.
O que precisa ficar claro é que “modelo perigoso” não é sinônimo de tecnologia maligna. É tecnologia poderosa o suficiente para exigir governança proporcional. Aviões, laboratórios, redes elétricas, sistemas financeiros e infraestrutura crítica também são perigosos quando mal operados. A diferença é que essas áreas desenvolveram, ao longo do tempo, mecanismos de certificação, auditoria, redundância e responsabilidade. A IA de fronteira ainda está tentando construir esses mecanismos enquanto já opera em escala global. É como montar o sistema de freios com o carro em movimento, em uma estrada sem acostamento e com investidores perguntando por que ainda não estamos acelerando mais.
No fim, a tese mais desconfortável da matéria original está correta: modelos perigosos virão de qualquer jeito. A questão é se eles chegarão em um ambiente minimamente preparado ou em uma corrida improvisada de lançamentos, bloqueios, vazamentos, restrições e sustos. O futuro da IA não será seguro porque alguém declarou que será seguro. Ele só será menos arriscado se governos, empresas, pesquisadores e usuários aceitarem que capacidades avançadas exigem estruturas avançadas de responsabilidade.
A inteligência artificial não precisa ser demonizada, mas também não pode ser infantilizada. Modelos capazes de ampliar defesa, ciência e produtividade também podem ampliar danos se forem integrados sem critério. A próxima fase não será decidida apenas por quem treinar o melhor modelo. Será decidida por quem conseguir criar o ecossistema mais responsável para lidar com modelos que, gostemos ou não, já começaram a ultrapassar a zona confortável da tecnologia comum.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis