noticias
O maior patch Android de junho expõe o problema que ninguém gosta de admitir: segurança ainda depende de paciência, fabricante e sorte
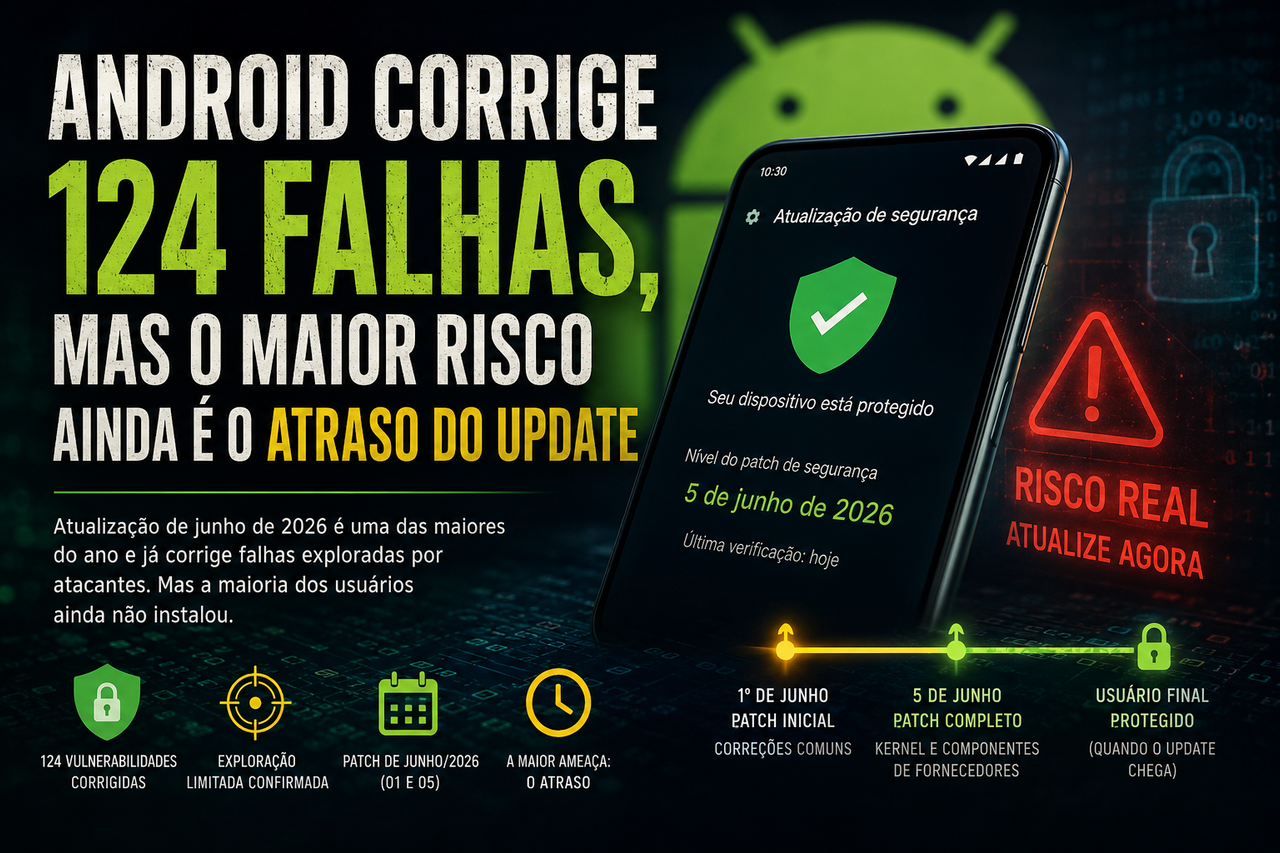
A atualização de segurança do Android de junho de 2026 chegou como uma daquelas correções que parecem pequenas para o usuário comum, mas enormes para quem observa a infraestrutura invisível dos smartphones. O pacote corrige 124 vulnerabilidades, inclui falhas em componentes centrais do sistema, alcança Android 14, Android 15, Android 16 e Android 16 QPR2, e ainda traz um alerta incômodo: ao menos uma das vulnerabilidades, identificada como CVE-2025-48595, já apresenta sinais de exploração limitada e direcionada. Em português direto, isso significa que o problema não está apenas no código corrigido pelo Google, mas no intervalo entre a existência do conserto e a chegada real desse conserto ao aparelho que está no bolso de milhões de pessoas.
O que está acontecendo é mais sério do que a rotina mensal de “mais uma atualização disponível”. O Android tem uma arquitetura de segurança baseada em camadas, com boletins mensais, níveis de patch, correções do AOSP, componentes atualizáveis via Google Play System Update e participação de fabricantes, operadoras e fornecedores de chips. Essa cadeia funciona melhor hoje do que funcionava há alguns anos, mas ainda carrega um problema estrutural: a publicação do patch pelo Google não significa, automaticamente, que o usuário final já está protegido. Entre o boletim oficial e o botão “atualizar agora” existe uma fila técnica, comercial e logística que muda conforme marca, modelo, região, operadora e política de suporte.
Na prática, o update de junho mostra dois mundos coexistindo dentro do mesmo ecossistema Android. De um lado, o Google anuncia recursos visíveis, como melhorias de segurança contra chamadas falsas, integração mais ampla de compartilhamento e novas funções de personalização. De outro, silenciosamente, corrige falhas muito menos fotogênicas, mas muito mais relevantes para a integridade do aparelho. O usuário comum tende a perceber a atualização pela interface, pela bateria, por uma animação nova ou por uma função curiosa; o risco real, no entanto, está em permissões, escalonamento de privilégios, modem, drivers fechados, kernel, Framework e componentes de fabricantes como Qualcomm, MediaTek, Unisoc e Imagination Technologies.
O ponto mais sensível do boletim é a separação entre o patch de 1º de junho e o patch de 5 de junho. Essa divisão existe para permitir que fabricantes corrijam rapidamente parte das vulnerabilidades comuns a todos os dispositivos, enquanto o pacote mais completo incorpora também correções adicionais de kernel e componentes de fornecedores. Parece detalhe burocrático, mas não é. Quando um aparelho mostra “nível de patch de segurança 2026-06-01”, ele não necessariamente recebeu tudo que está no pacote de 2026-06-05. Para o usuário comum, as duas datas podem parecer equivalentes; para segurança, governança e compliance, elas representam níveis diferentes de exposição.
Quem será impactado primeiro não é, necessariamente, “todo mundo ao mesmo tempo”. Os primeiros beneficiados tendem a ser usuários de aparelhos com atualização direta, linhas mais recentes e fabricantes que mantêm políticas agressivas de suporte. Em seguida vêm os usuários de marcas que adaptam o pacote para suas interfaces próprias, testam compatibilidade com recursos exclusivos e liberam por lotes. Na ponta mais frágil ficam aparelhos antigos, modelos intermediários abandonados cedo demais, smartphones comprados em importação cinzenta, dispositivos corporativos sem gestão centralizada e celulares usados por pessoas que simplesmente ignoram atualizações por medo de lentidão, bugs ou consumo de espaço.
O que muda na prática é que o celular deixa de ser apenas um objeto pessoal e passa a ser tratado como uma superfície de ataque em permanente negociação. Ele concentra banco, autenticação em dois fatores, documentos, conversas familiares, trabalho, fotos, localização, tokens de sessão e acesso a sistemas profissionais. Uma falha de escalonamento de privilégios não é uma abstração acadêmica: ela pode permitir que um atacante ultrapasse barreiras internas do sistema, aumente permissões e combine a vulnerabilidade com outras técnicas. A maioria das pessoas nunca será alvo de uma operação sofisticada, mas a existência de exploração direcionada muda a leitura de risco para jornalistas, advogados, executivos, agentes públicos, pesquisadores, ativistas, empresas e qualquer pessoa que use o celular como centro operacional da vida digital.
O que pode dar errado, como sempre, é a atualização virar uma promessa sem entrega homogênea. O Google corrige, o boletim sai, a imprensa noticia, especialistas recomendam atualização, mas o aparelho do usuário não recebe nada naquele dia. Em outros casos, o celular até recebe a atualização, mas o usuário adia porque está sem bateria, sem Wi-Fi, sem espaço ou sem confiança. Há também a confusão entre atualização do Android, atualização de segurança, atualização do Google Play System e atualização de apps. Tudo parece “update”, mas nem tudo corrige a mesma camada. A consequência é uma falsa sensação de proteção: a pessoa atualiza alguns aplicativos, vê a Play Store “em dia” e acredita que o sistema inteiro está corrigido.
O detalhe menos discutido é que a responsabilidade não pode ser jogada apenas no colo do usuário. É confortável dizer que as pessoas “não atualizam porque não querem”, mas essa explicação é pobre. Usuários aprenderam, muitas vezes com razão, que atualizações podem mudar interface, consumir armazenamento, piorar desempenho em aparelhos antigos ou introduzir bugs. Fabricantes, por sua vez, vendem hardware com promessas de câmera, tela e IA, mas nem sempre comunicam segurança com a mesma clareza comercial. Operadoras e canais de distribuição adicionam mais camadas de atraso. No fim, a atualização de segurança vira um produto invisível: só lembramos que ela existe quando algo dá errado.
A leitura estratégica para empresas é ainda mais dura. Em ambientes com política BYOD, nos quais funcionários usam aparelhos pessoais para acessar e-mails, documentos, sistemas internos e autenticação multifator, o patch de segurança do Android precisa ser tratado como requisito operacional, não como preferência individual. Um celular desatualizado pode ser o ponto mais barato de entrada em uma organização cara. A empresa que exige senha forte, VPN, autenticação multifator e políticas de acesso, mas ignora o nível de patch dos dispositivos móveis, está protegendo a porta principal enquanto deixa uma janela lateral aberta.
Também existe uma camada social nessa discussão. O Android é dominante em muitos mercados justamente por ser diverso, acessível e distribuído em faixas de preço muito diferentes. Essa diversidade é uma força econômica, mas também cria desigualdade de segurança. Quem compra aparelhos topo de linha tende a receber suporte mais rápido e por mais tempo. Quem compra modelos baratos, antigos ou usados frequentemente fica preso a patches atrasados ou inexistentes. Segurança digital, nesse cenário, deixa de ser apenas uma escolha técnica e passa a refletir poder aquisitivo, política industrial e compromisso de longo prazo das fabricantes.
A análise da equipe PixBugTech é que o update de junho não deve ser lido como pânico, mas como sintoma. O Android amadureceu muito em segurança, e o próprio fato de haver boletins mensais detalhados já é parte de uma cultura mais responsável. O problema é que maturidade técnica não resolve, sozinha, a fragmentação de entrega. O ecossistema precisa avançar para uma experiência em que o usuário entenda claramente qual camada foi atualizada, qual ainda falta, qual risco está sendo reduzido e por quanto tempo seu aparelho continuará recebendo correções. Enquanto isso não acontece, “atualize seu celular” continuará sendo um conselho correto, porém insuficiente.
Para o usuário comum, a recomendação responsável é simples: verificar manualmente se há atualização do sistema, conferir o nível de patch de segurança, atualizar o Google Play System quando disponível e evitar instalar aplicativos fora da Play Store, especialmente em aparelhos que ainda não receberam o pacote de junho. Para empresas, o caminho é mais rigoroso: inventariar dispositivos, exigir nível mínimo de patch para acesso corporativo, priorizar usuários de maior risco e tratar smartphone como endpoint real. Celular não é acessório. É computador pessoal, cofre, chave de acesso e sensor de vida cotidiana.
O que ninguém ainda está discutindo com a profundidade necessária é que o futuro da segurança móvel não será definido apenas por IA, biometria, criptografia ou novos chips. Ele será definido pela capacidade de entregar correções rapidamente para pessoas reais, em aparelhos reais, dentro de um mercado real que mistura topo de linha, intermediário, usado, importado, corporativo e abandonado. O patch de junho mostra que o Google consegue corrigir muita coisa. A pergunta mais importante agora é outra: quantos usuários conseguirão, de fato, receber essa correção antes que a janela de risco deixe de ser teoria?
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis