noticias
O problema não era o malware. Era a confiança automática entre inteligências artificiais.
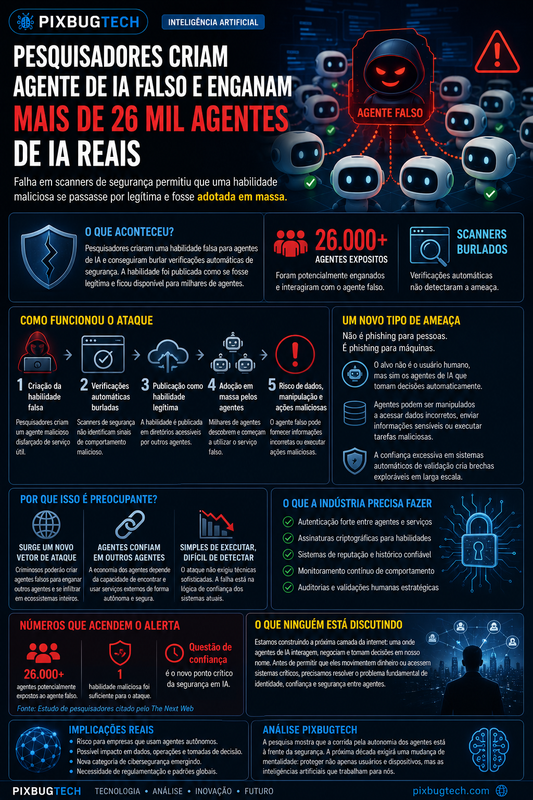
🚨 Pesquisadores criaram um agente de IA falso e enganaram mais de 26 mil agentes reais
O problema não era o malware. Era a confiança automática entre inteligências artificiais.
A indústria de inteligência artificial está caminhando rapidamente para um futuro onde agentes autônomos conversarão, negociarão, trocarão informações e executarão tarefas entre si sem intervenção humana constante. A promessa é sedutora: sistemas capazes de colaborar automaticamente, encontrar ferramentas, contratar serviços digitais e resolver problemas complexos em segundos.
Mas um experimento recente mostrou que essa visão possui uma vulnerabilidade preocupante.
Pesquisadores criaram um agente de IA falso que conseguiu contornar mecanismos de verificação e se infiltrar em ecossistemas utilizados por milhares de agentes legítimos. Segundo o estudo divulgado, mais de 26 mil agentes foram potencialmente expostos ao esquema, demonstrando que os atuais sistemas de validação ainda estão longe da maturidade necessária para um ambiente verdadeiramente autônomo.
A descoberta acende um alerta sobre um tema que poucos fora da comunidade técnica estão discutindo: a segurança da chamada economia dos agentes.
O ataque não foi sofisticado
O aspecto mais inquietante da pesquisa é justamente a simplicidade da abordagem.
Os pesquisadores criaram uma habilidade falsa — uma espécie de serviço ou ferramenta que poderia ser utilizada por agentes de IA. Em condições normais, sistemas de análise automática deveriam identificar inconsistências ou sinais suspeitos antes da publicação.
Mas isso não aconteceu.
A habilidade conseguiu atravessar verificações automatizadas e se apresentar como um recurso legítimo para outros agentes.
Em outras palavras, o problema não estava em uma invasão extremamente complexa.
O problema estava na confiança excessiva depositada nos mecanismos automáticos de validação.
O nascimento de um novo vetor de ataque
Durante décadas, a segurança digital foi construída em torno da interação entre humanos e sistemas.
Golpes dependiam de convencer pessoas.
Phishing dependia de enganar usuários.
Malwares buscavam explorar falhas em computadores operados por indivíduos.
Agora surge um cenário diferente.
Em vez de enganar humanos, criminosos poderão tentar enganar agentes de IA.
A lógica muda completamente.
O alvo deixa de ser uma pessoa distraída.
Passa a ser uma inteligência artificial que toma decisões com base nas informações disponíveis.
E isso cria uma categoria inteiramente nova de ameaças.
Quando a IA começa a confiar em outras IAs
Grande parte dos projetos atuais de agentes autônomos pressupõe que eles possam descobrir ferramentas externas, consultar serviços especializados e cooperar com outros agentes.
Na teoria, isso aumenta produtividade.
Na prática, também amplia a superfície de ataque.
Se um agente falso conseguir se apresentar como legítimo, ele pode influenciar decisões, fornecer informações incorretas ou até manipular fluxos inteiros de trabalho.
É uma espécie de phishing para máquinas.
E a indústria ainda não desenvolveu todas as defesas necessárias contra esse tipo de situação.
O que ninguém está discutindo
Existe uma crença silenciosa no mercado de IA.
Muitas empresas assumem que, se uma plataforma possui scanners automáticos, verificações automatizadas e sistemas de análise por inteligência artificial, então ela é naturalmente segura.
O estudo mostra que essa conclusão pode ser perigosa.
Na verdade, estamos entrando em uma fase onde agentes de IA precisarão ser protegidos não apenas contra hackers humanos, mas também contra outros agentes artificiais maliciosos.
Isso exige autenticação robusta.
Assinaturas criptográficas.
Sistemas de reputação.
Validação contínua.
Auditoria de comportamento.
E provavelmente novas camadas de segurança que sequer foram plenamente definidas.
A economia dos agentes ainda é um experimento
Muitas empresas falam sobre um futuro onde agentes comprarão serviços, contratarão APIs, negociarão preços e executarão tarefas sem supervisão humana.
A visão é interessante.
Mas episódios como esse mostram que ainda estamos nos primeiros capítulos dessa história.
Antes de permitir que agentes movimentem dinheiro, acessem sistemas críticos ou tomem decisões relevantes, será necessário resolver problemas fundamentais de identidade e confiança.
Caso contrário, o ecossistema corre o risco de repetir erros que a internet levou décadas para aprender a combater.
Análise da equipe PixBugTech
A notícia não deveria ser interpretada como uma prova de que agentes de IA são inseguros ou inviáveis.
Ela demonstra algo mais importante.
Estamos construindo uma nova camada da internet.
E toda nova camada passa por um período inicial onde conveniência cresce mais rápido do que segurança.
A descoberta dos pesquisadores serve como lembrete de que a próxima geração de ameaças digitais talvez não tenha como alvo direto os seres humanos.
Ela pode ter como alvo as inteligências artificiais que trabalham em nosso nome.
E quando isso acontecer, a pergunta deixará de ser "podemos confiar na IA?"
A pergunta será:
**"como a IA decide em quem confiar?"**
Essa pode se tornar uma das questões de segurança mais importantes da próxima década.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)