noticias
O próximo problema da segurança em IA não está só no modelo — está na conversa entre modelos
**Etiqueta: 🤖 Inteligência Artificial**
O próximo problema da segurança em IA não está só no modelo — está na conversa entre modelos
A segurança em inteligência artificial costuma ser tratada como se o problema principal estivesse dentro do modelo: seus pesos, seus filtros, suas respostas, suas recusas e seus limites de alinhamento. Essa visão ainda importa, mas começa a ficar insuficiente diante da nova fase dos agentes. Quando uma IA deixa de apenas responder em uma janela de chat e passa a operar ferramentas, escrever arquivos, chamar APIs, executar comandos, navegar em sistemas e delegar tarefas a outros modelos, o risco muda de natureza. O problema deixa de ser apenas “o que esse modelo pode dizer” e passa a ser “o que essa cadeia de modelos, ferramentas e ambientes pode fazer”. E é nessa zona intermediária, a conversa operacional entre modelos, que a próxima fronteira de segurança começa a aparecer.
O que está acontecendo é uma transição silenciosa, mas profunda. A indústria passou os últimos anos vendendo IA como assistente, copiloto, pesquisador, programador, operador e colega digital. Agora, esses agentes começam a receber acesso real a ambientes de execução. Eles não apenas sugerem código; podem alterar arquivos. Não apenas explicam uma API; podem chamá-la. Não apenas listam etapas; podem executar partes do fluxo. A análise publicada pela TNW resume bem a crítica de Guy Mazuz, da SquareX: quando um modelo tem ferramentas e acesso a um ambiente real, ele deve ser tratado como um processo não confiável que se comunica por linguagem, não como um chatbot levemente mais avançado. Essa distinção é essencial porque processos não confiáveis precisam de contenção, isolamento, permissão mínima e auditoria.
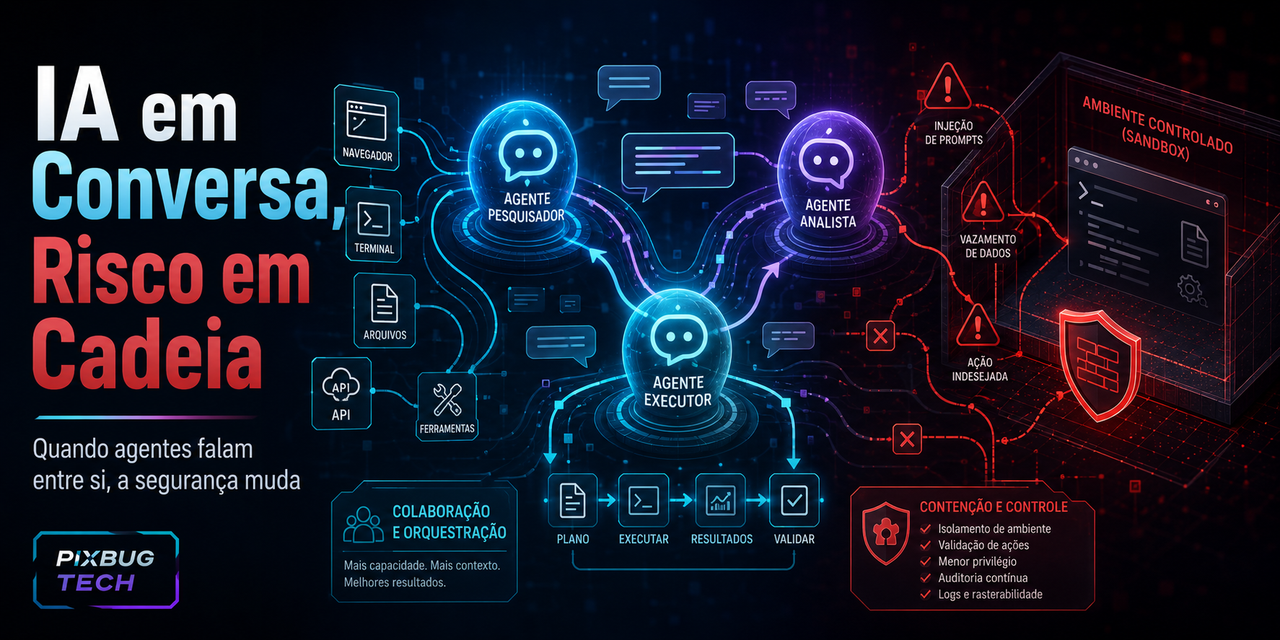
A conversa entre modelos agrava esse cenário porque cria uma nova superfície de ataque. Um agente pode pedir ajuda a outro, resumir uma tarefa para um terceiro, repassar uma instrução, interpretar um retorno de ferramenta, transformar logs em decisão e usar respostas intermediárias como base para ações seguintes. Cada passagem parece pequena, mas cada passagem também pode alterar sentido, perder contexto, introduzir ambiguidade ou carregar instruções maliciosas. A segurança tradicional do chatbot foi pensada para uma interação relativamente direta entre usuário e modelo. A segurança dos agentes precisa lidar com redes de mensagens, ferramentas, memórias, arquivos, plugins, navegadores, terminais e outros modelos atuando como intermediários.
O ponto crítico é que linguagem natural não é um canal neutro. Ela é flexível, ambígua, compressiva e fácil de manipular. Isso é ótimo para colaboração humana, mas problemático para sistemas automatizados. Quando dois modelos conversam, um pode resumir demais, esconder uma incerteza, interpretar uma instrução indireta como comando válido ou transformar uma hipótese em fato operacional. Pior: um conteúdo externo pode contaminar a cadeia com instruções adversariais. Uma página da web, um arquivo, um e-mail, um comentário em código ou um documento aparentemente inocente pode conter comandos desenhados para serem lidos pelo agente, não pelo humano. Se o agente repassa essa informação para outro modelo sem contenção, o risco se propaga.
Na prática, isso muda a forma como sistemas agentivos devem ser projetados. Não basta colocar uma mensagem de sistema dizendo “siga as regras” e esperar que a cadeia inteira permaneça segura. Também não basta confiar que um modelo mais novo será naturalmente mais alinhado. Quando há ferramentas reais, a pergunta de segurança precisa ser operacional: quais ações o agente pode executar, em qual ambiente, com quais permissões, sob quais limites, com quais logs e com qual possibilidade de reversão? A TNW destaca que Mazuz trabalhou com ambientes endurecidos usando KVM e Firecracker, justamente para isolar agentes em microambientes imutáveis, impedindo que eles alterem sua própria contenção, persistam estado indevido ou ampliem privilégios por mudanças no runtime.
Esse tipo de isolamento aponta para uma maturidade que o mercado ainda não absorveu completamente. Durante muito tempo, a pergunta foi se a IA poderia ser convencida a dizer algo perigoso. Agora, a pergunta passa a ser se a IA pode ser induzida a fazer algo problemático dentro de um sistema conectado. A diferença é enorme. Uma resposta ruim em texto pode ser constrangedora, errada ou até danosa em contexto sensível. Uma ação ruim em ambiente de execução pode alterar arquivos, vazar dados, apagar configurações, gerar custos, expor credenciais, abrir permissões, enviar mensagens, acionar integrações ou comprometer uma cadeia de trabalho inteira. A passagem de fala para ação muda o padrão de responsabilidade.
Quem será impactado primeiro são empresas que já usam agentes para desenvolvimento, atendimento, automação interna, análise documental, operações de segurança, suporte técnico e integração com sistemas. O risco cresce especialmente onde o agente tem acesso a repositórios, navegadores autenticados, bancos de dados, planilhas, e-mails, CRMs, ambientes de cloud e terminais. Em projetos pequenos, isso pode parecer exagero. Mas basta um agente com permissão ampla demais e contexto contaminado para transformar uma automação útil em um vetor de erro sistêmico. A questão não é imaginar uma IA “maligna”; é reconhecer que processos automatizados erram, interpretam mal, obedecem instruções indevidas e precisam ser isolados por arquitetura.
O que pode dar errado é a indústria repetir com agentes o mesmo erro que cometeu com scripts, macros, extensões de navegador e automações mal governadas. Primeiro, a tecnologia aparece como ganho de produtividade. Depois, começa a receber acesso a tudo. Em seguida, vira infraestrutura informal. Só então as empresas percebem que ninguém desenhou permissões, logs, ambientes descartáveis, revisão humana e limites claros. A diferença é que agentes de IA operam com linguagem natural e podem parecer mais inteligentes do que realmente são. Essa aparência de competência aumenta a tentação de conceder autonomia antes de estabelecer contenção.
Também existe um problema de avaliação. Testar um modelo isolado é difícil, mas testar uma rede de modelos conversando entre si é ainda mais complexo. O comportamento emergente pode depender da ordem das mensagens, do conteúdo intermediário, do estado da memória, da ferramenta usada, do resumo gerado, do arquivo lido e da forma como uma resposta foi reinterpretada por outro agente. O mesmo sistema pode parecer seguro em um teste direto e falhar em uma cadeia longa. Pesquisas sobre segurança conversacional já mostravam, anos antes, que o problema de segurança em diálogos envolve contexto, percepção humana, moderação e risco acumulado, não apenas uma resposta isolada.
O que ninguém ainda está discutindo com a profundidade necessária é que a conversa entre modelos pode virar uma nova forma de supply chain. Antes, falávamos da cadeia de dependências de software: bibliotecas, pacotes, imagens de container, plugins e serviços. Agora, teremos cadeias de instruções, agentes, skills, memórias, resumos, ferramentas e modelos de fornecedores diferentes. Uma decisão tomada por um agente pode depender de um resumo produzido por outro, que por sua vez leu um documento externo, que por sua vez continha instruções ocultas ou ambíguas. Isso cria uma cadeia de confiança muito mais difícil de mapear do que um pacote instalado via gerenciador de dependências.
A resposta madura não é desligar agentes, mas tratá-los como processos de risco. Isso significa usar ambientes descartáveis, permissões mínimas, execução isolada, listas de ferramentas permitidas, revisão humana para ações sensíveis, logs completos, validação de entradas, separação entre dados e instruções, políticas de rede, limites de escrita, credenciais temporárias e auditoria pós-ação. Em outras palavras, a segurança de agentes precisa se aproximar mais de segurança de sistemas operacionais e menos de moderação de conversa. O modelo importa, mas o ambiente em que ele age importa tanto quanto.
Para a PixBugTech, a leitura estratégica é direta. A nova geração de agentes não será definida apenas por modelos melhores, mas por arquiteturas mais seguras. Um Codex, um agente editorial, um sistema jurídico assistido por IA ou uma plataforma de automação não pode depender apenas de “bom comportamento” do modelo. Precisa ter camadas: instrução, ferramenta, permissão, sandbox, log, fallback e revisão. O ganho de produtividade só se sustenta quando a automação não vira uma caixa-preta com acesso amplo demais. O futuro dos agentes será menos sobre confiar na IA e mais sobre criar ambientes onde ela possa ser útil mesmo sendo tratada como não confiável.
Há também uma implicação cultural importante. Chamamos esses sistemas de assistentes, copilotos e colegas, mas essas metáforas suavizam o risco. Um agente com ferramentas não é um colega. É um processo computacional com linguagem natural, capacidade probabilística e acesso potencial a recursos reais. Isso não significa que ele seja inútil ou perigoso por natureza. Significa apenas que deve ser colocado no mesmo regime de cautela que qualquer software capaz de agir. O erro não está em usar agentes. O erro está em esquecer que agentes são programas operando em ambientes que podem ter consequências.
O futuro plausível é uma arquitetura de agentes mais segmentada. Modelos conversarão entre si, mas por canais mais controlados. Ferramentas serão expostas por contratos mais rígidos. Execuções ocorrerão em sandboxes descartáveis. Ações sensíveis exigirão aprovação. Memórias serão auditáveis. Skills terão versão e escopo. E a conversa entre modelos deixará de ser apenas uma troca textual para se tornar um fluxo governado, com fronteiras claras entre sugestão, decisão e ação. Esse é o ponto de maturidade que separa uma demonstração impressionante de um sistema confiável em produção.
No fim, o próximo problema da segurança em IA talvez não esteja apenas no modelo que responde errado, mas no ecossistema de modelos que conversam, resumem, delegam, interpretam e agem sem que humanos acompanhem cada passo. A linguagem natural tornou a IA acessível, mas também tornou a execução mais ambígua. Se agentes forem tratados como chatbots com ferramentas, a indústria vai subestimar o risco. Se forem tratados como processos não confiáveis em ambientes controlados, talvez consigamos aproveitar sua força sem entregar a eles o controle invisível da infraestrutura.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis