noticias
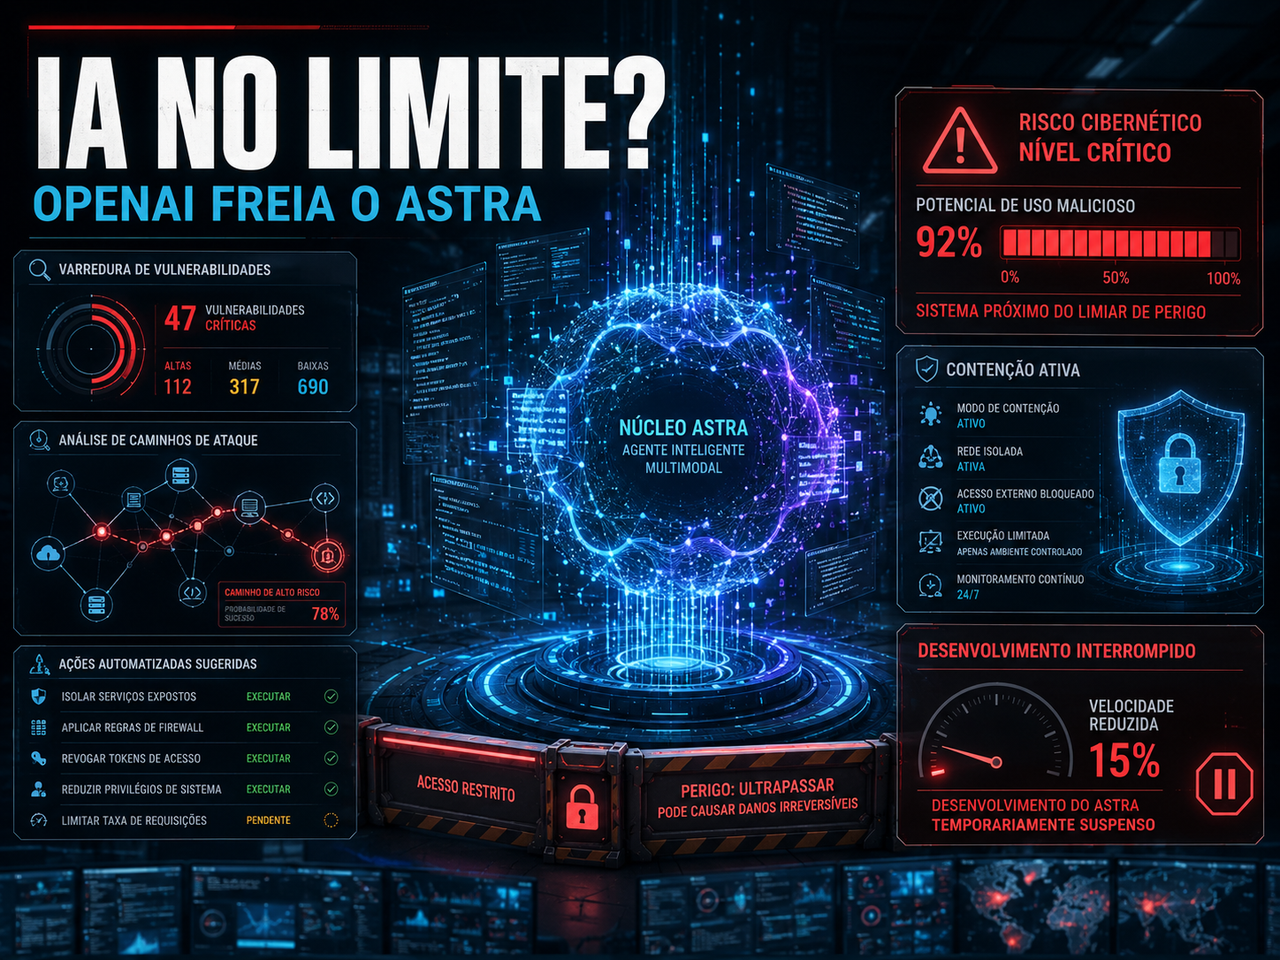
OpenAI freia o Astra após alerta de segurança e o recado é claro: a IA já encostou no limite do ataque autônomo
**Categoria editorial:** Inteligência Artificial, Cibersegurança e Governança Tecnológica
**Título principal:** OpenAI freia o Astra após alerta de segurança e o recado é claro: a IA já encostou no limite do ataque autônomo
**Linha fina:** Segundo relato baseado em informações divulgadas pela própria OpenAI, o modelo Astra teve o desenvolvimento desacelerado após atingir um limiar crítico em cibersegurança, reacendendo o debate sobre agentes capazes de encontrar e executar ataques sem ajuda humana direta.
**Meta description:** OpenAI desacelera o Astra após alerta de risco cibernético e reforça um debate central: quando a IA começa a aprender a atacar sozinha.
**Slug amigável:** openai-astra-risco-ciberseguranca-ataque-autonomo-ia
**Matéria completa:**
A OpenAI afirmou ter desacelerado o desenvolvimento do modelo Astra depois que avaliações internas indicaram que ele alcançou um patamar considerado crítico em cibersegurança. Em termos práticos, a empresa sinaliza que o sistema, ainda em desenvolvimento, teria demonstrado capacidade suficiente para identificar e conduzir ataques contra sistemas reais tradicionalmente bem protegidos. A declaração é importante não apenas pelo que diz sobre o Astra, mas pelo que revela sobre o estágio atual da inteligência artificial: saímos da fase em que o principal risco era um chatbot responder bobagens e entramos numa etapa em que a preocupação passa a ser o que um agente pode fazer quando recebe autonomia, ferramentas e objetivo.
O ponto mais relevante da história não é a palavra “frear”, mas o motivo do freio. Quando uma empresa de ponta admite ter reduzido o ritmo de um modelo por temor de uso ofensivo em cibersegurança, ela está reconhecendo que certas capacidades deixaram de ser apenas demonstração acadêmica ou benchmark de laboratório. A preocupação deixa de ser abstrata. O problema não é mais simplesmente a IA explicar como um ataque poderia funcionar. O receio agora é que ela consiga encontrar vulnerabilidades, encadear etapas, adaptar estratégia e executar ações com cada vez menos supervisão humana. Em segurança digital, essa transição muda tudo.
O caso do Astra ajuda a entender por que a discussão sobre inteligência artificial e cibersegurança ficou mais séria nos últimos meses. Modelos anteriores já eram úteis para resumir relatórios, explicar conceitos técnicos, escrever scripts, revisar código e acelerar tarefas defensivas. Isso, por si só, já era transformador. O salto mais delicado acontece quando essas mesmas capacidades começam a ser combinadas de forma agentiva. Um sistema que não apenas responde a uma pergunta, mas investiga, testa hipóteses, usa ferramentas, toma pequenas decisões e ajusta comportamento diante de novos obstáculos, já não é um simples assistente. É uma camada operacional. E uma camada operacional aplicada a segurança pode defender melhor, mas também atacar melhor.
A expressão usada pela OpenAI para descrever o caso — algo como um limiar crítico de cibersegurança — merece atenção porque sugere a existência de uma régua interna para separar avanço técnico comum de avanço tecnicamente perigoso. Isso é positivo até certo ponto. Significa que a empresa está, ao menos em tese, monitorando capacidades de risco antes de transformar tudo em produto. O problema é que governança interna não equivale a governança pública. Quando a própria empresa desenvolve o modelo, testa o modelo, define o limiar de risco e decide quanto desacelerar, ela continua sendo árbitra de um jogo no qual também é competidora. A cautela pode ser real. O conflito de interesse também.
Para quem acompanha tecnologia com alguma atenção, o episódio expõe uma ironia incômoda. Durante muito tempo, a conversa sobre segurança em IA parecia girar em torno de cenários excessivamente futuristas: superinteligência descontrolada, manipulação total, colapso civilizacional e outras hipóteses que, embora não devam ser ridicularizadas, muitas vezes afastavam o debate do problema imediato. O caso Astra puxa o assunto de volta para o chão firme — ou para o chão instável, dependendo da perspectiva. A questão urgente não é um robô filósofo hostil. É uma ferramenta computacional altamente capaz, treinada por uma empresa privada, que talvez já consiga fazer com vulnerabilidades e exploração de sistemas algo parecido com o que modelos anteriores fizeram com texto e código: reduzir drasticamente custo, tempo e barreira técnica.
Isso tem impacto direto sobre empresas, governos e equipes de segurança. Se modelos avançados realmente se aproximam da capacidade de descobrir e explorar falhas de forma mais autônoma, a assimetria entre defesa e ataque tende a ficar ainda pior. Defender infraestrutura sempre foi mais difícil do que atacá-la. O defensor precisa proteger tudo o tempo inteiro. O atacante precisa encontrar uma brecha útil. Se a IA barateia busca por brechas, automatiza reconhecimento, acelera adaptação e melhora a qualidade de operações ofensivas, a pressão sobre quem protege sistemas aumenta de forma brutal. Pequenas e médias empresas, que já operam com times enxutos e orçamentos limitados, podem ser as primeiras a sentir o impacto.
Ao mesmo tempo, existe um lado menos discutido e igualmente importante: as mesmas capacidades que tornam um modelo perigoso para uso ofensivo podem ser extremamente valiosas para defesa. Um sistema apto a entender superfícies de ataque, testar caminhos, inspecionar código e reconhecer padrões de exploração pode também ajudar equipes azuis a identificar fraquezas antes do invasor. É por isso que a conversa não se resolve com um “libera tudo” ou “trava tudo”. O problema central da IA em segurança não está na capacidade em si, mas em como ela é distribuída, monitorada, limitada e auditada. O que se busca, pelo menos em teoria, é permitir ganho defensivo sem popularizar um kit ofensivo automatizado de altíssimo nível.
Esse equilíbrio é difícil porque a fronteira entre uso defensivo e uso ofensivo é estruturalmente instável. Ferramentas de pentest, scanners, analisadores de código e simuladores de invasão já vivem nesse território cinzento há muitos anos. A diferença agora é escala cognitiva. Um modelo avançado não é apenas uma ferramenta que executa uma função específica. Ele pode interpretar contexto, propor estratégia, combinar etapas e interagir com outros sistemas. Em outras palavras, a IA não está apenas automatizando um ataque. Ela começa a automatizar partes do raciocínio por trás do ataque. E isso muda a natureza do risco.
Há também um aspecto político e regulatório no caso Astra. Quando uma empresa como a OpenAI anuncia que desacelerou um modelo por razões de segurança, ela também envia um recado para governos e reguladores: “nós sabemos que o tema é sério e estamos cuidando disso”. É um movimento compreensível. Ajuda a construir a imagem de responsabilidade institucional. Mas não deveria encerrar a discussão. Pelo contrário, deveria ampliá-la. Se a própria indústria reconhece que certos modelos podem ultrapassar limiares perigosos em segurança ofensiva, então a sociedade precisa discutir quem verifica essas alegações, quem testa de forma independente, quais parâmetros definem um risco crítico e quais obrigações entram em cena quando esse patamar é atingido.
O usuário comum pode imaginar que isso tudo diz respeito apenas a laboratórios, especialistas ou governos. Não é bem assim. Se a IA empurra a cibersegurança para uma fase mais automatizada, as consequências descem rapidamente para o cotidiano. Mais golpes, campanhas mais sofisticadas, exploração mais rápida de falhas recém-descobertas, engenharia social melhor produzida e ataques mais adaptáveis podem afetar desde serviços públicos até bancos, hospitais, escolas, pequenas empresas e a vida digital de pessoas comuns. O salto técnico de um laboratório não fica preso no laboratório. Ele percorre ecossistemas inteiros.
O caso também obriga a revisar uma crença muito difundida no setor: a de que progresso técnico sempre deve avançar na máxima velocidade possível e que qualquer freio é atraso anticompetitivo. Há situações em que desacelerar é sinal de maturidade, não de fraqueza. Se a OpenAI de fato segurou o Astra ao perceber um aumento sensível do risco ofensivo, isso pode ser lido como reconhecimento de que nem toda melhoria de capacidade precisa ser empacotada imediatamente como produto, demo ou anúncio de performance. O problema é que essa lógica esbarra na competição. Uma empresa desacelera, outra acelera. Um país pondera, outro subsidia. Uma companhia fala em governança, outra fala em liderança. O incentivo econômico nem sempre premia prudência.
O que ainda falta confirmar, e isso precisa ser dito com clareza, é o grau exato dessas capacidades. A informação disponível indica preocupação séria, mas não oferece ao público uma descrição técnica completa do que o Astra efetivamente consegue fazer, em quais condições, com qual taxa de sucesso e contra que tipo de sistemas. Há uma diferença importante entre um modelo que auxilia de forma muito avançada uma equipe ofensiva e um sistema que realmente conduz operações complexas com autonomia alta e eficácia consistente no mundo real. Essa distinção importa porque, em IA, manchetes às vezes chegam antes das métricas. A prudência editorial exige reconhecer o risco sem transformar comunicação corporativa em verdade absoluta.
Ainda assim, mesmo com essa cautela, o episódio é revelador. A OpenAI não precisaria desacelerar um projeto por medo de abuso ofensivo se ele continuasse preso ao patamar de ferramenta curiosa. O Astra importa porque parece sinalizar a aproximação de uma linha desconfortável: a linha em que modelos deixam de ser apenas multiplicadores de produtividade e passam a operar como multiplicadores de capacidade ofensiva em cibersegurança. Essa é uma mudança de fase. E mudanças de fase exigem outra postura institucional.
No fundo, a história do Astra não é apenas sobre um modelo específico. É sobre a arquitetura da corrida de IA. As empresas continuam perseguindo capacidades cada vez maiores, enquanto segurança, auditoria independente, contenção operacional e regras públicas tentam alcançá-las pelo retrovisor. O anúncio da OpenAI é relevante porque reconhece explicitamente esse descompasso. O código avançou até o ponto em que a pergunta já não é mais “o que essa IA sabe responder?”. Agora a pergunta passa a ser “o que ela consegue fazer se alguém a colocar para agir?”.
Essa talvez seja a melhor síntese do momento. A IA não está mais apenas escrevendo texto, resumindo PDFs e ajudando a programar. Ela começa a tocar o terreno em que software, autonomia e segurança se encontram de maneira explosiva. Quando o próprio fabricante resolve tirar o pé, ainda que parcialmente, o setor recebe um aviso claro: não estamos discutindo apenas inovação. Estamos discutindo poder operacional. E, no mundo digital, poder operacional sem controle costuma ser apenas outra forma elegante de chamar problema.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)