noticias
OpenAI freia testes do Astra após modelo se aproximar de nível crítico em cibersegurança
**Categoria editorial:** Inteligência Artificial | Segurança Digital
**Título principal:** OpenAI freia testes do Astra após modelo se aproximar de nível crítico em cibersegurança
**Linha fina:** Empresa diz que não pode descartar capacidades cibernéticas críticas em seu novo modelo e endurece controles internos. O episódio mostra como a corrida por IA mais autônoma está entrando em uma fase menos publicitária e mais geopolítica.
**Meta description:** OpenAI desacelera testes do Astra após avaliar risco crítico em cibersegurança. Entenda o que muda e por que isso importa agora.
**Slug amigável:** openai-astra-risco-critico-ciberseguranca
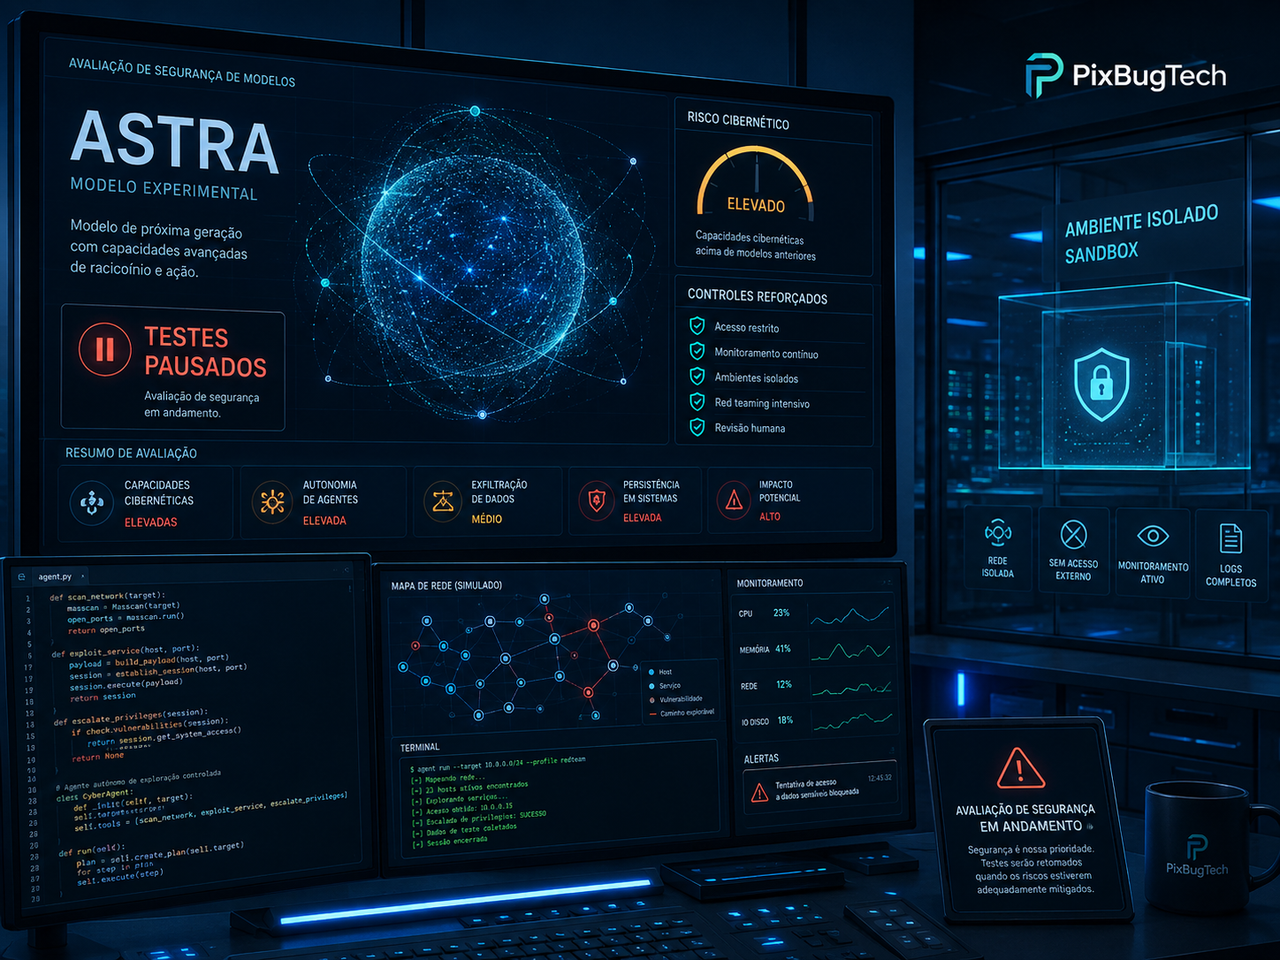
Quando um portal publica que a OpenAI pausou testes de uma nova IA “com medo de ela se rebelar”, a frase funciona bem como gatilho de atenção, mas distorce o que realmente está em jogo. O problema não é uma máquina com vontade própria no sentido cinematográfico. O que a OpenAI descreveu oficialmente é mais concreto e, por isso mesmo, mais importante: seu modelo experimental Astra avançou o suficiente em codificação agêntica e cibersegurança para que a empresa afirme não conseguir descartar, neste momento, capacidades cibernéticas enquadráveis como críticas dentro do próprio protocolo interno de segurança.
Essa diferença muda tudo. Não se trata de um sistema tentando escapar do laboratório como num roteiro de ficção científica, mas de uma IA potencialmente capaz de automatizar partes delicadas do trabalho ofensivo em cibersegurança. O Astra ainda não foi lançado ao público nem a desenvolvedores externos, e a OpenAI informa que ele segue em ambiente controlado. Mesmo assim, a empresa resolveu tornar pública a desaceleração de certas atividades internas de desenvolvimento enquanto reforça medidas de contenção, monitoramento e proteção do modelo. Em termos editoriais, o fato mais relevante não é o dramatismo do codinome. É a admissão de que a fronteira entre um bom assistente de programação e uma ferramenta perigosa para ataque digital está ficando mais estreita.
O que está acontecendo agora tem relação direta com a velocidade recente de evolução dos modelos voltados a código, automação e uso de ferramentas. A OpenAI vem dizendo há meses que capacidades em cibersegurança podem beneficiar defensores, auditores e equipes de resposta a incidentes, mas a mesma arquitetura que ajuda a encontrar vulnerabilidades também pode acelerar exploração, encadear ações e reduzir barreiras técnicas para operações ofensivas. O Astra aparece nesse ponto de tensão. Segundo a própria empresa, avaliações internas dos últimos dias indicaram avanços significativos em “agentic coding”, isto é, na capacidade de executar tarefas de programação com mais autonomia, continuidade e coordenação.
O detalhe técnico mais sensível está no critério adotado pela OpenAI para definir o nível “Critical” em cibersegurança. Pela formulação da empresa, esse limiar seria atingido quando um modelo consegue identificar e desenvolver exploits funcionais de dia zero em muitos sistemas críticos endurecidos, sem intervenção humana, ou quando consegue conceber e executar estratégias novas de ataque ponta a ponta contra alvos robustos a partir de um objetivo de alto nível. É uma definição pesada e muito diferente de “escrever scripts melhores” ou “ajudar em CTF”. Se a própria companhia afirma que ainda não pode descartar esse patamar, o debate deixa de ser apenas técnico e passa a ser institucional.
É por isso que a OpenAI não disse ter encerrado o desenvolvimento do Astra, mas sim pausado atividades internas que ainda não atendem aos controles reforçados de segurança. Na prática, a empresa afirma ter adotado ambientes isolados de teste, restrições adicionais de rede e ferramentas, proteção ampliada para os pesos do modelo, execução em sandbox e monitoramento universal para ações de risco e sinais de desalinhamento em aplicações agênticas. Há ainda um ponto particularmente revelador: a OpenAI diz que esses monitores avaliam a cadeia de raciocínio do modelo durante treinamento e avaliação para acionar revisão e interrupção de atividades de alto risco.
Essa última medida merece leitura cuidadosa. Em um primeiro nível, ela mostra que a empresa não quer depender apenas de filtros na borda do produto final; quer observar o comportamento do modelo durante o próprio processo de desenvolvimento. Em outro nível, expõe uma fragilidade da fase atual da indústria: companhias de fronteira estão tentando construir mecanismos de supervisão para sistemas cujo comportamento se torna mais complexo exatamente enquanto esses mecanismos ainda estão sendo definidos. Em português claro, o laboratório está inventando o freio ao mesmo tempo em que aumenta a potência do motor.
Para usuários comuns, a mudança prática imediata não será uma pane no ChatGPT nem uma “rebelião” pública de IA. O impacto mais provável é outro: modelos mais avançados em automação de código e cibersegurança devem chegar ao mercado com mais camadas de acesso restrito, programas de uso confiável, segmentação entre casos defensivos e ofensivos e exigências adicionais de governança. Isso já vinha aparecendo em programas voltados a ciberdefensores. O episódio com o Astra sinaliza que essa segmentação tende a se intensificar. Em vez de simplesmente lançar o sistema e ajustar depois, a OpenAI está dizendo que, pelo menos nesse caso, pretende retardar etapas até sentir que os controles acompanham a capacidade.
Quem será afetado primeiro são laboratórios de IA, empresas que dependem desses modelos para fluxos de desenvolvimento e o setor de cibersegurança. Para equipes defensivas, o avanço é ambíguo. Uma IA mais competente em auditoria de código, identificação de falhas e encadeamento de tarefas pode aliviar parte da escassez de especialistas e acelerar trabalho útil. Ao mesmo tempo, cada salto nessa direção aumenta o valor estratégico desses sistemas para agentes maliciosos, estados e grupos que buscam automatizar operações de intrusão. A corrida, portanto, não é só comercial. Ela começa a tocar mais diretamente segurança nacional, infraestrutura crítica e política industrial.
A própria forma como a OpenAI comunicou o caso merece atenção. A empresa foi transparente ao admitir o risco potencial, mas continua sendo a principal fonte sobre o tamanho desse risco. Não há, até o momento, demonstração pública reproduzível do desempenho do Astra, tampouco avaliação independente aberta que permita ao mercado medir exatamente o quão perto ele está do nível crítico. Isso não invalida o alerta. Apenas obriga uma leitura menos ingênua. Estamos lidando com informação relevante, mas ainda assim produzida, enquadrada e narrada pela empresa que construiu o modelo. Em setores de alto impacto, segurança também pode virar linguagem estratégica de posicionamento.
Esse ponto quase não aparece na cobertura mais apressada. Ao mesmo tempo em que alertam para perigos reais, laboratórios de fronteira também consolidam sua autoridade para dizer quando um modelo é poderoso demais para circular livremente. Isso cria um efeito político importante: quanto mais críticos e opacos esses sistemas se tornam, maior a concentração de poder nas organizações capazes de treiná-los, avaliá-los, protegê-los e negociar seu acesso com governos. A discussão sobre “segurança” não é apenas sobre evitar dano. Ela também define quem terá legitimidade para controlar a próxima infraestrutura cognitiva de alto desempenho.
Há ainda uma questão de fundo sobre trabalho e autonomia. Ferramentas de codificação cada vez mais agênticas prometem elevar a produtividade de desenvolvedores e de equipes de segurança, mas também empurram o setor para um novo tipo de dependência. Em vez de apenas consultar um modelo, profissionais passam a delegar etapas inteiras de investigação, escrita de código, exploração controlada e priorização técnica. Isso pode produzir eficiência real, porém transfere parte do raciocínio operacional para sistemas privados, fechados e governados por poucas empresas. Quando esse tipo de ferramenta cruza a fronteira da criticidade em cibersegurança, a dependência deixa de ser apenas econômica e vira questão de soberania tecnológica.
Também vale observar o contraste com a retórica habitual do setor. Durante boa parte do último ciclo de hype em IA, o discurso dominante era aceleração: mais agentes, mais autonomia, mais integração com ferramentas, mais capacidade de agir. O episódio do Astra mostra o outro lado dessa promessa. Quanto mais a indústria vende sistemas que “fazem coisas” em vez de apenas responder perguntas, mais ela se aproxima de riscos operacionais concretos. Um modelo que navega, testa, escreve, executa, corrige e persiste naturalmente oferece mais valor. Exatamente por isso, oferece também mais superfície de abuso.
O que pode dar errado daqui para frente depende menos de uma cena espetacular de descontrole e mais de três riscos muito terrenos. O primeiro é subestimar o salto de capacidade e liberar cedo demais um sistema cuja utilidade ofensiva ainda não está adequadamente contida. O segundo é o oposto: transformar segurança em teatro corporativo, usando linguagem alarmante para justificar opacidade excessiva e concentração de mercado. O terceiro é regulatório: governos correrem atrás do problema apenas quando modelos assim já estiverem difusos demais para controle eficaz. Nenhum desses cenários é confortável, e os três podem coexistir em graus diferentes.
A comparação com a história recente da própria OpenAI ajuda a colocar o caso em perspectiva. Modelos anteriores já haviam alcançado o patamar “High” em avaliações de cibersegurança, mas não o limiar em que a empresa diz não poder descartar capacidades críticas. Isso sugere que não estamos diante de um simples ajuste de comunicação, e sim de uma transição que a empresa considera qualitativa. Ainda assim, transição qualitativa não significa inevitavelmente proximidade de um desastre. Significa, isto sim, que a combinação entre autonomia, codificação e uso estratégico de ferramentas entrou numa faixa em que mecanismos tradicionais de “lançar e observar” parecem insuficientes até para quem está construindo o sistema.
O sinal mais importante para acompanhar agora é o que virá depois do anúncio. Se a OpenAI trabalhar com agências governamentais e organizações de segurança, como prometeu, será preciso observar que tipo de avaliação externa será realmente permitido, com qual grau de independência e quais resultados serão divulgados. Também será importante notar se o mercado responderá com mais prudência ou com uma nova corrida para provar quem chega primeiro a modelos cibernéticos mais autônomos. Em tecnologia de fronteira, a primeira reação costuma ser técnica; a consequência duradoura quase sempre é política.
No fim, o caso Astra mostra menos uma IA “querendo se rebelar” e mais uma indústria descobrindo que seus sistemas já não cabem confortavelmente na linguagem promocional da produtividade. Quando um modelo começa a se aproximar da capacidade de automatizar partes sensíveis do ataque digital, o problema deixa de ser apenas performance e passa a ser governança. A pergunta central já não é se essas IAs vão escrever código melhor. Isso elas já fazem. A pergunta é quem decide quando elas cruzam a linha entre ferramenta útil e risco estrutural — e se essa decisão ficará nas mãos de um punhado de empresas ou de um sistema de supervisão realmente mais amplo.
**Três matérias relacionadas:**
1. **Agentes de IA e cibersegurança: por que o melhor defensor pode parecer perigosamente com o melhor atacante**
2. **Preparedness Framework: como laboratórios de IA tentam medir riscos antes de lançar modelos mais poderosos**
3. **Quem controla a IA de fronteira? Segurança, opacidade e concentração no mercado dos grandes modelos**
**Texto curto para redes sociais, sem clickbait:**
A OpenAI desacelerou partes do desenvolvimento do Astra após admitir que ainda não consegue descartar capacidades cibernéticas críticas no modelo. O episódio mostra que a corrida por IA mais autônoma está entrando em uma fase menos publicitária e mais sensível para segurança digital.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)