noticias
Opera cria bloqueio nativo contra golpes de copiar e colar e transforma a área de transferência em nova fronteira da segurança
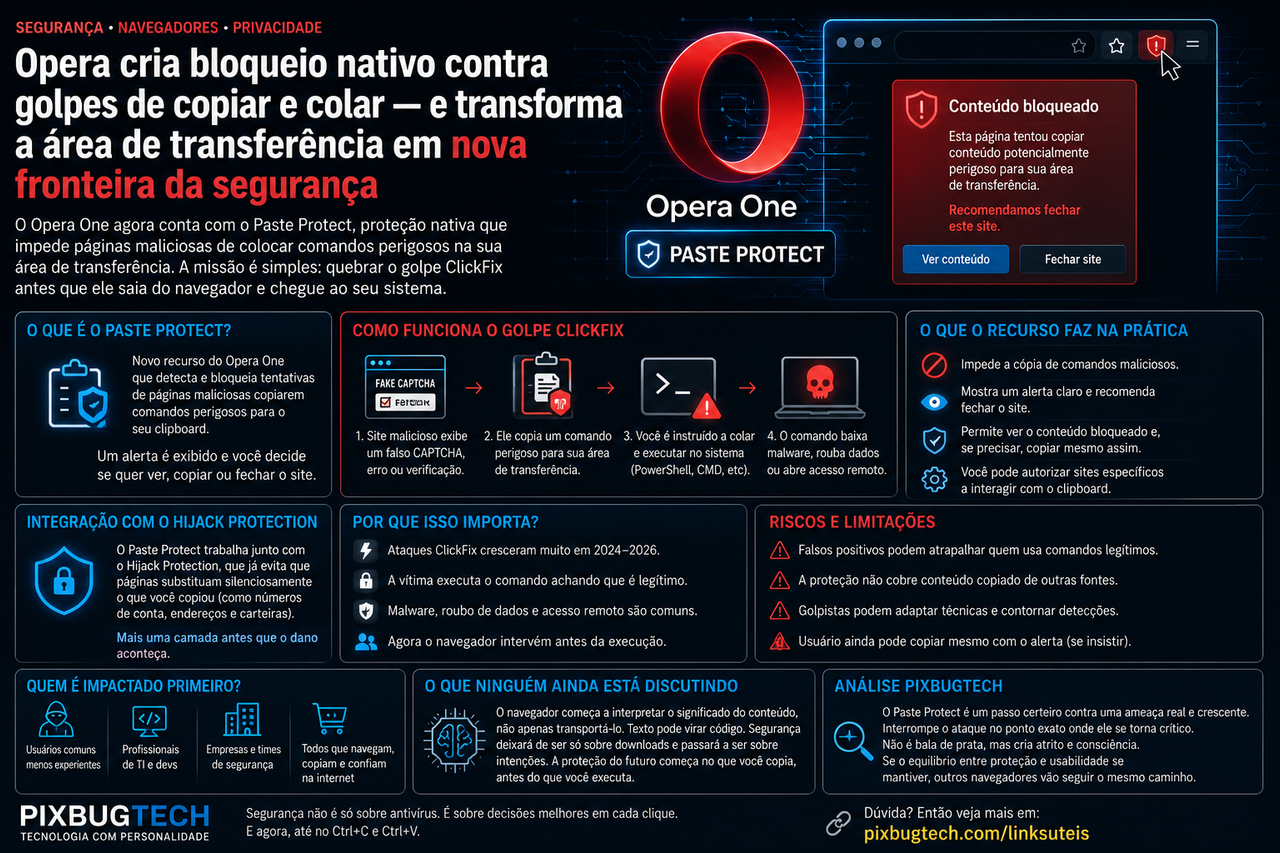
O Opera apresentou o Paste Protect, recurso integrado ao Opera One que tenta interromper ataques nos quais páginas maliciosas colocam comandos perigosos na área de transferência e convencem o usuário a executá-los no próprio computador. A técnica, conhecida como ClickFix, costuma aparecer disfarçada de CAPTCHA, verificação humana, correção do navegador ou mensagem de erro aparentemente legítima.
O site não precisa explorar uma falha sofisticada do sistema: ele entrega o comando, cria uma justificativa convincente e espera que a própria vítima conclua a infecção. Com o novo recurso, o navegador passa a analisar o conteúdo copiado, bloquear sequências consideradas perigosas e avisar que a página tentou manipular o clipboard.
A novidade é importante porque desloca parte da defesa para o momento anterior à execução. Antivírus e sistemas operacionais normalmente entram em cena quando um script já foi colado, iniciado ou usado para baixar outro arquivo.
O Opera tenta quebrar a corrente antes que o conteúdo saia do navegador. A empresa afirma ser o primeiro grande navegador a oferecer esse tipo de proteção de forma nativa, embora extensões e mecanismos externos já abordem partes do problema. Essa condição de “primeiro” deve ser entendida como uma declaração da própria fabricante, não como certificação independente sobre todos os navegadores e soluções existente.
O que está acontecendo
O Paste Protect foi anunciado em 2 de julho de 2026 e começou a ser disponibilizado no Opera One por meio do modo Early Bird, canal utilizado para liberar antecipadamente recursos em desenvolvimento. Quando uma página tenta copiar para o clipboard um conteúdo que o navegador classifica como potencialmente malicioso, o Opera impede a operação e exibe um alerta. Um ícone vermelho aparece na barra de endereços, acompanhado de uma janela que recomenda fechar o site.
O usuário pode visualizar o conteúdo bloqueado e, caso saiba exatamente o que está fazendo, manter pressionada uma opção para copiá-lo mesmo assim. Também pode autorizar permanentemente determinado site a interagir com a área de transferência. Isso mostra que o recurso não funciona como uma proibição absoluta, mas como uma barreira de decisão: o navegador interrompe o fluxo automático e obriga o usuário a reconhecer que está prestes a copiar algo considerado inseguro.
A proteção combina um mecanismo novo contra injeção de comandos com o Hijack Protection, introduzido pelo Opera em 2021. A ferramenta anterior foi criada para detectar quando uma página substitui silenciosamente algo já copiado, como um endereço de site, número de conta bancária ou endereço de carteira digital. O Paste Protect amplia essa vigilância para comandos que podem ser usados em ataques ClickFix.
Como funciona o golpe ClickFix
O ClickFix é uma técnica de engenharia social que ganhou força a partir de 2024. O ataque apresenta uma situação aparentemente comum: a página informa que ocorreu um erro, que o navegador precisa ser corrigido ou que uma verificação adicional é necessária para confirmar que o visitante não é um robô. Em seguida, ela instrui a pessoa a abrir uma ferramenta legítima do sistema, colar um conteúdo previamente copiado e confirmar a operação.
O comando costuma funcionar como estágio inicial de uma cadeia maior. Depois de executado, ele pode buscar arquivos externos, iniciar scripts ou instalar componentes capazes de roubar senhas, cookies de sessão, dados financeiros e outros conteúdos armazenados no equipamento. Campanhas analisadas por empresas de segurança distribuíram ladrões de informações, carregadores de malware e ferramentas de acesso remoto.
A eficácia do ataque vem justamente do fato de que a vítima executa uma ação autorizada. O navegador não foi necessariamente invadido, o sistema não sofreu uma exploração tradicional e o arquivo pode nem existir no momento inicial. A página oferece uma narrativa, o usuário abre uma ferramenta confiável e o próprio sistema executa aquilo que recebeu. É o equivalente digital de entregar a chave ao invasor porque ele apareceu usando um crachá bem impresso.
CAPTCHAs falsos são iscas particularmente eficientes porque a internet treinou o usuário a obedecer verificações sem refletir muito. Selecionar imagens, marcar caixas, copiar códigos e repetir etapas estranhas virou parte normal da navegação. O ClickFix explora essa fadiga: depois de provar tantas vezes que não é um robô, o humano acaba realizando com precisão admirável o trabalho que o malware precisava.
O que o Paste Protect faz na prática
O novo recurso observa o conteúdo enviado ao clipboard por páginas abertas no Opera. Se encontrar comandos ou padrões considerados perigosos, bloqueia a cópia antes que o usuário consiga colá-los em outra parte do sistema. A proteção tenta impedir justamente o estágio que conecta o site malicioso ao terminal, à caixa Executar do Windows ou a outra ferramenta local.
A mudança pode parecer pequena, mas altera a arquitetura da defesa. Em vez de esperar que um comando seja executado para avaliar seu comportamento, o navegador atua sobre a intenção percebida no conteúdo copiado. Isso cria uma camada preventiva em um ponto que normalmente era tratado apenas como recurso de conveniência.
Também existe um ganho educativo. O alerta informa que a página tentou copiar material potencialmente nocivo e recomenda seu fechamento. Muitos usuários desconhecem que um site pode interagir com a área de transferência ou que um texto aparentemente aleatório pode representar uma instrução executável. O bloqueio interrompe a ação, enquanto a mensagem ajuda a explicar por que ela foi interrompida.
Ainda assim, o recurso não transforma o Opera em uma solução completa de segurança. Ele cobre uma etapa específica de uma família específica de ataques. O ClickFix continuará funcionando quando a vítima copiar manualmente um comando exibido em uma imagem, mensagem, documento ou aplicativo que não passe pela análise do navegador. Variações também podem usar outros mecanismos de entrega e instruir a pessoa a baixar arquivos ou executar ferramentas de maneiras diferentes. A própria evolução da técnica mostra que criminosos adaptam rapidamente a isca quando uma etapa começa a ser bloqueada.
O navegador passa a vigiar uma área antes considerada neutra
A área de transferência sempre foi tratada como uma pequena memória temporária entre duas ações do usuário. Copiar e colar parecia um gesto neutro, sem a mesma percepção de risco associada a baixar um executável ou instalar uma extensão. O crescimento do ClickFix mostra que essa neutralidade acabou.
Quando páginas conseguem inserir ou substituir conteúdo no clipboard, o navegador deixa de ser apenas o local onde a fraude aparece. Ele se torna o ponto por onde a instrução maliciosa atravessa a fronteira até o sistema operacional. A resposta do Opera é reconhecer que controlar essa passagem também faz parte da segurança do navegador.
Essa mudança pode influenciar Chrome, Edge, Firefox, Brave e outros concorrentes. Mesmo que adotem abordagens diferentes, será difícil continuar tratando comandos copiados como texto comum enquanto campanhas reais usam esse mecanismo para distribuir malware. A inovação mais importante talvez não seja o recurso isolado, mas a criação de uma nova expectativa: navegadores modernos deveriam avisar quando uma página tenta transformar o clipboard em veículo de execução.
Quem será impactado primeiro
Usuários menos familiarizados com ferramentas de sistema são o público mais evidente, porque podem seguir instruções falsas acreditando estar concluindo uma verificação legítima. Entretanto, profissionais técnicos também aparecem entre os alvos mais vulneráveis. Desenvolvedores, administradores e analistas copiam comandos de documentação, fóruns e repositórios com frequência, o que torna a ação mais natural e reduz a chance de estranhamento.
Empresas podem obter um benefício relevante caso o mecanismo seja incorporado a ambientes gerenciados. O ClickFix costuma funcionar com os privilégios da pessoa conectada, e uma conta com permissões elevadas pode transformar um comando simples em comprometimento amplo. Bloquear a cópia reduz a probabilidade inicial, mas políticas de menor privilégio e monitoramento de execução continuam essenciais.
O recurso também pressiona equipes de segurança a olhar além do download tradicional. Filtros de e-mail, bloqueio de anexos e análise de executáveis continuam importantes, mas um ataque pode chegar como texto copiado de uma página. A fronteira entre conteúdo e código fica cada vez menos clara quando o usuário consegue transformar um no outro com dois atalhos de teclado.
O que pode dar errado
O primeiro desafio são os falsos positivos. Documentações técnicas, fóruns de programação, ferramentas administrativas e páginas de suporte publicam comandos legítimos o tempo todo. Se o Opera bloquear conteúdo seguro com frequência excessiva, usuários avançados começarão a ignorar avisos, autorizar sites indiscriminadamente ou desativar o recurso. Uma proteção que interrompe demais acaba treinando o público a contorná-la.
O segundo risco é a falsa sensação de segurança. O Paste Protect pode impedir uma sequência maliciosa de chegar ao clipboard, mas não verifica todas as ações realizadas fora do navegador. Um usuário ainda pode digitar manualmente uma instrução, copiar de outro aplicativo, baixar um instalador ou conceder permissões depois de receber outra isca. Segurança baseada em uma única barreira costuma funcionar até o momento em que o atacante muda de porta.
O terceiro problema está na classificação. A Opera informa que verifica ameaças e comandos perigosos, mas não detalha publicamente toda a lógica usada para reconhecer esses conteúdos. Regras muito rígidas podem gerar bloqueios desnecessários; regras muito específicas podem ser contornadas por ofuscação. Criminosos costumam fragmentar, codificar ou modificar comandos justamente para evitar sistemas de detecção.
O quarto risco é o uso da opção de substituição. Permitir “copiar mesmo assim” é importante para não bloquear administradores e desenvolvedores, mas também preserva a possibilidade de a engenharia social convencer a vítima a superar o próprio alerta. Sites maliciosos podem adaptar suas instruções e dizer que o aviso é esperado, ensinando o usuário a autorizar a operação. O navegador cria atrito; não elimina persuasão.
A ameaça não termina na área de transferência
O crescimento de ataques baseados em instruções revela uma mudança mais ampla na segurança digital. Durante anos, navegadores foram protegidos contra códigos que tentavam agir diretamente sobre o sistema. Agora, uma parte relevante das campanhas tenta agir sobre a pessoa, usando a interface para transformar o usuário em executor.
Essa mesma lógica aparece na segurança de agentes de inteligência artificial. Em ataques de prompt injection, uma página inclui instruções ocultas que o agente interpreta como comandos. No ClickFix, o alvo é humano; na injeção de prompt, o alvo é o modelo. Em ambos os casos, conteúdo não confiável atravessa a fronteira e passa a comandar uma entidade com acesso a ferramentas. Pesquisadores já observam ataques indiretos contra agentes em ambientes reais, incluindo tentativas de provocar vazamento de dados e ações não autorizadas.
O Opera, curiosamente, enfrenta as duas frentes. A empresa desenvolve recursos agentivos no Opera Neon e já precisou corrigir uma vulnerabilidade de prompt injection divulgada em 2025. Isso mostra que o navegador do futuro terá de proteger simultaneamente o usuário contra páginas maliciosas e sua própria inteligência artificial contra instruções escondidas nessas páginas.
O que ninguém ainda está discutindo
O ponto menos discutido é que o navegador começa a assumir responsabilidade pelo significado do conteúdo. Historicamente, ele verificava certificados, isolava abas, bloqueava downloads suspeitos e impedia scripts de ultrapassarem determinados limites. Com o Paste Protect, passa também a interpretar se aquilo que está sendo copiado parece perigoso.
Essa mudança é conceitualmente importante. Texto não é mais tratado apenas como texto; pode ser considerado código potencial dependendo do destino e da estrutura. À medida que navegadores ganham IA, automação e capacidade agentiva, essa análise tende a se expandir para formulários, mensagens, documentos e ações sugeridas por páginas.
Também existe uma disputa sobre onde a segurança deve acontecer. O sistema operacional poderia bloquear a execução, o antivírus poderia identificar o comportamento, a empresa poderia retirar privilégios e o navegador poderia impedir a cópia. A melhor resposta não é escolher apenas uma camada, mas combiná-las. O Paste Protect é valioso justamente porque adiciona uma barreira cedo, antes que o usuário transforme uma fraude visual em ação local.
Há ainda uma consequência competitiva. Segurança nativa pode se tornar argumento de escolha de navegador, não apenas item invisível de infraestrutura. Opera já utiliza VPN, bloqueador de anúncios e ferramentas de privacidade como diferenciais. Ao incorporar uma proteção que concorrentes ainda não destacam, tenta transformar uma ameaça emergente em vantagem de produto. A iniciativa é legítima, mas deve ser avaliada por resultados independentes, não apenas pela apresentação da fabricante.
Análise PixBugTech
A leitura da PixBugTech é que o Paste Protect ataca um problema real no ponto correto. O ClickFix funciona porque existe um intervalo perigoso entre o site copiar um comando e o sistema executá-lo. Ao bloquear a transferência, o Opera quebra a corrente antes que malware, scripts e ferramentas externas entrem em ação.
O recurso também é um exemplo de boa segurança por padrão. Usuários não deveriam precisar conhecer PowerShell, clipboard APIs ou cadeias de malware para perceber que uma página de CAPTCHA não tem motivo legítimo para pedir a execução de comandos no computador. O navegador possui mais contexto técnico e pode intervir antes.
Mas a inovação precisa permanecer em perspectiva. O Opera não tornou o ClickFix impossível e não substituiu antivírus, atualizações, controle de privilégios ou desconfiança diante de instruções estranhas. Ele colocou um guarda em uma passagem que estava praticamente sem vigilância. Isso é importante, mas o prédio continua tendo outras entradas.
O passo seguinte será descobrir se o sistema reconhece ataques novos sem bloquear o trabalho legítimo. Segurança útil precisa ser firme com o criminoso e quase invisível para o usuário comum. Se o Paste Protect encontrar esse equilíbrio, concorrentes provavelmente adotarão mecanismos semelhantes. Se gerar alertas demais, poderá se tornar mais uma janela que todos fecham automaticamente exatamente o comportamento que tornou o ClickFix tão eficiente.
Conclusão
O Paste Protect chega ao Opera One em modo Early Bird com a proposta de bloquear comandos suspeitos antes que páginas maliciosas consigam colocá-los na área de transferência. A ferramenta também avisa o usuário, permite examinar o conteúdo e recomenda fechar o site envolvido. A Opera afirma ser o primeiro grande navegador a oferecer essa defesa de maneira nativa.
A proteção responde ao crescimento do ClickFix, técnica que usa CAPTCHAs falsos, erros simulados e instruções convincentes para fazer a própria vítima executar código malicioso. Campanhas desse tipo já foram associadas a roubo de informações, instalação de ferramentas remotas e distribuição de diferentes famílias de malware.
O recurso não elimina a engenharia social, mas muda o equilíbrio ao interromper uma etapa crítica. Pela primeira vez, o navegador não pergunta apenas se o site é seguro. Ele também começa a perguntar se aquilo que o site quer colocar nas mãos do usuário deveria sair dali.
Na internet atual, até copiar e colar precisa de segurança própria. A conveniência continua sendo Ctrl+C e Ctrl+V; o problema é descobrir quem escreveu o que existe entre os dois.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)