noticias
PixBugTech aceita o desafio hacker: entramos em uma máquina vulnerável, seguimos duas rotas de ataque e chegamos ao root
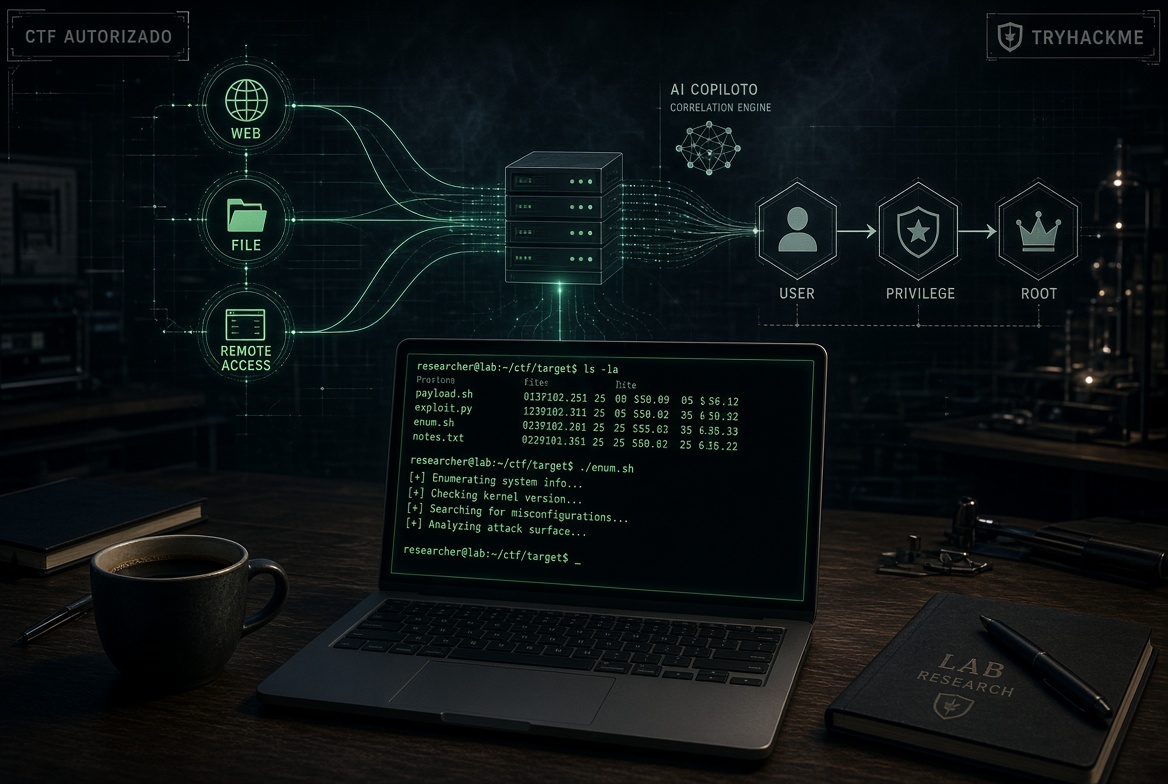
**Categoria editorial:** Segurança Digital / Inteligência Artificial
PixBugTech aceita o desafio hacker: entramos em uma máquina vulnerável, seguimos duas rotas de ataque e chegamos ao root
**Linha fina:** Thiago Ciarlini, encarou o Brooklyn Nine Nine, laboratório autorizado do TryHackMe, para colocar à prova enumeração, Linux, esteganografia, credenciais, escalada de privilégios e uma nova variável no jogo: inteligência artificial trabalhando ao lado do analista.
**Meta description:** PixBugTech encara um CTF do TryHackMe e mostra como enumeração, senhas fracas, esteganografia, Linux e IA podem formar uma cadeia completa de ataque.
**Slug:** `pixbugtech-desafio-hacker-tryhackme-brooklyn-nine-nine`
Matéria completa
Tem dias em que escrever sobre segurança digital olhando vulnerabilidades de fora não é suficiente.
Você lê relatórios, acompanha incidentes, analisa CVEs, observa empresas explicando depois do desastre que “determinadas credenciais podem ter sido comprometidas” e acaba ficando com aquela pergunta inevitável: diante de uma máquina desconhecida, sem roteiro dizendo onde está a falha, quanto tempo levaríamos para reconstruir o caminho de um atacante?
Resolvi descobrir.
Eu sou **Thiago Ciarlini, da PixBugTech**, e desta vez a proposta foi tirar a redação da confortável posição de quem observa e entrar em um laboratório no papel ofensivo.
Nada de atacar servidor de empresa.
Nada de testar IP aleatório encontrado na internet.
Nada de “vamos ver se funciona” em infraestrutura de terceiros.
O ambiente escolhido foi o **TryHackMe**, plataforma criada justamente para treinamento prático em cibersegurança, utilizando máquinas deliberadamente vulneráveis e isoladas para que participantes possam testar reconhecimento, exploração e escalada de privilégios dentro de um espaço autorizado.
O desafio foi o **Brooklyn Nine Nine**.
A regra era bastante simples.
A plataforma colocaria uma máquina à nossa frente.
Nós precisaríamos entendê-la.
Primeiro localizar a bandeira de usuário.
Depois chegar ao nível máximo de privilégio do sistema e encontrar a bandeira de root.
Nenhum roteiro detalhado.
Nenhuma seta dizendo “clique aqui para invadir”.
E exatamente por isso o exercício ficou interessante.
Porque segurança ofensiva não começa quando você executa uma ferramenta.
Começa muito antes.
Começa quando você decide **o que precisa descobrir**.
Primeira etapa: antes de explorar qualquer coisa, é preciso construir um mapa
Ao iniciar o laboratório, recebemos um endereço de rede temporário representando nosso alvo.
A primeira tentação de quem começa em segurança ofensiva costuma ser procurar imediatamente uma vulnerabilidade.
Eu prefiro outro caminho.
Primeiro quero saber se o alvo existe.
Depois quero saber o que ele oferece.
Só então pergunto onde pode estar o problema.
Confirmada a comunicação com a máquina, começamos a enumerar sua superfície.
Essa palavra — **enumeração** — vai aparecer várias vezes porque ela é uma das bases do trabalho.
Uma máquina conectada à rede não é simplesmente “um servidor”.
É um conjunto de portas.
Cada porta pode representar um serviço.
Cada serviço possui uma implementação.
Cada implementação possui uma configuração.
E cada configuração pode conter versões antigas, credenciais ruins, permissões excessivas ou comportamentos inesperados.
Nosso reconhecimento inicial revelou três portas importantes.
Uma destinada a transferência de arquivos por **FTP**.
Outra oferecendo acesso remoto por **SSH**.
E uma terceira entregando conteúdo por **HTTP**, portanto um servidor web.
Pronto.
O IP deixou de ser apenas quatro números.
Agora tínhamos três possíveis superfícies de investigação.
O mapa inicial
**Porta 21 — FTP**
Serviço destinado à transferência de arquivos.
Perguntas importantes: exige autenticação? Aceita acesso anônimo? Quais arquivos disponibiliza? Possui informação sensível?
**Porta 22 — SSH**
Acesso remoto ao sistema operacional.
Perguntas: quais usuários existem? Há autenticação fraca? O serviço está atualizado? Uma credencial encontrada em outro lugar funciona aqui?
**Porta 80 — HTTP**
Servidor web.
Perguntas: o que a página entrega? Que tecnologia está rodando? Há comentários no código? Diretórios ocultos? Arquivos esquecidos? Informações dentro das imagens?
Não tínhamos explorado absolutamente nada.
Mas já tínhamos um plano.
O servidor web: quando uma página vazia fala demais
Comecei pela web.
Ao abrir diretamente o endereço da máquina no navegador, o servidor entregava uma página extremamente simples.
Nada de autenticação.
Nada de painel administrativo.
Nenhuma API visível.
Nenhum formulário pedindo para ser maltratado por um pentester.
Só uma página básica e uma imagem.
Esse é o momento em que muita gente simplesmente conclui:
“Não tem nada aqui.”
Só que aplicações web possuem duas interfaces.
Uma é aquilo que o usuário vê.
A outra é aquilo que o navegador recebe.
Fui olhar a segunda.
O código HTML era reduzido, mas continha uma pista deliberadamente colocada pelo próprio CTF: uma referência à **esteganografia**.
Aquilo mudava o significado da imagem exibida na página.
Esteganografia: esconder informação sem parecer que existe informação
Criptografia e esteganografia são frequentemente tratadas como se fossem a mesma coisa.
Não são.
Criptografia tenta tornar uma mensagem incompreensível para quem não possui a chave.
Esteganografia tenta esconder o próprio fato de que existe uma mensagem.
Imagine uma fotografia aparentemente comum.
Ela abre normalmente.
Você enxerga pessoas, cenário, cores.
Mas determinados bits daquele arquivo carregam outro conteúdo.
Pode ser um texto.
Uma chave.
Uma credencial.
Outro arquivo.
Para qualquer pessoa olhando a imagem, nada chama atenção.
Para quem sabe que existe algo escondido ali, a fotografia passa a ser um contêiner.
A pista no código da página praticamente gritava:
“Investigue esta imagem.”
Baixamos o arquivo para uma análise local.
Metadados convencionais não revelaram nada particularmente interessante.
Nome, resolução, informações do arquivo.
Nenhuma senha escrita educadamente no campo “autor”.
Era hora de investigar outra camada.
Mas antes de mergulhar na esteganografia, mantive uma regra metodológica: **não se apaixonar pela primeira hipótese**.
Uma pista pode levar ao objetivo.
Também pode consumir meia hora enquanto existe uma porta completamente aberta dois serviços ao lado.
Antes da imagem, fomos perguntar ao servidor web o que mais existia
Uma aplicação web pode possuir centenas de recursos que não aparecem em sua página inicial.
Diretórios administrativos.
Arquivos de configuração.
Backups.
Painéis.
Rotas antigas.
Arquivos `.txt`.
Endpoints esquecidos.
O fato de não existir link para algo não significa que aquele conteúdo não esteja disponível.
É aí que entram as **wordlists**.
Uma wordlist é, essencialmente, uma coleção de nomes prováveis.
Em vez de testar manualmente:
`/admin`
`/login`
`/backup`
`/config`
`/old`
e centenas de outras possibilidades, ferramentas especializadas conseguem automatizar essa enumeração.
Mas novamente a ferramenta é a parte menos interessante.
O importante são as respostas.
Se uma rota retorna **404**, o servidor informa que aquele recurso não foi encontrado.
Se retorna **403**, a história muda.
Significa que há algo ali, mas você não possui permissão para acessá-lo.
Se aparece **200**, encontrou conteúdo.
Um teste de diretórios não é simplesmente uma corrida para encontrar uma página secreta.
É um processo de inferência a partir do comportamento HTTP.
No Brooklyn Nine Nine, esse caminho não entregou sozinho a solução que procurávamos.
Então voltamos ao mapa.
Havia dois outros serviços esperando.
FTP: a porta que entregou muito mais do que arquivos
Servidores FTP ainda aparecem em inúmeras infraestruturas porque são simples, antigos e cumprem bem uma função específica: mover arquivos.
O problema começa quando simplicidade vira permissividade.
Ao testar o serviço do laboratório, descobrimos que ele aceitava **acesso anônimo**.
Isso significa que não era necessário possuir a conta nominal de um usuário para entrar naquela área.
Em determinados ambientes públicos isso pode ser intencional.
Em infraestrutura interna, frequentemente significa exposição desnecessária.
Entramos.
Listamos os arquivos.
Havia um pequeno documento de texto.
E aquele arquivo mudou completamente o exercício.
A mensagem era um recado interno entre personagens do laboratório, avisando a um usuário chamado Jake que sua senha era muito fraca e deveria ser alterada.
Leia novamente o que acabamos de obter sem quebrar nenhuma senha:
um **nome de usuário válido**;
a confirmação de que esse usuário utiliza uma **senha considerada fraca**;
e outro serviço aberto, o SSH, justamente esperando uma combinação de usuário e senha.
Isso é o que chamamos de **encadeamento de informações**.
Isoladamente, o arquivo parece inofensivo.
Colocado ao lado do SSH aberto, torna-se quase um convite para formular uma hipótese.
Jake possui acesso remoto?
E sua senha é realmente tão ruim quanto o bilhete sugere?
A força bruta não é sofisticada. Esse é justamente o problema.
Em um CTF autorizado, podemos testar a hipótese diretamente.
Uma lista de palavras e padrões de senha é entregue a uma ferramenta que tenta autenticar sucessivamente até encontrar uma combinação válida ou esgotar as possibilidades.
Esse tipo de ataque é chamado de **brute force** ou, dependendo da abordagem, ataque de dicionário.
Existe uma tendência de tratar isso como técnica primitiva.
E ela realmente é.
Só que uma técnica não deixa de funcionar porque ficou velha.
Senhas humanas continuam apresentando padrões.
Nomes.
Datas.
Sequências.
Palavras populares.
Teclado.
Times.
Filhos.
Animais.
Combinações previsíveis.
Uma lista construída a partir de milhões de credenciais conhecidas consegue explorar exatamente esse comportamento.
No laboratório, a pista estava correta.
A senha de Jake caiu rapidamente.
Agora tínhamos uma credencial válida de sistema.
Isso era bem mais importante do que qualquer exploit exótico.
O ataque que parece um login normal
Usando a combinação descoberta, iniciamos uma sessão SSH.
A máquina perguntou pelo usuário.
Informamos Jake.
Pediu a senha.
Entregamos a senha correta.
A sessão abriu.
É isso.
Sem malware.
Sem buffer overflow.
Sem vulnerabilidade zero-day.
Sem nenhuma animação verde digna de filme de hacker dos anos 1990.
O servidor simplesmente autenticou um usuário legítimo.
Essa situação é particularmente importante para empresas porque, do ponto de vista de muitos sistemas de monitoramento, o início do comprometimento pode parecer exatamente uma operação normal.
O atacante não “quebrou” a porta.
Ele encontrou a chave.
A primeira bandeira: agora precisávamos entender o Linux por dentro
Dentro da máquina, a natureza do trabalho mudou.
Até aquele momento estávamos olhando o sistema de fora.
Agora éramos um usuário do Linux.
Começou uma nova enumeração.
Quem somos?
Quais diretórios podemos abrir?
Que outros usuários existem?
Quais arquivos são legíveis?
Quais processos estão ativos?
Que grupos essa conta integra?
Que comandos podem ser executados com privilégios adicionais?
O sistema possuía múltiplas contas.
Ao navegar pelos diretórios dos usuários, encontramos a primeira bandeira do CTF na área pertencente a Holt.
Objetivo número um concluído.
Mas aquilo representava apenas acesso de usuário.
O verdadeiro desafio era chegar ao **root**.
Root não é apenas “mais um usuário”
Em sistemas Unix e Linux, root representa o nível máximo de privilégio.
Um usuário comum encontra barreiras.
Root praticamente define as barreiras.
Ele pode ler arquivos restritos.
Modificar configurações.
Criar e remover usuários.
Alterar serviços.
Interferir em processos.
Trocar permissões.
E, em muitos cenários, apagar os rastros deixados pelo próprio comprometimento.
É por isso que, depois de obter um primeiro acesso, uma das principais perguntas de um atacante é:
**Como subir daqui?**
Esse processo recebe o nome de **Privilege Escalation**, ou escalada de privilégios.
A permissão aparentemente inocente
Uma das primeiras verificações em sistemas Linux é descobrir quais programas determinado usuário pode executar através de `sudo`.
`sudo` é o mecanismo que permite executar determinadas ações com privilégios superiores.
Corretamente configurado, é fundamental para administração segura.
Mal configurado, pode ser o equivalente digital a entregar uma chave do prédio inteiro porque alguém precisava abrir a sala do almoxarifado.
No nosso caso, Jake possuía permissão para executar com privilégio administrativo um utilitário chamado `less`.
Para quem utiliza Linux no dia a dia, isso parece quase engraçado.
`less` é um visualizador de texto.
Você abre um arquivo grande.
Navega pelas linhas.
Pesquisa conteúdo.
Fecha.
Como diabos isso pode entregar um servidor?
A resposta está em uma regra de segurança extremamente importante:
**a função principal de um software não define todas as coisas que ele consegue fazer.**
O `less` possui mecanismos que podem interagir com comandos do sistema.
Executado como usuário comum, esses comandos herdam as limitações do usuário.
Executado como root…
a história muda completamente.
Da leitura de texto para uma shell administrativa
A configuração do CTF permitia que Jake iniciasse o programa com privilégios máximos.
Dentro daquele processo privilegiado, era possível acionar funcionalidade capaz de iniciar um shell.
E quando um processo rodando como root cria outro processo, esse novo processo pode herdar os mesmos privilégios.
O visualizador de texto virou uma ponte.
Jake virou root.
A máquina estava completamente comprometida.
Entramos no diretório administrativo.
Localizamos a segunda bandeira.
Desafio terminado.
Ou quase.
Porque havia outra coisa incomodando.
A pista de esteganografia continuava lá.
E se tivéssemos escolhido a outra estrada?
O próprio Brooklyn Nine Nine foi construído com mais de uma rota planejada.
Já havíamos comprometido o servidor por FTP, credencial fraca e `sudo`.
Mas eu queria entender a segunda cadeia.
Voltamos então para a imagem encontrada no site.
Sabíamos que existia alguma informação escondida ali.
As primeiras inspeções simples não mostravam conteúdo útil.
Isso não significava que a pista estivesse errada.
Significava que havia uma barreira adicional.
O conteúdo esteganográfico estava protegido.
Novamente surgiu a mesma discussão de senhas.
E novamente o laboratório permitia testar combinações até encontrar a proteção utilizada.
Quando a camada foi finalmente aberta, a imagem revelou uma informação extremamente sensível:
credenciais associadas a outro usuário do sistema.
Agora possuíamos uma segunda entrada.
Rota dois: a mesma máquina, um usuário diferente
Com as credenciais obtidas da imagem, testamos novamente o SSH.
Autenticação aceita.
Entramos como Holt.
A diferença agora era fascinante.
Mesmo servidor.
Mesmo sistema operacional.
Mesmo objetivo.
Mas outra conta significava **outra superfície de privilégios**.
Ao enumerar o que Holt podia executar com `sudo`, surgiu um segundo programa autorizado com privilégios elevados.
Desta vez, um editor de texto.
O `nano`.
Novamente parece completamente inofensivo.
Mas editores podem fazer muito mais do que inserir letras.
Podem carregar arquivos.
Abrir recursos.
Acionar comandos.
Interagir com o ambiente.
Quando um programa com essas capacidades é executado como root, qualquer função que escape da finalidade inicial merece ser analisada com enorme cuidado.
A configuração novamente permitiu transformar uma ferramenta cotidiana em uma via de escalada.
Resultado:
root pela segunda vez.
Dois usuários.
Duas permissões perigosas.
Duas cadeias.
Uma mesma conclusão.
O que o laboratório realmente estava ensinando
É fácil terminar um CTF, pegar as duas flags e pensar:
“Legal. Máquina hackeada.”
Essa é provavelmente a parte menos interessante.
O Brooklyn Nine Nine é didático justamente porque apresenta vários problemas extremamente compreensíveis.
Nenhum deles exige uma tese de doutorado em exploração de memória.
Falha 1: superfície desnecessariamente exposta
FTP, SSH e web estavam disponíveis simultaneamente.
Isso não significa que os três serviços sejam inseguros.
Significa que cada serviço precisa justificar sua existência, sua exposição e sua configuração.
Falha 2: acesso anônimo
O FTP permitia entrada sem credencial individual.
Essa configuração disponibilizou informação interna.
Falha 3: vazamento de contexto
O arquivo exposto não continha diretamente uma senha.
Continha algo talvez pior:
informação suficiente para orientar o próximo ataque.
Falha 4: senha fraca
O usuário avisado de que utilizava uma senha ruim continuava utilizando uma senha ruim.
Falha 5: reutilização do contexto em outro serviço
O usuário identificado tornou-se imediatamente candidato para autenticação SSH.
Falha 6: informação escondida não é informação protegida
A segunda rota colocou credencial dentro de uma imagem por esteganografia.
Esconder não equivale a proteger.
Falha 7: `sudo` excessivamente permissivo
Dois usuários possuíam ferramentas capazes de fazer mais do que a finalidade aparentemente permitida.
Falha 8: capacidade secundária ignorada
`less` e `nano` não foram criados como ferramentas de invasão.
Mas permissões administrativas mudaram completamente o risco associado a eles.
O laboratório inteiro pode ser resumido assim:
**nenhuma tecnologia precisou falhar de maneira espetacular. Bastou que várias decisões ruins funcionassem exatamente como configuradas.**
E então coloquei inteligência artificial no meio da operação
Queria que esse desafio da PixBugTech tivesse uma diferença em relação a um walkthrough tradicional.
2026 não é 2016.
Hoje, qualquer análise séria sobre ofensiva e defensiva precisa considerar a presença de modelos de inteligência artificial.
Então trouxe IA para dentro do processo.
Mas não como “hackeie esta máquina”.
Essa seria uma demonstração ruim.
Eu queria saber se um modelo poderia atuar como **copiloto de pentest**.
A função da IA foi ajudar a organizar evidências.
Uma porta aparece.
O modelo ajuda a classificar possibilidades.
Um banner entrega uma versão.
A IA pode lembrar quais perguntas precisam ser feitas.
Um usuário possui determinado privilégio.
O modelo consegue explicar por que aquela permissão merece investigação.
Uma saída enorme de terminal aparece.
A IA ajuda a separar ruído de informação relevante.
A mudança é menos cinematográfica e muito mais importante.
O gargalo histórico do hacking sempre foi conhecimento + tempo
Um profissional experiente não precisa saber absolutamente tudo de memória.
Ele precisa saber reconhecer sinais e descobrir rapidamente aquilo que não lembra.
Historicamente isso significava:
abrir documentação;
pesquisar fóruns;
consultar manuais;
comparar versões;
lembrar sintaxe;
procurar referências;
testar;
voltar para a documentação;
interpretar o erro;
tentar outra coisa.
Modelos de linguagem comprimem parte desse ciclo.
Você pode entregar a saída de uma ferramenta e perguntar:
“Quais elementos aqui realmente merecem investigação?”
Pode fornecer uma configuração e pedir:
“Quais riscos essa combinação produz?”
Pode pedir comparação entre duas hipóteses.
Isso não significa que a IA tenha virado hacker.
Significa que o tempo entre **observar → formular hipótese → testar** ficou menor.
Muito menor.
O problema: isso funciona para os dois lados
Aqui surge uma das discussões mais importantes desta matéria.
A IA que ajuda o analista defensivo também ajuda o atacante.
Um criminoso não precisa utilizar um modelo para desenvolver um zero-day revolucionário.
Basta economizar tempo.
Se antes ele investigava dez servidores por dia, talvez consiga analisar cinquenta.
Se antes abandonava uma máquina por não compreender determinada tecnologia, agora consegue obter contexto em segundos.
Se antes precisava dominar sintaxes diferentes, a IA pode ajudar a traduzi-las.
Se antes uma mensagem de erro aparentemente insignificante passava despercebida, um modelo pode apontar:
“Isso indica que o recurso existe, mas está protegido.”
A inteligência artificial não precisa tornar ataques magicamente mais sofisticados para mudar a segurança digital.
Basta tornar ataques medianos **mais rápidos, mais baratos e mais escaláveis**.
IA sem conhecimento também pode acelerar erros
Existe, porém, um detalhe importante que raramente aparece nas demonstrações mais entusiasmadas.
Modelos erram.
Confundem parâmetros.
Inventam opções.
Misturam versões.
Tratam um comportamento de determinada distribuição Linux como universal.
Podem sugerir uma exploração incompatível com o serviço existente.
Podem interpretar uma pista de CTF como se fosse vulnerabilidade real.
É por isso que usar IA em segurança sem compreender segurança é como utilizar um copiloto que fala com enorme convicção mesmo quando perdeu o mapa.
Quando funciona, economiza tempo.
Quando erra e ninguém percebe, economiza o tempo necessário para você fazer uma besteira.
No nosso exercício, cada recomendação precisava passar por uma pergunta humana:
**Isso faz sentido diante das evidências que realmente temos?**
Essa talvez seja a habilidade mais importante da nova geração de profissionais de tecnologia.
Não saber apenas perguntar à IA.
Saber discordar dela.
O ataque real não acontece em etapas bonitinhas
Materiais didáticos costumam dividir pentest em fases.
Reconhecimento.
Enumeração.
Exploração.
Acesso inicial.
Pós-exploração.
Escalada.
Persistência.
Relatório.
É uma organização útil para estudar.
Na prática, entretanto, o processo é muito mais circular.
Você enumera.
Encontra uma pista.
Volta para a web.
Descobre um usuário.
Reanalisa SSH.
Consegue acesso.
Olha permissões.
Volta para os arquivos.
Encontra outro usuário.
Reconsidera aquilo que havia ignorado vinte minutos antes.
O desafio mostrou exatamente isso.
O processo não é uma escada.
É uma investigação.
E se aquilo fosse um servidor de produção?
É aqui que o exercício deixa de ser brincadeira.
Troque a bandeira `user.txt` por uma pasta de contratos.
Troque `root.txt` por credenciais de banco de dados.
Troque o bilhete sobre Jake por um arquivo esquecido contendo nome de funcionário.
Troque a imagem com uma senha escondida por backup antigo.
Troque o servidor do CTF por uma VPS real.
O caminho deixa de parecer tão simpático.
Com acesso root, um invasor poderia potencialmente:
copiar bases de dados;
capturar credenciais;
modificar serviços;
instalar persistência;
alterar páginas;
criar usuários ocultos;
interceptar aplicações;
apagar logs;
utilizar o servidor para movimentação lateral;
ou simplesmente destruir o ambiente.
A partir daí, o problema deixa de ser “uma máquina foi invadida”.
Passa a ser:
**em que mais essa máquina confiava?**
Porque servidores raramente vivem sozinhos.
Segurança também é uma história de confiança
Um servidor confia em usuários.
Usuários confiam em arquivos.
Aplicações confiam em serviços.
Serviços confiam em permissões.
Máquinas confiam em outras máquinas.
Administradores confiam em configurações antigas.
E às vezes ninguém lembra exatamente por que determinada permissão existe.
É aí que a segurança se deteriora.
No Brooklyn Nine Nine, `less` precisava realmente rodar como root para Jake?
`nano` precisava ser executado como root por Holt?
FTP precisava aceitar usuário anônimo?
Aquela informação precisava estar disponível?
A resposta do ponto de vista defensivo provavelmente é não.
Então por que estava?
Porque sistemas acumulam decisões.
E decisões acumulam risco.
O privilégio mínimo continua sendo uma das melhores defesas
Existe um princípio clássico chamado **least privilege**, ou privilégio mínimo.
Cada usuário, serviço ou processo deve possuir apenas as permissões estritamente necessárias para executar sua função.
Nem uma a mais.
No papel parece óbvio.
Na prática, é inconveniente.
É mais fácil dar permissão ampla e fazer o sistema funcionar.
Mais rápido adicionar o usuário ao `sudo`.
Mais simples liberar uma pasta.
Mais cômodo manter um serviço aberto “porque talvez alguém precise”.
Até que alguém realmente precise.
Só que esse alguém é o atacante.
Uma vulnerabilidade crítica pode ser feita de falhas pequenas
Esse foi, para mim, o maior ensinamento técnico do exercício.
Equipes de segurança adoram números.
CVSS 9.8?
Corrige imediatamente.
CVSS 4.0?
Entra na fila.
Mas atacantes não enxergam vulnerabilidades isoladas.
Enxergam caminhos.
Uma exposição de informação de severidade baixa pode revelar um usuário.
Uma senha ruim transforma o usuário em acesso.
Uma permissão inadequada transforma acesso em root.
Você pode ter três problemas classificados individualmente como moderados e terminar com comprometimento total.
A matemática do atacante não é simplesmente:
**qual é a vulnerabilidade mais grave?**
É:
**quais vulnerabilidades consigo conectar?**
Análise da equipe
Depois de percorrer as duas rotas do Brooklyn Nine Nine, uma coisa fica bastante clara: laboratórios como o TryHackMe são muito mais úteis quando deixamos de tratá-los como caça à bandeira.
A flag é só um marcador.
O conhecimento está na cadeia.
Eu poderia terminar esta matéria dizendo que “hackeamos uma máquina e conseguimos root”.
Seria verdade.
Também seria superficial.
O que realmente aconteceu foi mais interessante.
Primeiro transformamos um endereço IP em uma superfície de ataque.
Depois transformamos respostas de serviços em informações.
Transformamos informações em hipóteses.
Hipóteses em credenciais.
Credenciais em acesso.
Acesso em enumeração local.
Enumeração em privilégio.
Privilégio em controle total.
E fizemos isso por dois caminhos independentes dentro da mesma máquina.
No primeiro, um serviço permissivo expôs informação suficiente para direcionar um ataque contra uma credencial ruim.
No segundo, uma pista dentro da aplicação web levou a conteúdo escondido em uma imagem e, novamente, a uma credencial.
Ambos convergiram no mesmo problema estrutural:
**permissões administrativas perigosas.**
Isso é pentest.
Não é apertar um botão.
É conectar evidências.
A IA muda esse trabalho, mas não muda o princípio
A inteligência artificial conseguiu tornar algumas partes do processo mais rápidas.
Ajudou na interpretação.
Ajudou na documentação.
Ajudou a organizar hipóteses.
E, principalmente, mostrou como o futuro da segurança ofensiva provavelmente será menos dependente de alguém decorar centenas de comandos e mais dependente de alguém compreender sistemas suficientemente bem para dirigir ferramentas inteligentes.
Mas isso não torna conhecimento técnico menos importante.
Torna mais importante.
Quando qualquer pessoa consegue gerar um comando, a diferença passa a ser saber:
por que executá-lo;
quando executá-lo;
o que esperar;
como interpretar a resposta;
e quando não executá-lo.
Esse é o ponto em que ferramenta deixa de ser brinquedo e passa a fazer parte de uma metodologia.
O próximo desafio da PixBugTech
Esta não será a última máquina.
A ideia da PixBugTech é transformar esses laboratórios em uma linha de experimentação editorial.
Não apenas resolver CTFs.
Queremos analisar o que cada exercício ensina sobre sistemas reais.
Separar vulnerabilidade criada para laboratório de configuração que aparece efetivamente em empresas.
Entender onde a IA realmente acelera um pentest.
Testar até onde agentes conseguem trabalhar autonomamente.
Comparar raciocínio humano e automatizado.
Observar quando o modelo percebe uma pista antes do analista — e quando inventa uma pista que nunca existiu.
Também queremos inverter o jogo.
Depois de comprometer uma máquina, reconstruir sua defesa.
O que precisaríamos mudar para impedir exatamente o ataque que acabamos de realizar?
Bloquear FTP?
Remover acesso anônimo?
Fortalecer autenticação?
Usar chaves SSH?
Aplicar rate limiting?
Revisar `sudoers`?
Implementar MFA onde for possível?
Monitorar autenticações?
Criar alertas de comportamento?
Porque aprender a quebrar um laboratório é divertido.
Aprender por que ele quebrou é útil.
E aprender a reconstruí-lo de maneira que a mesma estratégia deixe de funcionar é onde segurança ofensiva finalmente encontra engenharia.
O placar final
No fim do exercício, conseguimos as duas bandeiras propostas.
Usuário comprometido.
Root alcançado.
As duas rotas principais investigadas.
A máquina deixou de ser desconhecida.
Mas o verdadeiro resultado não cabe no placar do TryHackMe.
Ele aparece na pergunta que fica depois de desligarmos o laboratório:
quantos servidores reais possuem hoje um serviço que ninguém mais usa, uma senha que alguém prometeu trocar, uma permissão administrativa concedida anos atrás e um arquivo aparentemente inocente contendo exatamente a informação que falta para alguém conectar os pontos?
Essa é a parte desconfortável.
Nenhum dos erros encontrados era tecnologicamente impressionante.
E justamente por isso eles são tão bons.
Porque segurança digital raramente perde apenas para gênios.
Às vezes ela perde para alguém persistente, com boas ferramentas, tempo suficiente e uma sequência de pequenas pistas.
Agora acrescente inteligência artificial a essa equação.
O atacante ficou mais rápido.
Nossa defesa também precisa ficar.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis