noticias
Quad9 supera Google e Cloudflare em teste para jogos, mas trocar o DNS não reduz o ping como muita gente imagina
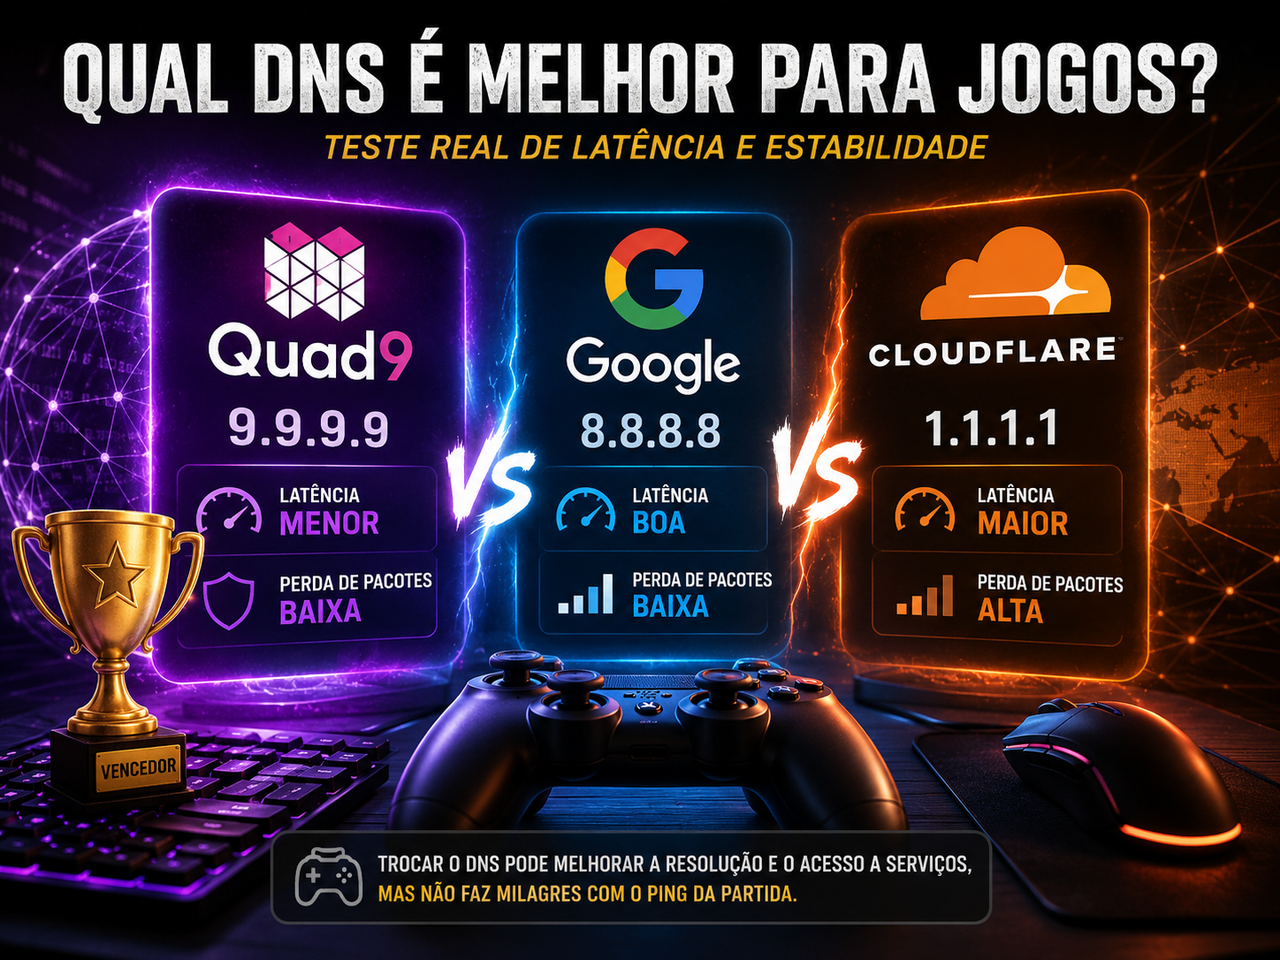
Trocar o servidor DNS costuma aparecer em fóruns, vídeos e comunidades de jogos como uma espécie de ajuste secreto capaz de diminuir o ping, acabar com o lag e transformar qualquer conexão doméstica em uma rede competitiva. Um teste recente publicado pelo MakeUseOf voltou a alimentar essa discussão ao comparar o DNS padrão da operadora com os serviços públicos do Google, da Cloudflare e da Quad9. O resultado surpreendeu porque o vencedor não foi o popular 8.8.8.8 do Google nem o quase onipresente 1.1.1.1 da Cloudflare, mas o menos conhecido Quad9. A conclusão, porém, exige cuidado: o teste mostra que o Quad9 funcionou melhor naquela conexão, naquele local e naquele momento, não que exista um DNS universalmente mais rápido para todos os jogadores.
Segundo os resultados apresentados pelo autor, a Cloudflare registrou 6,7% de perda de pacotes durante a medição, enquanto o Google ficou em 0,7% e o DNS padrão da operadora apresentou 2%. O Quad9 obteve o melhor equilíbrio entre tempo de resposta, estabilidade e ausência de perdas relevantes, tornando-se a escolha adotada ao final do comparativo. Os números são suficientemente expressivos para justificar a troca naquele ambiente específico, sobretudo porque perdas acima de 1% ou 2% já podem produzir falhas perceptíveis em aplicações sensíveis à comunicação em tempo real. Ainda assim, medir o comportamento do caminho até um resolvedor DNS não equivale a medir a rota completa entre o computador e o servidor de uma partida online.
O que o DNS realmente faz antes de uma partida começar
O DNS funciona como uma camada de tradução da internet. Quando um jogo, launcher ou console tenta acessar um endereço como um servidor de autenticação, uma plataforma de distribuição ou uma infraestrutura de matchmaking, o sistema precisa descobrir qual endereço IP está associado àquele nome. O resolvedor DNS recebe a consulta, procura a resposta e devolve o destino que deverá ser acessado. Somente depois dessa etapa a conexão propriamente dita é iniciada.
Um servidor DNS mais rápido pode reduzir o tempo necessário para abrir o launcher, autenticar a conta, carregar listas de servidores, localizar partidas, acessar lojas digitais ou iniciar downloads. Em jogos que fazem consultas frequentes a diferentes domínios, um resolvedor instável também pode provocar erros de login, imagens que não carregam, falhas de conexão e mensagens aparentemente aleatórias de indisponibilidade. O Google reconhece que a latência das consultas DNS pode afetar especialmente serviços que dependem de vários domínios e explica que a distância até o resolvedor, a eficiência do cache e o caminho até os servidores autoritativos influenciam o tempo de resposta.
O que o DNS normalmente não faz é transportar os comandos enviados durante a partida. Depois que o endereço do servidor foi resolvido e a conexão foi estabelecida, o tráfego passa a seguir a rota determinada pela operadora, pelos acordos de interconexão entre redes e pela localização do servidor do jogo. Nesse momento, o ping depende principalmente da distância física, da qualidade do roteamento, do congestionamento, do Wi-Fi, do equipamento doméstico, do bufferbloat e da infraestrutura da publicadora. Trocar o DNS pode melhorar a preparação da conexão, mas dificilmente retirará 30 milissegundos de uma partida que já está conectada ao mesmo servidor pela mesma rota.
Por que o Quad9 pode ter vencido o teste
A Quad9 opera uma rede distribuída por meio de anycast, tecnologia na qual o mesmo endereço IP é anunciado a partir de diferentes pontos do mundo. Em condições ideais, a rede do usuário encaminha a consulta para uma instância geograficamente ou topologicamente próxima. A organização afirma manter mais de 230 clusters de resolução em mais de 110 países, muitos deles instalados próximos a pontos de troca de tráfego, o que pode reduzir a distância entre o usuário e o resolvedor.
Essa arquitetura ajuda a explicar por que a Quad9 pode superar concorrentes maiores em determinadas operadoras. O nome comercial do provedor importa menos do que o caminho efetivamente construído entre a rede do usuário e a infraestrutura do serviço. Uma conexão pode alcançar o 9.9.9.9 por uma rota curta e bem conectada, enquanto o 1.1.1.1 pode ser enviado para um ponto mais distante ou atravessar um enlace congestionado. Em outra cidade, operadora ou horário, a situação pode se inverter completamente.
Estudos acadêmicos já identificaram diferenças de até uma ordem de magnitude entre os tempos de resposta de resolvedores públicos conforme a localização do usuário. Pesquisas também concluíram que nenhum serviço apresenta o melhor desempenho para todos os clientes, recomendando medições periódicas em vez da adoção automática de uma marca específica. Em outras palavras, o vencedor do teste não é necessariamente o maior, o mais famoso ou o que utiliza o endereço IP mais fácil de memorizar.
O resultado da Cloudflare não significa que o 1.1.1.1 seja ruim
A perda de 6,7% registrada pela Cloudflare é alta, mas não deve ser interpretada como um retrato permanente do serviço. O problema pode ter surgido em um ponto específico da rota, na interconexão entre a operadora e a rede da Cloudflare, em congestionamento temporário ou até no tratamento dado a pacotes de teste. Grandes redes também podem priorizar de maneira diferente consultas DNS reais e mensagens usadas por ferramentas de diagnóstico.
A própria Cloudflare mantém o 1.1.1.1 como um resolvedor distribuído globalmente, com suporte a DNS convencional, DNS sobre HTTPS, DNS sobre TLS e mecanismos adicionais de privacidade. A arquitetura utiliza cópias locais de informações da zona raiz para evitar algumas viagens desnecessárias pela rede e diminuir o tempo das consultas. Isso não garante que o serviço será o mais rápido em todas as conexões, mas mostra por que um teste isolado não deve ser convertido em condenação definitiva.
O mesmo raciocínio vale para o Google Public DNS. O serviço utiliza a infraestrutura global da empresa, cache distribuído e balanceamento de tráfego, mas ainda depende da forma como cada operadora brasileira alcança essa infraestrutura. Em algumas redes, o 8.8.8.8 poderá ser o mais estável. Em outras, o DNS da própria operadora estará instalado tão perto do assinante que nenhum serviço público conseguirá superá-lo com consistência.
O DNS também pode mudar para qual servidor de conteúdo o usuário será enviado
Existe uma consequência menos discutida da troca de DNS: o resolvedor pode influenciar a escolha do servidor de uma rede de distribuição de conteúdo. Launchers, lojas e plataformas de jogos utilizam CDNs para distribuir atualizações, texturas, vídeos, instaladores e arquivos de grande volume. Ao responder a uma consulta, o sistema pode direcionar o usuário para um ponto de presença considerado adequado à sua localização.
Isso cria um paradoxo interessante. Um DNS pode responder rapidamente, mas entregar o endereço de um servidor de conteúdo menos eficiente. Outro resolvedor pode levar alguns milissegundos a mais para responder, porém direcionar o usuário para uma CDN com rota melhor e maior velocidade de download. Uma pesquisa publicada em 2025 encontrou bons resultados de latência de resolução para Cloudflare e, em alguns casos, Quad9, mas também observou que a Quad9 apresentou penalidades na escolha de pontos de CDN em três das quatro redes analisadas. O estudo mostra que medir apenas o tempo da consulta DNS não revela necessariamente o desempenho final da conexão.
Nos jogos, isso pode aparecer durante o download de uma atualização, o carregamento de conteúdo adicional ou o acesso a serviços externos. A partida em si talvez permaneça com o mesmo ping, enquanto o launcher passa a abrir mais rapidamente ou uma atualização começa a ser baixada de outro servidor. Essa diferença ajuda a explicar por que algumas pessoas juram que a troca de DNS “melhorou tudo”, enquanto outras não percebem qualquer alteração.
Segurança e privacidade podem ser mais importantes do que alguns milissegundos
O Quad9 não foi criado especificamente para jogadores. Sua principal proposta é combinar resolução pública com bloqueio de domínios associados a malware, phishing, spyware e outras ameaças. O endereço recomendado, 9.9.9.9, utiliza proteção contra domínios maliciosos e validação DNSSEC. O endereço secundário é 149.112.112.112. A organização também oferece DNS sobre HTTPS e DNS sobre TLS para proteger as consultas entre o dispositivo e o resolvedor.
Essa proteção pode ser especialmente útil em computadores nos quais são instalados launchers alternativos, mods, ferramentas auxiliares, servidores comunitários e arquivos distribuídos fora das lojas oficiais. O bloqueio no nível do DNS não substitui antivírus, atualizações de segurança ou cuidado com downloads, mas adiciona uma camada anterior à conexão. Se um programa tentar acessar um domínio conhecido por distribuir malware ou controlar dispositivos infectados, o resolvedor pode se recusar a fornecer o endereço.
A privacidade também merece atenção. Uma consulta DNS pode revelar quais serviços, plataformas e domínios estão sendo acessados, mesmo quando o conteúdo posterior utiliza HTTPS. A Quad9 afirma não registrar endereços IP dos usuários e opera como uma fundação sem fins lucrativos sediada na Suíça. O Google informa que mantém registros temporários com endereços completos por períodos limitados para segurança e combate a abusos, enquanto dados agregados e anonimizados podem permanecer em registros permanentes. A Cloudflare, por sua vez, apresenta o 1.1.1.1 como um serviço projetado com prioridade para privacidade e oferece transporte criptografado das consultas.
A escolha de um DNS, portanto, não deveria ser reduzida a uma corrida de milissegundos. Ela também envolve confiança, retenção de dados, filtragem de ameaças, transparência institucional e compatibilidade com protocolos criptografados.
Quem perceberá diferença primeiro
Os maiores beneficiados tendem a ser usuários cujo provedor utiliza um DNS lento, sobrecarregado ou mal configurado. Nessas situações, a mudança pode deixar a navegação mais responsiva, diminuir falhas de resolução e tornar launchers e serviços online mais consistentes. Também podem existir ganhos em redes móveis, conexões regionais e localidades nas quais um provedor público mantém infraestrutura mais próxima do que a operadora.
Jogadores competitivos que já utilizam uma conexão estável e alcançam rapidamente os servidores de seus jogos provavelmente perceberão pouco ou nenhum ganho durante as partidas. Para esse público, uma conexão por cabo, o controle de uploads em segundo plano, um roteador capaz de administrar filas, a escolha correta da região do servidor e a qualidade da operadora costumam produzir efeitos muito maiores.
A troca também pode ajudar em consoles e dispositivos nos quais o DNS da operadora apresenta falhas, mas não corrige problemas de NAT, portas bloqueadas, CGNAT, Wi-Fi congestionado ou roteamento internacional ruim. Tratar todos esses fenômenos como “problema de DNS” é um diagnóstico confortável, porém frequentemente incorreto.
Como testar sem se enganar
Um teste responsável precisa ser repetido em horários diferentes, porque a internet das 4 horas da manhã não se comporta como a rede doméstica durante o pico noturno. Também é importante comparar consultas com e sem cache, medir tempo médio, variação, falhas e estabilidade, em vez de escolher o serviço que ganhou uma única rodada.
O usuário deve observar separadamente o tempo de resposta do DNS, o ping do servidor do jogo, o jitter e a perda de pacotes durante uma partida real. Um resolvedor pode responder em 10 milissegundos e não alterar absolutamente nada no ping de 70 milissegundos até o servidor do jogo. Também convém testar downloads e autenticação, pois a diferença pode aparecer no launcher ou na CDN, e não dentro da partida.
Outro cuidado envolve configurações conflitantes. O DNS pode estar definido no roteador, no Windows, no navegador, no Android ou em aplicativos que utilizam DNS sobre HTTPS próprio. Alterar apenas o roteador não garante que todos os dispositivos obedecerão à mudança. Em algumas redes, o provedor também pode interceptar consultas DNS tradicionais, tornando o uso de DoH ou DoT necessário para que o resolvedor escolhido seja realmente utilizado.
O que pode dar errado
A filtragem de segurança do Quad9 pode bloquear um domínio legítimo classificado incorretamente como ameaça. Embora falsos positivos sejam relativamente incomuns, eles podem atingir sites pequenos, servidores comunitários ou serviços recém-criados. Nessa situação, o usuário pode acreditar que o jogo está fora do ar quando, na verdade, o endereço foi recusado pelo resolvedor.
Também existe o risco de uma rota hoje eficiente se degradar amanhã. Serviços anycast dependem das decisões de roteamento da internet, que podem mudar após falhas, manutenção ou novos acordos entre operadoras. O DNS mais rápido em um teste não deve ser tratado como uma configuração eterna e intocável.
Outra possibilidade é a troca prejudicar a escolha de servidores de CDN. O usuário pode ganhar alguns milissegundos na consulta e perder velocidade ao ser enviado para um ponto de distribuição menos adequado. É por isso que um benchmark de DNS deve ser entendido como parte do diagnóstico, e não como sentença final sobre a qualidade da conexão.
Análise da equipe PixBugTech
O mérito do teste está em lembrar que Google e Cloudflare não vencem automaticamente apenas por serem as opções mais conhecidas. A Quad9 merece entrar no radar de usuários que buscam estabilidade, proteção contra domínios maliciosos e uma política de privacidade mais restritiva. O resultado também mostra como a internet real é mais regional e imprevisível do que os rankings globais sugerem.
O problema começa quando um resultado local é transformado em promessa universal de redução de ping. DNS não é um túnel mágico até o servidor do jogo, não substitui uma boa operadora e não corrige congestionamento doméstico. Sua influência é maior na resolução de nomes, no acesso aos serviços auxiliares e na escolha de determinadas infraestruturas de conteúdo.
A recomendação mais responsável é testar Quad9, Google, Cloudflare e o DNS padrão da operadora na própria conexão. O melhor resolvedor será aquele que mantiver respostas consistentes, baixa taxa de falhas, boa compatibilidade com os serviços utilizados e uma política de segurança e privacidade aceitável. Em redes modernas, estabilidade vale mais do que uma vitória ocasional por dois ou três milissegundos.
O Quad9 venceu o teste do MakeUseOf e pode, de fato, ser uma excelente escolha. Mas a descoberta mais importante não é que o 9.9.9.9 seja o novo campeão absoluto. É que o melhor DNS depende do lugar onde o usuário está, da operadora que utiliza, do caminho construído pela rede e do tipo de serviço que pretende acessar. Na internet, proximidade técnica quase sempre importa mais do que popularidade.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis