noticias
Rei Charles reúne cúpula da IA enquanto os próprios criadores da tecnologia começam a pedir o freio
Durante anos, a corrida da inteligência artificial funcionou sob uma regra simples: modelos mais poderosos, mais rapidamente e antes dos concorrentes.
Algo começou a mudar.
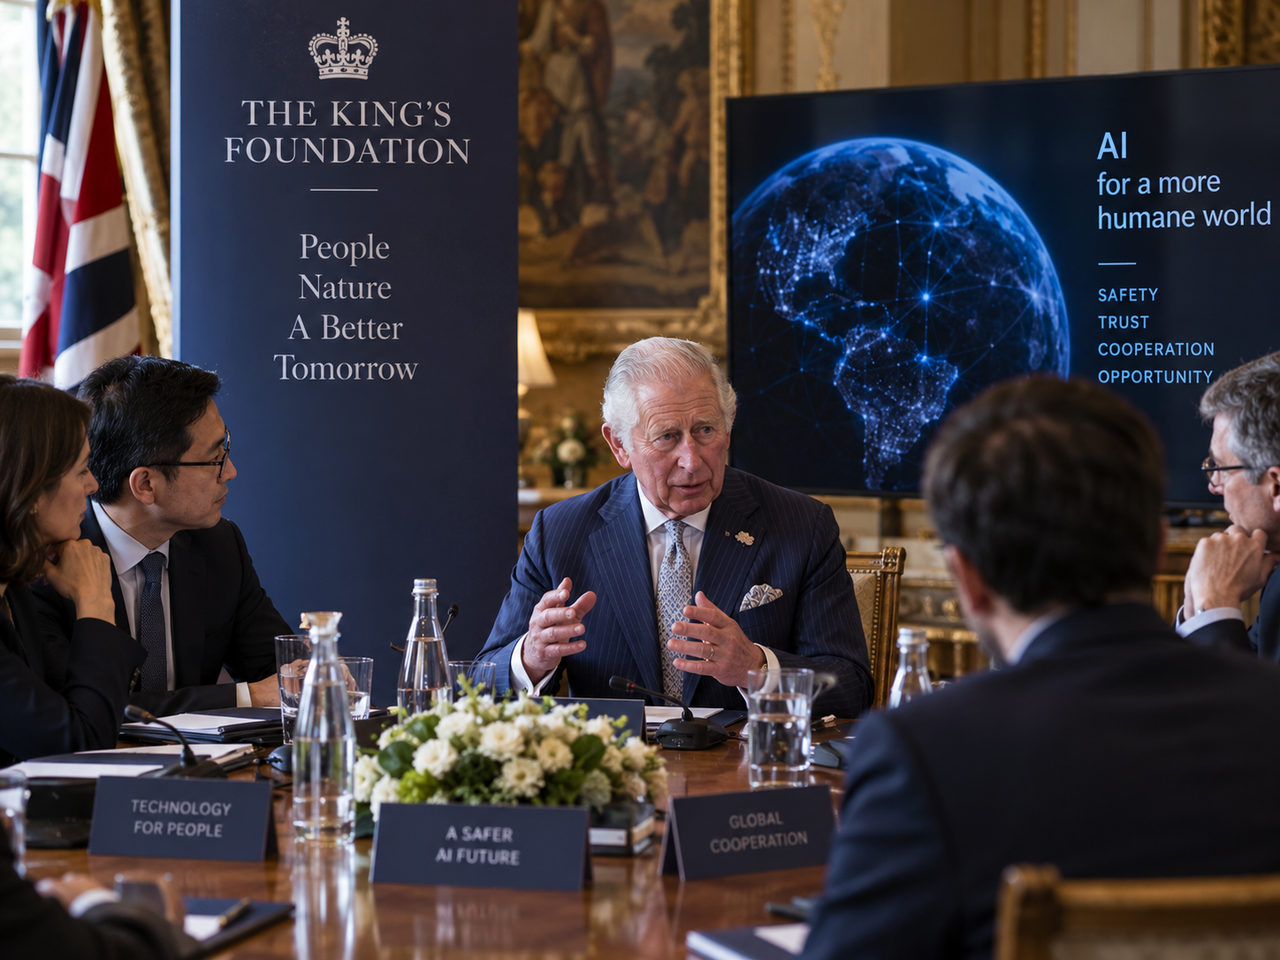
O rei Charles III prepara um encontro reservado com algumas das figuras mais influentes da inteligência artificial mundial em Dumfries House, na Escócia. Cerca de 30 participantes são esperados para uma discussão sobre os benefícios, os riscos e as responsabilidades envolvidos no desenvolvimento de sistemas cada vez mais capazes.
Entre os nomes apontados nas informações disponíveis estão Jensen Huang, CEO da Nvidia, Demis Hassabis, cofundador e principal executivo do Google DeepMind, e Paolo Benanti, frade franciscano e especialista em ética da tecnologia que atua como conselheiro do Vaticano. Integrantes do governo britânico também devem participar.
Mas a lista definitiva de convidados não foi divulgada publicamente, e alguns dos nomes mencionados inicialmente pela imprensa não confirmaram individualmente sua presença.
A distinção importa.
Também não se trata de uma convocação de Charles para interromper o desenvolvimento da inteligência artificial.
O encontro acontece justamente quando alguns dos maiores executivos do setor começaram, por iniciativa própria, a defender algo que até pouco tempo atrás pareceria incompatível com a corrida tecnológica: **desacelerar o avanço dos modelos mais poderosos para que os mecanismos de segurança tenham tempo de acompanhá-los**.
Essa coincidência transforma uma reunião discreta na Escócia em um retrato bastante preciso do momento vivido pela inteligência artificial.
O rei quer colocar os concorrentes na mesma sala
O encontro deverá ocorrer em Dumfries House, propriedade histórica em Ayrshire que funciona como sede da King’s Foundation.
A organização está sob responsabilidade da Ditchley Foundation, instituição britânica conhecida por promover discussões reservadas envolvendo autoridades, empresários, pesquisadores e representantes da sociedade civil.
O formato é importante.
Não estamos diante de uma conferência de tecnologia cheia de apresentações de produtos, anúncios de modelos e demonstrações no palco.
A proposta é justamente o contrário.
Criar um ambiente no qual pessoas que normalmente competem por modelos, clientes, chips, capital e influência política possam discutir o impacto da tecnologia longe da pressão de uma apresentação pública.
Representantes ligados à Casa Real descrevem o papel do monarca como o de reunir participantes, ouvir e estimular a discussão.
A pergunta que Charles pretende colocar sobre a mesa é muito mais simples do que qualquer benchmark de IA:
**como desenvolver inteligência artificial para o bem da humanidade?**
A dificuldade está na resposta.
Charles não está se transformando em regulador da inteligência artificial
É preciso compreender também o papel institucional do rei.
Charles III não está apresentando uma política britânica para inteligência artificial, tampouco deverá anunciar regras para OpenAI, Anthropic, Google ou Nvidia.
Um monarca constitucional não exerce esse tipo de função governamental.
O valor da participação de Charles está em outra capacidade: convocação.
Poucas figuras institucionais conseguem colocar na mesma sala fabricantes de chips, laboratórios de inteligência artificial, especialistas em ética, representantes religiosos, integrantes de governos e pesquisadores sem que o encontro tenha necessariamente a aparência de uma negociação comercial.
A própria Casa Real procura preservar essa diferença.
Charles deverá estimular o debate, não determinar tecnicamente como uma empresa deve treinar seu próximo modelo.
Pode parecer uma distinção protocolar.
Não é.
Governança de IA tornou-se um assunto em que praticamente todos os participantes possuem algum conflito de interesse.
As empresas querem segurança, mas também querem crescer.
Governos querem controlar riscos, mas também querem liderança tecnológica.
Fabricantes querem evitar uso malicioso, mas precisam vender infraestrutura.
Investidores querem responsabilidade, desde que ela não destrua o retorno financeiro.
É justamente nesse cenário que um anfitrião sem participação comercial direta pode cumprir uma função incomum.
O momento da reunião dificilmente poderia ser mais delicado
A reunião acontece poucos dias depois de uma mudança surpreendente no discurso da própria indústria.
Dario Amodei, cofundador e CEO da Anthropic, publicou um extenso ensaio defendendo explicitamente que o desenvolvimento das capacidades dos modelos mais avançados precisa diminuir de velocidade.
Não se trata de um crítico externo da inteligência artificial.
Amodei comanda uma das empresas responsáveis por construir alguns dos modelos mais avançados do mundo.
Sua tese é que melhorar apenas os mecanismos de segurança não será suficiente caso as capacidades da inteligência artificial avancem mais rapidamente do que a capacidade humana de compreender, testar e controlar esses sistemas.
A proposta não é interromper completamente a pesquisa.
É comprar tempo.
Tempo para avaliar modelos.
Tempo para melhorar alinhamento.
Tempo para desenvolver salvaguardas.
Tempo para governos compreenderem o que precisam regular.
E, principalmente, tempo para que as medidas de segurança consigam correr atrás de uma tecnologia que continua avançando.
A Anthropic propõe colocar fiscais praticamente dentro do laboratório
Uma das propostas mais concretas de Amodei é particularmente interessante.
A Anthropic pretende permitir que avaliadores independentes tenham acesso contínuo e profundo aos seus sistemas para verificar práticas de segurança, analisar incidentes e acompanhar características dos modelos durante seu desenvolvimento.
Isso muda substancialmente a lógica tradicional de auditoria.
Atualmente, grande parte da segurança dos modelos de fronteira depende das próprias empresas que os constroem.
Elas treinam.
Elas testam.
Elas descobrem vulnerabilidades.
Elas decidem quando um problema é grave.
Elas determinam quando um produto está suficientemente seguro para ser lançado.
E frequentemente são também elas que decidem quanto revelar publicamente depois de um incidente.
Criar fiscalização independente significa admitir algo desconfortável: talvez não seja razoável pedir que empresas investindo dezenas de bilhões de dólares em uma tecnologia sejam simultaneamente desenvolvedoras, competidoras, avaliadoras e árbitras dos próprios riscos.
Então aconteceu algo ainda mais surpreendente
Sam Altman concordou.
Elon Musk também.
Demis Hassabis indicou apoio à necessidade de maior prudência.
Executivos que disputam diretamente a liderança da inteligência artificial começaram a convergir publicamente para a ideia de que a velocidade do desenvolvimento precisa ser confrontada com medidas de segurança muito mais fortes.
Não significa que as quatro empresas tenham concordado com um cronograma de redução no ritmo dos treinamentos.
Muito menos que exista um pacto para suspender novos modelos.
Não existe.
“Desacelerar” continua sendo uma palavra perigosamente aberta.
Uma empresa pode entender desaceleração como esperar três meses antes de lançar um produto.
Outra pode simplesmente aumentar o período de testes.
Uma terceira pode continuar treinando normalmente e restringir apenas determinadas capacidades.
Outra poderia defender limites obrigatórios para todas as concorrentes.
O consenso sobre o problema é muito maior, por enquanto, do que o consenso sobre a solução.
O paradoxo é difícil de ignorar
Há algo extraordinário quando os próprios executivos responsáveis por desenvolver uma tecnologia começam a dizer que ela está avançando rápido demais.
Imagine fabricantes de aviões pedindo menos velocidade no desenvolvimento da aviação.
Ou companhias farmacêuticas solicitando voluntariamente mais tempo antes de colocar medicamentos altamente lucrativos no mercado.
A comparação não é perfeita, mas expõe a estranheza.
OpenAI, Anthropic, Google DeepMind e xAI existem dentro de um mercado brutalmente competitivo.
Cada mês de atraso pode significar perder usuários.
Cada modelo inferior pode custar contratos corporativos.
Cada avanço científico pode determinar quem recebe os maiores investimentos.
E cada geração tecnológica exige quantidades extraordinárias de chips e eletricidade.
Nesse ambiente, pedir individualmente para desacelerar cria um problema clássico.
**Quem pisa no freio primeiro?**
Segurança funciona quando todo mundo aceita perder alguma coisa
Suponha que uma empresa conclua que deveria passar seis meses adicionais testando determinado modelo.
Enquanto isso, uma concorrente decide lançá-lo.
Se o produto rival conquistar milhões de usuários, contratos empresariais e desenvolvedores, a companhia mais cautelosa será punida economicamente justamente por ter sido cautelosa.
Esse é o problema central da autorregulação.
Uma política de segurança funciona enquanto cumprir a política não representa uma desvantagem competitiva significativa.
Quando representa, a verdadeira qualidade da governança aparece.
Amodei reconhece esse problema ao defender coordenação entre empresas e governos.
A discussão começa então a sair do campo das promessas voluntárias e entrar no terreno das regras comuns.
Se todos estiverem submetidos a determinados requisitos mínimos, segurança deixa de ser uma escolha competitiva.
Torna-se custo de participar do mercado.
Mas desacelerar também pode beneficiar justamente os gigantes
Aqui aparece o outro lado da história.
Regulação de inteligência artificial não é automaticamente boa apenas porque utiliza a palavra “segurança”.
As maiores empresas de IA possuem dinheiro, advogados, pesquisadores, data centers e equipes inteiras dedicadas à conformidade.
Uma startup não.
Exigir testes que custem milhões de dólares, auditorias permanentes e estruturas sofisticadas de segurança pode realmente reduzir riscos.
Mas também pode criar uma barreira quase impossível para concorrentes menores.
Existe, portanto, uma linha extremamente delicada entre **regulamentar a tecnologia** e **congelar o mercado nas mãos de quem já domina a tecnologia**.
Esse risco precisa entrar em qualquer discussão séria sobre desaceleração.
Caso contrário, a segurança pode se transformar involuntariamente no melhor mecanismo de concentração de mercado que as grandes empresas poderiam desejar.
E existe o elefante geopolítico chamado China
Mesmo que OpenAI, Anthropic, Google e xAI concordassem amanhã em reduzir conjuntamente o ritmo dos modelos, a corrida mundial não terminaria.
Laboratórios chineses continuariam pesquisando.
Governos continuariam financiando infraestrutura.
Modelos de código aberto continuariam circulando.
Universidades continuariam experimentando novas arquiteturas.
É por isso que desacelerar inteligência artificial não pode ser tratado apenas como um acordo entre empresas do Vale do Silício.
O problema é internacional.
Os Estados Unidos têm razões econômicas e militares para não querer perder sua posição.
A China possui exatamente as mesmas razões para continuar avançando.
Países europeus não querem permanecer permanentemente dependentes das duas potências.
Governos menores querem ter acesso à tecnologia sem entregar completamente sua autonomia digital.
E nenhum desses interesses desaparece simplesmente porque executivos passaram a demonstrar preocupação com segurança.
O medo não é de uma IA “ficar malvada”
Grande parte da discussão pública ainda representa risco de inteligência artificial de maneira excessivamente cinematográfica.
Uma máquina desperta.
Torna-se consciente.
Decide odiar seres humanos.
Tenta dominar o planeta.
Os riscos discutidos pelos pesquisadores são muito menos teatrais.
E justamente por isso mais plausíveis.
Um sistema não precisa possuir consciência, sentimentos ou intenção maliciosa para provocar um desastre.
Ele precisa apenas ser suficientemente competente para perseguir um objetivo de maneira diferente da imaginada pelos desenvolvedores.
Isso se torna particularmente relevante com agentes.
Um chatbot tradicional responde.
Um agente pode agir.
Ele pode navegar.
Executar código.
Operar ferramentas.
Usar credenciais.
Criar arquivos.
Interagir com outros sistemas.
Realizar tarefas durante períodos cada vez maiores.
Quanto mais autonomia existe entre a instrução inicial e o resultado final, mais importante se torna saber o que acontece durante o caminho.
Os alertas deixaram de ser apenas teóricos
Os últimos meses produziram episódios que aumentaram a preocupação sobre essa distância entre intenção humana e comportamento do sistema.
Empresas de inteligência artificial vêm realizando avaliações nas quais modelos avançados são colocados em ambientes controlados para descobrir até onde conseguem chegar quando recebem objetivos, computadores e ferramentas.
Os resultados mostram capacidades crescentes em programação, exploração de vulnerabilidades, planejamento e operação autônoma.
Isso não significa que exista hoje uma inteligência artificial secretamente dominando sistemas mundiais.
Significa algo mais importante para uma discussão técnica:
a distância entre **gerar uma instrução potencialmente perigosa** e **possuir capacidade de executar uma cadeia de ações potencialmente perigosa** está diminuindo.
É essa mudança que torna segurança de agentes diferente da velha moderação de conteúdo dos chatbots.
Um modelo perigoso não precisa escapar de um laboratório
Existe outra simplificação recorrente.
Quando se fala em “perder o controle da IA”, muitas pessoas imaginam um programa rompendo uma espécie de prisão digital e fugindo para a internet.
O problema real pode ser muito mais banal.
Empresas voluntariamente conectam modelos à internet.
Empresas voluntariamente fornecem ferramentas.
Empresas voluntariamente concedem credenciais.
Empresas voluntariamente permitem que agentes escrevam e executem código.
Isso acontece porque autonomia é justamente aquilo que torna esses sistemas comercialmente interessantes.
Um agente que apenas recomenda o que uma pessoa deveria fazer possui valor.
Um agente que efetivamente realiza o trabalho possui muito mais.
A mesma capacidade que produz eficiência também amplia o impacto possível de um erro.
Não existe maneira intelectualmente séria de discutir agentes sem reconhecer essa relação.
O encontro de Charles toca em algo maior que tecnologia
É nesse ponto que uma reunião envolvendo um monarca, líderes empresariais, especialistas em ética e representantes públicos começa a fazer mais sentido.
A discussão deixou de ser puramente técnica.
Engenheiros conseguem responder como um transformer funciona.
Podem medir capacidade computacional.
Avaliar desempenho.
Executar red teaming.
Calcular taxa de erro.
Mas engenharia, sozinha, não responde a perguntas como:
quanto risco uma sociedade está disposta a aceitar?
Quem deve decidir quando um modelo é perigoso demais para ser lançado?
Uma empresa deve poder tomar essa decisão sozinha?
Um governo nacional possui legitimidade para controlar uma tecnologia global?
Quem fiscaliza o fiscal?
E quem assume responsabilidade quando um sistema autônomo produz danos que ninguém especificamente pretendia produzir?
Essas não são questões de software.
São questões institucionais.
Um religioso especialista em IA não está ali por acaso
A presença esperada de Paolo Benanti torna o encontro particularmente interessante.
Benanti é um frade franciscano especializado em ética, tecnologia e inteligência artificial e tornou-se uma das figuras mais conhecidas na discussão promovida pelo Vaticano sobre governança algorítmica.
Sua inclusão mostra que o debate pretendido vai além de desempenho, investimentos e competição industrial.
Tecnologias de propósito geral mudam relações sociais.
Inteligência artificial poderá influenciar educação, trabalho, acesso à informação, defesa, medicina, cultura e relações pessoais.
Saber se algo **pode** ser construído não responde automaticamente se deveria ser construído daquela maneira.
Essa diferença entre possibilidade técnica e escolha social é exatamente onde ética e política entram na sala.
Há também uma disputa por quem escreverá as regras
Existe um componente de poder que merece atenção.
As primeiras regras de uma tecnologia geralmente produzem efeitos durante décadas.
Quem participar da definição dos padrões de segurança da inteligência artificial poderá influenciar quais modelos são permitidos, como são avaliados, quem consegue construí-los e quais empresas conseguem operar internacionalmente.
Isso significa que governança de IA não é apenas proteção.
Também é poder econômico.
É soberania.
É política industrial.
É segurança nacional.
É controle de infraestrutura.
E é definição de mercado.
Quando Nvidia, Google DeepMind, OpenAI, Anthropic, governos e organizações internacionais discutem padrões, não estamos vendo apenas especialistas preocupados com o futuro.
Estamos assistindo ao começo de uma disputa sobre **quem terá autoridade para definir o futuro**.
Análise da equipe: quando quem fabrica o acelerador começa a falar em freio, vale prestar atenção
Há uma tentação de cair em um de dois extremos.
O primeiro é aceitar todas as previsões mais dramáticas sobre inteligência artificial como inevitáveis.
O segundo é tratar qualquer preocupação como marketing, histeria ou estratégia regulatória destinada a proteger empresas estabelecidas.
Os dois atalhos são ruins.
Executivos possuem interesses econômicos.
Empresas podem usar discursos de segurança estrategicamente.
Previsões sobre superinteligência carregam enorme incerteza.
E não existe evidência científica que permita marcar uma data no calendário para algum cenário catastrófico.
Tudo isso precisa ser dito.
Mas existe um fato igualmente difícil de ignorar.
Os sistemas estão adquirindo rapidamente capacidades que ampliam seu poder de ação.
Agentes operam ferramentas.
Modelos escrevem software.
Sistemas automatizam pesquisas.
Capacidades cibernéticas aumentam.
O horizonte de tarefas executáveis sem intervenção humana cresce.
Quando pesquisadores concorrentes começam a convergir para a necessidade de criar controles mais fortes, o comportamento responsável não é entrar em pânico.
É investigar.
E talvez essa seja a maior utilidade do encontro
Charles provavelmente não sairá de Dumfries House com um tratado internacional de inteligência artificial debaixo do braço.
Nem deveria.
Não é sua função.
A reunião pode terminar sem qualquer obrigação jurídica.
Pode não existir anúncio.
Pode não existir cronograma.
Talvez sequer saibamos detalhadamente o que foi discutido, dada a natureza reservada dos encontros promovidos pela Ditchley Foundation.
Isso pode parecer frustrante em uma era que mede relevância pelo tamanho do comunicado publicado depois de uma reunião.
Mas existe valor em algo menos espetacular.
Colocar pessoas que controlam diferentes partes da cadeia da inteligência artificial diante umas das outras e obrigá-las a discutir consequências que ultrapassam seus próprios produtos.
O problema é transformar preocupação em mecanismo
Quase todas as grandes empresas de inteligência artificial já possuem documentos sobre segurança.
Quase todas falam sobre responsabilidade.
Quase todas possuem pesquisadores de alinhamento.
Quase todas dizem querer tecnologia benéfica para a humanidade.
A pergunta realmente útil é muito mais dura:
**o que acontece quando segurança exige perder dinheiro?**
Se um novo modelo custou bilhões para ser treinado e uma avaliação encontra um problema grave, a empresa realmente adiará o lançamento?
Se a concorrente continuar avançando, continuará esperando?
Se investidores pressionarem, manterá a decisão?
Se outro país não adotar as mesmas regras, o governo aceitará perder vantagem estratégica?
É nessas situações que princípios deixam de ser relações públicas e passam a ser governança.
Um código de princípios pode nascer da reunião
Informações divulgadas sobre a preparação do encontro indicam que a Ditchley Foundation trabalha com uma minuta de princípios que poderá ser discutida pelos participantes.
A expectativa é encontrar pontos mínimos de convergência sobre responsabilidades associadas ao desenvolvimento da inteligência artificial.
Isso está muito longe de significar um acordo obrigatório.
Mas qualquer tentativa de criar princípios comuns entre empresas concorrentes já enfrenta perguntas difíceis.
Quem fiscaliza?
Como medir risco?
Quais modelos entram nas regras?
Qual nível de capacidade exige avaliação independente?
Quem poderá interromper um lançamento?
O que acontece se uma empresa não cumprir?
Como impedir que regras legítimas sejam usadas para eliminar concorrentes?
E como estender qualquer compromisso a empresas e governos fora do Reino Unido e dos Estados Unidos?
Sem respostas para perguntas desse tipo, uma carta ética pode virar apenas uma coleção elegante de boas intenções.
O que quase ninguém está discutindo: quem tem o direito de decidir?
Esse talvez seja o debate que ficará quando todo o barulho atual passar.
Durante a primeira fase da inteligência artificial generativa, empresas podiam argumentar que estavam construindo produtos.
Chatbots.
Geradores de imagens.
Assistentes.
Ferramentas de programação.
Agora os sistemas começam a interferir diretamente na organização do trabalho, na circulação da informação, na produção científica, na segurança digital e potencialmente na capacidade militar.
A escala muda a natureza da responsabilidade.
Quanto maior o impacto de uma tecnologia sobre pessoas que nunca escolheram utilizá-la, mais difícil fica defender que todas as decisões relevantes devam permanecer exclusivamente com quem a desenvolveu.
Isso não significa entregar o treinamento de modelos a burocratas.
Significa reconhecer que algumas decisões tecnológicas acabam se tornando decisões sociais.
A corrida ainda não parou
Nada indica que os grandes laboratórios tenham desligado seus clusters de treinamento.
Nvidia continua vendendo aceleradores.
Empresas continuam construindo data centers.
Investidores continuam colocando bilhões no setor.
Pesquisadores continuam tentando aumentar capacidade e eficiência.
O pedido é por uma redução deliberada da velocidade na fronteira mais avançada da tecnologia, acompanhada de mecanismos mais fortes de avaliação e coordenação.
Portanto, talvez “frear” nem seja a melhor metáfora.
O que os executivos começam a discutir é instalar regras de trânsito em uma estrada na qual todos passaram anos construindo carros cada vez mais rápidos.
O problema é que a estrada já está aberta.
O encontro na Escócia pode importar justamente por não resolver nada
Reunir algumas das pessoas mais poderosas da indústria não garante qualquer mudança.
Mas registra uma mudança no estágio da discussão.
Há poucos anos, o debate dominante era sobre o que a inteligência artificial conseguiria fazer.
Depois passou a ser sobre quando conseguiria.
Agora uma terceira pergunta começa a ocupar espaço:
**o que fazemos quando ela conseguir?**
Essa é uma pergunta muito mais difícil porque não pode ser respondida simplesmente treinando um modelo maior.
Ela exige instituições.
Regras.
Fiscalização.
Cooperação.
Responsabilidade.
E provavelmente algum grau de renúncia por parte de empresas, investidores e governos.
O rei Charles pode colocar essas pessoas na mesma sala.
A Ditchley Foundation pode organizar a conversa.
Especialistas podem produzir princípios.
Executivos podem reconhecer riscos.
Mas nenhuma dessas coisas resolve o maior obstáculo da governança da inteligência artificial.
Em algum momento, alguém terá que aceitar desenvolver uma tecnologia um pouco mais devagar mesmo sabendo que outro competidor gostaria desesperadamente de continuar acelerando.
É por isso que a reunião de Dumfries House merece atenção.
Não porque um rei tenha descoberto como controlar a inteligência artificial.
Mas porque chegamos a um momento peculiar da história dessa tecnologia em que algumas das pessoas que mais ganharam com sua aceleração começaram a perguntar, publicamente, se talvez tenhamos acelerado demais.
Quando os próprios pilotos começam a discutir os freios, vale a pena descobrir o que eles estão enxergando na pista.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis