noticias
Se sua senha é “123456”, parabéns: você é NPC oficial da internet
📡 Notícia & Tendência
Se sua senha é “123456”, parabéns: você é NPC oficial da internet
Tem gente treinando IA generativa, otimizando servidor, discutindo computação quântica – e ainda usando senha “123456” para tudo. Um levantamento com milhões de credenciais vazadas mostrou o óbvio doloroso: a humanidade insiste nas mesmas combinações imbecilmente previsíveis, que qualquer ataque automático testa em segundos.
O resultado é simples: não precisa nem ser hacker, basta rodar script básico com dicionário de senhas comuns para atravessar a porta de um monte de contas “protegidas” por meia dúzia de números em sequência.
***
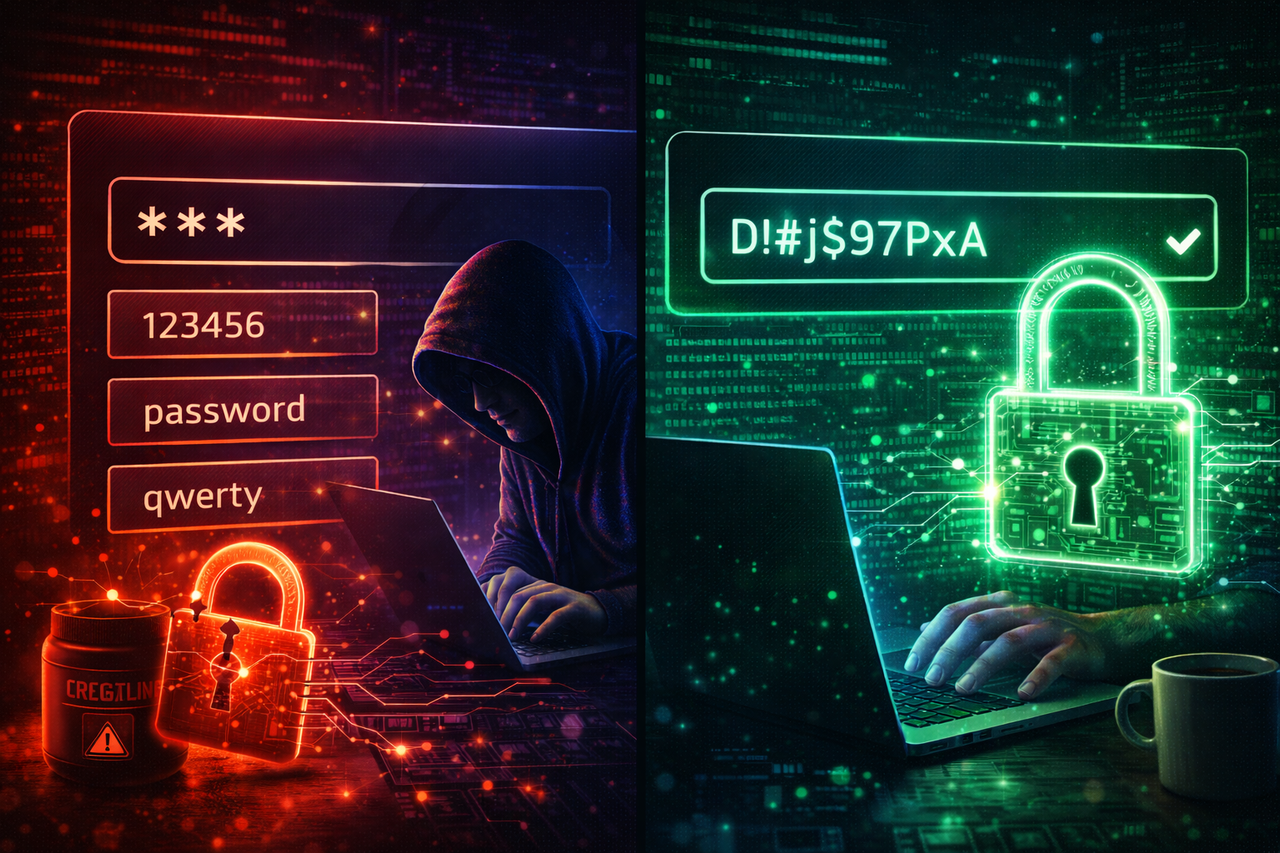
As cinco senhas que gritam “me invada, por favor”
O estudo analisado pela matéria mostra que certos padrões aparecem o tempo todo em vazamentos. Não é apenas falta de criatividade, é preguiça combinada com falsa sensação de “não vai acontecer comigo”. Eis os campeões da vergonha digital, por padrão:
• Sequências numéricas clássicas, tipo **“123456”** e **“123456789”**.
• Repetições óbvias, como **“111111”** ou variações do mesmo número.
• Palavras batidas como **“password”**.
• Combinações relacionadas ao teclado, tipo **“qwerty”**.
• Qualquer variação que misture esses elementos de forma direta.
Essas sequências são as primeiras a serem testadas em ataques automatizados, porque aparecem recorrentemente em listas de senhas vazadas mundo afora.
***
Por que essas senhas caem em segundos
Ataques modernos não começam chutando “nome do seu cachorro”. Eles começam com **listas reais de senhas expostas** em vazamentos anteriores. Esses dumps alimentam dicionários gigantes usados por ferramentas que testam milhões de combinações em alta velocidade.
Quando sua senha é “123456”, ela não é “simples”, ela é **estatisticamente óbvia**. Ela está literalmente catalogada entre as mais usadas do planeta. A partir daí, o jogo acaba rápido:
• O atacante roda ataque de força bruta com dicionário.
• Testa primeiro sequências, repetições e palavras comuns.
• Sua conta cai antes de você terminar o café.
Não precisa zero-day, não precisa engenharia social avançada – só sua teimosia em reutilizar gambiarras numéricas.
***
Como saber se sua senha é previsível (antes de passar vergonha)
A matéria traz um checklist direto que vale tatuar digitalmente em todo novo cadastro:
Fuja de senhas com:
• **Sequências**: 123456, 987654, abc123, etc.
• **Repetições**: 000000, 111111, 222222.
• **Palavras de dicionário** puras: “password”, “football”, “dragon”, “qwerty”.
Se sua senha é algo que você já viu em meme, camiseta, camiseta de programador ou print de reportagem sobre senhas fracas, jogue fora. Agora.
Uma senha decente precisa ser **improvável**, não apenas “fácil de lembrar”. Cabe a você escolher entre lembrar algo um pouco mais complexo ou lembrar da dor de cabeça de ter conta roubada.
***
Análise Pixbugtech: segurança básica não é feature, é pré-requisito
O mais irônico é que, em 2026, o elo fraco da segurança ainda é menos o zero-day sofisticado e mais o usuário usando a mesma senha patética em todos os serviços. A indústria inventa autenticação em duas etapas, chaves físicas, biometria – e a pessoa insiste no combo “123456 + mesmo email em tudo”.
Se você se considera minimamente usuário avançado, trate senha forte como higiene digital, não como luxo. Um gerenciador de senhas decente, 2FA ativado e fim das sequências óbvias já colocam você na camada acima do usuário-NPC. O resto é só questão de quanto trabalho você quer dar para o atacante: segundos, horas ou o suficiente para ele desistir de você e ir atrás de quem ainda acha “qwerty” uma ideia genial.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis