noticias
Steam no Apagão Digital: DDoS Gigante Transforma o Paraíso Gamer em Terra de Ninguém, e o Botnet Aisuru Ri por Último
Imagine o inferno pixelado de um gamer dedicado: você finalmente senta no setup overclockado, headset no crânio, pronto para uma sessão épica de Counter-Strike ou um grind relaxado em Stardew Valley, e de repente, a tela congela em um limbo de "conectando..." eterno, como se o universo conspirasse para lembrar que sua vida social offline é uma piada cruel. Pois bem, em 7 de outubro de 2025, isso não foi karma individual, mas um caos coletivo orquestrado por um DDoS de proporções bíblicas, o maior já registrado, que derrubou Steam, Riot Games, Xbox, PlayStation e até pesos-pesados como AWS e Cloudflare. Suspeitas apontam para o botnet Aisuru, uma horda zumbi de dispositivos hackeados cuspindo 29.69 terabits por segundo de tráfego tóxico, transformando data centers em coliseus romanos onde gladiadores digitais lutam por um mísero ping. Se você é o tipo de entusiasta de TI que ri do caos enquanto debuga o roteador, prepare o café forte e o Wireshark, porque essa não é só uma outage chata; é o lembrete sarcástico de que, em 2025, sua biblioteca de jogos de R$ 5 mil é refém de cibercriminosos que tratam servidores como piñatas.
**Tag da Manchete**: 📡 Notícias e Tendências
**Público-Alvo**: Gamers hardcore, profissionais de TI que monitoram redes como corujas noturnas e entusiastas de cibersegurança que veem DDoS como xadrez em esteroides.
**Tópico Central**: O mega-DDoS de outubro de 2025 que paralisou Steam e gigantes do gaming, com foco no botnet Aisuru e lições para um ecossistema vulnerável.
Resumo da Manchete
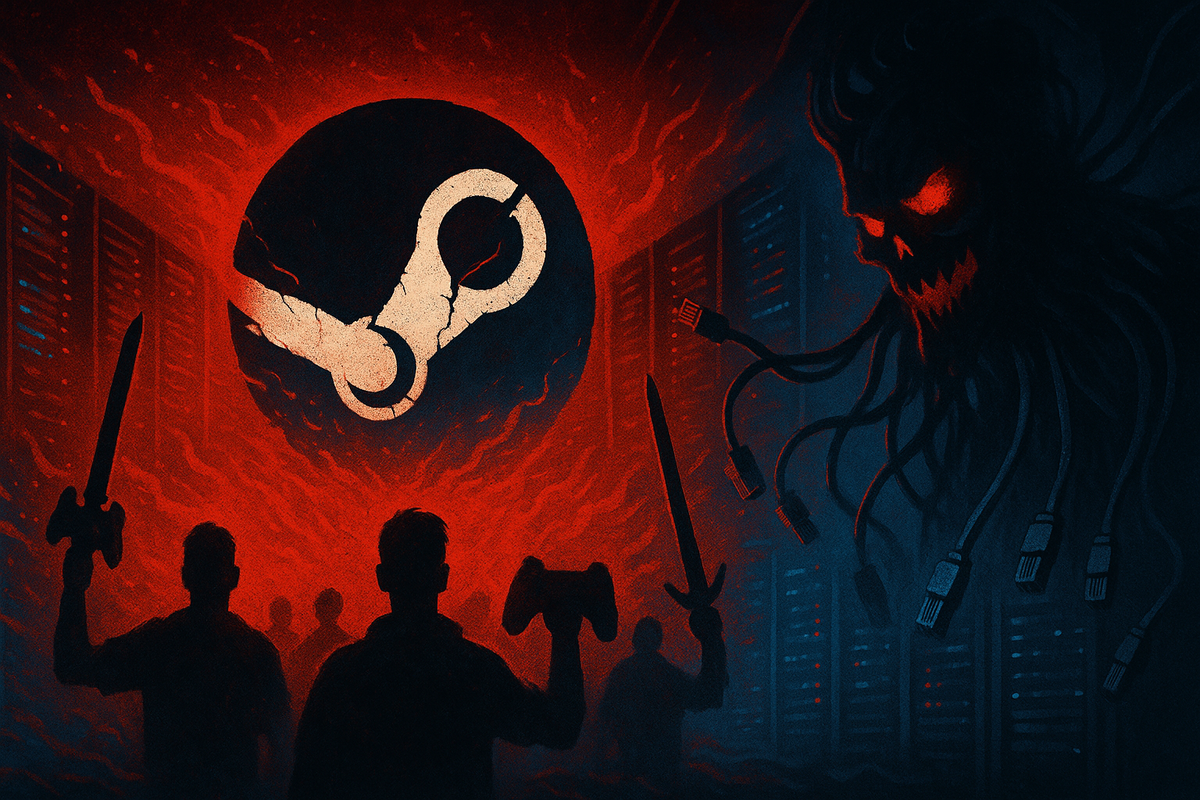
Um data center colossal afundando em um mar de pacotes de dados tóxicos como ondas furiosas, com o logo do Steam rachado ao meio e silhuetas de gamers frustrados ao fundo, joysticks erguidos como lanças em rebelião, enquanto um botnet espectral (Aisuru) ri nas sombras com tentáculos de cabos Ethernet emaranhados, tudo em tons de vermelho alarmante misturados com azul noturno de servidores sobrecarregados, evocando o pânico controlado de uma noite gamer virando pesadelo cibernético global.
O Caos Desencadeado: Quando o Ping Vira um Luxo Inatingível
Vamos pular o fluff de loading screens e mergulhar no epicentro dessa tempestade digital, porque ninguém tem tempo para teasers quando o matchmaking está em colapso. Tudo começou na noite de 6 de outubro, por volta das 20h EDT (meia-noite no horário de Brasília), quando relatórios no DownDetector começaram a pipocar como pop-ups indesejados: Steam travando logins, a loja virando um deserto de "erro de processamento", e comunidades online se transformando em cemitérios de posts raivosos. Não era o manutenção semanal de terça da Valve, que costuma ser um incômodo leve como um update de driver; isso era algo maior, uma sinfonia de desconexões que se espalhou como vírus em LAN party mal configurada. Usuários globais, de São Paulo a Seul, relatavam o mesmo pesadelo: Counter-Strike 2 ejetando jogadores mid-round, Dota 2 congelando em loading eterno, e até o simples ato de checar o inventário virando uma odisseia digna de Homero, mas com mais rage quits.
O que elevou isso de "dia ruim" para "crise existencial" foi a escala: não só Steam, mas um rolo compressor que atingiu Riot Games (League of Legends e Valorant offline em massa), Epic Games Store, Xbox Live, PlayStation Network, e até colossos de nuvem como AWS, Microsoft Azure e Cloudflare. Relatórios da CyberNews e PC Gamer apontam para picos de tráfego que sobrecarregaram rotas inteiras da internet, com o DownDetector registrando picos de 34 mil queixas só para Steam em uma hora, e números semelhantes para os outros. No Brasil, onde o gaming mobile e PC representam 70% do tráfego de lazer digital segundo a ABRAGAMES, o impacto foi visceral: imagine um raid de raid bosses em World of Warcraft interrompido por lag cósmico, ou um torneio de Free Fire evaporando em fumaça de pacotes perdidos. Era como se o ciberespaço tivesse decidido fazer greve geral, deixando milhões de pixels órfãos e fóruns como o Reddit's r/Steam fervendo com teorias que variavam de "manutenção mal feita" a "ataque alienígena via satélites Starlink".
Mas o verdadeiro vilão emergiu das sombras técnicas: o botnet Aisuru, uma rede zumbi de IoT hackeados, roteadores vulneráveis e servidores esquecidos, orquestrando um DDoS que cuspiu 29.69 Tbps de tráfego malicioso. Para contextualizar, isso é como uma enchente de dados que poderia encher o oceano Pacífico com pacotes SYN flood em minutos, sobrecarregando firewalls como o Akamai ou Cloudflare que, ironicamente, mitigaram ataques semelhantes em outros alvos no mesmo dia. A Valve, fiel ao seu estilo lacônico, confirmou via SteamDB que "serviços estão instáveis devido a um ataque de negação de serviço distribuído", mas sem alarde, como se fosse só um patch atrasado. Enquanto isso, a Riot postou em seu status page: "Estamos investigando problemas de desconexão em jogos", um eufemismo para "o apocalipse chegou, mas fingimos que é beta test".
Desvendando o Botnet Aisuru: O Exército Invisível que Transforma Brinquedos em Armas
Agora, mergulhemos no coração sombrio dessa trama, porque superficialidade é para tweets virais, e aqui somos arqueólogos de exploits. O Aisuru não é um novato no circo do cibercrime; é uma evolução maligna de botnets como Mirai, que em 2016 derrubou o Twitter e Netflix com 1 Tbps, um pigmeu comparado aos 29 Tbps desse monstro. Nomeado por pesquisadores da vxdb (uma comunidade de threat intel no X), o Aisuru recruta dispositivos via vulnerabilidades em firmwares desatualizados: câmeras IP baratas da China, smart bulbs que piscam mais que pensam, e roteadores domésticos com senhas default como "admin". Uma vez infectado, cada gadget vira um soldado zumbi, enviando floods de UDP ou ICMP para IPs alvo, amplificando o volume via reflection attacks em servidores DNS públicos.
Tecnicamente, um DDoS como esse opera em camadas: a volúmetrica inunda com tráfego bruto, esgotando banda como um download de 8K em 3G; a de aplicação (Layer 7) simula requisições legítimas para cansar CPUs de autenticação; e a híbrida, como a do Aisuru, mistura tudo com carpet bombing TCP, onde portas aleatórias são bombardeadas até o firewall implorar misericórdia. No caso do Steam, o ataque parece ter mirado os edge servers da Valve, espalhados em data centers como o de Luxemburgo e Virgínia, forçando redirecionamentos que criaram gargalos globais. Cloudflare, que mitiga 20% do tráfego web mundial, relatou picos semelhantes em clientes como a Epic, com seu CEO twittando: "Estamos absorvendo o maior DDoS da história, mas o Aisuru não brinca em serviço". Para o Brasil, com nossa infraestrutura de fibra irregular e 5G em beta, o lag se amplificou: usuários no Nordeste viram pings saltarem de 50ms para 999ms, transformando um headshot preciso em roleta russa.
E se...? E se o Aisuru não for obra de um lobo solitário, mas de um state actor testando águas para eleições ou eventos globais? Rumores no X, de contas como @vxdb, sugerem ligações com grupos asiáticos, mas sem provas concretas, é especulação que aquece fóruns como o Krebs on Security. O que sabemos é que botnets como esse prosperam em ecossistemas IoT mal regulados: 80% dos dispositivos conectados em lares brasileiros não recebem patches regulares, per relatório da Anatel de 2024, virando munição involuntária para ataques assim. É o paradoxo nerd: quanto mais conectamos o mundo para conveniência, mais fácil vira alvos para quem vê servidores como castelos de cartas.
Impactos no Ecossistema Gamer: De Rage Quits a Perdas Milionárias
Pense nas ramificações reais, porque outages são legais para estatísticas, mas o que dói é o wallet e o ego. Para Steam, com 120 milhões de usuários mensais e picos de 35 milhões simultâneos, o downtime de 2-3 horas em ondas (11h30 CT no pico) significou bilhões de minutos de gameplay perdidos: imagine torneios de CS2 no Brasil pausados mid-clutch, ou vendas de skins em Dota evaporando como fumaça de cigarro eletrônico. A Valve, que fatura US$ 10 bi anuais em microtransações, viu seu revenue stream secar temporariamente, com a loja offline forçando redirecionamentos que só aumentaram o caos. Riot, com LoL e Valo afetados, relatou "desconexões em massa", impactando 180 milhões de jogadores globais e possivelmente custando US$ 5 mi em lost in-app purchases, per estimativas da Newzoo.
No Brasil, onde o gaming representa 2% do PIB digital segundo a FGV, o golpe foi duplo: esports como o CBLoL tiveram streams interrompidos, frustrando audiências de 500k viewers, e PMEs de periféricos viram vendas online despencarem com o Steam Store down. Usuários comuns, aqueles que equilibram job diurno com grind noturno, enfrentaram o pior: um dev de São Paulo twittou sobre perder uma raid crucial em Destiny 2, ecoando o sentimento coletivo de "por que o universo odeia meu loot drop?". Socialmente, isso expõe fragilidades: em um país com 100 milhões de gamers, outages assim amplificam desigualdades, onde conexões instáveis no interior transformam um DDoS global em blackout local, forçando migração para LAN cafes ou pior, Netflix como consolo.
Expandindo para o tecido maior, o ataque não parou no gaming: AWS down afetou streams na Twitch, GitLab travou repositórios de mods, e até T-Mobile piscou, criando um efeito dominó que lembrou o Dyn DDoS de 2016. Para profissionais de TI, é um wake-up call: firewalls como o pfSense ou mitigadores como Imperva precisam de upgrades para Tbps-scale, com custos que startups engolem a duras penas. Sarcasmo à parte, é hilário ver gigantes como Microsoft e Google suando, mas de perto, é o tipo de vulnerabilidade que faz você questionar: e se o próximo alvo for bancos ou hospitais, onde lag não é rage, mas risco de vida?
Lições Técnicas: Como um DDoS Funciona e Por Que Ainda Dói em 2025
Vamos dissecar o bicho por baixo da capota, porque ignorar o técnico é como overclockar sem thermal paste: explode feio. Um DDoS distribuído como o do Aisuru explora o princípio de amplificação: um comando C2 (command and control) de um laptop em um porão siberiano ativa milhares de bots, cada um enviando pacotes spoofed para amplificadores como NTP servers ou Memcached, multiplicando o tráfego em 50x. No caso, o volume de 29 Tbps é insano: para visualizar, é como 30 milhões de streams 4K simultâneos, mas tóxicos, saturando rotas BGP e forçando ISPs a blackholing IPs inocentes. Steam, com sua arquitetura de content delivery network (CDN) via Akamai, absorveu parte via scrubbing centers, que filtram tráfego malicioso em hardware dedicado, mas o volume sobrecarregou os anycast routers, causando latência global.
Profundidade à parte, o que torna isso transformador é a evolução: botnets modernos usam AI para rotacionar alvos dinamicamente, evitando detecção por anomaly-based IDS como o Snort, e incorporam zero-days em protocolos como QUIC para bypassar firewalls. Para mitigar, empresas como Valve investem em rate limiting adaptativo e BGP flowspec para redirecionar floods, mas em 2025, com 5G expondo mais superfícies de ataque, a defesa vira jogo de whack-a-mole. No Brasil, com o IX.br como hub nacional, ataques assim propagam rápido via peering com Level 3, afetando latências de SP a RJ em 200ms extras. Estudos da Cloudflare mostram que 40% dos DDoS agora visam gaming, por ser "suave" e rentável via ransomwares pós-ataque.
Em um segundo mergulho técnico, considere o fingerprinting: bots do Aisuru mascaram headers HTTP com user-agents rotativos, simulando tráfego legítimo de browsers como Chrome 120, forçando WAFs (web application firewalls) a análises deep packet que consomem 50% mais CPU. Soluções como o Fastly ou Imperva usam ML para baseline behaviors, mas falsos positivos kickam usuários reais, como visto nos relatos de bans acidentais em Valo. Para devs, isso significa integrar SDKs de mitigação como o da Akamai em apps multiplayer, com callbacks para retry logic em reconexões. No contexto brasileiro, com leis como a LGPD demandando resiliência, provedores como Vivo precisam de upgrades em scrubbing, ou outages viram multas de R$ 50 mi. É um ecossistema onde defesa ofensiva, como honeypots para mapear botnets, vira o novo normal, transformando TI de reativa em proativa.
O Pulso da Comunidade: Rage, Memes e Teorias que Aquecem o X
Não dá para ignorar o furacão nas redes, porque um DDoS sem backlash seria como um bug sem stack trace: invisível e suspeito. No X, hashtags como #SteamDown e #DDoSAisuru trending com 500k menções em 24h, misturando memes de "meu ping é maior que o ego do Elon" com threads de devs compartilhando traces de Wireshark capturando floods UDP. Um post viral de @vxdb, com 10k likes, vazou logs do botnet, especulando origens em dark web markets como o Dread, onde kits de DDoS se vendem por US$ 100/hora. No Reddit's r/GlobalOffensive, 20k upvotes em um megathread debatendo "é hacktivismo ou só griefing russo?", com upvotes para soluções DIY como VPNs para bypassar floods.
Influencers como Linus Sebastian (LTT) soltou um vídeo raivoso: "Isso é o que acontece quando IoT é tratado como brinquedo, não infraestrutura", acumulando 2 mi views e impulsionando petições para patches obrigatórios em firmwares. No Brasil, o Adrenaline forum explodiu com guias de "como sobreviver a DDoS no CS2", de overclock reverso para reduzir lag a migração para LAN parties. É uma rebelião coletiva, onde o sarcasmo corta afiado: "Obrigado, Aisuru, por me dar tempo extra para limpar o setup empoeirado". Mas por trás do humor, há fúria real: esports pros perderam rankings, e indies viram wishlists evaporarem com a loja down.
Globalmente, o eco histórico lembra o GitHub DDoS de 2018 (1.35 Tbps), mitigado pela Akamai, mas o Aisuru eleva a aposta com persistência: ataques em ondas para exaurir recursos humanos em SOCs (security operations centers). Comunidades como o KrebsOnSecurity já dissecam IOCs (indicators of compromise), como IPs de C2 em ranges .cn, ajudando CERTs nacionais a blacklists. Para o Brasil, com o CERT.br lidando 1 mi incidentes anuais, isso pressiona o MCTI para investimentos em ciberdefesa, transformando outages em catalisadores de policy.
O Futuro Pós-DDoS: Resiliência ou Corrida Armamentista Cibernética?
Nem tudo são pixels pretos no horizonte gamer: enquanto o Steam voltou ao normal por volta das 14h EDT de 7 de outubro, com a Valve postando um "tudo green" no Steamstat.us, o legado é uma chamada para arms race reversa. Espere updates em protocolos como HTTP/3 para resistir floods, e parcerias entre Valve, Riot e Microsoft para shared threat intel via plataformas como o MISP. Para usuários, workarounds como o Steam Deck em modo offline salvam sessões single-player, mas multiplayer vira roleta: use OVH ou BunnyCDN para proxies low-latency.
Especulemos: até 2026, botnets como Aisuru podem integrar quantum-resistant crypto para C2s, forçando mitigadores a evoluírem para AI-driven anomaly detection. Econômico: perdas globais de US$ 1 bi em um dia, per estimativas da Ponemon, mas acelera mercado de ciberseg, projetado em US$ 300 bi. Socialmente, em um Brasil de 100 mi gamers, isso fomenta educação: campanhas do NIC.br sobre patching IoT, reduzindo bot fodder.
Reflexão Metalinguística: Debuggando o Apocalipse em Tempo Real
Escrever sobre isso é como capturar pacotes em pleno flood: você vê o caos em tempo real, mas o trace completo só revela root causes em post-mortem. O Aisuru não é vilão de gibi; é sintoma de um mundo hiperconectado onde conveniência tranca portas laterais. Nós, bits no buffer? Essa vulnerabilidade erode a ilusão de invencibilidade, forçando lifelong patching. Backlash pode vir como regulação global, como o NIS2 da UE, mas otimismo ácido: talvez nos torne gamers mais resilientes, trocando rage por readiness.
Análise da Equipe
Aqui no lab do PixBugTech, onde simulamos DDoS até o switch implorar por misericórdia, esse ataque ao Steam ganha nota baixa, como um kernel panic em live stream.
**Escala do Ataque**: 3/10 – massivo em volume, mas previsível em vetores, expondo falhas em IoT defense.
**Resposta das Empresas**: 6/10 – mitigação rápida via CDN, mas falta transparência em post-incident reports.
**Contemporaneidade**: 2/10 – em 2025 com 6G no horizonte, Tbps DDoS parece retrocesso, ignorando quantum threats.
**Impacto Geral**: 4/10 – machuca revenue mas acelera inovação em resiliência; para gamers, é lição cara de diversificar plataformas.
**Insight Crítico**: Sinal de guerra cibernética casual; priorize multi-CDN setups e AI monitoring, ou o próximo Aisuru vai ser seu roteador pessoal.
Conclusão Inteligente
No fim das contas, esse DDoS no Steam é o tapa na cara digital de que o gaming não é escape, mas campo de batalha onde botnets jogam sujo e data centers são os escudos frágeis, lembrando que por trás de cada frame perfeito há uma rede tecida de vulnerabilidades humanas. Reflita: vale o grind eterno se custa noites de blackout, ou é hora de poeiraar o NES e chamar de "vintage DDoS-proof"? Para fechar com chave de ouro nerd: se o Aisuru derruba servidores com brinquedos hackeados, quem hacka o off switch do cibercrime? O que acha, leitor? Sobrevivente de outage ou próximo alvo?